Nomi, indirizzi e incarichi: gli hacker di ShinyHunters rivendicano di aver rubato all’Fbi i dati personali di 5mila agenti
 Commenti
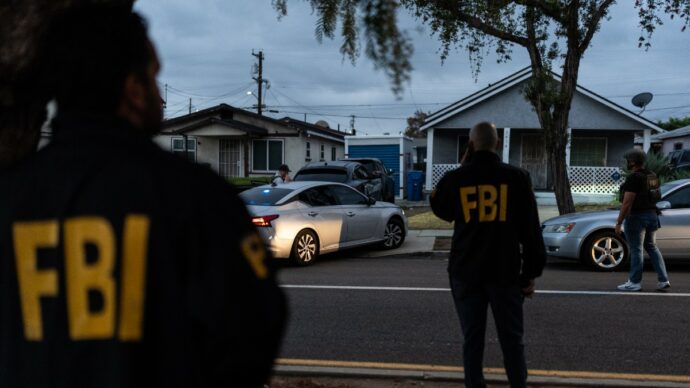
Dati personali di 5mila agenti dell’Fbi, di ex dipendenti federali e aspiranti. Questo è il bottino rivendicato da ShinyHunters, il gruppo di hacker specializzato in furti digitali a scopo di riscatto, che prende il nome dai Pokémon cromatici (shiny), una versione più rara. Come riporta l’agenzia Reuters, alla dichiarazione dei pirati informatici di aver rubato dati “su quasi tutti gli agenti dell’Fbi e sulle persone che hanno presentato domanda di lavoro all’agenzia federale”, gli investigatori hanno replicato di essere “a conoscenza di segnalazioni riguardanti attività non autorizzate che interessano il sito Fbijobs.gov” e di aver avviato un’indagine.
Come prova della sua intromissione, ShinyHunters ha mostrato uno screenshot del sito web dell’agenzia, dedicato alle offerte di lavoro. Secondo l’analisi di Reuters, la pagina sembrava contenere informazioni sui nomi degli agenti, i loro indirizzi di residenza, i numeri di previdenza sociale, i loro incarichi e, almeno in alcuni casi, i nomi dei loro familiari. Reuters ha fatto un controllo incrociato utilizzando i numeri di previdenza sociale (social security numbers): almeno dieci casi, incluso quello del direttore dell’Fbi Kash Patel, mostrerebbero dati corrispondenti. Non è però accertato al 100% che ShinyHunters sia entrato in possesso di quei dati grazie alla sua intromissione.
Secondo media specializzati, i pirati informatici, per aggirare le protezioni del sito federale, avrebbero sfruttato una vulnerabilità “zero day” di Oracle Peoplesoft: una falla di sicurezza nel codice di programma per la quale non esiste ancora una contromisura e che è stata sfruttata in tempo reale, non lasciando all’azienda il tempo di intervenire (zero day).
Questo “buco” nel sistema di Oracle Peopelsoft però, per alcuni esperti, non è confermato. Per questo motivo le affermazioni di ShinyHunters restano da provare. Al momento l’unica certezza è che il sito FbiJobs è stato bloccato ai federali.
ShinyHunters non ha colpito a caso. Il 15 maggio scorso l’Fbi aveva dedicato ai pirati informatici un profilo: “Gruppo di criminali informatici specializzato in violazioni di dati su larga scala ed estorsioni. Prendono di mira grandi aziende nei settori della tecnologia, della finanza e della vendita al dettaglio, rubando spesso milioni di dati di clienti in una sola volta. Annunciano, talvolta esagerando, di aver avuto accesso a informazioni sensibili o personali per estorcere denaro alle vittime. Lo fanno inviando e-mail estorsive, firmate come ShinyHunters. Per esercitare pressione sulle vittime, gli hacker utilizzano comunemente strategie di molestia, inviando messaggi di testo e telefonate minacciose alle vittime e ai loro familiari e, in alcuni casi, ricorrendo allo swatting (la tecnica di inviare una squadra di emergenza della polizia in casa della vittima per un allarme inesistente, ndr). Gli autori delle minacce possono affermare falsamente di possedere informazioni sensibili o compromettenti, incluse fotografie o video imbarazzanti delle vittime, che spesso non esistono. In seguito a queste tattiche di pressione, pubblicano i dati esfiltrati su varie versioni del sito ShinyHunters sulla rete Tor (un sistema di comunicazione cifrata che protegge la privacy e l’anonimato online, ndr)”.
ShinyHunters è un gruppo attivo dal 2019, e nel 2020 ha trovato la notorietà con il furto a Tokopedia, la più grande piattaforma di e-commerce dell’Indonesia; in quell’occasione i pirati si impadronirono di 91 milioni di dati personali degli utenti; il “pacchetto” fu messo in vendita per 5mila dollari sul Raidforum, uno dei più grandi forum di hacking, chiuso nel 2022. Tra le intrusioni più recenti, quelle ai danni dell’azienda Rockstar Games, autrice del videogioco Grand Theft Auto e il raid digitale nel sistema Canvas, che ha causato molti disagi e interruzione di servizi nelle scuole americane.
Il 5 maggio il gruppo ha pubblicato un messaggio in cui affermava che Instructure, la società madre di Canvas “non si era nemmeno preoccupata di parlare con loro” per prevenire una fuga di dati e che la loro richiesta “non era nemmeno così elevata come si potrebbe pensare”; seguiva poi l’invito a 1.400 istituti scolastici ad entrare in contatto e negoziare per impedire la pubblicazione dei dati. All’inizio di settembre anche la società di intelligenza artificiale Anthropic ha affermato di aver fermato l’attività di hacker collegati a ShinyHunters, che cercavano di entrare nei suoi sistemi.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.