L’usine d’IBM à Bromont a suspendu sa production pendant quelques jours

L’usine d’IBM à Bromont a temporairement suspendu sa production au cours des derniers jours, a appris Radio-Canada. Ces perturbations, dont la cause n’a pas été divulguée, sont survenues alors que les autorités canadiennes ont publié une alerte de vulnérabilité informatique touchant le fabricant de semi-conducteurs.
IBM Bromont a annoncé à ses employés la suspension de sa production vendredi dernier vers midi, selon nos informations. Lundi, les opérateurs sur les lignes de production ont été informés de ne pas se présenter à l’usine.
Ce n’est qu’à compter de mardi que les employés ont pu retourner sur leur lieu de travail, selon nos sources.
Comme dans toute opération manufacturière, il arrive que la production soit temporairement interrompue pour des raisons opérationnelles
, indique la porte-parole d'IBM Canada, Lorraine Baldwin.
IBM Canada n’a pas confirmé la durée de la suspension de sa production, ni les causes à l'origine de cette interruption.
La production a repris après une brève interruption
, précise la porte-parole.
L’usine d’IBM à Bromont, en activité depuis 1972, est un des principaux sites d’emballage et d’essai de semi-conducteurs en Amérique du Nord, peut-on lire sur son site. Plus de 100 000 modules microélectroniques y sont fabriqués chaque semaine.
Vulnérabilités informatiques à IBM
Parallèlement à cette interruption, le Centre canadien pour la cybersécurité a publié une alerte concernant des vulnérabilités
à IBM en date du vendredi 13 novembre. Les autorités françaises et italiennes ont aussi publié la mise en garde.
L’alerte, considérée comme étant de gravité élevée
par les autorités italiennes (nouvelle fenêtre), concerne les produits App Connect Operator, ContextForge MCP Gateway, webMethods Integration Server et Security QRadar EDR.
Dans le cas de Security QRadar EDR, il s’agit d’un système antivirus servant à détecter et à bloquer les attaques contre les ordinateurs ou les serveurs d’une organisation.
Ces vulnérabilités permettent à un attaquant de provoquer une exécution de code arbitraire à distance, un déni de service à distance et une atteinte à la confidentialité des données
, rapporte le CERT-FR, en France.
Elles pourraient aussi permettre de contourner les mécanismes d’authentification et de sécurité ou d’accéder à des informations sensibles sur les systèmes concernés
, notent les autorités italiennes.
Les utilisateurs de ces systèmes sont encouragés à installer les mises à jour nécessaires.
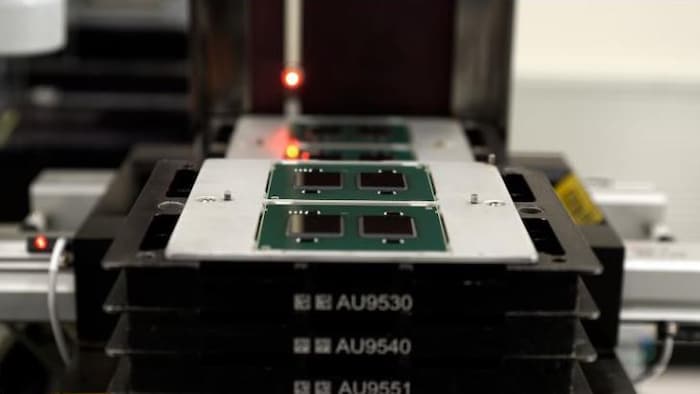
Le Centre canadien pour la cybersécurité ainsi que les autorités françaises et italiennes ont publié une mise en garde concernant IBM, le 13 novembre.
Photo : Radio-Canada / IBM
Selon des sources, IBM Bromont a depuis incité à maintes reprises ses employés à modifier leurs mots de passe.
Bien que les alertes gouvernementales soient survenues le même jour que l’interruption de la production à l’usine d’IBM Bromont, l’entreprise n’a pas confirmé de lien entre les deux événements.
IBM met en œuvre des mises à jour de sécurité afin de renforcer ses systèmes d’entreprise, ce qui peut, dans certains cas, entraîner des délais ou une dégradation du réseau
, écrit Lorraine Baldwin.
Ces vulnérabilités informatiques à IBM surviennent dans la foulée d’une vague de pannes informatiques qui ont touché des géants informatiques, dont Microsoft et Apple, des banques américaines et les aéroports aux États-Unis.
À lire aussi :
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.