中国政府と関係するサイバー攻撃者が世界中の数百の組織に対してAIエージェント「ARTEX」を用いて攻撃を実施していたことがMicrosoftの調査で判明
Microsoftが中国政府と関係しているとされるサイバー攻撃者「Storm-0940」に関する調査結果を公開しました。Storm-0940はAIエージェント「ARTEX」を悪用して数百の組織に対する攻撃を実施していたことが明らかになっています。
AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise | Microsoft Security Blog
https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/
Microsoftによると、Storm-0940の活動は2021年から観測されており、2026年9月からARTEXを用いた攻撃を開始したとのこと。なお、「Storm-0940」という名称はMicrosoftによって付けられた識別子です。
ARTEXはAIを用いて侵入テストを実行できるフレームワークで、攻撃対象の情報収集からデータ奪取までを自立的に実行することができます。ARTEXを悪用した攻撃事例は過去にも確認されており、2026年10月に韓国の金融機関で発生したサイバー攻撃被害もARTEXによるものと見られています。また、MicrosoftもIT管理システム「ConnectWise」に対する攻撃でARTEXが使用されたことを観測しています。
韓国の金融機関に対してAIを用いたハッキングが発生、少なくとも7行から6万8000人分の個人情報が流出か - GIGAZINE
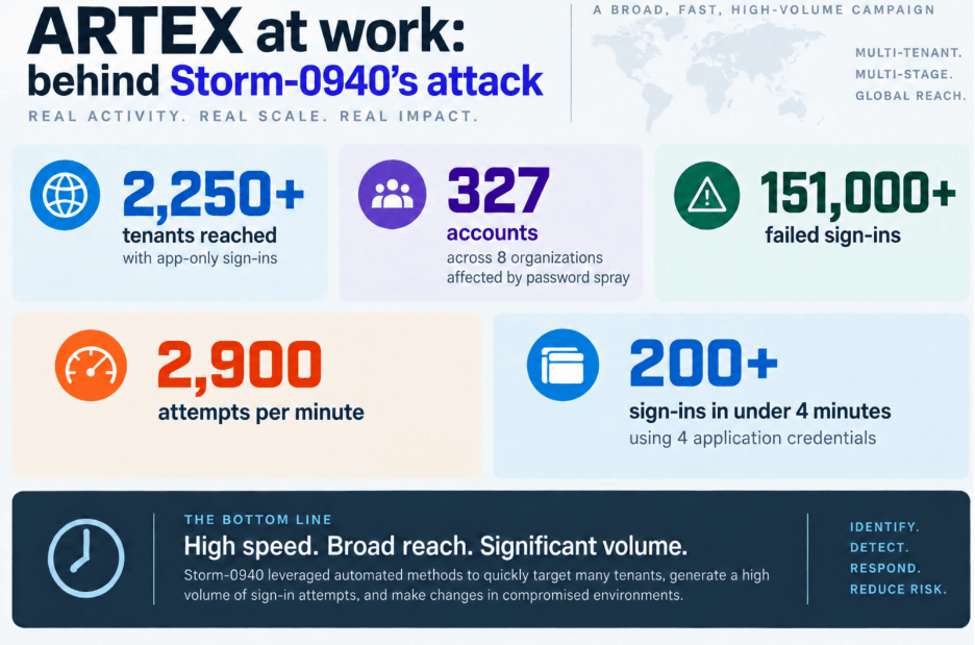
Microsoftによると、Storm-0940は2026年9月からARTEXを用いて自動車メーカー・金融機関・政府機関・半導体メーカーなどを含む世界中の数百の組織を対象に攻撃を実行していたとのこと。Storm-0940は2250以上の攻撃対象に毎分2900回のログイン試行を実施しており、数多くの組織のインフラストラクチャーに対する特権アクセス権を奪取したとされています。一連の攻撃の中には「標的にされてから3時間以内に特権アクセス権を奪取された」というケースも複数含まれていました。
Microsoftはシステム管理者に対して「少なくとも2026年10月15日移行のアクティビティを調査する。記録を入手可能な場合は2026年10月1日移行のアクティビティを調査する」「Microsoft 365の監査記録を確認する」といった対策を推奨しています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.