[ITmedia News] JR九州、会員メアド最大130万件漏えいか IDCF不正アクセスの影響
著者
 岡田有花
[ITmedia]
JR九州は10月9日、IDCフロンティアで発生した不正アクセスに伴い、「JR九州Web会員」の電子メールアドレスが最大約130万件漏えいした可能性があると発表した。会員向けのメール配信用の外部サービスも一部使えなくなっており、メールマガジンが配信できない状態だ。
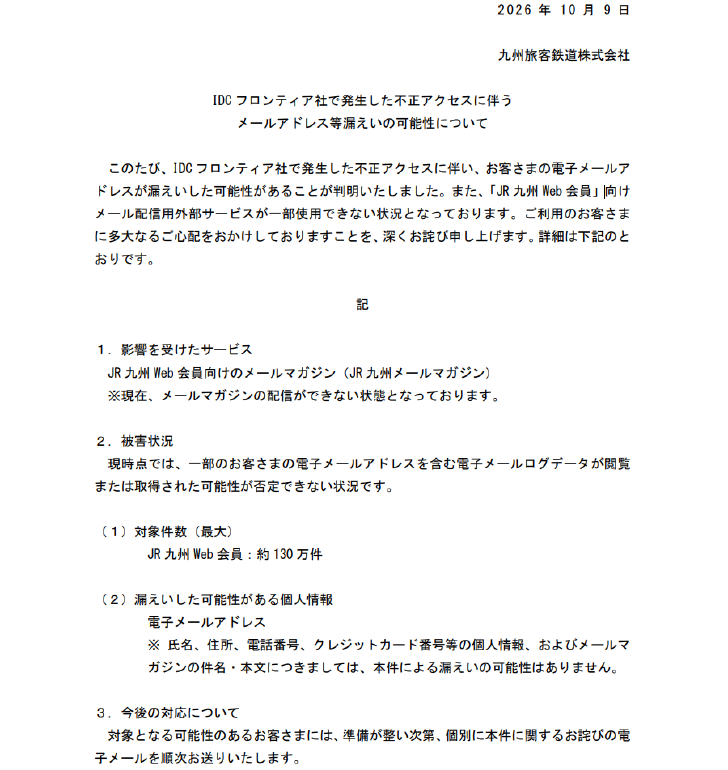
メールアドレスの他、電子メールのログデータが閲覧または取得された可能性があるという。メールマガジンの件名・本文は漏えいの可能性はない。氏名、住所、電話番号、クレジットカード番号などの個人情報も漏えいした可能性はないという。
IDCフロンティアは7日、法人向けクラウドサービス「IDCFクラウド」の一部がランサムウェア攻撃を受け、障害が発生したと発表。495の企業・自治体に影響が出ている。
JR東日本も9日、IDCフロンティアへの不正アクセスにより、「えきねっと」などの会員のメールアドレスなどが最大約206万件漏えいした可能性があると公表。鉄道インフラ企業にも影響が出ている形だ。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.