Vazamento de credenciais expõe câmeras privadas em todas as regiões do país
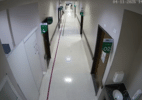
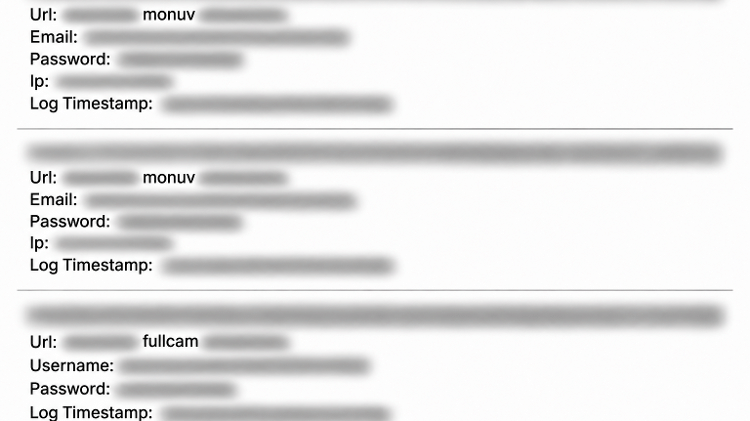
Os logins e senhas obtidos pela reportagem eram de usuários de redes de câmeras hospedadas na nuvem de duas empresas, a Fullcam e a Monuv. A segunda havia aparecido no caso de falha de segurança do Smart Sampa revelada pelo UOL, em que 17 mil links de câmeras de parceiros privados do programa de vigilância estavam hospedados em domínio da empresa, acessíveis pela internet.
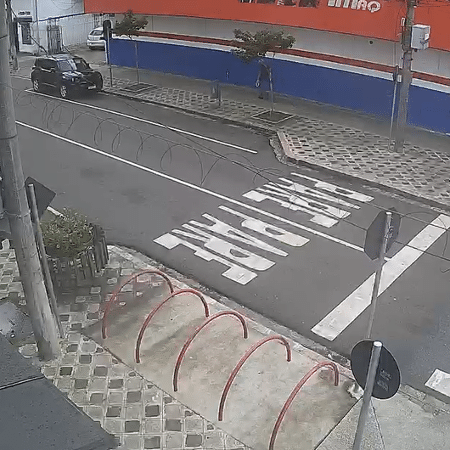
As credenciais aos equipamentos privados davam acesso a equipamentos espalhados por São Paulo, Paraná, Minas Gerais, Bahia e Espírito Santo, Distrito Federal e Amapá.
Nas 5.300 câmeras, é possível ver imagens como o que parece ser a garagem de um endereço residencial em Taguatinga, em Brasília; uma unidade de pronto atendimento em Curitiba e o interior de inúmeras empresas em Macapá. Uma das imagens, no interior de uma empresa na capital do país, mostra uma espécie de cofre em formato de gaiola com um pacote dentro.
A reportagem procurou a Fullcam e a Monuv. A primeira não respondeu até a publicação desta reportagem -o espaço segue aberto.
Já a Monuv afirmou que sua plataforma oferece a autenticação em dois fatores para todos os usuários, com orientação pública de ativação em sua central de ajuda. "A obrigatoriedade do recurso vem sendo implementada gradualmente", disse em nota. A empresa também afirmou que as contas com credenciais expostas tiveram as senhas invalidadas e as sessões encerradas (leia nota completa ao fim do texto).
Mercado de senhas
Especialistas ouvidos pelo UOL afirmam que há um mercado crescente para senhas de câmeras. "Esse mercado está bem crescente, de câmeras públicas, de trânsito, de serviços críticos, energia, petróleo", afirma Hiago Kin Levi, presidente do Ibrinc (Instituto Brasileiro de Resposta a Incidentes Cibernéticos).
As credenciais são capturadas por programas maliciosos conhecidos como infostealers, especializados em roubar informações de computadores e celulares. Eles podem chegar ao dispositivo disfarçados de aplicativos, extensões de navegador ou programas como os que prometem liberar jogos pagos. Enquanto a vítima utiliza o aparelho, o programa recolhe informações como senhas salvas no navegador e dados copiados para a área de transferência.
As informações são reunidas em grandes bases e comercializadas. Segundo Levi, quem desenvolve o programa e vende as credenciais não necessariamente é quem vai utilizá-las para acessar contas. Para o vendedor, o que interessa é ter uma quantidade massiva de credenciais que funcionem.
O pesquisador de segurança digital Davi Mikael Cezar, conhecido como Penegui, afirma que os compradores incluem criminosos e empresas de segurança que monitoram vazamentos para alertar os usuários. "Tanto empresas de segurança compram esses dados para saber os dados que vazaram quanto pessoas maliciosas." Agências de inteligência dos países também estão entre os potenciais interessados para fins de espionagem.
Com a circulação dessas bases, as informações podem sair da dark web e ficar disponíveis para um público maior. Penegui havia localizado credenciais vazadas da plataforma do Smart Sampa, mantido pela empresa Sentinelx, desde 2024, e alertado para o problema dos infostealers.
Autenticação multifator
Esse tipo de arquivo vazado pode reunir o endereço do serviço, o usuário e a senha, além de cookies de sessão. Esses cookies funcionam como um comprovante de que o usuário já fez login e, enquanto permanecem válidos, podem permitir o acesso sem que as credenciais sejam solicitadas novamente, segundo Penegui.
A autenticação em duas etapas dificulta o uso de senhas roubadas, mas não elimina todos os riscos. O pesquisador ressalta que os serviços também precisam limitar a duração das sessões para reduzir a possibilidade de reutilização dos dados capturados. "Autenticação de dois fatores é o mínimo do mínimo do mínimo que o sistema deveria ter", afirma Penegui.
O especialista também aponta um problema na instalação e manutenção dos equipamentos: técnicos podem repetir a mesma senha em diversas câmeras para facilitar o trabalho.
Esse tipo de fragilidade costuma ser comum em redes de câmera em larga escala, que são mais fáceis de hackear, segundo os especialistas. Hiago Levi, por exemplo, cita dificuldades para exigir uma confirmação humana em duas etapas a cada instalação ou reconexão de equipamentos em redes com muitas câmeras. Segundo ele, a busca por baixo custo e facilidade de manutenção pode acabar pesando mais na hora da escolha do que uma maior segurança.
No caso de câmeras domésticas, aquelas em que uma pessoa instala por meio de um software na própria casa, costuma haver um grau de segurança maior.
Consequências
Em 20 de outubro, o UOL revelou falhas que permitiam acessar mais de 58 mil câmeras do Smart Sampa, inclusive em creches, escolas e unidades de saúde. Um repositório público expunha 181 logins e senhas, dados de mais de 6 mil agentes e instruções para reproduzir uma interface com acesso às imagens. Em uma segunda reportagem, publicada em 3 de novembro, o UOL mostrou outra brecha que permitia assistir, sem login ou senha, às transmissões de 17 mil câmeras de parceiros.
Após os questionamentos, o repositório saiu do ar, a prefeitura alterou senhas, tornou obrigatória a autenticação multifator e implantou reconhecimento facial para acessar o sistema. Os links da segunda exposição foram retirados do ar em 30 de outubro. A gestão também substituiu a coordenação de tecnologia do Smart Sampa e informou a realização de análises de cibersegurança pela Prodam e por uma empresa independente contratada pelo consórcio operador.
Leia nota da Monuv:
"A Monuv esclarece que sua plataforma oferece autenticação em dois fatores para todos os usuários, com orientação pública de ativação em sua central de ajuda. A obrigatoriedade do recurso vem sendo implementada gradualmente.
Cada usuário tem acesso apenas às câmeras que têm permissão para gerenciar. As contas com credenciais expostas tiveram as senhas invalidadas e as sessões encerradas, e passam a exigir autenticação em dois fatores no próximo acesso. Os usuários estão sendo orientados a verificar e eliminar eventuais programas maliciosos de seus dispositivos.
O roubo de senhas por programas maliciosos instalados nos dispositivos dos usuários é um risco crescente para serviços digitais de todos os setores e um desafio compartilhado entre empresas, usuários e autoridades. Não foram identificados indícios de invasão aos sistemas da Monuv, e a empresa segue apoiando seus clientes e parceiros na proteção de suas credenciais."
Reportagem
Texto que relata acontecimentos, baseado em fatos e dados observados ou verificados diretamente pelo jornalista ou obtidos pelo acesso a fontes jornalísticas reconhecidas e confiáveis.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.