Let’s Encryptが2027年2月から証明書の有効期間を64日間に短縮
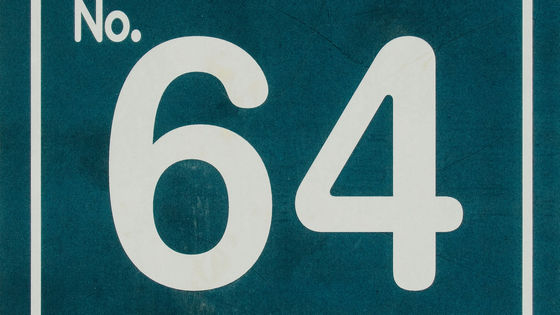
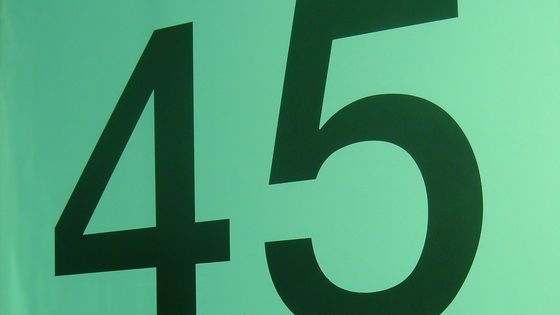
Let's Encryptは2028年2月16日に証明書の有効期限を45日に短縮しますが、段階的に有効期限の短縮をおこなうために、2027年2月10日から64日間に短縮します。Let's Encryptは2026年10月14日から、有効期限が64日間に短縮された証明書のテストを開始予定で、希望するユーザーはテストに参加し、本番環境への導入前に自身の環境で動作テストを行うことが可能です。
なお、証明書の更新時期を通知する「ACME Renewal Information(ARI)」に対応した最新のACMEクライアントを導入している管理者は、今回の変更により大きな影響を受けることはありません。しかし、固定の更新スケジュールや手動の作業に頼っている管理者の場合、証明書が予期せず期限切れになってしまう可能性があるため、注意が必要です。
Let's Encryptが2016年初頭にサービスを開始するまで、証明書の有効期限は1~3年に設定されていることも珍しくなかったとテクノロジーメディアのArs Technicaは報じています。Let's Encryptはそれまで普及していなかった「証明書の更新の自動化」を促すため、有効期限90日間で証明書発行サービスをスタート。
「証明書の短命化」により、秘密鍵の盗難リスクを抑えたり、ウェブ全体でHTTPSの普及を加速させたりすることに成功しました。この他、証明書の有効期限を短くすることで、「証明書の侵害」や「誤発行された場合の被害の抑制」にも役立つと考えられています。
また、管理者にACMEクライアントによる証明書の自動更新への移行を促すことにつながるとも考えられています。証明書の更新時期を通知するARIや、証明書の取得・更新を自動化できるACMEクライアントがあるにもかかわらず、多くの環境は依然として「証明書の発行から60日後」などの特定のタイミングで実行される更新スクリプトに依存しているとArs Technicaは指摘しました。
なお、Let's Encryptは管理者向けに以下の対応を推奨しています。
・証明書の有効期限が90日間だった際の更新タイミングとしてよく使われていた「83」「80」「60」といった固定値を、新たな有効期限である64日間に対応するよう変更する。
・ACMEクライアントがARIに対応しているか確認し、対応していない場合は更新スクリプトを修正する。
・証明書の期限切れや更新失敗を知らせる通知が設定されていることを確認する。
・正式な導入前に、10月14日からのテスト期間を活用する。
Let's Encryptは証明書の有効期間と併せて、検証に関する期間も短縮します。認証結果を再利用できる期間は30日から10日に短縮され、2028年には最終的に7時間に短縮される予定。この措置により、CAAを再確認する必要がなくなります。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.