Иностранные УЦ отозвали 11 000 SSL-сертификатов у российских компаний. Как защитить свои сервисы? 7 понятных шагов
Привет, Хабр! На связи Георгий Казаров, руководитель развития доменов и сопутствующих сервисов Руцентра. С лета 2026 года иностранные удостоверяющие центры провели уже несколько волн отзыва SSL/TLS-сертификатов у российских компаний. По данным мониторинга Технического центра Интернет и Руцентра, отозвано почти 11 тысяч сертификатов, а с проблемой столкнулись около 1300 организаций.
Расскажу, почему отзывы стали регулярной практикой, как они влияют на доступность сервисов и что компании могут сделать уже сейчас, чтобы подготовиться к новым волнам.
Навигация
Почему сертификаты отзывают и сколько времени есть у бизнеса
Что делать компаниям? Проведите аудит доменов и сертификатов
Проверьте, какую информацию раскрывают адреса внутренних систем
Почему сертификаты отзывают и сколько времени остается на реакцию
Основная причина массовых отзывов — санкционные ограничения. Иностранные удостоверяющие центры обязаны соблюдать законодательство своих стран и требования CA/Browser Forum — международного объединения удостоверяющих центров и разработчиков браузеров.
Поводом для отзыва может стать включение компании в санкционный список или жалоба третьих лиц. Причем отсутствие организации под санкциями не гарантирует, что ее сертификат сохранит силу, удостоверяющие центры иногда допускают ошибки при проверках.
Самые крупные волны отзывов пришлись на лето 2026 года. Например, 20 июля удостоверяющий центр HARICA отозвал 1235 сертификатов за одну секунду, а 25 июля — 1577.
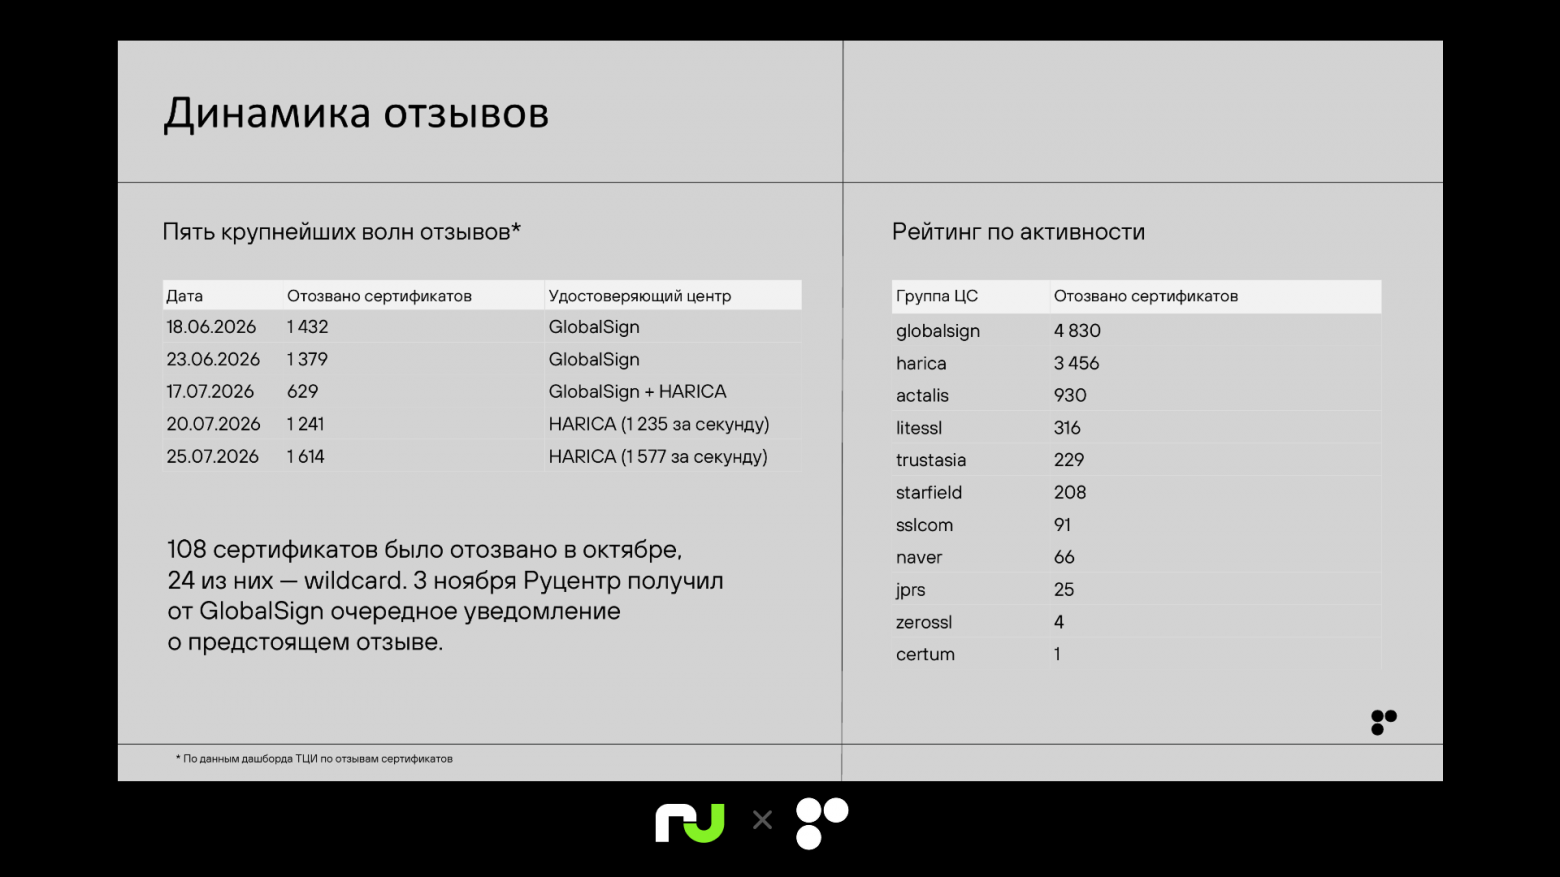
Для компаний главная опасность — скорость отзыва сертификатов. После этого пользователи могут увидеть предупреждения браузера о небезопасном соединении, а корпоративные приложения выдавать ошибки при подключении к сервисам. Под угрозой оказываются сайты, API и внутренние сервисы, причем времени на замену сертификата может практически не остаться.
Какие решения не помогут при отзыве сертификатов
В попытках сохранить доступность сервисов компании используют разные решения. Некоторые выглядят логично, но несут риски.
Оформление сертификата на сотрудника. Идея заключается в том, чтобы зарегистрировать сертификат на физическое лицо, формально отделив его от компании. Но удостоверяющие центры могут проверять фактическое содержание сайта и связь домена с организацией, поэтому изменение данных заявителя не гарантирует, что вы успешно выпустите или сохраните сертификат.
Зеркало сайта на похожем домене. Некоторые компании пробуют временно перенаправить пользователей на другой адрес, но так повышается риск фишинга. Злоумышленники могут зарегистрировать похожие домены и использовать путаницу для кражи учетных данных. Этот сценарий особенно опасен для финансовых сервисов, где пользователи регулярно вводят платежные реквизиты и другую конфиденциальную информацию.
Постоянная смена иностранных УЦ. Для компаний из санкционных списков, особенно финансовых организаций, эта стратегия часто оказывается затратной и краткосрочной. По нашим наблюдениям, некоторые сертификаты, выпущенные иностранными центрами для подсанкционных финтех-компаний, действуют от нескольких часов до трех дней, после чего отзываются. Расходы на выпуск при этом могут оказаться невозвратными.
Если сертификат уже отозвали, переход к другому иностранному УЦ может решить проблему лишь временно. Разберем семь шагов, которые помогут подготовиться к отзывам и снизить риски для инфраструктуры.
1. Проведите аудит доменов и сертификатов
Начните с инвентаризации: определите, какие домены используются в компании, какие сертификаты их защищают и где они установлены.
Для каждого сертификата полезно зафиксировать:
доменные имена и связанные сервисы;
удостоверяющий центр и срок действия;
ответственного за выпуск и обновление;
способ установки и перевыпуска;
критичность сервиса для бизнеса.
Особое внимание уделите внутренним системам. Сертификаты могут использоваться на балансировщиках, шлюзах удаленного доступа, в Kubernetes-кластерах, корпоративных приложениях и API. Эти зависимости легко пропустить, если учитывать только публичные сайты.
Результатом аудита должна стать карта сертификатов и связанных с ними сервисов. С ней вы сможете оценить последствия отзыва и определить очередность восстановления.
2. Подготовьте сценарий экстренного перевыпуска
Когда удостоверяющий центр отзывает сотни сертификатов за секунды, времени на согласование действий может практически не остаться. Поэтому заранее определите, какой сертификат будет использоваться вместо действующего, кто отвечает за его выпуск и каким способом он попадет на нужные серверы.
План должен учитывать особенности инфраструктуры: возможность автоматического развертывания, необходимость обновления сертификатов на балансировщиках, зависимость от доверенных корневых сертификатов и поддержку выбранного УЦ клиентскими приложениями.
Если компания работает с Руцентром, подготовить сценарий можно совместно с персональным менеджером. Мы отслеживаем информацию об отзывах, ведем переговоры с удостоверяющими центрами и помогаем подобрать доступные варианты замены. В отдельных случаях удается исключить сертификаты клиентов из планируемых списков отзыва.
3. Проверьте зависимость сервисов от wildcard-сертификатов
Wildcard-сертификаты удобны: один документ вида *.example.ru может защищать сразу несколько поддоменов. Однако такая схема увеличивает масштаб возможного инцидента. Если сертификат отзовут, проблема затронет все сервисы, которые от него зависят.
Например, под одним wildcard-сертификатом могут работать:
api.example.ru — программный интерфейс;
access.example.ru — удаленный доступ сотрудников;
crm.example.ru — корпоративная CRM;
portal.example.ru — личный кабинет.
Если такой сертификат отзовут, ошибки при установлении защищенного соединения могут возникнуть сразу у четырех сервисов. Выясните, какие системы используют общие сертификаты и насколько критична их одновременная недоступность. Для наиболее важных сервисов имеет смысл рассмотреть отдельные сертификаты, чтобы уменьшить область потенциального отказа.
4. Учитывайте сокращение срока действия сертификатов
Помимо санкционных отзывов, на управление SSL/TLS-сертификатами влияет общемировая тенденция к сокращению срока их действия.
Согласно требованиям CA/Browser Forum, максимальные сроки для новых публично доверенных SSL/TLS-сертификатов меняются следующим образом:
с 15 марта 2026 года — 200 дней;
с 15 марта 2027 года — 100 дней;
с 15 марта 2029 года — 47 дней.
Это означает, что ручное обновление сертификатов становится всё более трудоемким. Чем больше доменов и сервисов использует организация, тем выше вероятность пропустить очередное продление.
Я бы рекомендовал заранее оценить возможности автоматизации выпуска, обновления и установки сертификатов, а также настроить мониторинг сроков их действия и статусов отзыва.
5. Проверьте, какую информацию раскрывают адреса внутренних систем
Списки отозванных сертификатов и сведения о них могут быть доступны публично. При этом доменные имена иногда раскрывают назначение корпоративных сервисов. Например, адреса с обозначениями vpn, 1c, k8s или cloud могут подсказать потенциальному злоумышленнику, какие технологии используются в инфраструктуре компании.
По названию домена злоумышленники могут понять, какие сервисы использует компания, и выбрать цель для атак. Поэтому лучше избегать адресов, которые раскрывают назначение критически важных систем. А доступ к внутренним ресурсам по возможности стоит закрыть для внешних пользователей.
6. Рассмотрите внутреннюю инфраструктуру доверия
Для межсервисного взаимодействия публично доверенный сертификат требуется далеко не всегда. Если корпоративные политики безопасности допускают такой вариант, отдельные внутренние системы могут использовать сертификаты, выпущенные собственной инфраструктурой доверия, или самоподписанные варианты.
Однако управлять сертификатами придется самостоятельно: следить за сроками действия, хранить ключи и настраивать доверие между системами. Когда сервисов десятки или сотни, вручную заниматься этим довольно сложно. Проще поднять собственный удостоверяющий центр и выпускать сертификаты через него.
Важно также учитывать назначение сервиса: сертификат внутреннего УЦ не станет автоматически доверенным для обычных браузеров внешних пользователей.
7. Подготовьте коммуникационный план
Техническое восстановление — лишь часть работы при отзыве сертификата. Если проблема затронула клиентские сервисы, пользователям придется объяснить причину ошибок и порядок дальнейших действий.
Заранее определите каналы уведомления, ответственных за коммуникации и последовательность сообщений. В финансовом секторе уже встречались ситуации, когда компании использовали время между заменами сертификатов для информирования клиентов и подготовки к переходу на другие решения.
Особенно важно объяснять пользователям, какие действия безопасны, где находятся официальные адреса сервисов и как проверить подлинность уведомлений. Это поможет снизить риск фишинга во время инцидента.
Как Руцентр помогает компаниям при отзыве сертификатов
Массовые отзывы затронули и клиентов Руцентра, поэтому мы выстроили несколько механизмов реагирования.
1. Договариваемся с удостоверяющими центрами. Обсуждаем каждый список отзывов и добиваемся исключения отдельных сертификатов, чтобы сервисы наших клиентов продолжали работать.
2. Отслеживаем отзывы в реальном времени. Проверяем в том числе сертификаты, выпущенные через других поставщиков. Так мы можем раньше узнать о возможном отзыве и предупредить клиентов.
3. Выпускаем российские сертификаты вместе с ТЦИ. Ускорили процесс, чтобы клиенты могли быстрее заменить отозванные сертификаты. Продолжаем искать и зарубежные УЦ, готовые работать с российскими компаниями, хотя таких вариантов становится все меньше.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.