[ITmedia News] GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
著者
 岡田有花
[ITmedia]
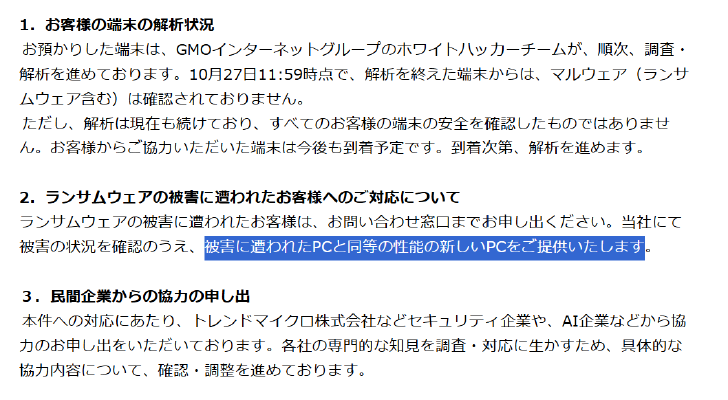
GMOインターネットグループは、「お名前.com デスクトップクラウド」への不正アクセスで、PCがランサムウェアの被害にあった顧客に同等性能の新しいPCを提供すると、10月27日正午までに発表した。
顧客から預かって既に解析を終えた端末からは、10月27日午前11時59時点で、ランサムウェアを含むマルウェアは確認していないという。
一方で、犯行グループは同日正午、顧客のうち1人の個人情報とする内容を、自らのサイトで公開した。同社はこの内容について「確認を進めている」が、「事実と異なる内容が含まれるおそれがある」とし、犯行グループのサイトにアクセスしたり、内容を拡散したりしないよう注意を呼び掛けている。
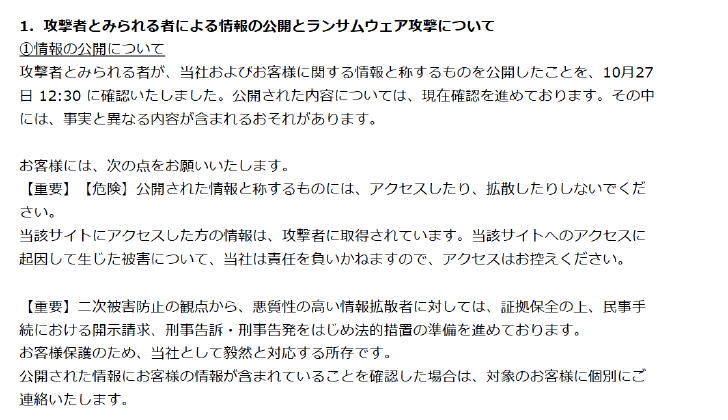
不正アクセスの犯行声明を出したグループは、自身のWebサイトで、「お名前.com デスクトップクラウド」の脆弱性を悪用し、顧客のローカルPCに侵入したと主張。GMOが27日正午までに金銭を支払わない場合、顧客情報の公開や、顧客PCへのランサムウェア攻撃(データの暗号化)を行う、などと予告していた。
これに対してGMOは、同社の従業員が全国に出向いて顧客の端末を預かり、グループのホワイトハッカーチームが調査・解析を進めていると明らかにしていた。
顧客PCがランサムウエアの被害にあった場合は、GMOの問い合わせ窓口に申し出ると、同社が被害の状況を確認した上で新しいPCを提供する。
またGMOは、対応にあたり、トレンドマイクロなどのセキュリティ企業や、AI企業などから協力の申し出があったことも公表。具体的な協力内容について確認・調整を進めているという。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.