Aroshka Cloud, часть четвёртая: «SOC 24/7», видеокарты H200 и поддержка по шаблонам
Через несколько часов после третьей части облачное хранилище Aroshka Cloud выпустило пять постов о нас и объявило, что мы устроили на него DDoS-атаку. Мы разобрали эти посты по фразам, положили рядом всё, что сервис за семь месяцев рассказывал о себе сам, и отправили ему досудебную претензию. Каждое утверждение ниже можно открыть по ссылке на архив.
Предыдущие части: первая, вторая, третья.
С чего всё началось
Сервис называет наши статьи «заказной атакой», выполненной, возможно, «в интересах прямых конкурентов». Напомним по датам, как всё было.
22 октября на Kwork появился заказ: сделать парсер, который выгрузит названия файлов из облачного хранилища Aroshka Cloud. Мы откликнулись. Заказчик сказал, что у сервиса есть API и «просто нужен тариф». Документацию к API поддержка исполнителю не выдала, и мы купили тариф сами за 299 рублей. Заказчик пообещал оформить заказ через двадцать минут и пропал. На следующий день его аккаунт на Kwork уже был заблокирован. Деньги сервис после нашей претензии вернул.
Первую часть мы опубликовали в тот же день, 22 октября (архив). Это было предупреждение для фрилансеров: как устроена схема, на что смотреть в профиле заказчика и почему не стоит платить за чужой сервис ради чужого заказа. Её никто не заказывал. Единственным «заказчиком» в этой истории был аноним с Kwork, и платили в ней мы, а не нам.
Аккаунт syntaxcheck мы не искали. Утром 23 октября он сам пришёл в комментарии к первой части: «Я 3 месяца пользуюсь этим сервисом ничего странного я не замечал…бред какой то». Мы проверили, кто нас уверяет, что всё в порядке, и нашли его заказы на Kwork от имени сервиса. В тот же день он написал в комментариях, что пожаловался на нас в поддержку Aroshka, и наш аккаунт в сервисе заблокировали. Аккаунт serverexpert_dev, который вёл заказы «Развиваем Aroshka Cloud», мы нашли по ссылке в профиле самого syntaxcheck на Kwork. Всё это разобрано в третьей части.
Ночь пяти постов
За следующие ночь и утро, 24 октября, в блоге Aroshka Cloud вышли пять постов о нас. Копии всех пяти:
«Отражение DDoS-атаки на Aroshka Cloud 24 октября 2026» (архив);
«Заявление службы безопасности и аналитики Aroshka Cloud» (архив);
«Разбор публикаций пользователя stackworks на Habr» (архив);
«Хакерский разбор: как StackWorks развернули заказную OSINT-кампанию и DDoS против Aroshka Cloud» (архив);
«Анатомия чёрного PR» (архив).
Пост «Хакерский разбор» в блоге Aroshka Cloud, копия ghostarchive от 24 октября 2026 года
Главное обвинение звучит в «Заявлении службы безопасности»: у сервиса есть «основания и технические подозрения полагать», что люди, причастные к студии, «могут иметь прямое или косвенное отношение к организации и координации технических атак (DDoS)». Там же названы моя фамилия с инициалами и адрес нашего сайта.
Отвечаем коротко: никаких атак на сервис мы не устраивали, ни сами, ни через кого-то.
В отчёте об атаке сказано: мощность 3,5 Гбит/с, «системы очистки трафика включились в работу в первые секунды», «вредоносный трафик был изолирован и заблокирован до попадания на основные узлы», атакующих вычислили, несмотря на VPN, это «Москва, Уфа, Ставрополь». Заметил атаку «SOC 24/7», отражали её «благодаря круглосуточному дежурству инженеров». К инфраструктуре этого «SOC» мы ещё вернёмся.
Что в этих постах можно проверить
Большая часть постов состоит из оценок вроде «чёрный PR» и «токсичные методы». С оценками не спорят. Но в них есть и утверждения о фактах, и каждое из них проверяется за пару минут.
«Зафиксирован факт регистрации учётной записи, связанной с данной студией, внутри инфраструктуры Aroshka Cloud». Так и есть. Это аккаунт, на котором мы по просьбе заказчика с Kwork купили тариф за 299 рублей. Мы сами рассказали о нём в первой части. 23 октября сервис его заблокировал.
«Мошеннические сервисы деньги по первому тикету не возвращают. Этот факт в публикациях был проигнорирован» (из «Хакерского разбора»). В первой части, опубликованной за два дня до этого поста, написано: «деньги нам, кстати, уже вернули», и отдельным абзацем: «Справедливости ради. На нашу претензию… поддержка ответила быстро и подтвердила возврат» (архив).
«Самое абсурдное обвинение, которое подхватили комментаторы, — якобы сбор конфиденциальных документов» (из «Анатомии чёрного PR», раздел «Миф 1»). Мы нигде не писали, что сервис собирает паспорта. Мы писали другое: пользователи загружают в хранилище договоры и сканы паспортов, а на сайте не сказано, какая компания отвечает за эти файлы. Это по-прежнему так.
«Студия StackWorks на протяжении материалов методично ставит ссылки на свои ресурсы и услуги» (оттуда же). Ссылок на сайт студии в наших статьях нет. Есть подпись «Виктор Аксёнов, студия StackWorks». Услуги по аудиту безопасности, ради продвижения которых мы будто бы всё это пишем, у студии нигде не заявлено. В ответе на нашу претензию сервис написал сам: «Если в конкретных статьях прямых ссылок нет — это может быть уточнено».
Как партнёры зарабатывали на заказах. Во второй части мы писали, что версия про «недобросовестных партнёров» не сходится с правилами сервиса: партнёр получает деньги только за переход по реферальной ссылке, а в заказах таких ссылок не было. Утром 24 октября сервис дал на это два ответа в двух постах подряд. В «Разборе публикаций»:
Правила партнёрской программы требуют перехода по реферальной ссылке. В описанных заказах таких ссылок не было — следовательно, стандартное партнёрское вознаграждение начислено быть не могло.
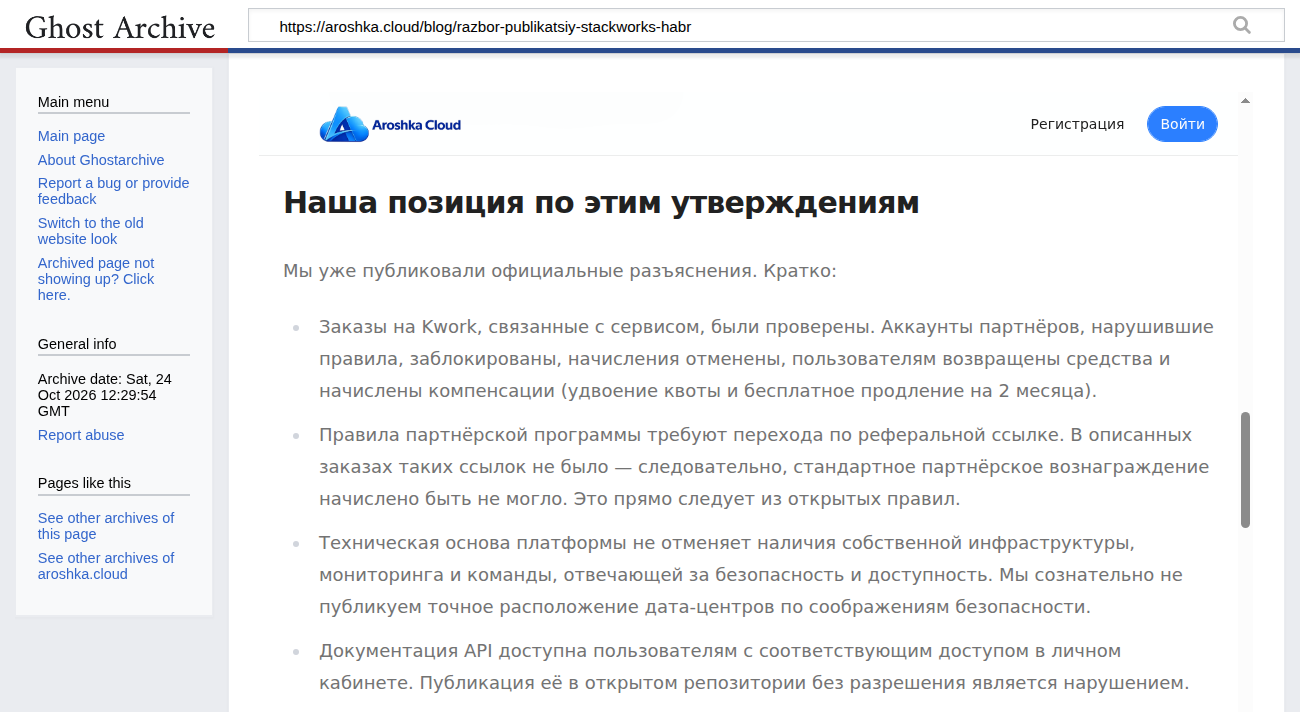
Пост «Разбор публикаций»: в описанных заказах реферальных ссылок не было, вознаграждение начислено быть не могло
В «Хакерском разборе», вышедшем в то же утро, наоборот: «Для привязки реферала не обязательно указывать голый параметр ?ref= в текстовом описании ТЗ. Достаточно перехода по сокращённой ссылке в личной переписке, редиректа или сессионного пикселя». Наша переписка с заказчиком сохранена целиком. Ссылки на сервис в ней присылали заказчик и поддержка, и все они прямые, на страницу документации API, без реферальной метки и без сокращателя.
Если верен первый пост, партнёры на этих заказах ничего не зарабатывали, а деньги за тариф получал сам сервис. Если второй, то ни сокращённой, ни реферальной ссылки в нашей переписке не было.
Розыгрыш и заказ через пятнадцать минут
Кого сервис называет «недобросовестными партнёрами», он написал прямо: в «Анатомии чёрного PR» это «whitepersona, dima_volvo и др.». Посмотрим, как их заказы на Kwork связаны с блогом самого сервиса. Время публикации постов блога отдаёт его собственный API, время заказов есть в открытом Telegram-канале биржи.
16 октября блог сервиса объявляет розыгрыш $2 000 среди партнёров: выиграет тот, кто приведёт по своей партнёрской ссылке больше платящих клиентов (архив поста, время публикации в API сервиса). Через пятнадцать минут после публикации в канале биржи появляется заказ dima_volvo «Аудитория по моей партнерской программе» со ссылкой на этот пост (архив).
22 октября блог публикует инструкцию «Как перенести файлы с Яндекс Диска» (архив поста, время публикации). Через 34 минуты в канале появляется заказ whitepersona на парсер, с которого началась эта история, а ещё почти через два часа заказ «объяснить, как работает перенос файлов по этой инструкции», со ссылкой на свежую инструкцию (архив).
Партнёры, которые зарабатывают на переходах по своей ссылке, ни в одном из этих заказов её не поставили. Зато свежие посты блога находили за считаные минуты. Кто стоит за этими аккаунтами, мы не знаем. По версии сервиса, это «действия третьих лиц (недобросовестных участников реферальной программы)».
«Фильтрация на периметре»
Адрес любого сайта можно узнать одной командой. Она спрашивает только DNS и на сам сайт не заходит:
dig +short aroshka.cloud
Домен во всех публичных DNS и у собственных DNS-серверов сервиса указывает на один адрес, 38.180.37.231. По трём независимым геобазам (ipinfo.io, ip-api.com, ipwho.is) это хостинг Scalaxy B.V. (AS58061) в Алматы, Казахстан. Сайт не стоит за Cloudflare или другим защитным прокси, в ответах сервера нет заголовков CDN, адрес сервера открыт любому.
Это не доказывает, что атаки не было, и не значит, что у хостинга нет своей фильтрации. Но в отчёте об атаке ни хостинг, ни сервис очистки трафика не названы, графиков нет, данных об атакующих нет. Есть «3,5 Гбит/с», «первые секунды» и три города.
Ещё одна деталь. 24 октября Web Archive без проблем сохранял наши статьи, а на страницах сервиса получал ошибку «сервер недоступен». В те же часы другой архив, ghostarchive.org, сохранял эти страницы целиком. Похоже, сайт перестал пускать робота Internet Archive. Поэтому копии постов сервиса здесь ведут на ghostarchive.
«Сетевой след»
В «Заявлении службы безопасности» сказано, что «IP-адрес и сетевой след» нашего пользователя «находятся на углублённом рассмотрении». Мы свои логи тоже рассмотрели.
За три минуты до публикации «Заявления» на наш сайт пришёл посетитель по ссылке со страницы Aroshka Cloud. Адрес 5.77.195.xx, армянский провайдер Ucom, Ереван, это обычный абонентский адрес, а не сервер или прокси. Накануне с того же адреса и с того же браузера на нашем сайте открывали /admin и /administrator, то есть искали вход в панель управления. Обе попытки получили «страница не найдена». А ещё раньше тот же посетитель пришёл к нам из нашего репозитория на GitHub со страницы «Предупреждение для фрилансеров». Утром 24 октября с того же адреса на нашем сайте запускали проверку, и проверяли ею наш же сайт. А в день претензии, уже после её отправки, этот посетитель заходил к нам ещё дважды.
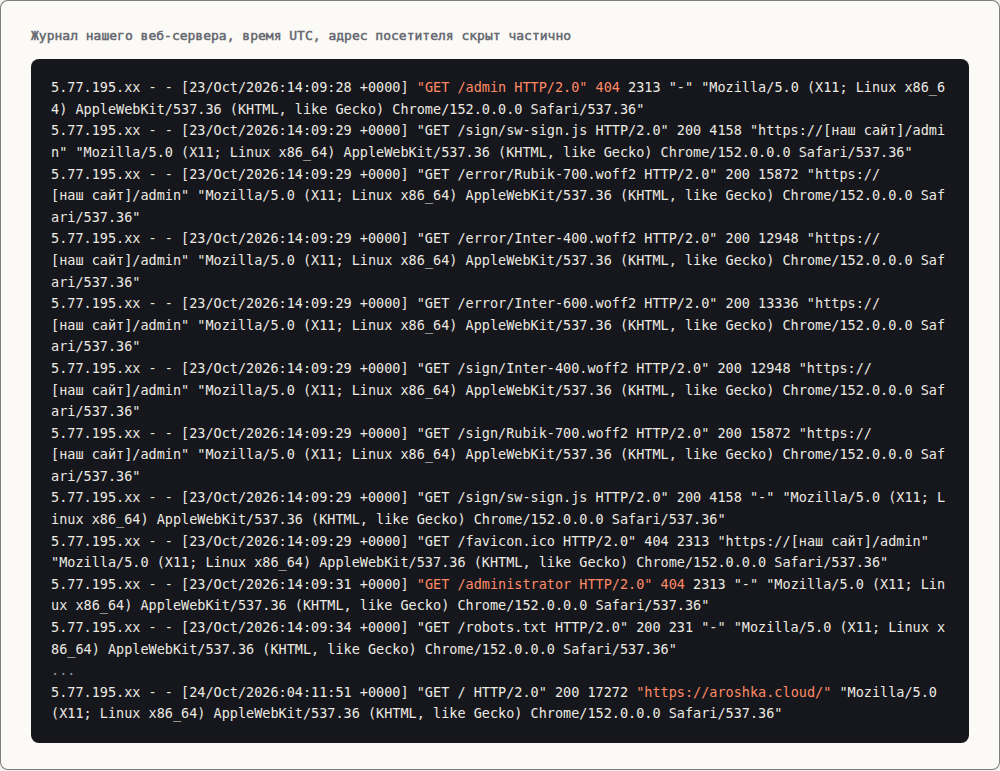
Строки журнала нашего сервера, время UTC, адрес посетителя скрыт частично
С сервера Aroshka Cloud к нам не пришло ни одного запроса.
Служба безопасности по объявлениям
Сервис рассказывает о «SOC 24/7», «команде кибербезопасности» и «круглосуточном дежурстве инженеров». Вот кого он сам искал на Kwork. Все заказы опубликованы в открытом Telegram-канале биржи, у каждого есть архивная копия.
3 марта, за двенадцать дней до «полного запуска проекта 15 марта», syntaxcheck ищет поддержку на неделю: проверять почту, отвечать «по готовым шаблонам», 5-15 сообщений в день, «технических знаний не требуется» (архив).
19 августа serverexpert_dev: «В проект aroshka.cloud нужен системный администратор с опытом. Необходимо совместно со мной поднять новый VDS сервер + настроить от А до Я» (архив).
23 августа тот же аккаунт описывает инфраструктуру: «пул из 5 серверов VDS», у каждого «8 vCPU / 32 GB RAM» (архив).
14 сентября: «Ищу опытных пентестеров / ethical hackers для проверки безопасности Aroshka Cloud», бюджет 2 000-6 000 рублей (архив).
1 октября инфраструктура того же проекта у того же аккаунта выглядит так: «до 2 × AMD EPYC 9754», «RAM: 3–6 ТБ DDR5 ECC», «GPU: до 8 × nvidia H200 / nvidia Blackwell B200», «до 400 Гбит/с InfiniBand», «жидкостное охлаждение» (архив). Через пять недель после «пула из 5 VDS» и для сервиса, который хранит файлы.
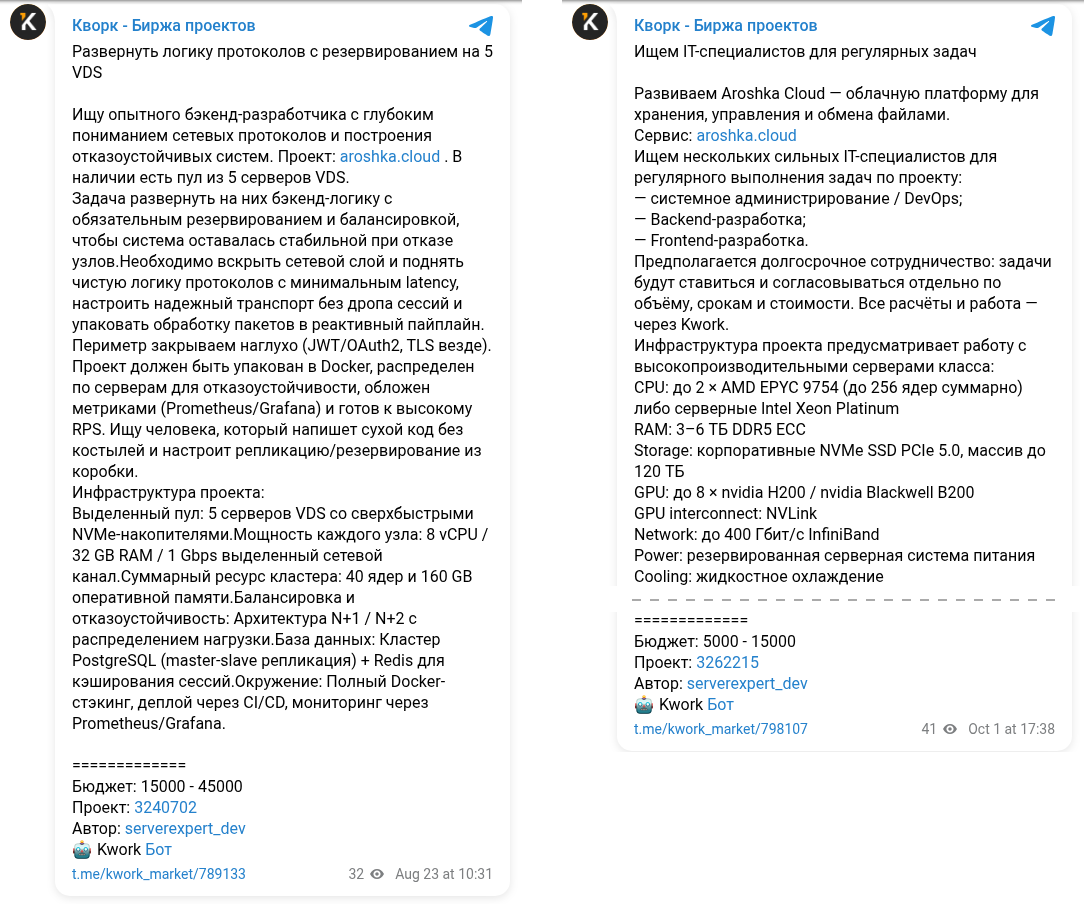
Два заказа serverexpert_dev на Kwork: пул из 5 VDS в августе и до 8 видеокарт H200 в октябре
Почему это объявления самого сервиса, мы объясняли в третьей части. С тех пор нашлось ещё одно подтверждение: в профиле serverexpert_dev на Kwork, по данным поискового индекса Яндекса за май 2026 года, стояло «Мой проект: aroshka.cloud». Сейчас этой строки в профиле нет.
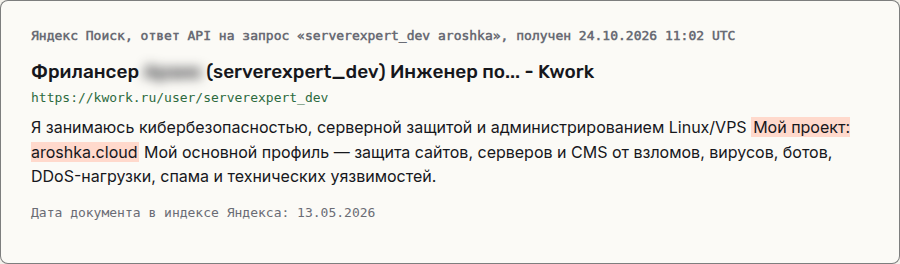
Ответ поиска Яндекса: в профиле serverexpert_dev строка «Мой проект: aroshka.cloud», документ от 13.05.2026
Ничто из того, что видно снаружи, не подтверждает ни видеокарт H200, ни SOC 24/7, ни дата-центров в нескольких странах. Зато в объявлениях самого сервиса есть пять VDS, поддержка по шаблонам и проверка безопасности за две тысячи рублей.
«В три раза дешевле Google Drive»
22 марта у сервиса появился профиль на dev.to с двумя постами для англоязычной аудитории. Заголовок одного: «I built a cloud storage 3x cheaper than Google Drive» (архив). Там же ориентир, который сервис выбрал сам: «Google Drive: ~$10/month (2TB)». Автор представляется так: «I’m a full-stack developer and I’ve been building a project called Aroshka Cloud».
Сейчас тариф на 2 ТБ называется Business и стоит 44 900 рублей в год (архив страницы тарифов). По курсу ЦБ на 24 октября (80,54 рубля за доллар) это около $558 в год, в 4,6 раза дороже ориентира из того же поста.
Про «I built». Сервис собран на готовом скрипте BeDrive от студии Vebto, об этом мы писали ещё в первой части. На CodeCanyon скрипт стоит $59 за обычную лицензию и $195 за расширенную. Расширенная, по словам автора скрипта, нужна, если продавать подписки. Скрипт купили больше 4 000 раз.
Ещё мелочь из публичных настроек сайта, которые браузер получает при каждом открытии страницы: часовой пояс сервиса «Europe/Moscow». В профиле на dev.to указан Амстердам (архив профиля).
Цифры, которые не сходятся сами с собой
14 сентября serverexpert_dev пишет в заказе: «Сервис уже работает и развивается, сейчас им пользуются 120+ активных пользователей» (архив).
16 октября блог сервиса публикует итоги с 1 августа по 1 октября (архив): 4 894 новых пользователя, 4 142 565 новых файлов, 8 422 543 новых папки и 12,1 ТБ данных. Папок вдвое больше, чем файлов, около 1 700 новых папок на каждого нового пользователя за два месяца.
17 октября выходят итоги партнёрской программы за месяц (архив): партнёры «суммарно заработали» 89 426 рублей, из них 72 570 «уже выплачено» и 42 189 «находится на балансах». Выплачено и лежит на балансах 114 759 рублей, больше, чем заработано.
После претензии
24 октября мы направили сервису досудебную претензию: удалить посты о DDoS и опубликовать опровержение, срок десять дней. Ответ пришёл через семь минут. Удалять посты сервис отказался и в тот же день выпустил ещё один, уже о самой претензии, с моими именем и фамилией (архив).
Ответ отправлен из веб-версии Яндекс Почты. В заголовке письма указан часовой пояс +04:00, а наше письмо в цитате помечено как отправленное в 17:08, хотя ушло оно в 16:08 по Москве. То есть почта отправителя живёт по UTC+4. Так считают время в Армении, Грузии, ОАЭ и Самаре. Сайт сервиса в своих публичных настройках указывает московское время, профиль на dev.to указывает Амстердам.
Часовой пояс письма, совпадающий с армянским, и армянский домашний адрес посетителя, который пришёл к нам со страницы сервиса и искал на нашем сайте вход в панель управления, могут оказаться совпадением. Кто сидит за этим адресом, по журналу не установить, это может сделать только провайдер по запросу полиции или суда. Поэтому мы и пойдём туда.
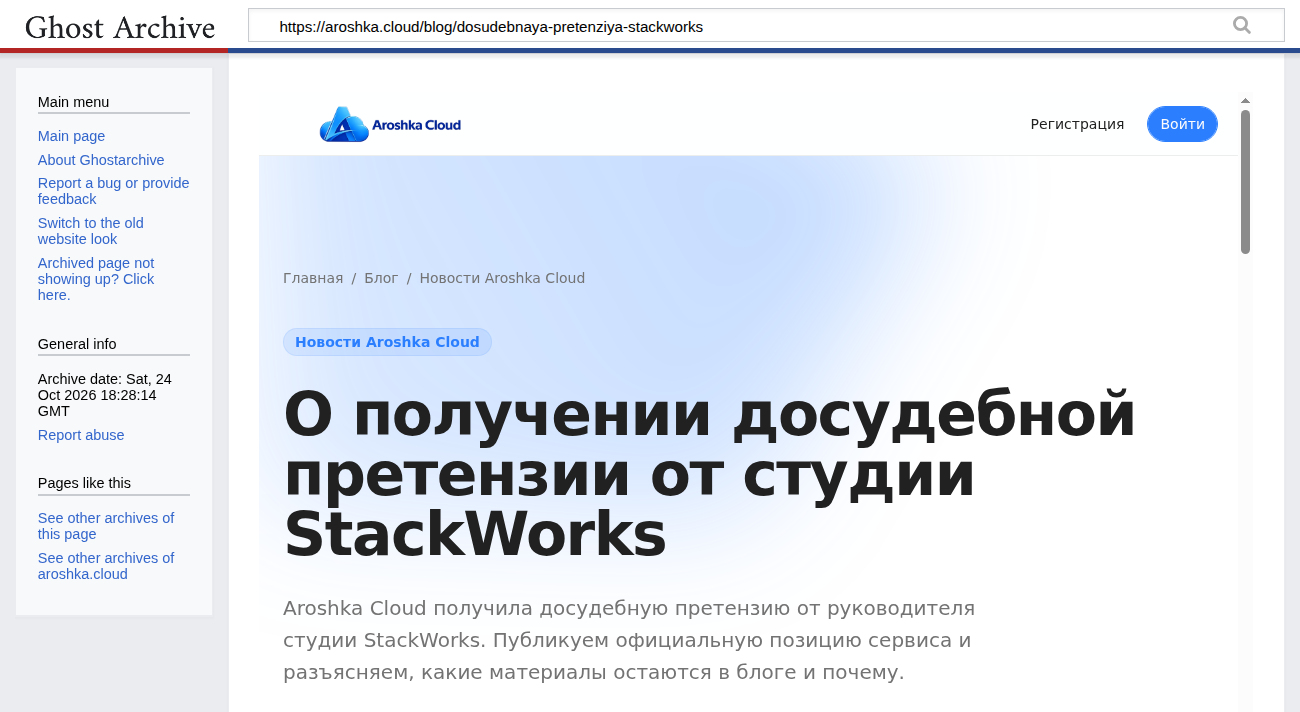
Пост сервиса о нашей досудебной претензии, копия ghostarchive от 24 октября 2026 года
В этом посте сервис пишет, что в его материалах «не содержится утверждения о доказанной вине конкретного физического лица», а речь идёт «о технических наблюдениях, временных корреляциях и результатах внутреннего анализа». Но пост, который называется «Хакерский разбор: как StackWorks развернули заказную OSINT-кампанию и DDoS против Aroshka Cloud», на техническое наблюдение не похож. Это прямое обвинение.
Поменялись и слова о доказательствах. Утром в «Заявлении службы безопасности» все логи и IP-адреса «передаются в профильные структуры». Днём в посте о претензии те же данные «могут быть предоставлены по официальному запросу уполномоченных органов». Пять постов о нас после претензии не изменились: дата правки у каждого в API сервиса та же, что и до отправки.
Меньше чем через два часа после поста о претензии в блоге вышел ещё один, «Как хакеры используют авторитет Google против вашего сайта» (архив). В нём сервис пишет, что видел «большое количество быстрых запросов» к страницам входа и административным разделам с адресов Google. Нас этот пост не называет.
Что полезно знать
Если вы пользуетесь сервисом, прочитайте раздел 14 пользовательского соглашения в редакции от 17 октября (архив). Когда платный тариф закончился, а файлов больше, чем помещается в бесплатные 2 ГБ, с 15-го дня они доступны только для просмотра и скачивания, а на 35-й день лишнее удаляется: сначала корзина, потом старые версии, потом последние загруженные файлы. Правило касается тарифов, которые заканчиваются 20 ноября 2026 года или позже.
Если вы фрилансер: заказы про Aroshka мы нашли только на Kwork, на других биржах их нет. Но агрегаторы продолжают показывать их и после снятия. Например, агрегатор connect.tg 24 октября показывал как открытый заказ «Анализ логики капчи для регистрации» на этом сервисе, который на самой бирже уже сняли (архив). Открывайте заказ на самой бирже, прежде чем откликаться.
И главное, что не изменилось за четыре части. В документах сервиса нет ни названия компании, ни страны, ни адреса. Кому вы платите и кто отвечает за ваши файлы, на сайте не написано.
Что дальше
Свои доказательства сервис готов показать только по запросу органов. Значит, этот запрос будет. Срок претензии истекает 3 ноября. Если посты останутся на месте, мы подадим заявление в полицию о клевете в интернете (ч. 2 ст. 128.1 УК РФ) и иск о защите деловой репутации (ст. 152 ГК РФ). О том, чем это кончится, напишем.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.