Как устроена криптография в процессинговых платформах: от защиты PIN-кода до ротации ключей
Представьте банковскую ячейку, которую можно открыть только двумя ключами одновременно: один хранится у банка, второй — у вас. По отдельности ни один из ключей не откроет ячейку. Примерно так процессинг обращается с данными вашей карты: чтобы прочитать номер карты или PIN, мало перехватить пакет данных, нужен ключ, который никогда не покидает свою половину системы.
Привет, Хабр! Я Сергей Козякин, руководитель разработки процессинговой платформы Эвотор.PAY. Расскажу, как устроено управление криптографическими ключами: зачем процессингу отдельный аппаратный модуль, кто такие офицеры безопасности и почему переход на новое оборудование — задача со звёздочкой.
Три задачи процессинга
Защита данных от компрометации составляет неотъемлемую часть работы процессинговой платформы. Кроме этого в область задач, которые стоят непосредственно перед платформой входят:
Маршрутизация транзакций от платежных терминалов в банковские процессинги и обратно.
Выдача криптографических ключей на платежные терминалы.
Выполнение логики клиринга и сверки итогов — от этого зависит, когда деньги дойдут до расчётного счёта мерчанта.
И вся эта конструкция обязана жить в отдельной зоне PCI DSS* — изолированном сегменте дата-центра, куда доступ идёт по конкретным портам, база данных шифруется по алгоритмам, прописанным в регламенте, а компания ежегодно проходит внешний аудит. Причина простая: внутри обрабатываются данные банковских карт.
*PCI DSS (Payment Card Industry Data Security Standard) — международный стандарт безопасности данных индустрии платёжных карт. Он разработан для защиты информации о держателях карт и минимизации рисков мошенничества.
Классификация и роли криптографических ключей
Любая криптографическая операция в процессинге выполняется на конкретном ключе. Ключи удобно делить по типу интеграции.
Терминал — хост. У каждого терминала на рынке свой уникальный ключ, а терминалов десятки и сотни тысяч. Повторять ключи запрещено: это требование аудита PCI DSS.
Хост — хост. Связь двух процессингов, например ЭВОТОР и банковского. Тут ключей меньше: на всю интеграцию достаточно одного верхнеуровневого ключа, отдельный ключ под каждый виртуальный терминал не требуется.
Дальше уже роли самих ключей:
Ключи шифрования данных (Data Delivery Key, DDK). Они отвечают за конфиденциальность передаваемых данных.
PIN-ключи. Специализированные отдельные ключи, предназначенные только для работы с PIN-кодом банковской карты. Для работы с ним процессинг проходит собственный аудит и получает отдельный сертификат, PCI PIN Security. Там смотрят, как именно перешифровывается PIN через HSM — программно-аппаратный модуль безопасности.
Ключи для контроля целостности (Message Authentication Key, MAK). Они считают хеш транзакции. Простыми словами, они гарантируют, что между терминалом и хостом данные дошли без изменений — ни байтом меньше, ни байтом больше.
Мастер-ключ (Key Encryption Keys, KEK). Главная задача — безопасно передать рабочие ключи на терминал через открытый канал связи. Он выполняет транспортную роль.
HSM — программно-аппаратный модуль безопасности
Все ключи процессинга живут в отдельном хранилище — HSM. Это отдельное сертифицированное устройство. Собрать такое устройство самостоятельно нельзя: нужна сертификация ФСБ. Также существует возможность использовать облачное решение.
Суть простая: все ключи живут внутри устройства и никогда его не покидают. Даже человек, который с этим оборудованием работает каждый день, видит ключи только под криптограммой — зашифрованными на ключе самого программно-аппаратного модуля.
Ключ внутри можно записать на несколько физических карт и перенести на другое устройство того же типа. Обычно держат сразу несколько HSM — на случай, если один выйдет из строя посреди рабочего дня: тогда криптооперации без паузы переезжают на второй.
По цифрам одно такое устройство может поддержать в среднем до 10 000 TPS (Transactions Per Second). Но тут есть подвох: одна транзакция с карты внутри HSM превращается в пять-шесть операций — расшифровка, проверка целостности, перешифровка PIN под банковский ключ, шифрование исходящего пакета, вычисление хеша.
Как работает передача криптографических ключей в схеме Терминал - хост
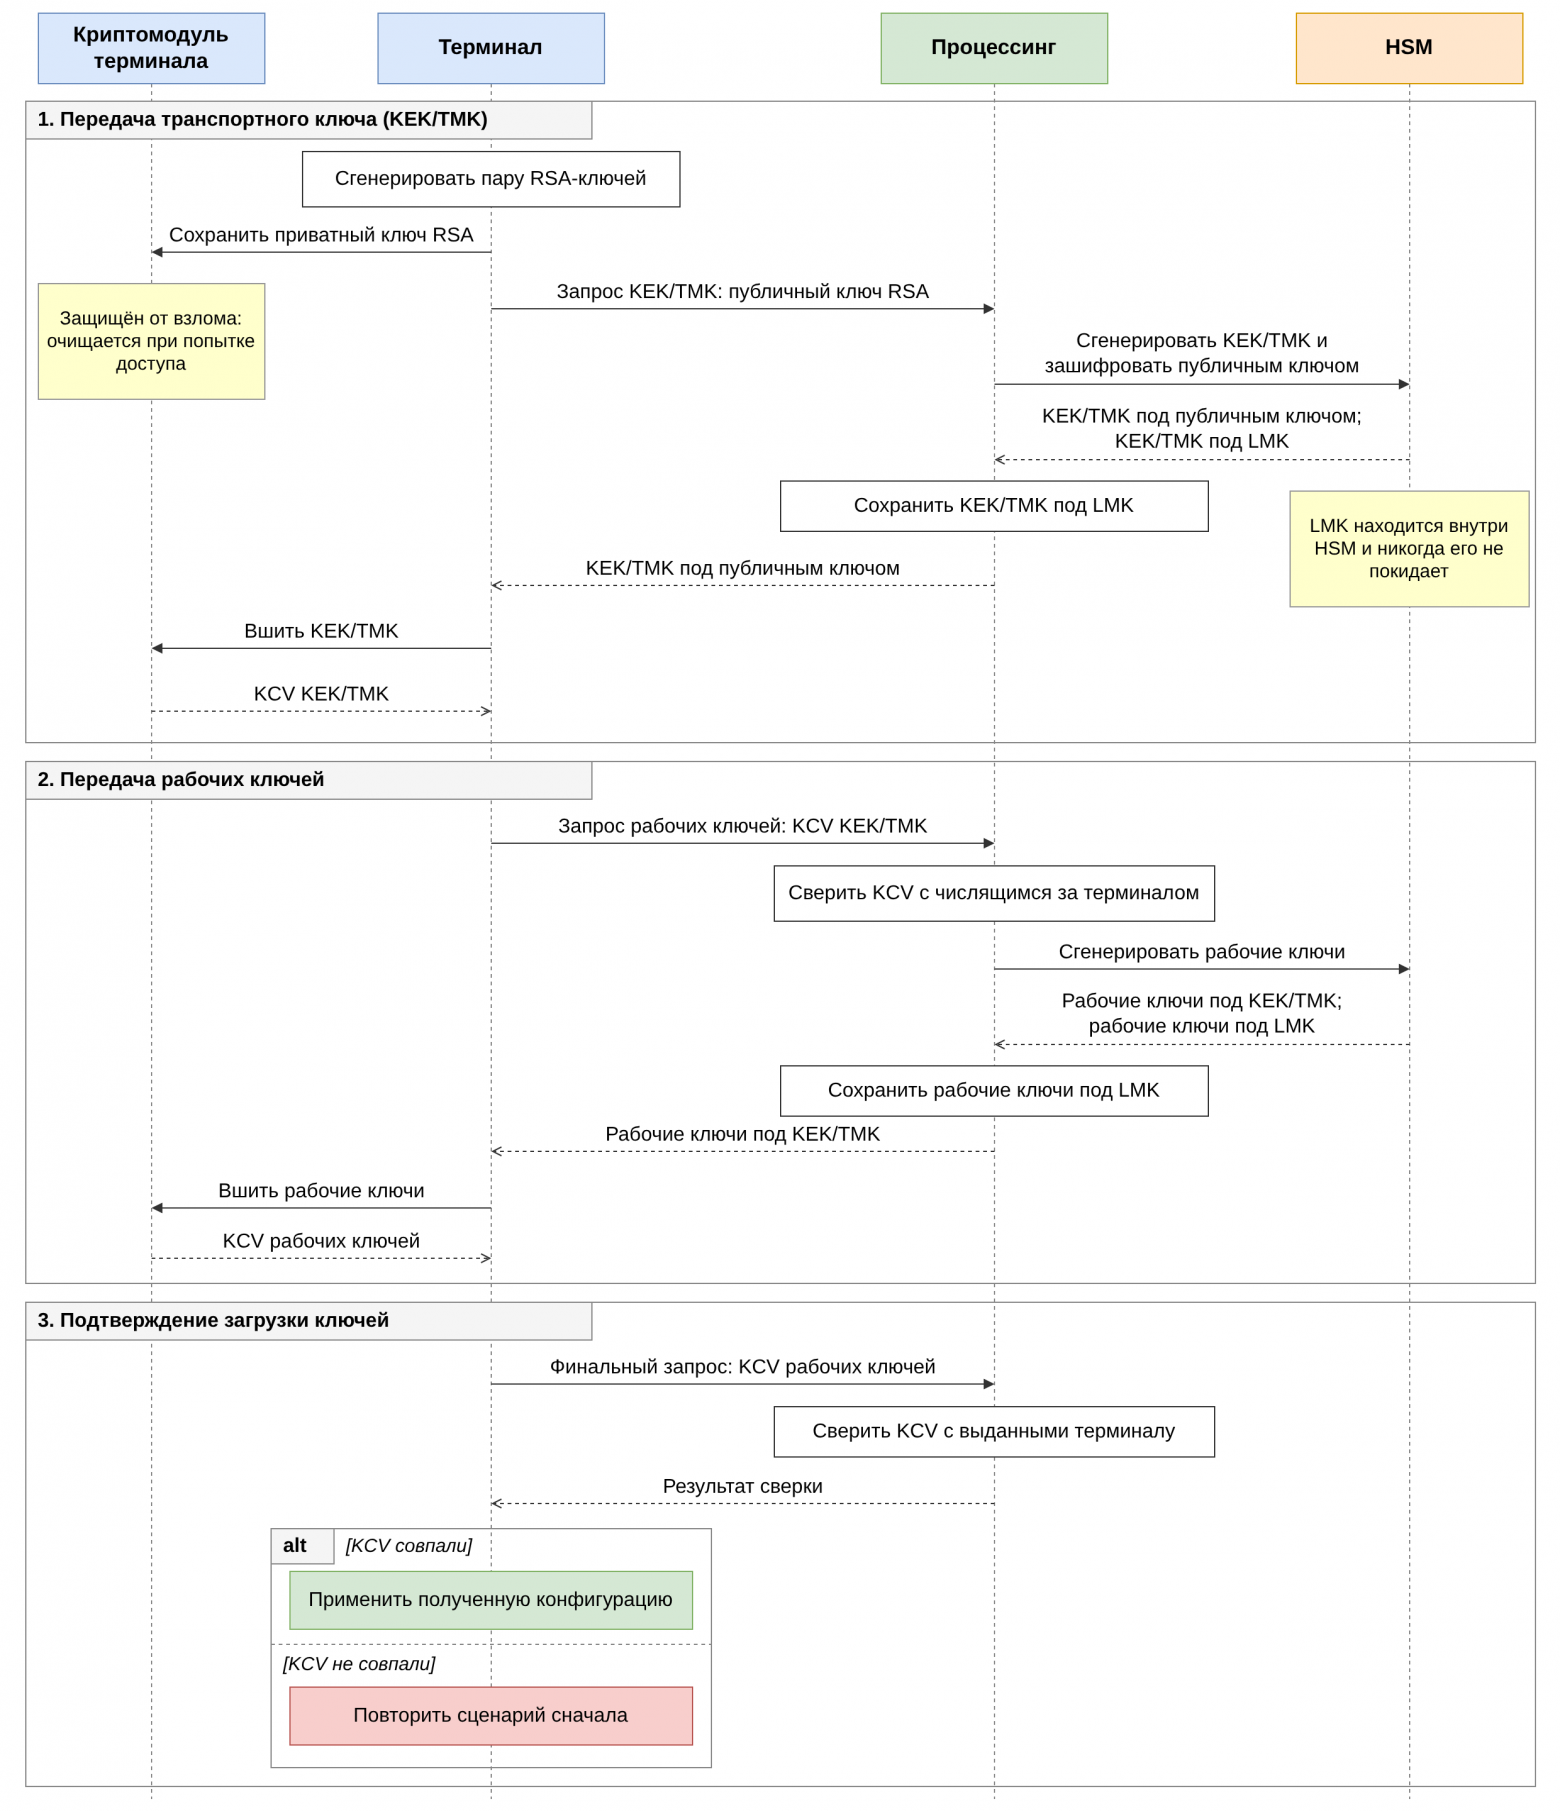
Передача мастер-ключа на терминал построена на асимметричной криптографии. Терминал генерирует пару RSA-ключей и отправляет публичный ключ на процессинг. Приватный ключ остается в криптомодуле терминала: он защищён от взлома и очищается при попытке получить к нему доступ, как программно, так и физически.
Процессинг с помощью HSM генерирует новый транспортный ключ и шифрует его публичным ключом терминала. В результате получаются две копии ключа: одна зашифрована публичным ключом терминала, другая — ключом LMK HSM. LMK (Local Master Key) — это локальный ключ самого программно-аппаратного модуля. Он находится внутри HSM и никогда его не покидает.
Затем терминал вшивает полученный транспортный ключ в криптомодуль и после успешного сохранения запрашивает рабочие ключи. Процессинг также генерирует их с помощью HSM, и на выходе снова получаются две копии: одна зашифрована транспортным ключом, ранее переданным на терминал, другая — LMK HSM.
Ключи, зашифрованные транспортным ключом, передаются на терминал, и он сохраняет их в свой криптомодуль. Ключи, зашифрованные LMK HSM, постоянно хранятся на процессинге и используются для крипто операций на HSM при будущих платежах.
Как работает передача криптографических ключей в схеме хост - хост. Офицеры безопасности и процедура Dual Control
Ключи по компонентам в HSM загружают вручную офицеры безопасности. У каждого свой личный сейф, где временно лежат зашифрованные компоненты ключей перед загрузкой в модуль.
Это работает по принципу Dual Control. Верхнеуровневый ключ при интеграции хост-хост передаётся по частям, отдельными компонентами, и каждый компонент загружает свой офицер. Единолично загружать компоненты нельзя: рядом всегда присутствует второй офицер. Он сам ничего не загружает, а только и подтверждает, что процедура прошла без нарушений.
При выпуске рабочих ключей для конкретных терминалов офицеры не участвуют: этим автоматически занимается HSM. Зона ответственности офицеров ограничена интеграциями хост-хост.
Жизненный цикл ключей и требования регуляторов
Ключи в базе хранятся под криптограммой локального мастер-ключа HSM — LMK. Операторы базы данных, разработчики и аналитики не видят ключ в чистом виде: расшифровать его способен только сам аппаратный модуль при вычисление крипто операций.
Ротация рабочих ключей зависит от конкретной интеграции: где-то происходит каждый день, а где-то в заранее определенные интервалы времени. При подозрении на компрометацию ротация проводится внепланово вплоть до верхнеуровнего транспортного ключа.
Отдельно смарт-терминалы и кассы ежегодно проходят тестирование СИТЭС. Проверяют контактные операции, когда карту вставляют в терминал, и бесконтактные, через NFC, а по итогу выдают сертификат соответствия. Раньше аналогичные тесты проводили Visa и Mastercard. Для работы в России такие сертификаты сейчас не требуются, они нужны только при выходе на другой рынок.
Инженерные аспекты миграции на новые HSM
Сложная инженерная задача в процессинге — миграция с одного типа HSM на другой. Из-за различий в форматах экспорта криптограмм перенести ключи напрямую удаётся не всегда. В таких случаях приходится произвести перегенерацию пакета криптографических ключи для всего парка активных терминалов.
Чтобы избежать сбоев на торговых точках, как вариант можно реализовать схему с обратной совместимостью:
Терминал принимает платежи на старых ключах.
Процессинг при очередной оплате от терминала в ответе на транзакцию отправляет уведомление о необходимости получить новые ключи.
Терминал, получив уведомление при следующем платеже запрашивает новый пакет ключей от процессинга.
Если обновление завершается с ошибкой, то терминал использует прежний пакет ключей и продолжает работу штатно.
При успешном завершении обновления пакета ключей, терминал с последующей оплаты начинает использовать новый пакет ключей.
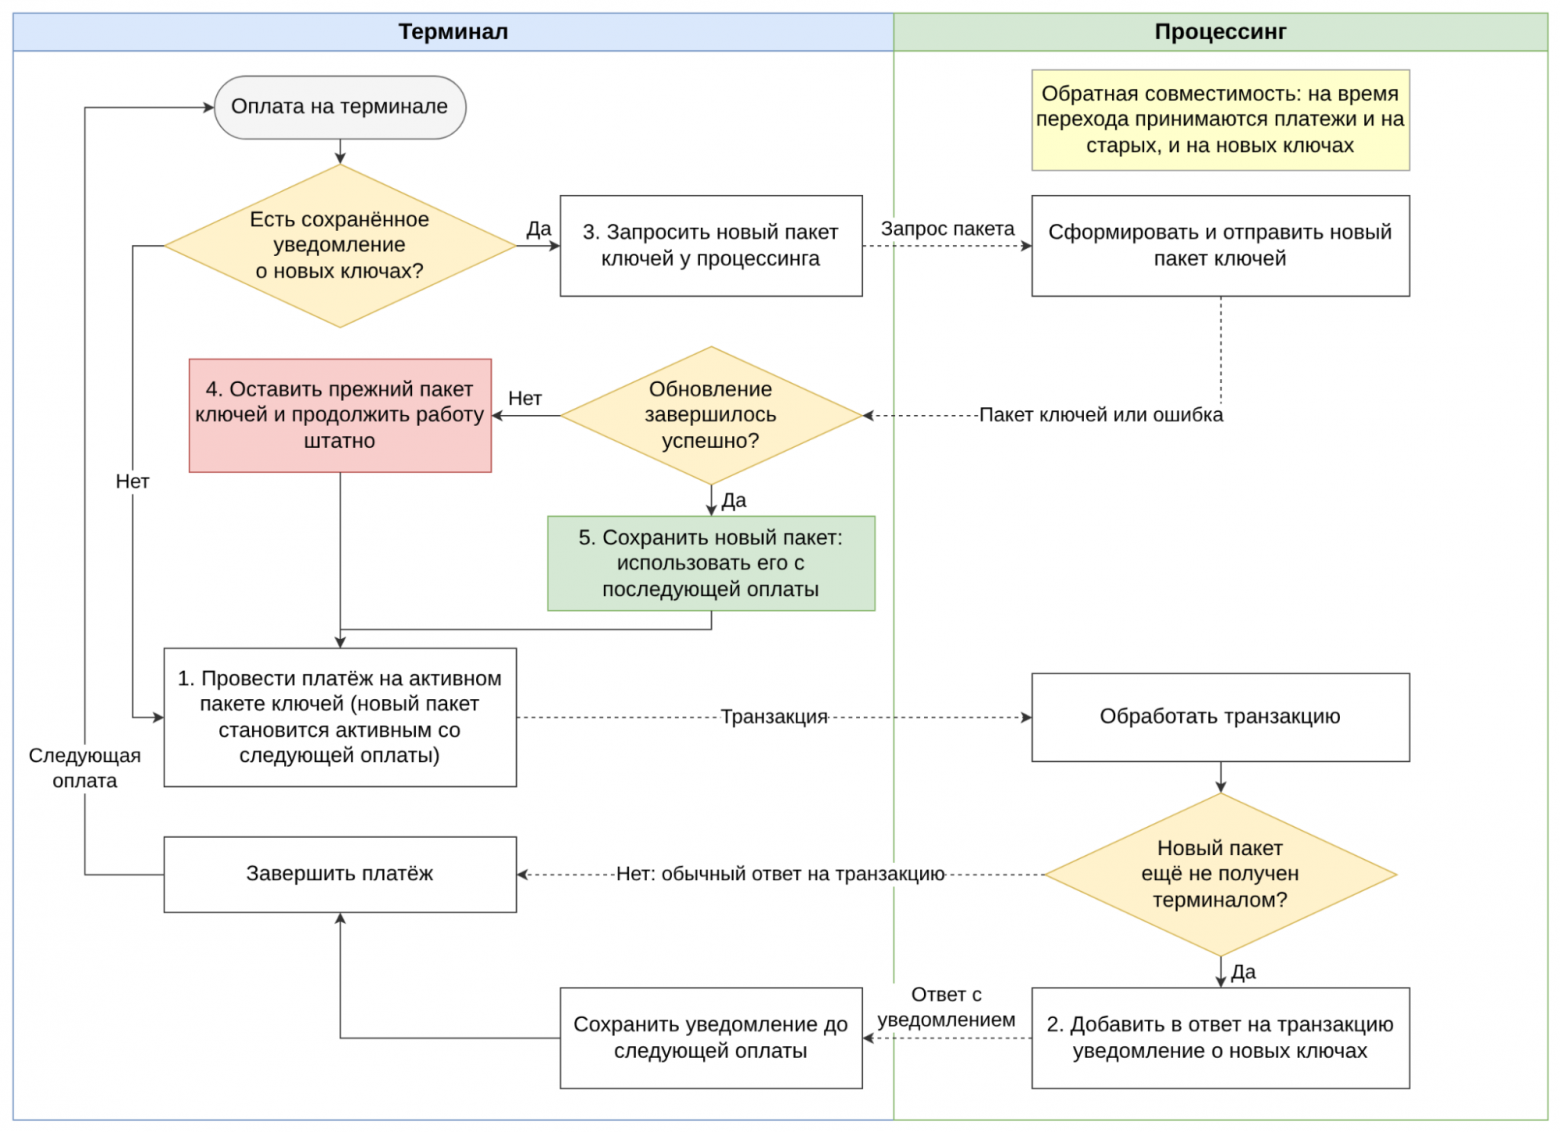
Для мерчанта процесс проходит бесшовно, хотя с инженерной точки зрения перевыпуск парка ключей требует большого объема тестирования, подготовки и жесткого контроля.
В последнее время одна из популярных причин миграции — импортозамещение в процессинге, будь то HSM, файрвол или база данных. Технически это сложно, но выполнимо. Сначала нужна полная аналитика того, что меняется и кого это заденет, затем план отката и понимание, кто и когда примет решение об откате. Спешить здесь нельзя: ошибка напрямую затрагивает доступность сервиса, а как следствие и возможность оказания услуги/продажи товара в конечной точке у мерчанта.
HSM, офицеры и регламент: на чём всё держится
Безопасность криптографии в процессинге строится на трёх компонентах: аппаратной изоляции HSM, разделении полномочий по принципу Dual Control и соблюдении стандартов PCI DSS и платёжных систем.
Это первая статья из серии про то, как устроен процессинг. Дальше разберём конкретные кейсы и внештатные ситуации — например, тот самый переход на новый HSM в деталях. Если есть темы, которые хочется разобрать подробнее, пишите в комментариях — отвечу лично. С вами был Сергей Козякин, руководитель разработки процессинговой платформы Эвотор.PAY.
Только зарегистрированные пользователи могут участвовать в опросе. Войдите, пожалуйста.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.