[Перевод] Кто стоит за бэкдорами в криптокошельках Ledger?
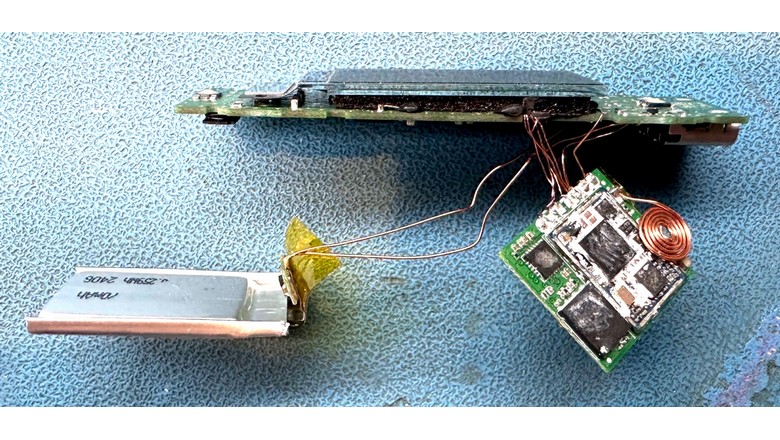
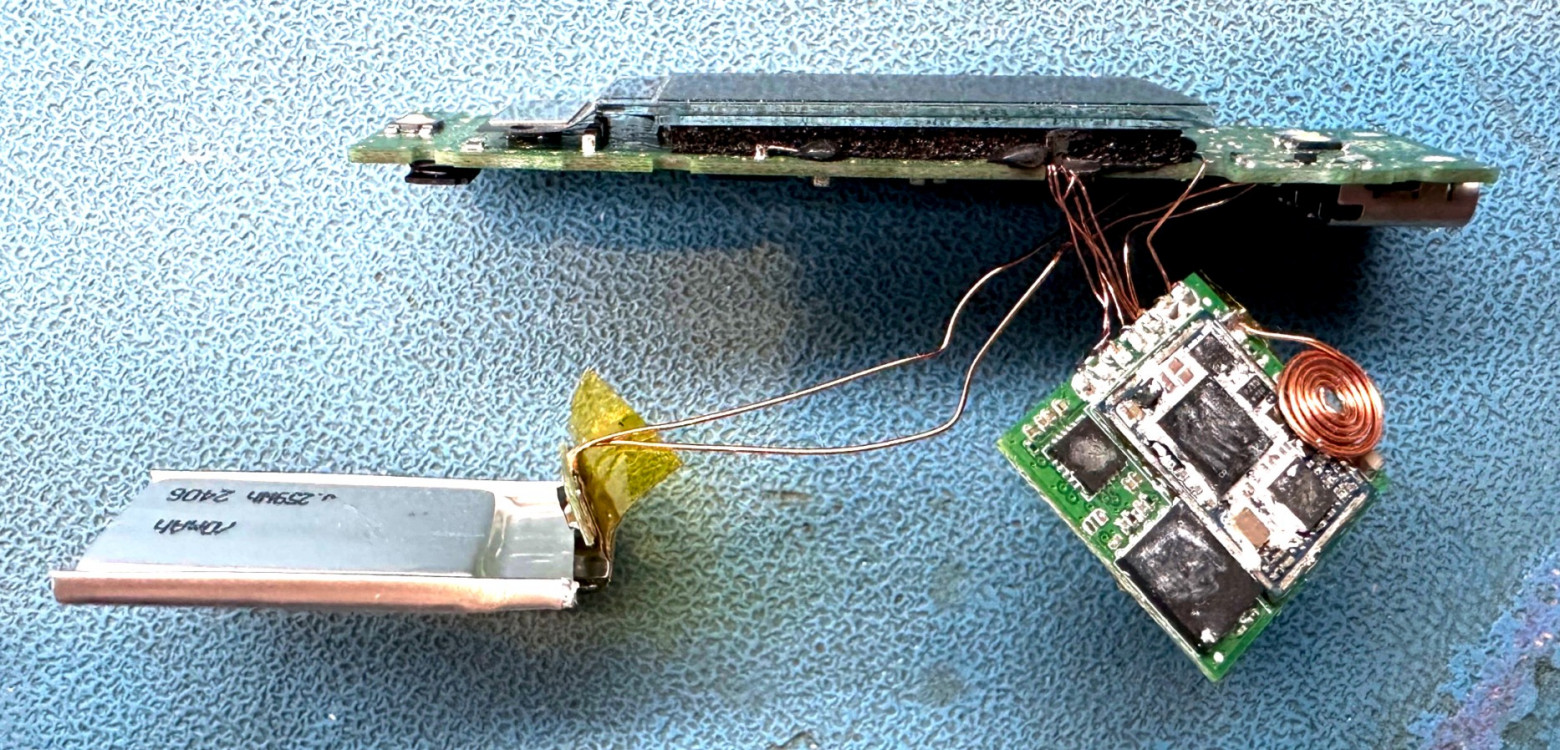
После того как изготовитель криптокошельков Ledger объявил 10 октября о том, что бэкдор, встроенный в несколько кошельков Ledger, проданных в Юго-Восточной Азии, позволил ворам похитить у их владельцев примерно 102 миллионов долларов в криптовалюте, появились новости о закладках, найденных в других кошельках Ledger, продаваемых в Германии.
Изначально аппаратные закладки обнаружили в неизвестном количестве кошельков Ledger Nano X, продаваемых авторизованным Ledger малайзийским реселлером CryptoBilis. Компания Ledger заявила, что закладки были найдены в ограниченной партии устройств, продаваемых только одним реселлером. Но позже европейский владелец устройства Ledger сообщил, что нашёл закладку в Nano X, который он купил в августе в крупной европейской сети по продаже электроники MediaMarkt, и во втором, который он купил неделю назад в другом магазине той же сети. Он считает, что это указывает на компрометацию цепочки поставок Ledger.
Затем пользователи и исследователи тоже начали сообщать о закладках, найденных в устройствах Ledger Flex и Ledger Stax из двух новых линеек устройств Ledger, предназначенных для безопасного хранения ключей доступа к криптоаккаунтам владельцев.
Закладки не впервые найдены в кошельках Ledger. В начале этого года известный хакер оборудования Джо Грэнд находил бэкдоры во многих кошельках Nano X, и в марте уведомил о них Ledger, из-за чего возникают вопросы о степени серьёзности, с которой Ledger подошёл к устранению этой проблемы. Многие из обнаруженных недавно закладок кажутся более совершенными версиями найденных Грэндом.
Кроме того, все обнаруженные Грэндом закладки находились в кошельках, продаваемых неавторизованными и недолго работающими онлайн-торговцами, однако закладки, найденные в кошельках, продаваемых CryptoBilis и MediaMarkt, указывают на то, что теперь злоумышленники сменили тактику и, вероятно, намеренно компрометируют кошельки, продаваемые авторизованными реселлерами. Ledger и его конкурент Trezor годами рекомендовали пользователям покупать кошельки только на их веб-сайтах и у авторизованных продавцов, но недавние атаки показали, что нападающие намеренно выбирают в качестве мишени авторизованных продавцов, пользуясь доверием покупателей к ним, а также чтобы шире распространить устройства с закладками. Более того, по словам Грэнда и других исследователей, нападающие стали опытнее и систематичнее в своих методиках компрометации кошельков, что усложняет выявление закладок.
Пока неясно, как долго закладки скрывались в продаваемых устройствах, однако посредством координированной атаки в начале октября из устройств владельцев аккаунтов была украдена криптовалюта на миллионы долларов. Согласно информации компании-исследователю блокчейна Bitquery, крипта была украдена из примерно 315 аккаунтов, связанных со скомпрометированными устройствами CryptoBilis, и сейчас она оценивается примерно в 102 миллиона долларов. Среди украденных фондов — Bitcoin, Ethereum, Tron и другие криптовалюты. Сообщается, что часть фондов была заморожена на аккаунтах, куда их перевели похитители, а другие фонды находятся на аккаунтах, уже помеченных как подозрительные в связи с мошенничеством. И всё ещё непонятно, были ли украдены средства владельцев Ledger, покупавших устройства у других продавцов.
Французская компания Ledger опубликовала в X заявление о том, что попросила CryptoBilis приостановить все продажи и отправку устройств Ledger на период расследования. Компания CryptoBilis, авторизованная для продажи кошельков Ledger в Малайзии, Индонезии и на Филиппинах, написала на своём веб-сайте, что сотрудничает с Ledger в расследовании.
Однако пользователь Johannes 11 октября написал в X, что лично приобрёл в MediaMarkt кошелёк Ledger Nano X с закладкой. У немецкой сети MediaMarkt более тысячи магазинов в десяти европейских странах. Она признана авторизованным реселлером кошельков Ledger в Австрии, Германии, Испании и Турции.
Johannes сообщил нам, что он приобрёл кошелёк в августе в немецком магазине MediaMarkt, но разобрал устройство только недавно, прочитав сообщения о закладках. Он опубликовал фотографии с антенной и закладкой в своём кошельке. Johannes сообщил, что криптовалюту у него не украли.
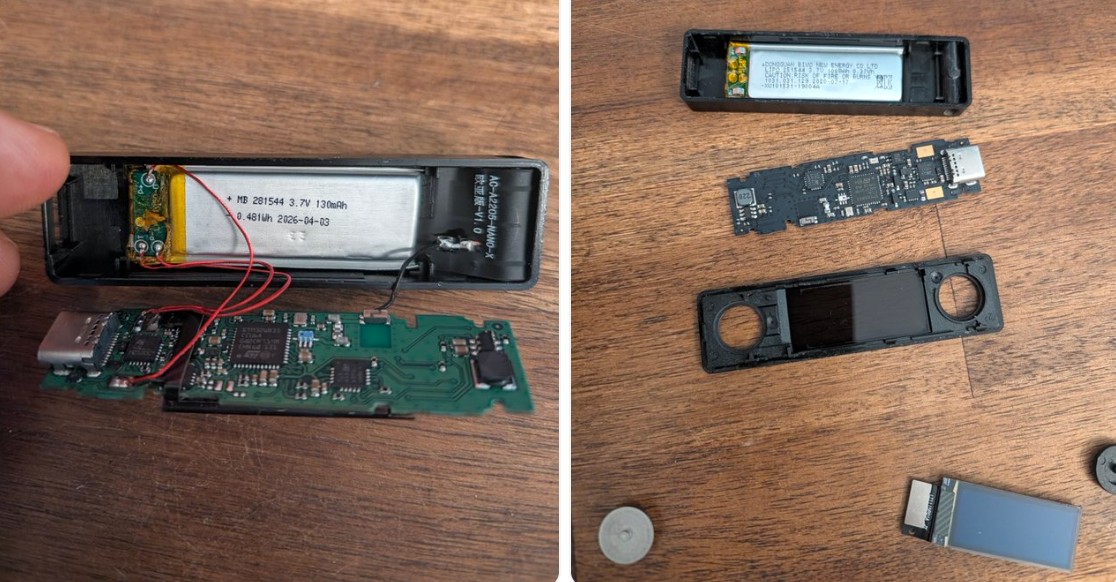
Ledger выпустила в X дополнение, предположив, что источником проблемы закладок может быть приобретение кошельков авторизованными реселлерами у сторонних поставщиков или перепродажа купленных и возвращённых кошельков после их компрометации.
«Мы напоминаем нашим авторизованным реселлерам и дистрибьюторам, что приобретать продукты следует только через авторизованные каналы, а возврат в продажу возвращённых продуктов не допускается. Это постоянная угроза, которой подвергается не только Ledger, но и вся экосистема, и мы призываем других её участников сотрудничать с нами в улучшении обслуживания пользователей... Повышение планки надёжности физической цепочки поставок идёт на пользу всей экосистеме», — написал Ledger.
Однако Johannes, купивший 12 октября второй кошелёк Ledger в другом магазине MediaMarkt и обнаруживший закладку и в нём, считает, что это признак компрометации цепочки поставок Ledger.
«Это указывает, что мы имеем дело не с отдельным инцидентом, а с широкомасштабной проблемой, потенциально затронувшей товары Ledger в магазинах MediaMarkt и Saturn по всей Европе», — написал он в X. Изначально он думал, что два скомпрометированных устройства могли быть возвращены в магазин и перепроданы как новые, однако сотрудник MediaMarkt сообщил ему, что это новые устройства и что возвраты отправляются обратно в Ledger, а не перепродаются.
Ledger не ответил на наш запрос, но написал в X, что «признаки компрометации инфраструктуры безопасности, систем или сервисов Ledger пока не обнаружены».
Возникают вопросы о реагировании Ledger на обнаружение закладок и о прозрачности действий компании для покупателей. После того, как Грэнд в марте уведомил её о закладках, найденных им в кошельках Ledger, компания сообщила ему, что собирается провести расследование, чтобы найти виновников. Однако, по словам Грэнда, он так и не получил никакой обратной связи, пока сам спустя несколько месяцев не задал вопрос; один из сотрудников Ledger ответил ему, что не найдено свидетельств того, что кто-то использовал закладки для кражи крипты у владельцев устройств.
Однако после этого ситуация начала меняться.
В апреле и мае Грэнд опубликовал онлайн информацию о закладках и провёл две презентации о них на конференциях. Французский бизнесмен и бывший CEO печально известной биткойн-биржи Mt. Gox, которому после провала компании были предъявлены обвинения в мошенничестве, прочитал об исследованиях Грэнда и решил приобрести кошельки Ledger, чтобы проверить, сможет ли он сам найти в них закладки. Он купил два кошелька и обнаружил в них более совершенные версии найденной Грэндом закладки; информацию о своём открытии он выложил онлайн в прошлом месяце.
Из-за дурной славы Карпелеса в мире крипто сведения о закладках широко распространились в сообществе пользователей криптовалют; возможно, именно поэтому кражу осуществили в начале октября. Вероятно, злоумышленники ждали, пока накопится большое количество кошельков с крупным балансом, но как только начали расползаться новости о закладках, они могли подстегнуть воров быстро украсть как можно больше средств из уже скомпрометированных кошельков до того, как их владельцы предпримут меры для защиты. Некоторые люди похвалили Карпелеса за публикацию сведений о закладках и операции, которая могла бы оставаться незамеченной годами.
Эволюция бэкдоров
Джо Грэнд начал исследовать кошельки Ledger в августе 2025 года, когда увидел на Reddit пост пользователя, нашедшего нечто подозрительное в своём кошельке Ledger Nano X. Владелец, купивший кошелёк на онлайн-маркетплейсе в Таиланде, вскрыл корпус кошелька и обнаружил дополнительную схему, которой там быть не должно. Он отправил кошелёк Грэнду, чтобы тот проверил, бэкдор ли это, и определил, для чего он предназначен.
Внутри устройства Грэнд обнаружил дополнительную плату, антенну, модуль LTE и eSIM. Он выяснил, что закладка перехватывала сид-фразы для восстановления заражённых кошельков и передавала их нападающим. Закладка тихо работала внутри устройства, пока владелец не инициализировал его и не генерировал с его помощью случайную сид-фразу: по сути, это хранящийся в устройстве Ledger пароль, позволяющий владельцу получать доступ к своему криптоаккаунту. Когда устройство отправляло каждый символ сид-фразы на маленький экран устройства для показа пользователю, закладка копировала их и сохраняла данные, а затем при помощи модуля LTE, антенны и eSIM подключалась к ближайшей сотовой вышке и передавала сид-фразу хакерам.
Грэнд был потрясён этой находкой, потому что, несмотря на давно ходившие слухи и теоретические рассуждения об аппаратных закладках, он пока ещё не видел их в реальном устройстве. Он приобрёл ещё восемь кошельков Ledger у нескольких онлайн-продавцов в Таиланде и обнаружил, что четыре из них были скомпрометированы похожими закладками. Все купленные Грэндом устройства с закладками продавались «подозрительными» торговцами на Lazada — платформе электронной коммерции Юго-Восточной Азии, принадлежащей дочерней компании китайской Alibaba Group. Устройства были отправлены из Таиланда.
4 марта Грэнд сообщил о своих открытиях Ledger и созвонился по Zoom с сотрудниками компании, а позже выступил с двумя докладами о бэкдорах на конференции Tropicon (в апреле) и на конференции Hardwear.IO (в мае), опубликовав слайды презентаций онлайн. Также он продолжил переписку по почте с Ledger, позже перейдя в групповой чат Signal с техническим персоналом компании, где также присутствовал исследователь из Японии, купивший в марте кошельки у онлайн-продавцов и обнаруживший в них закладки.
В сентябре Карпелес узнал об исследовании Грэнда и приобрёл два кошелька Ledger; один из них продавал за полцены китайский торговец; устройство было безупречно упаковано в коробку с термоусадкой и его доставили из Малайзии. Карпелес нашёл закладки в обоих кошельках и в прошлом месяце опубликовал информацию на веб-сайте принадлежащей Карпелесу компании Tibane Labs, занимающейся исследованиями в области блокчейна и выпуском опенсорсных инструментов. Работа закладок была схожа с работой найденных Грэндом, но их конструкция была гораздо более совершенной, а саму закладку спрятали гораздо хитрее, чтобы её сложно было найти внутри устройства.
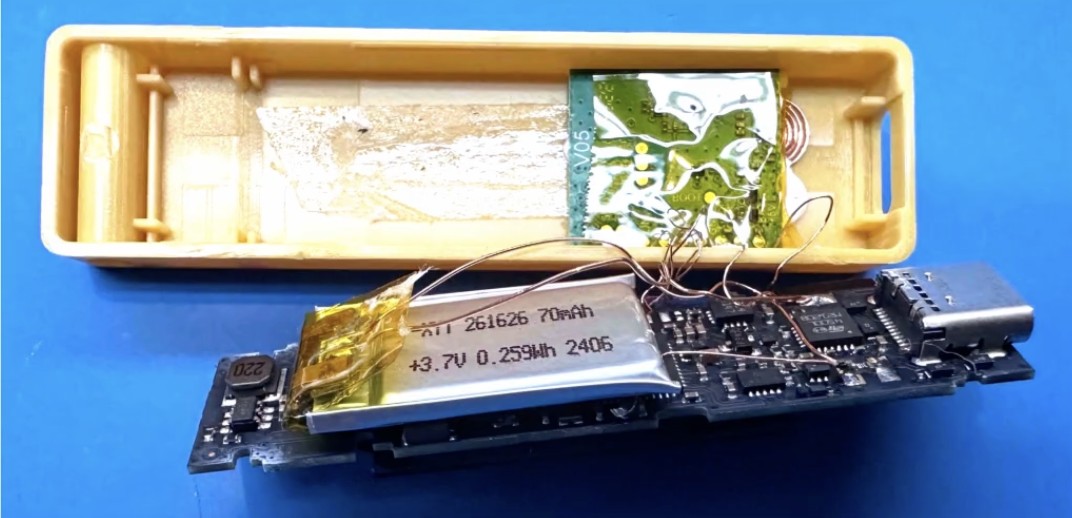
Карпелес считает, что найденная Грэндом версия была прототипом, который со временем эволюционировал. В первом поколении использовались вручную припаянные провода, которые бросаются в глаза любому, кто вскроет устройство. Эти провода связывали закладку с экраном Nano для перехвата символов случайно генерируемой сид-фразы.
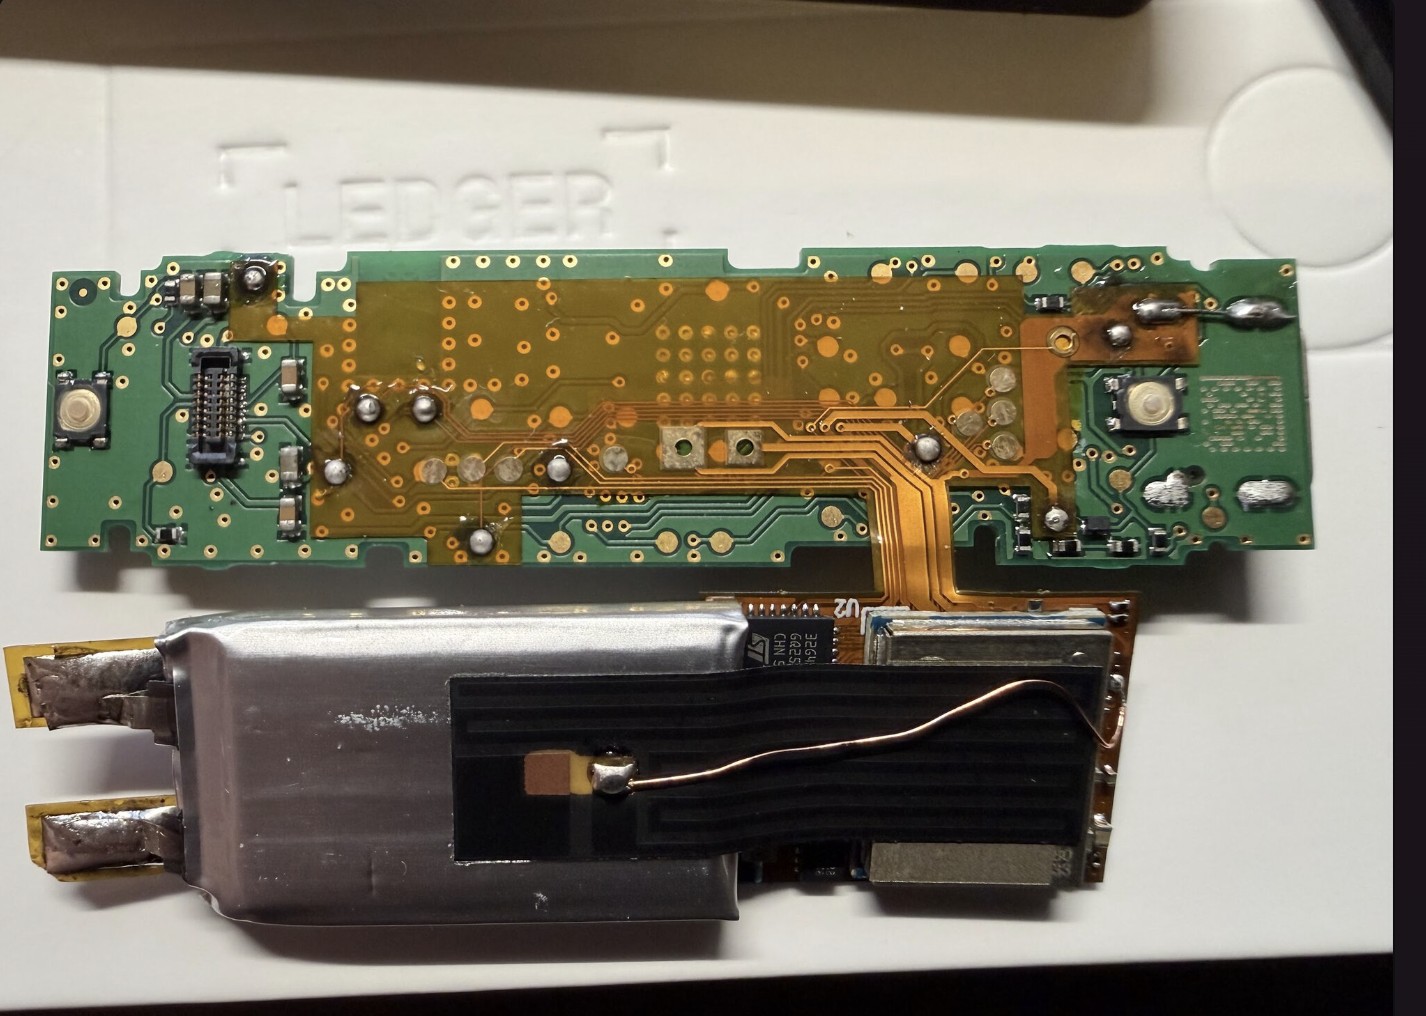
В более совершенной закладке применена специально спроектированная гибкая печатная плата оранжевого цвета; она наложена поверх платы устройства и припаяна в нужных местах, благодаря чему легкозаметные припаиваемые провода не нужны. Чтобы освободить место под дополнительную схему, взломщики заменили оригинальный аккумулятор более мелким. Судя по маркировке, закладку предположительно изготовили в декабре 2025 года или позже.
Вторая закладка, которую он нашёл в доставленном из Малайзии устройстве, оказалась самой продвинутой. Внутренности кошелька как будто никак не отличаются от внутренностей немодифицированного устройства Nano X, однако выдавала закладку тонкая чёрная антенна, пропущенная по верхнему краю платы. От всех остальных отличительных черт предыдущей конструкции злоумышленники избавились. Оранжевую гибкую схему сделали такой же чёрной, как и настоящую плату Ledger, что позволяет ей сливаться с оригиналом. Вся маркировка была стёрта, а оригинальный аккумулятор оставили на месте. Чтобы освободить место под закладку, нападающие просто удалили заполнитель, обычно находящийся за экраном. Примечательно, что нападающие нанесли на антенну шелкографией маркировку AC-A2016-NANO-V1.1, из чего можно сделать вывод, что это специально спроектированный компонент, предназначенный для крупномасштабного похищения кошельков Nano.
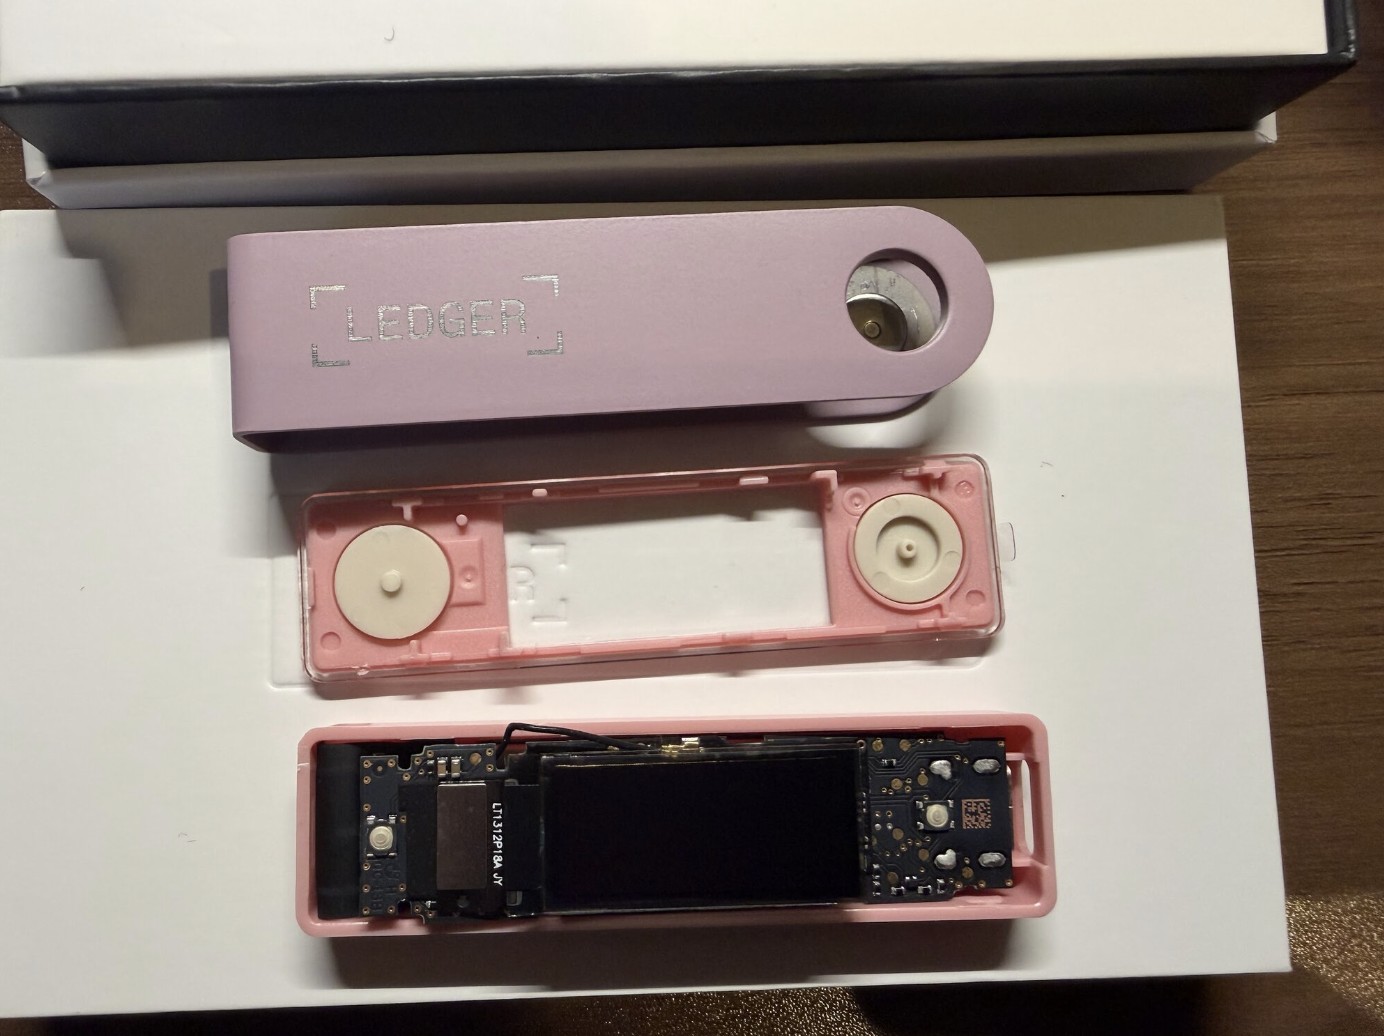
Карпелес написал следующее: «"NANO" — это обозначение целевой платформы, а судя по "V1.1", плата пережила как минимум одну ревизию. Кто-то спроектировал и заказал радиоэлектронные детали специально для этого устройства. Это производственная партия, не кустарная».
Также он написал, что третье поколение закладки — «это уже не любительская сборка. Гибкая печатная плата подсоединена к деталям Ledger, использована уже вторая версия антенны, покрытие соответствует цвету платы устройства, а маркировка удалена — всё это указывает на планирование, реальный бюджет и нацеленность на массовое производство».
8 октября, за день до похищения крипто, Карпелес начал публиковать в X серию сообщений о своих находках и отвечать на вопросы о найденных им закладках. Именно тогда новости о них начали распространяться. На следующий день появились новости о краже крипто, поэтому возник вопрос о том, заставило ли привлечённое Карпелесом внимание запустить операцию по краже средств быстрее, чем они планировали изначально.
Кто стоит за компрометацией кошельков?
В выходные пользователи начали задавать вопросы об основателях CryptoBilis и о том, что в марте у компании незаметно поменялись владельцы — о покупке не сообщалось публично до выходных после кражи, когда пользователи X начали обвинять основателей, предполагая, что они могут стоять за компрометацией устройств или что, по крайней мере, они сотрудничали с похитителями.
Сооснователь CryptoBilis Арравинд Прабу опроверг эти обвинения и сообщил, что его компанию в этом году выкупили, и что он и другой сооснователь компании «полностью отошли от всех операций, доступа к системе и руководства» в марте. Когда ему задали вопрос о том, почему информация о покупке компании не публиковалась, Прабу заявил, что сделка находилась под NDA до середины октября, что только усилило подозрения.
Прабу и другой сооснователь в своём заявлении написали следующее: «После завершения передачи прав у нас не было совершенно никакого доступа, учётных данных и административного контроля за бэкенд-системами CryptoBilis, базами данных покупателей, историями покупок и каналами корпоративных коммуникаций. Согласно официальным переговорам о приобретении, все стороны по договору обязались не публиковать совместное заявление до середины октября 2026 года».
Он сообщил, что все поставщики (предположительно, и Ledger среди них) были «ранее уведомлены о корпоративном поглощении и новой структуре руководства».
Многие люди, с которыми мы общались, говорят, что многомесячное молчание относительно приобретения компании «крайне подозрительно»; они задаются вопросом, не задумывалось ли оно для того, чтобы держать покупателей устройств Ledger в неведении, пока закладки распространяются через онлайн-продажи. Однако Прабу утверждает, что подозрения, по крайней мере, в его сторону, беспочвенны.
Довольно странно то, что Прабу не раскрыл информацию о стороне, приобретшей CryptoBilis. Он написал, что всем, у кого есть вопросы об устройствах Ledger, продаваемых CryptoBilis, следует связаться с Николасом Чаном. Однако в старых постах в Facebook и X Чана называют директором по маркетингу CryptoBilis, а не её владельцем. На наши запросы Чан не ответил.
Пока нет никаких свидетельств того, что кто-либо, связанный с CryptoBilis, скрывался за внедрением закладок или кражей криптовалют.
Однако японский исследователь в сфере безопасности, с весны участвовавший в обсуждениях закладок с Грэндом и представителями Ledger, сообщил нам, что ему удалось извлечь из купленных им Ledger с закладками интригующую информацию.
Исследователь, не пожелавший раскрывать свою личность, купил в марте этого года множество кошельков Nano X для собственного пользования и отложил их на потом, намереваясь подвергнуть анализу в свободное время. Увидев той же весной пост Грэнда со слайдами доклада на конференции Tropicon, он разобрал свои устройства Ledger и обнаружил в них закладки. Затем он купил ещё десяток устройств Nano X у неавторизованных продавцов Ledger, большинство из которых занимались продажами через маркетплейс Amazon в Японии. Одно из устройств привезли из Малайзии, большинство доставили из Таиланда, а два отправили с адреса в Осаке (по сути, из транспортного узла). Во всех них присутствовали закладки. Исследователь нашёл пять разных версий закладок, в том числе и обнаруженную Карпелесом продвинутую версию, а также две новые архитектуры.
«Некоторые были очень продвинутыми, а другие крайне простыми. Под версиями я подразумеваю различия в схеме расположения компонентов», — рассказал он.
Все закладки работали примерно одинаково: перехватывали случайно генерируемую сид-фразу в процессе её отправки на экран скомпрометированного устройства и передавали данные нападающим. Японский исследователь не смог определить, стоит ли за всеми этими архитектурами одна и та же группа или другие злоумышленники позаимствовали и усовершенствовали исходную конструкцию.
В случае устройств, полученных из Осаки, в качестве адреса продавца был указан дом в другом городе Японии. По словам исследователя, он используется в качестве адреса множества компаний, занимающихся различным бизнесом, в том числе и преступным.
По его мнению, ещё интереснее то, что ему удалось отследить передачу украденных сид-данных на серверы в Гонконге. Внедрённые нападающими eSIM могут работать в любой стране; по словам исследователя, если владелец устройства не инициализирует свой новый кошелёк, то в eSIM продолжает храниться местоположение последней сотовой вышки, к которой она подключалась. Исследователю удалось извлечь эти данные из eSIM в своих кошельках.
«Это позволило мне найти предполагаемые хабы производства закладок».
Он заявил, что дополнительные данные, содержащиеся в прошивке микроконтроллера скомпрометированного устройства, можно использовать для нахождения серверов Command & Control, которые должны получать украденные сид-фразы. Ему удалось трассировать передачу данных на серверы, находящиеся в гонконгском дата-центре, управляемом Alibaba; он определил, что в июне как минимум девяносто закладок передавали на эти серверы сид-фразы, однако истинное число общающихся с серверами устройств, скорее всего, намного больше.
Атаки на Ledger Flex и Stax
Хотя большинство скомпрометированных устройств Ledger относилось к моделям Nano X, есть свидетельства того, что нападающие начали осваивать устройства Ledger Flex и Stax. 11 октября пользователь X опубликовал фотографии своего кошелька Stax, который тоже кажется скомпрометированным. Непонятно, подтвердили ли эту информацию независимо компания Ledger или исследователи. Наряду с этим исследователь из Японии сообщил, что приобрёл два устройства Ledger Flex и нашёл в обоих закладки.
По его словам, где-то в июле или августе он отслеживал онлайн-магазины, продававшие устройства Nano X; многие из них перестали продавать Nano X и переключились на Ledger Flex.
«Думаю, они просто разработали новую закладку, работающую только во Flex».
По его словам, он сообщил о своих находках японским правоохранителям, а также своим контактам в Ledger, но последние не делились никакой информацией о внутреннем расследовании компании.
Тем временем, список скомпрометированных устройств растёт. 10–11 октября Карпелес публиковал информацию от других владельцев устройств Ledger, тоже обнаруживших закладки в своих устройствах.
Дополнение
Чешская компания SatoshiLabs, производящая кошельки Trezor, сообщила, что в свете обнаружения закладок в устройствах Ledger, продаваемых авторизованными селлерами, SatoshiLabs существенно ограничивает свой список одобренных продавцов. Коммерческий директор Trezor Дэнни Сандерс написал в X, что это «превентивный шаг» компании и что «нет ни малейших свидетельств компрометации устройств Trezor». В письме, разосланном Trezor продавцам, которые потеряют права на авторизованную продажу устройств, компания написала, что они могут продолжать распространять уже имеющиеся на их складах устройства, но пополнений не получат, и 1 января 2027 года Trezor исключит их из списка авторизованных продавцов.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.