Plus de 400 supermarchés piratés, aucune rançon : les dessous d'une cyberattaque qui inquiète jusqu'à Matignon
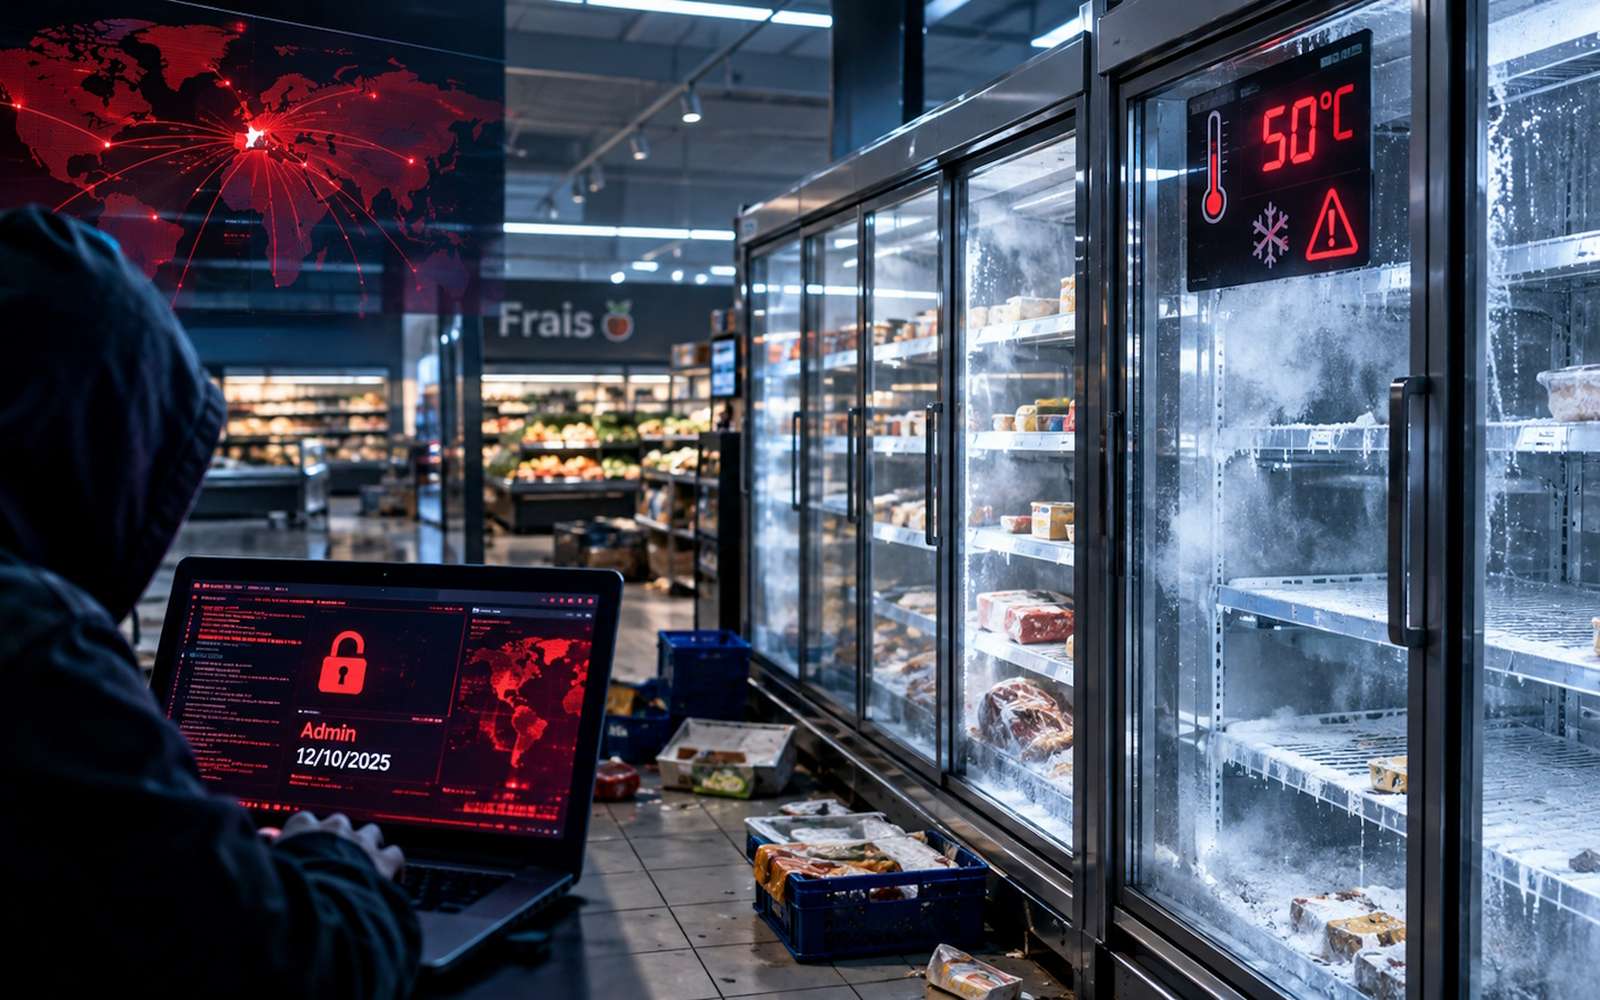
Suite au piratage des réfrigérateurs de marque Danfoss qui a touché entre 400 et 500 supermarchés en France, une question reste en suspens : à qui profite le crime ? Pourquoi avoir piraté des réfrigérateurs pour les faire dégivrer, voire monter la température jusqu'à 50 °C ? Les magasins concernés relèvent de cinq enseignes : Intermarché et Netto, Coopérative U, Leclerc, Carrefour, et la France semble avoir été précisément visée.
Autre constat : aucun gain direct n'apparaît. Pas de données volées et pas de demande de rançon : le schéma du cybercrime classique ne tient pas vraiment. Restent des stocks détruits et, selon le parquet de Paris, des départs de feu signalés par des magasins.
Tchap, c’est la messagerie ultra-sécurisée et souveraine du gouvernement. Elle était censée assurer une protection maximale, mais un pirate affirme avoir exfiltré plus de 643 000 messages et les données de 73 000 agents publics. Les faits restent à confirmer, mais l'incident soulève une question de fond.... Lire la suite
L'enquête est confiée à l'Office anticybercriminalité, tandis que l'ANSSI (Agence nationale de la sécurité des systèmes d'information), saisie par Matignon, a souligné la présence d'une vulnérabilité dans un logiciel de la société danoise Danfoss qui vend les frigos.
Mot de passe : la date du jour
En attendant d'autres éléments d'informations, ce qui est clair, c'est que cette attaque n'a rien de sophistiqué. Les failles des systèmes permettant de prendre le contrôle à distance des appareils étaient béantes et connues depuis plusieurs mois.
Parmi elles, il y avait tout simplement le grand classique de l'identifiant générique « Admin », avec une étrange subtilité : en envoyant une requête spécifique vers xml.cgi (le point d'entrée unique par lequel la console web du frigo reçoit toutes ses commandes), un attaquant peut générer un mot de passe calculé automatiquement à partir de la date du jour. C'est de cette façon que l'attaquant peut contourner complètement l'authentification normale.
En août, l'entreprise de cybersécurité Claroty avait justement publié une analyse sur cette vulnérabilité qui touchait 2 765 contrôleurs AK-SM 800A, ceux-là même qui gèrent les frigos à distance. De son côté, la marque Danfoss avait documenté des attaques contre 16 supermarchés russes, puis contre 40 magasins israéliens.
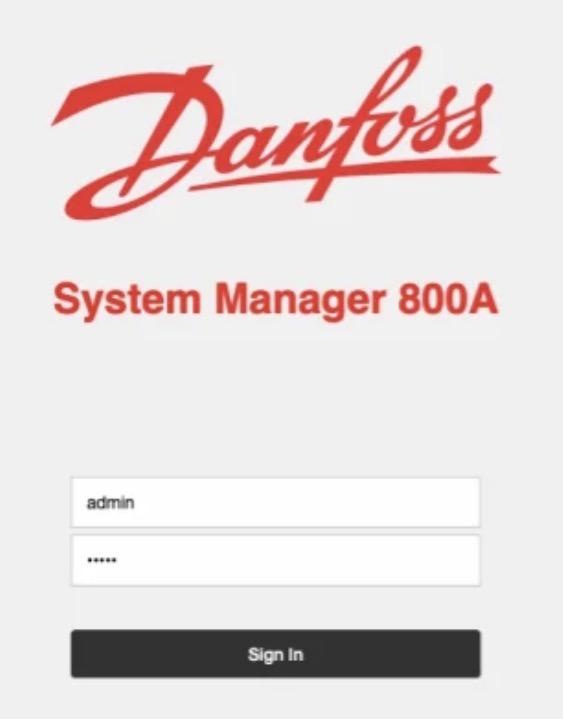 En associant le compte « Admin » à un mot de passe constitué de la date du jour, les pirates ont pu contrôler les frigos à distance. La brèche était grossière. © DR
La méthode était donc déjà connue et il existait même une mise à jour pour la colmater. Le déploiement de celle-ci n'a toutefois pas été réalisé, comme c'est trop souvent le cas.
Et puis, il y a aussi un autre aspect qui explique pourquoi le piratage d'un frigo n'a rien à voir avec celui d'une base de données d'une administration : les équipements industriels sont conçus pour rester en service pendant 15 ans ou plus. De leur côté, les cybermenaces et les technologies évoluent à un rythme soutenu.
Guerre hybride ?
Dans tous les cas, il semble que l'effet recherché soit d'ordre psychologique. Les rayons frais sont vidés, la chaîne alimentaire exposée, la confiance dans l'univers connecté est entamée. Et toute la population se rend compte que ce genre de piratage pourrait semer très rapidement un scénario à la Mad Max en quelques jours. C'est en quelque sorte la description de la prophétie du journaliste américain Alfred Henry Lewis (1855-1914) : « Il n'y a que neuf repas entre l'humanité et l'anarchie. »
À qui profite le crime alors ? Des collectifs pro-russes se vantaient récemment d'accéder à des caméras de magasins français, sans qu'aucun lien ne soit établi. Mais dans un contexte de guerre hybride, un acteur étatique, direct ou via une façade hacktiviste, ne peut être exclu. Et puis, la Russie a déjà œuvré avec ce genre de piratage touchant des infrastructures physiques critiques depuis longtemps. Futura avait d'ailleurs pu visiter le centre électrique d’Ivano-Frankivsk à l'ouest de l'Ukraine, en 2019. Quelques années auparavant, les opérateurs avaient pu voir les réglages de leurs consoles bouger tout seuls. Des hackers russes avaient pris le contrôle de la centrale et plongé toute la région dans un blackout durable.
Les hackers russes sont les plus rapides et les plus dangereux du monde
Moins de 19 minutes ! C'est le laps de temps pour réagir à une attaque sur un réseau d'entreprise. Au-delà, les hackers peuvent compromettre durablement la sécurité du réseau et dérober un maximum de données. À ce petit jeu, les pirates russes sont de loin les plus forts. Explications.... Lire la suite
De la même façon, une heure avant l'invasion de l'Ukraine, la Russie avait injecté un code malveillant, qui avait détruit physiquement les modems du réseau Internet par satellite civil utilisé par l'Ukraine.
La France visée ?
La France est la principale victime de cette attaque, ce qui laisse supposer qu'elle a été précisément ciblée. Mais les faits font mentir cette hypothèse qui augmenterait les probabilités d'une attaque étatique. En réalité, plus de la moitié des systèmes Danfoss exposés à cette vulnérabilité dans le monde se trouvent en France. Ainsi, sur 4 980 spots en ligne mentionnant Danfoss, 2 911 sont français. L'attribution de l'attaque reste donc compliquée dans le cas des frigos Danfoss, car la faible sophistication technique plaide aussi clairement pour des intervenants opportunistes.
En attendant que l'enquête révèle éventuellement l'origine et les acteurs de l'attaque, le directeur général de l'ANSSI juge « urgent » de déconnecter les contrôleurs des frigos d'internet.
Dans tous les cas, cette attaque inédite montre clairement, pour la première fois, que des vulnérabilités informatiques pourraient avoir des conséquences désastreuses pour toute une population, puisqu'elle vient toucher aux besoins les plus primaires.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.