[ITmedia News] 国家サイバー統括室、不正アクセスによる漏えい事案受け注意喚起 「いつ攻撃受けてもおかしくない」
著者
 林裕也
[ITmedia]
内閣官房国家サイバー統括室は10月9日、大量の個人情報を扱う事業者のシステムに侵入しデータを窃取する不正アクセス事案を複数確認しているとして、対策の徹底を求める文書を公開した。
大量の個人情報や機微な情報を扱う事業者に向け、「ウェブシステム等の適切な管理」(原文ママ)「サプライチェーンを通じた侵害への対策」「データの適切な管理」の3分野で対策のポイントを示し、速やかな検討を呼び掛けている。
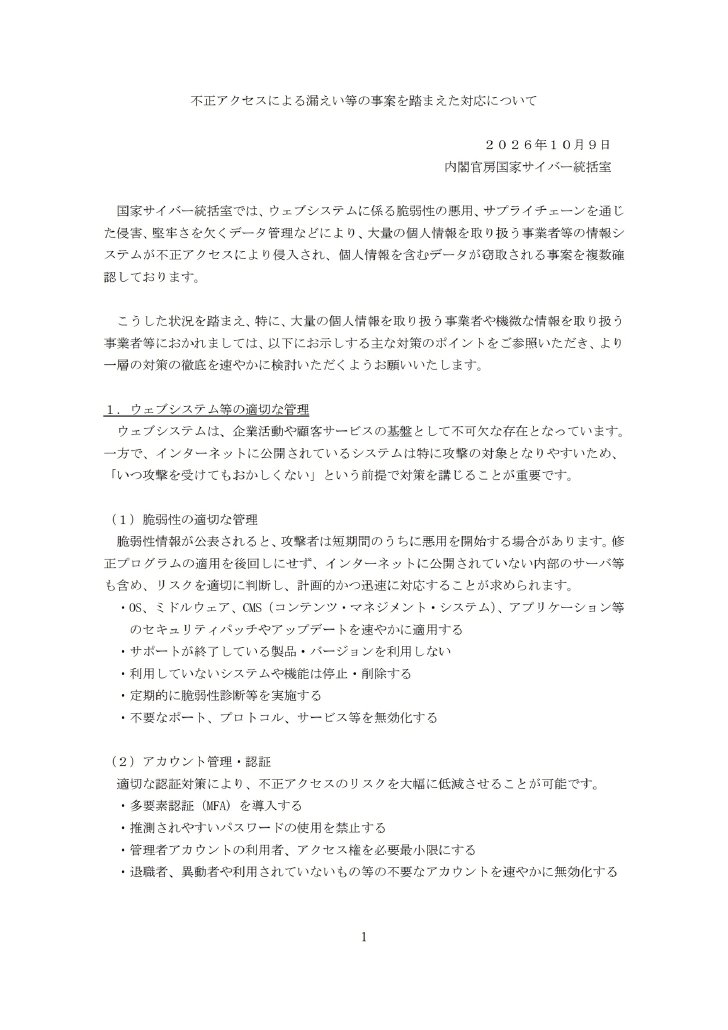
侵入の手口として挙げたのは、Webシステムの脆弱性の悪用やサプライチェーンを通じた侵害、堅牢(けんろう)さを欠くデータ管理など。インターネットに公開したシステムは特に狙われやすいとして、「いつ攻撃を受けてもおかしくない」前提で対策を講じるよう求めた。具体策にはOSやCMS(コンテンツ管理システム)へのセキュリティパッチの速やかな適用や、サポートが終了した製品の利用停止、多要素認証(MFA)の導入などを挙げる。
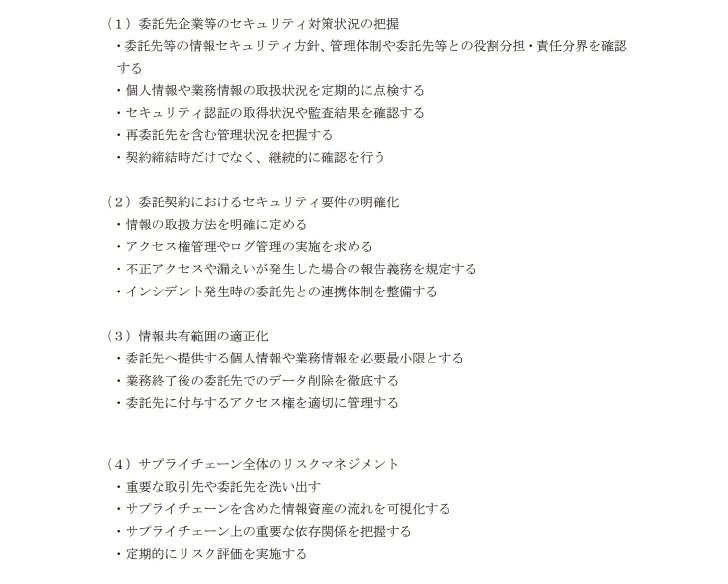
防御の弱い委託先などを経由して標的を狙うサプライチェーン攻撃への対策としては、委託先の対策状況を契約時だけでなく継続的に確認することや、漏えい時の報告義務を契約に盛り込むこと、業務終了後は委託先にデータを確実に削除させることなどを挙げた。
データの管理面では、自社の情報資産を棚卸しし、利用目的を終えた情報を速やかに削除するなど、保有情報の最小化を促した。保存データや通信経路の暗号化、パスワードを平文で保存しないことに加え、クラウドサービスを使う場合は保存領域やデータベースの公開設定とアクセス権限をよく確認するよう求めている。不正侵入の事案が複数あることから、不審な通信や大量アクセスの痕跡がないか、アクセスログの点検・分析も推奨した。
また、サイバー攻撃の被害はもはや情報システム部門だけの問題ではないとして、経営層にも対応を求めた。AIの悪用を含む攻撃手法の高度化・巧妙化を踏まえ、セキュリティ対策を経営課題と位置付け、必要な投資や人的体制の整備を含めて強化するよう要請。被害に遭った組織には、攻撃に関する技術的な情報を同室や所管省庁などに速やかに共有するよう協力を呼び掛けている。
国内では10月に入って、大規模な情報漏えいの公表が続いている。物語コーポレーション(愛知県豊橋市)は5日、焼き肉チェーン「焼肉きんぐ」の公式アプリへの不正アクセスで、会員情報約1079万件が漏えいしたと発表。ブックオフグループホールディングス(神奈川県相模原市)も9日、子会社の会員管理システムが不正アクセスを受け、会員情報最大約643万件が流出したと明らかにしている。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.