Cisco представила выпуск свободного антивирусного инструментария ClamAV 1.5.5
18 ноября 2026 года Cisco представила выпуск свободного антивирусного инструментария ClamAV 1.5.5 и ClamAV 1.4.7 (ветка ClamAV 1.4 является проектом с долгосрочной поддержкой — LTS). Стабильная версия проекта ClamAV 1.5.0 вышла в октябре 2025 года.
Решение ClamAV перешло в управление Cisco в 2013 году после покупки компании Sourcefire, развивающей решения ClamAV и Snort.
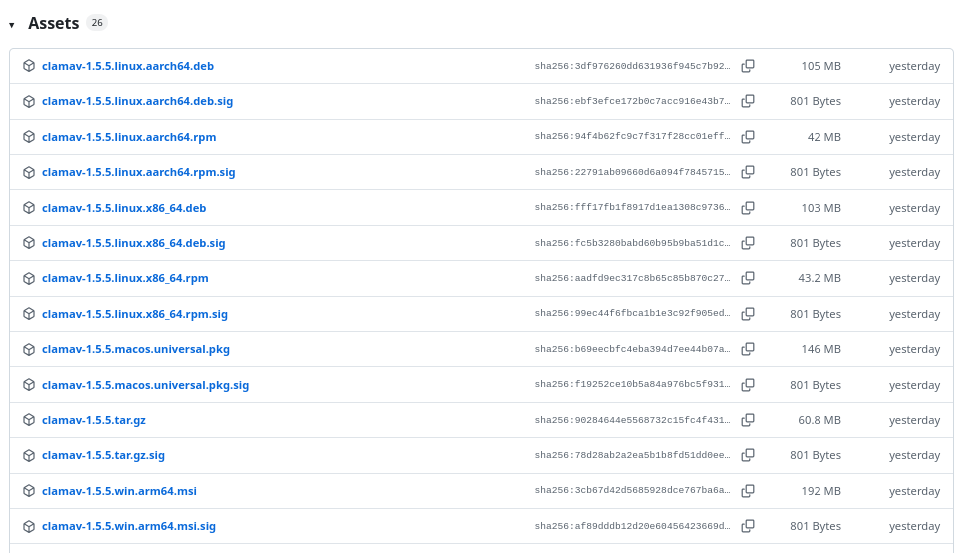
Сборки ClamAV доступны для ПК на Windows, Linux и macOS
Код проекта ClamAV написан на C, C++ и Rust и распространяется на GitHub под лицензией GPLv2. Версия решения 1.5.0 отнесена к категории обычных (не LTS), обновления к которым публикуются как минимум в течение четырёх месяцев после выхода первого релиза следующей ветки. Возможность загрузки базы сигнатур для не-LTS веток также обеспечивается как минимум ещё четыре месяца после выпуска следующей ветки.
Основные изменения и дополнения в ClamAV 1.5.5:
исправлены ранее обнаруженные ошибки и баги, включая:
CVE-2026-76422: исправлен механизм логирования при взаимодействии Rust и C: теперь сообщения передаются как данные, а не как строки форматирования C. Ранее специально подготовленные входные данные могли привести к аварийному завершению работы, раскрытию содержимого памяти процесса или повреждению памяти при записи текста, контролируемого злоумышленником. Проблема затрагивает версии ClamAV с 0.105.0 по 1.5.4;
CVE-2026-76411: исправлена ошибка при расчёте длины в процессе канонизации URL, которая могла привести к записи данных за пределами буфера в стеке во время сканирования специально подготовленного электронного письма (при условии загрузки базы данных фишинговых ссылок с полными хешами). Проблема затрагивает версии ClamAV с 0.94 по 1.5.4;
CVE-2026-76415: исправлена проверка смещения в распаковщике исполняемых файлов yC; ошибка могла привести к возникновению ситуации «андерфлоу» (выход за нижнюю границу) и чтению данных за пределами буфера в куче при сканировании повреждённого файла. Проблема затрагивает версии ClamAV с 0.96 по 1.5.4;
CVE-2026-76414: введено ограничение на обход каталогов в файлах формата CHM, что предотвращает возникновение бесконечного цикла сканирования (и, как следствие, отказа в обслуживании) при наличии циклических структур в данных каталогов. Проблема затрагивает версии ClamAV с 0.100.0 по 1.5.4;
CVE-2026-76416: добавлена проверка количества записей и смещений в таблице файлов InstallShield, а также введены ограничения по времени сканирования, чтобы предотвратить блокировку рабочего процесса (сканера) специально сформированными архивами. Проблема затрагивает версии ClamAV с 0.96 по 1.5.4;
CVE-2026-76417: исправлен механизм учёта рекурсии при обходе свойств OLE2, что предотвращает исчерпание стека процесса при обработке специально созданных документов с глубокой вложенностью. Проблема затрагивает версии ClamAV с 0.71 по 1.5.4;
CVE-2026-76421: добавлена проверка смещений совпадений (match offsets) в алгоритме LZX перед их приведением к нужному диапазону, что предотвращает запись данных за пределы выделенной области памяти (heap) при обработке повреждённых архивов формата CHM. Проблема затрагивает версии ClamAV с 0.80 по 1.5.4;
CVE-2026-76430: введены ограничения на распаковку UPX и восстановление PE-файлов, чтобы предотвратить запись данных за пределы выделенной области памяти (heap) при обработке специально сформированных упакованных исполняемых файлов. Проблема затрагивает версии ClamAV с 0.94.1 по 1.5.4;
CVE-2026-76516: введены ограничения на количество файлов и общий объём данных при извлечении архивов формата XAR, что предотвращает исчерпание временного хранилища при обработке специально сформированных архивов. Проблема затрагивает версии ClamAV с 0.98 по 1.5.4;
CVE-2026-76515: реализовано ограничение на обход цепочки каталогов OLE2, а также введены лимиты времени сканирования, чтобы предотвратить чрезмерное потребление ресурсов процессора при обработке специально подготовленных документов. Проблема затрагивает версии ClamAV с 0.98.1 по 1.5.4.
уточнены встроенные сигнатуры для определения HTML‑файлов: теперь XML‑элементы и пользовательские элементы, названия которых лишь начинаются с имени HTML‑тега, не классифицируются как HTML;
утилита sigtool теперь выполняет повторную попытку (с задержкой) при создании архива базы данных, если его MD5-хеш начинается с «00»; это обеспечивает совместимость с версиями ClamAV от 1.1 до 1.4;
восстановлена работа функции отправки образцов через clamsubmit после того, как в сервисе был изменен метод конечной точки для загрузки файлов (с GET на POST). Клиент теперь корректно сохраняет сессию, CSRF‑токен и заголовок Referer, обрабатывает необязательные поля S3 ACL, а также сообщает об ошибках HTTP или некорректных ответах вместо аварийного завершения работы;
улучшена совместимость с OpenSSL 4 и снижены накладные расходы на вычисление хешей за счет повторного использования реализаций алгоритмов хеширования, полученных из долгоживущего контекста библиотеки. Кроме того, доступ к непрозрачным (opaque) значениям ASN1_TIME теперь осуществляется через предусмотренные API‑функции, а не путем прямого обращения к внутренним структурам OpenSSL;
обновлены зависимости Rust — anyhow и rand — для устранения уязвимостей, описанных в бюллетенях RUSTSEC-2026-0190 и RUSTSEC-2026-0097.
Хабы:
Информационная служба Хабра, без использования ИИ
Вояджер-1 удалился от нас на 1 световой день
Сегодня, 18 ноября 2026 года, в 13:16 Мск одинокий скиталец Voyager-1 отдалился от нас ровно на один световой день. То есть свет от Вояджера до Земли теперь летит целые сутки — 24 часа. Электромагнитная волна, самое быстрое явление во Вселенной, которая может обогнуть Землю 7 раз за секунду, путешествует от Вояджера до нас сквозь пространство 24 часа.
Бледно-голубая точка — последнее, что он видел в своей жизни. Бледно-голубая точка — это Земля, где живут те, кто его создал.
36 лет назад отключили обе его камеры, чтобы продлить ему жизнь. И с тех пор он летит сквозь пустоту в полной кромешной темноте, удаляясь от дома на 17 км каждую секунду. Даже со своим братом — вторым Вояджером — они находились рядом только в цехах сборки, а после запуска разлетелись в разные стороны.
49 лет полного одиночества.
А с Землёй его связывает тончайшая нить радиоканала. Четырёхметровая антенна — это всё, чем он располагает, чтобы принимать сигналы и отправлять данные. С расстояния 26 млрд километров.
Четыре метра и 26 млрд километров.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.