Linuxカーネルの脆弱性が一挙1313件も報告される、AI普及で「個々の脆弱性を追う対策は限界」との指摘
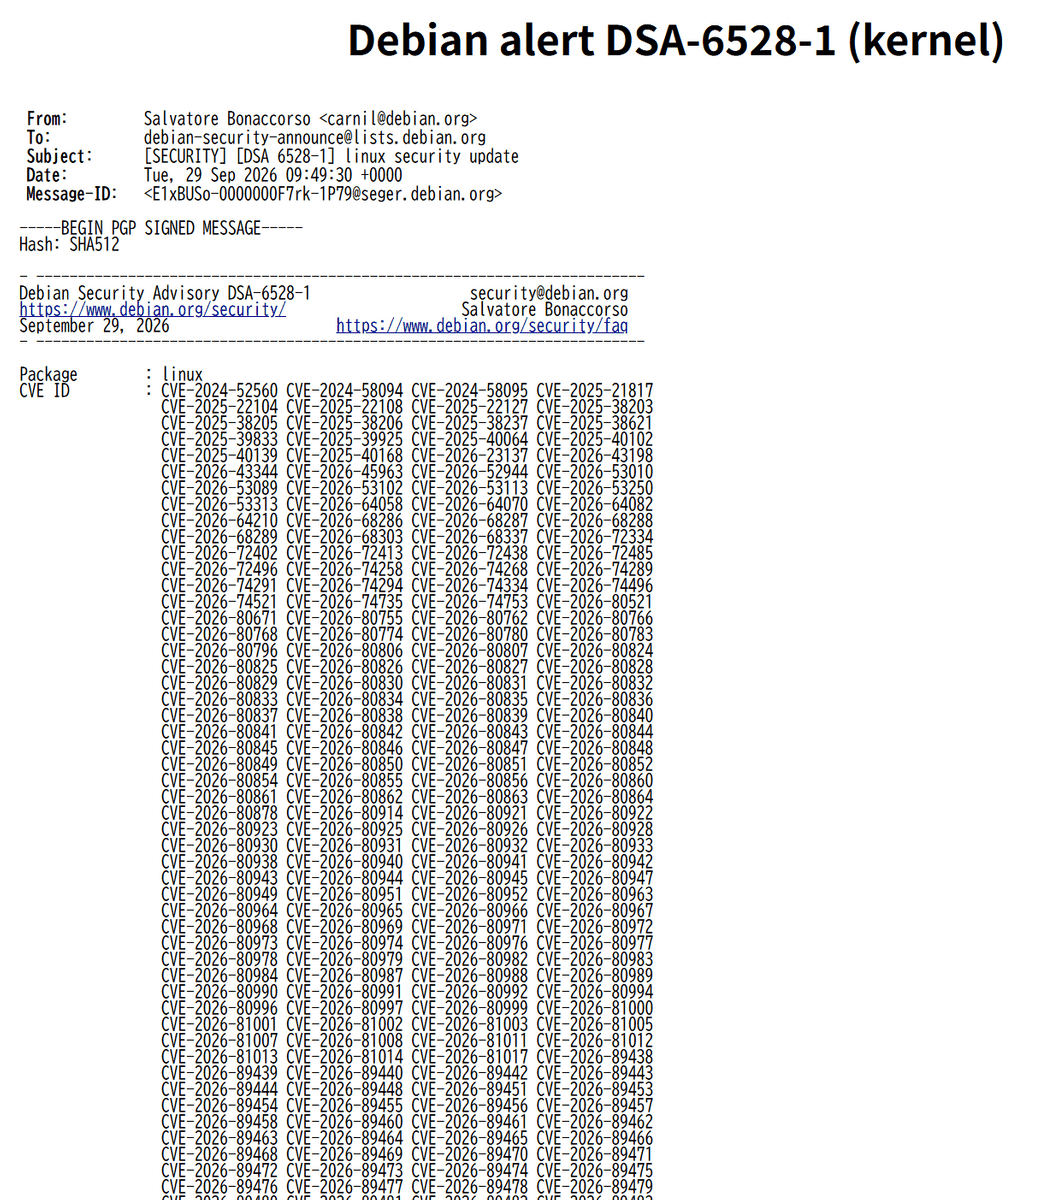
カーネルはOSの根幹で動作するため、一見すると単なるバグに見える問題でも悪用方法が後から判明する可能性があり、そのためLinuxカーネルのCVE割り当てチームはセキュリティ上の問題につながる可能性があるバグ修正には広くCVE番号を割り当てる慎重な方針を採用しています。Linuxカーネルのチームはこの方針が「一見すると非常に大量のCVEが発行される理由」だと説明しています。
さらにLinuxカーネルは非常に巨大で、実際のLinuxシステムが使用するコードは全体の一部分だけです。カーネルの構成や利用している機能はシステムごとに異なるため、1313件すべてがあらゆるLinux環境で悪用可能というわけではありません。
Hacker Newsでも「どんなバグ修正にもCVEが割り当てられるため数字が大きくなる」「CVEの数そのものはLinuxカーネルの安全性を測る指標として役に立たない」といった指摘が登場しています。また、1313件の最後付近にあるCVEを確認したユーザーからは、デバッグ用ファイルシステムの後片付けに関する修正を例に「どうすれば脆弱(ぜいじゃく)性になるのか説明してほしい」という声も上がりました。
Debianの簡潔な「Several vulnerabilities(複数の脆弱性)」という表現に対し中身は1313件あるという落差を巡っては別のユーザーがゲーム「Heroes of Might & Magic III」を引き合いに出し、5~9体を意味する「several」に対して1000体以上は「legion」と表現されることから、「Several vulnerabilities(複数の脆弱性)ではなくA legion of vulnerabilities(脆弱性の軍団)に改名すべき」とコメントしています。
シャウマン氏は1313件という数字について、Linuxカーネルがほぼすべての修正にCVEを割り当てる方針と「AIを活用した脆弱性発見の急増」が組み合わさった結果だとみています。実際にAIを使った脆弱性探索はすでに現実の成果を上げており、OpenAIのo3を使ってLinuxカーネルの未知の脆弱性「CVE-2025-37899」が発見された事例もあります。
OpenAIのo3モデルでLinuxカーネルのゼロデイ脆弱性を発見した方法とは - GIGAZINE
一方でAIによる大量発見は、修正する側にも新たな問題を生みます。Hacker Newsでは小規模なオープンソースプロジェクトの責任者を名乗るユーザーが、AIコーディングツールの性能が向上してから脆弱性報告が月6件以上届くようになり、直近の1カ月では22件に増えたと報告。「ソフトウェアは難しく、AIは徹底的です」と述べ、人間による確認とAIを組み合わせて対応しているとのこと。
別のユーザーからは「何千人もの人間が見つけられなかった問題をAIが見つけ始めたのであれば、人間の目だけでセキュリティ問題を発見する能力について考え直す必要があるのではないか」という声も上がりました。AIによって過去のコードから大量の問題が掘り起こされる状況について「最初は古いコードから発見が津波のように押し寄せるものの、修正が進めば落ち着く」と予想する意見がある一方、AIモデル自体が急速に進歩するため発見能力との追いかけっこが続くという見方も出ています。
大量のCVEを前にして利用者が取るべき基本的な対策はディストリビューションが提供する修正版カーネルを適用することです。Debian 13「trixie」の場合、DSA-6528-1で示された6.12.111-1以降への更新が対策となります。
シャウマン氏はAIによって発見量が増える環境では、個々の脆弱性を追跡して評価する従来型の運用そのものが難しくなりつつあると指摘。不要なカーネルモジュールを無効化して攻撃対象領域を減らすなど、基本的な防御を改めて徹底する必要があると述べています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.