[ITmedia News] 岩井コスモ証券、顧客口座で「意図しない売買」成立 売買管理システムにサイバー攻撃
著者
 岡田有花
[ITmedia]
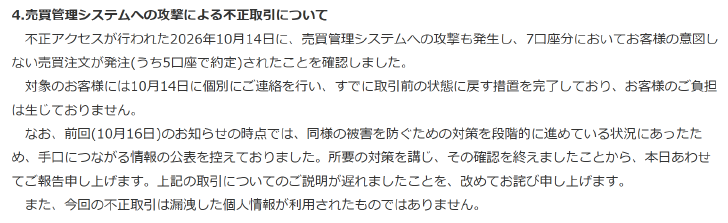
岩井コスモ証券は10月20日、売買管理システムが14日にサイバー攻撃を受け、顧客の7口座で意図しない売買注文が行われ、うち5口座で約定していたと発表した。
14日に顧客に個別に連絡し、取引前の状態に戻したため、顧客の負担は生じていないという。
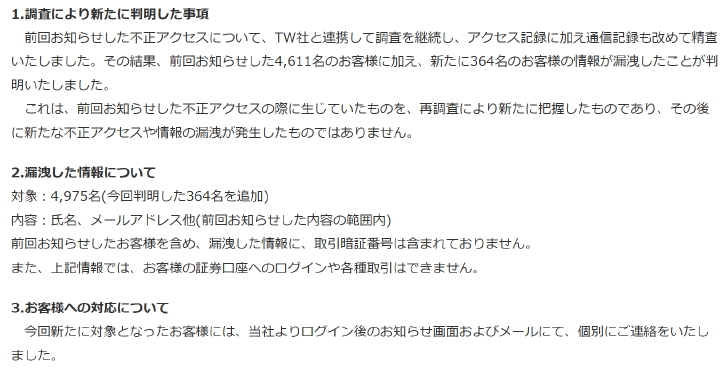
14日には、ネット取引システムの運用・保守の委託先であるトレードワークスへの不正アクセスにより、顧客の氏名やメールアドレスなどが漏えいしていた。
16日に漏えいを公表し、対象は4611人分としていたが、その後364人分が新たに判明し、計4975人分に増えた。取引暗証番号は含まれず、この情報で証券口座へのログインや取引はできない。
不正取引も14日に発生し、対象者には告知していた。漏えいした個人情報が利用されたものではないという。
16日の漏えい公表当時は、対策を進めている最中だったため、不正取引の公表を控えていた。20日、対策が完了したとして公表した。
不正アクセスの原因の特定と修正は完了。現在、ネット取引システムは安定稼働しており、通常通り利用できるという。
同社とトレードワークスで連携し、監視と点検を続けるとともに、セキュリティ管理体制の強化と再発防止に取り組む。
トレードワークスは、他の金融機関に提供しているシステムも点検したが、同様の不正アクセスは確認されていないという。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.