Оптимизация ИБ-бюджета, итоги «Киберарены» и ИИ в SOC: что мы узнали на GISDAYS 2026
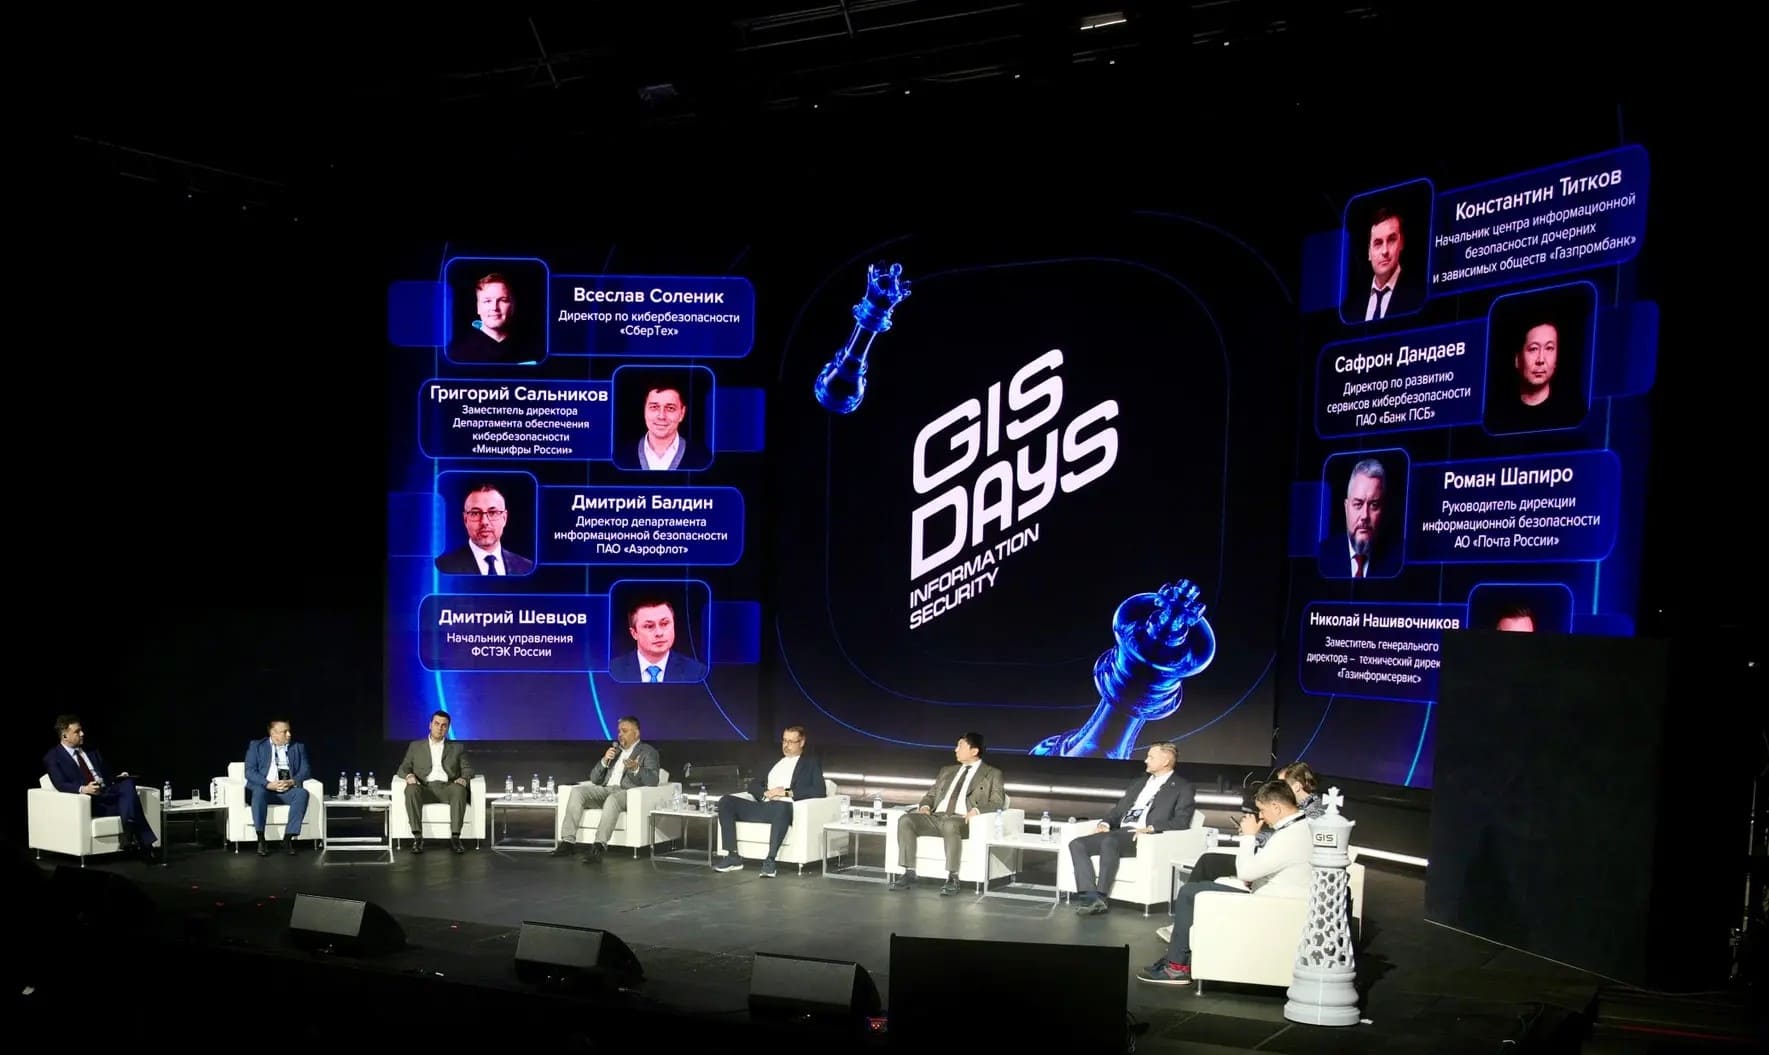
Продолжаем обзор форума GISDAYS*. 2 октября состоялся третий, бизнес-день форума. В его фокусе были прикладные сценарии защиты бизнеса: от риск-менеджмента до реагирования на инциденты. Также участники обсудили поиск решений для защиты государства, бизнеса и критической инфраструктуры от уязвимостей, утечек данных, шифровальщиков и других угроз.
В этой статье мы собрали отдельные тезисы спикеров по разным темам, от способов сэкономить на ИБ до связи ИИ и SOC. Любое из заинтересовавших вас выступлений можете просмотреть целиком. О том, как прошёл студенческий день, читайте в нашем прошлом обзоре.
ИБ и шахматы
Бизнес-день открылся приветственной речью Романа Пустарнакова, заместителя генерального директора – коммерческого директора компании «Газинформсервис». Он рассказал, как в рамках программы раскрывается тема форума — шахматы. По его словам, шахматы — это стратегия, а кибербезопасность — стратегическая дисциплина, где важно планирование и каждая фигура имеет значение.
«За время проведения GISDAYS мы значительно выросли, и сегодня наш форум — уже не просто площадка для обмена мнениями специалистов по информационной безопасности. Это мероприятие собрало CISO крупнейших компаний страны, представителей профильных ведомств и ведущих отраслевых экспертов, чтобы обсудить настоящее и будущее нашей сферы», — отметил он.
Первым выступил Анатолий Карпов, 12-й Чемпион Мира по шахматам. Он рассказал, как появление компьютеров изменило подготовку к поединкам, так же как в своё время компьютеры спровоцировали возникновение информационной безопасности в цифровой среде. Современные технологии бесполезны без наличия фундаментальных знаний: заранее подготовленный фундамент разрушится, если отразить сюрпризы соперника своими силами не получится.
Сэкономить нельзя потратить: оптимизация бюджета и страхование киберрисков
Фундамент — это не просто устанавливать СЗИ для галочки, а понимать, как работает защита, и выстраивать её системно. О том, как построить практическую безопасность за оптимальный бюджет, рассказал Николай Нашивочников, заместитель генерального директора – технический директор компании «Газинформсервис». Компании всегда ищут способ сократить бюджет: по словам спикера, чаще всего для этого используют платформизацию, open sorce или сервисы (например, коммерческие SOC). При этом спикер он, что экономия не должна идти в ущерб фундаментальным процессам защиты.
«Соблюдая принцип Парето, за счёт 20% усилий вы можете создать на 80% киберустойчивую инфраструктуру. Нельзя забывать ни один из этих фундаментальных шагов [рис. 1], и предпочтительно, чтобы они выполнялись последовательно. Не надо пытаться выстроить качественный мониторинг и реагирование до того, как вы наведёте порядок в своих активах, выстроите ресурсно-сервисную модель, разберётесь с сокращением числа векторов атак и т. п.», — отметил Николай Нашивочников.
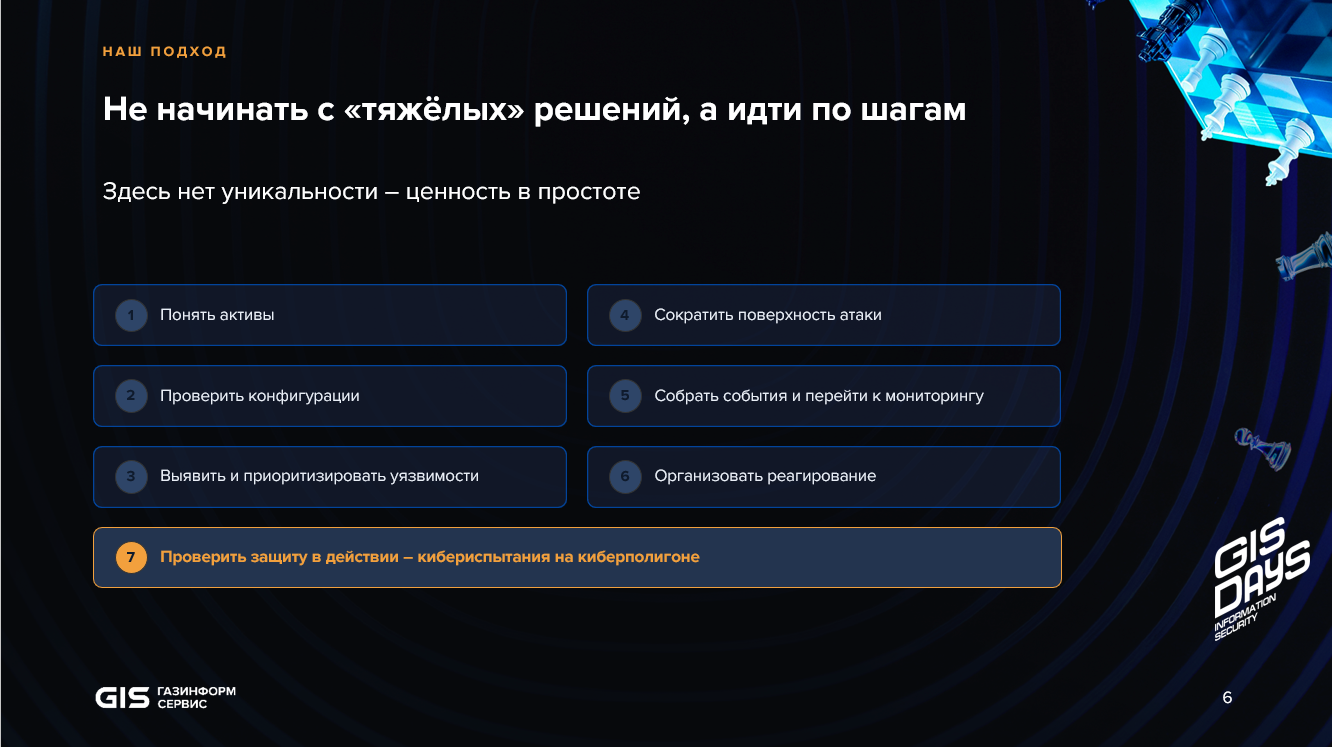
Весь доклад доступен по ссылке.
Продолжая тему, Николай Нашивочников выступил на пленарном заседании «Экономить нельзя переплачивать: где поставить запятую в бюджете ИБ?». Также его участниками стали:
Директор по кибербезопасности СберТеха Всеслав Соленик;
Директор департамента информационной безопасности «Аэрофлота» Дмитрий Балдин;
Заместитель директора департамента обеспечения кибербезопасности Минцифры РФ Григорий Сальников;
Руководитель дирекции информационной безопасности «Почты России» Роман Шапиро;
Начальник управления ФСТЭК России Дмитрий Шевцов;
Начальник центра информационной безопасности дочерних и зависимых обществ Газпромбанк (АО) Константин Титков;
Директор по развитию сервисов кибербезопасности ПАО «Банк ПСБ» Сафрон Дандаев.
Спикеры предложили искать экономию не в человеческом ресурсе, не в сокращении обучения или снижении качества настройки средств защиты, а в оптимизации расходов, устранении дублирования инструментов и отказе от закупки решений, которые пока не соответствуют уровню зрелости организации.
«Экономить нужно не на кибербезопасности, а на дубликации. Мы тратим деньги, ресурсы и людей на то, чтобы делать одно и то же в разных отделах, разных компаниях, разных отраслях», — отметил Николай Нашивочников.
Эксперты пришли к выводу, что общего подхода к формированию бюджета ИБ нет, но важно соблюдать баланс между технологиями, людьми и процессами. Полезно также готовить рынок к кооперации и обмену данными.
Кроме того, в рамках сессии эксперты уделили много внимания искусственному интеллекту: обсуждали новые угрозы, разработку средств защиты технологий ИИ, формирование требований к их безопасности, которые сейчас как раз находятся в разработке.
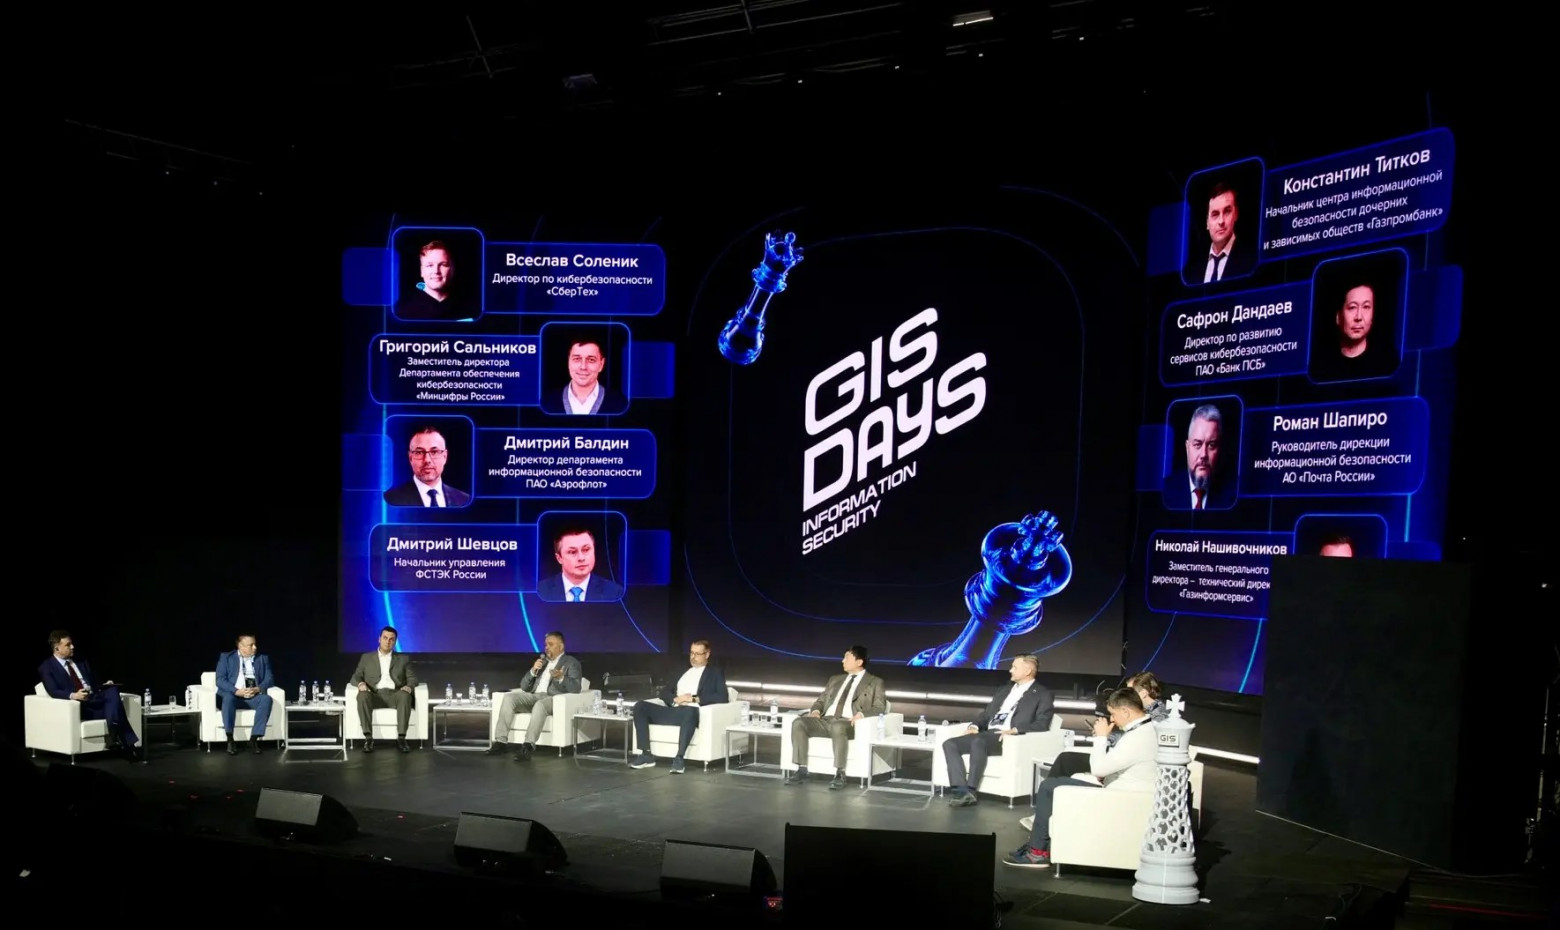
Полную запись встречи можно посмотреть по ссылке.
Финансовый вопрос, но с другой стороны подняли и на круглом столе «Страхование киберрисков», организованном при поддержке «РК Страховой Брокер». Модератором выступил управляющий директор компании Иван Еремеев.
В дискуссии приняли участие заместитель генерального директора по информационным технологиям и кибербезопасности АО «Невский экологический оператор» Александр Васильев, исполнительный директор СберСтрахования Владимир Шилин, финансовый директор МГС Групп Галина Кочергина, вице-президент по информационной безопасности Банка «Дом РФ» Дмитрий Никишов, советник ООО «Кучер, Максименко и партнеры» Роман Садовский, а также руководитель группы защиты инфраструктурных IT-решений компании «Газинформсервис» Сергей Полунин.
Ключевым вопросом стало определение роли страхования в системе управления киберрисками. Кроме этого, участники обсудили, как устроена работа страховщика с компанией без базовых процессов информационной безопасности, работу с репутацией после инцидента, «серые зоны» в юридических вопросах и практику страховых выплат.
Эксперты заключили, что рынок киберстрахования в России уже сформирован, но требует большего взаимопонимания между бизнесом, страховщиками и ИБ-специалистами.
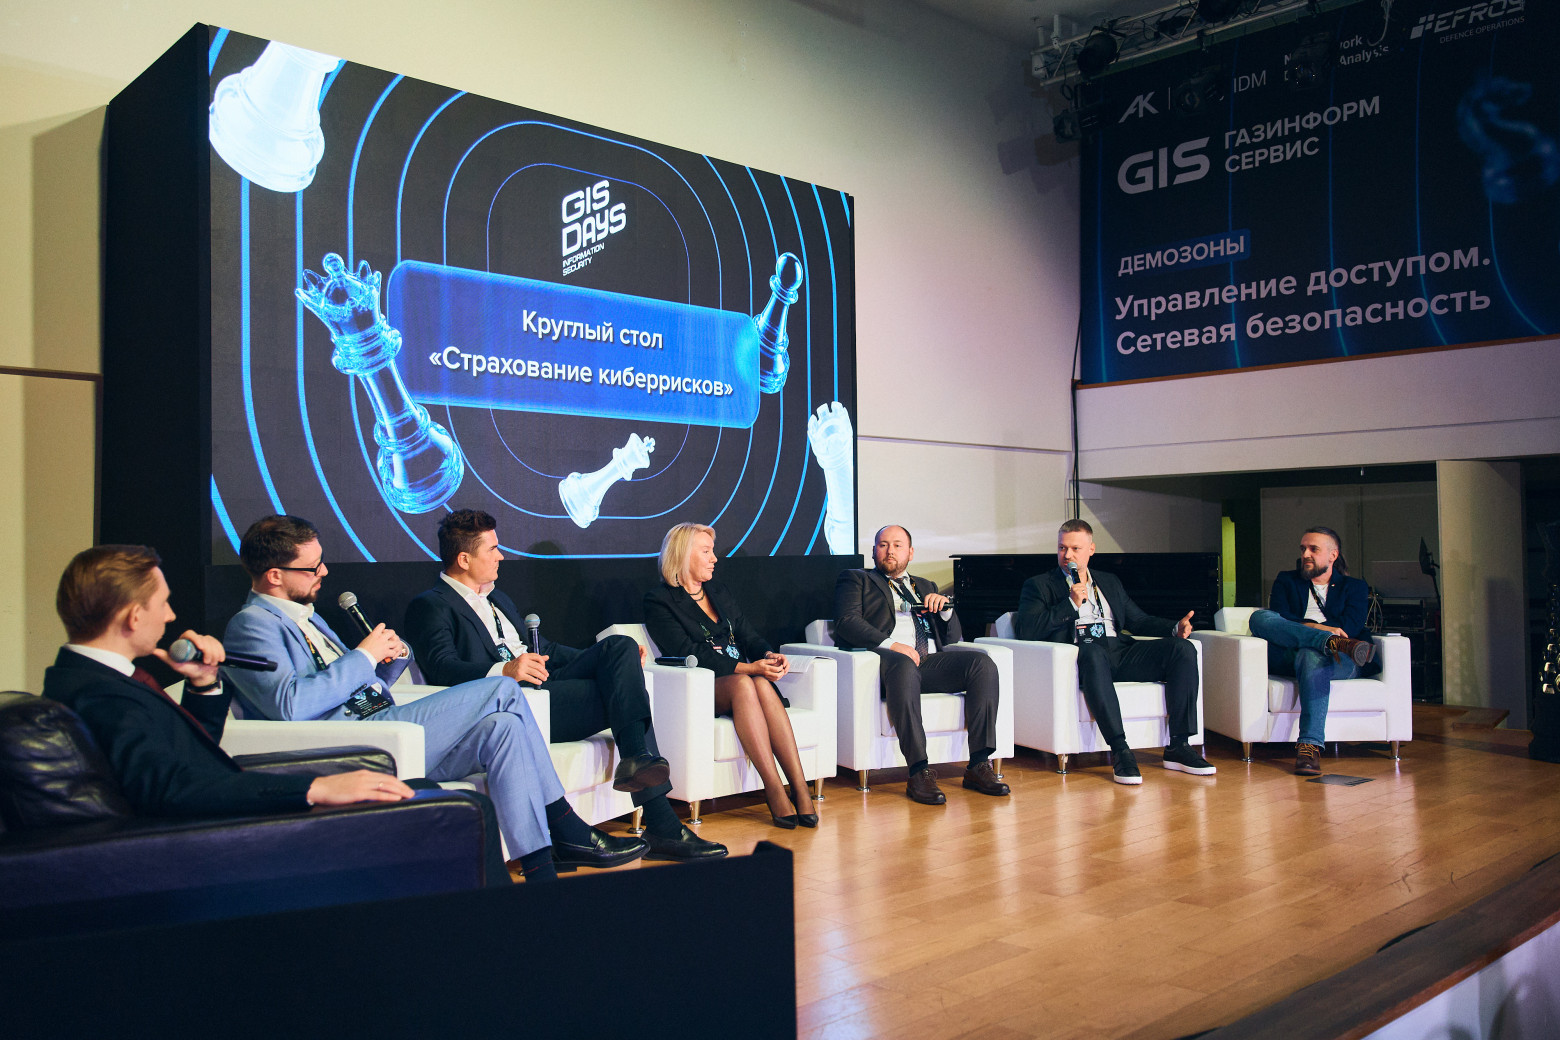
Посмотреть дискуссию о страховании киберрисков целиком можно здесь.
Итоги «Киберарены»: чем закончилось противостояние Red и Blue
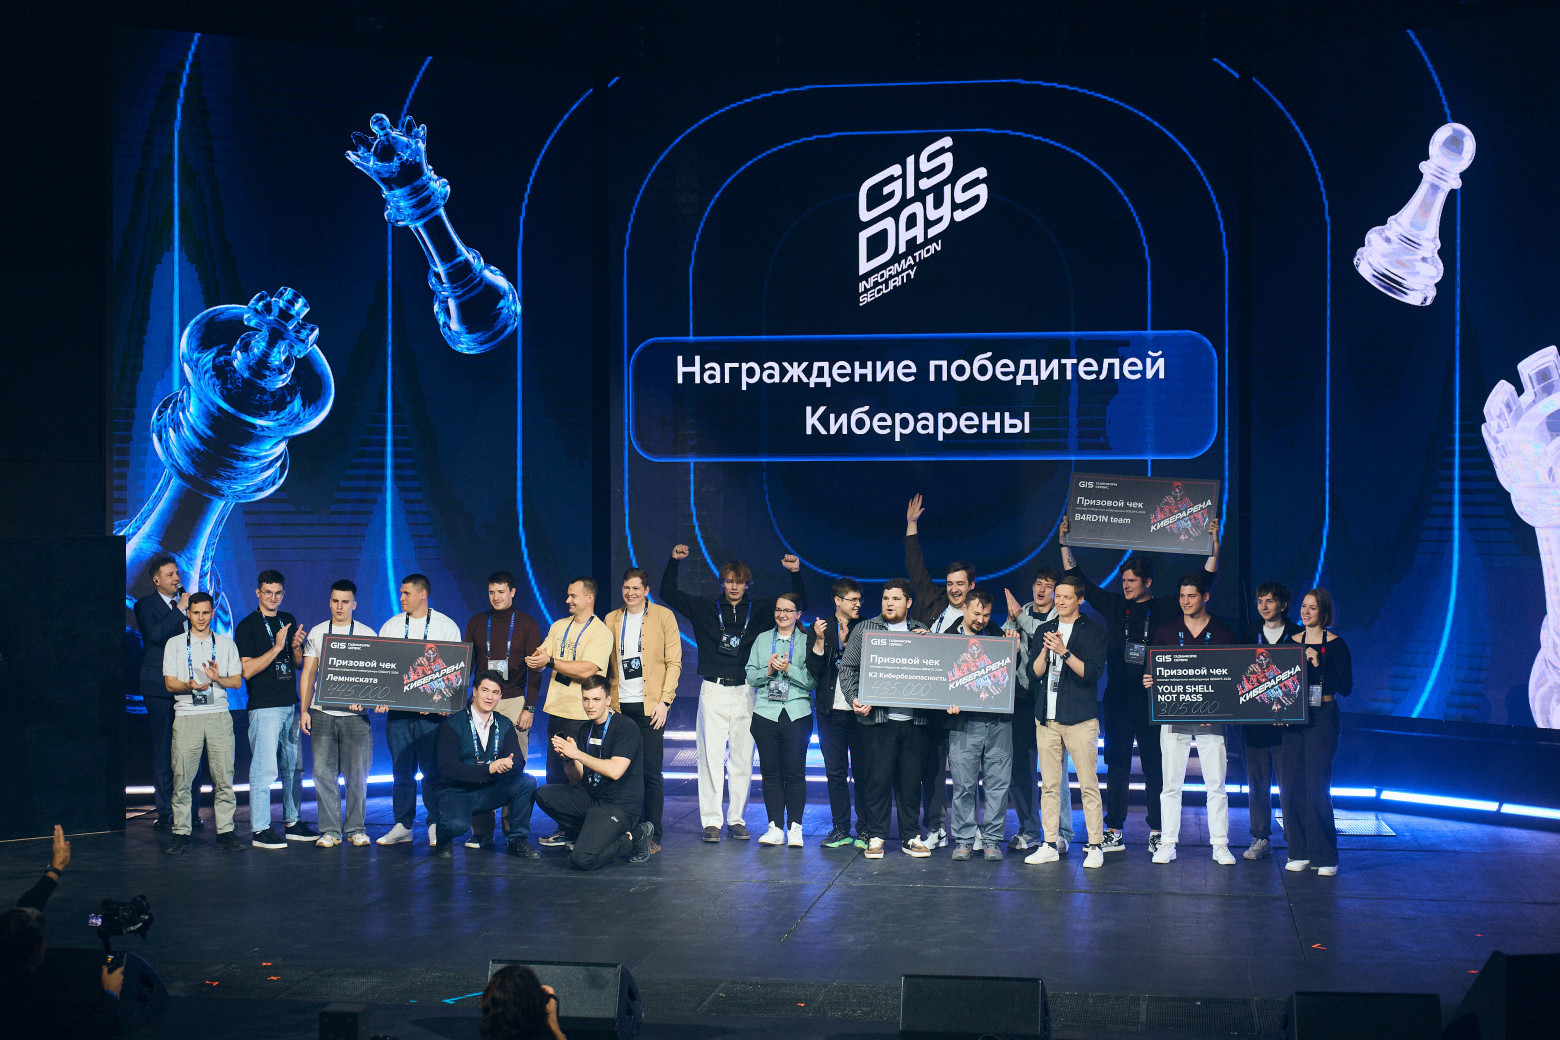
На форуме также состоялось награждение победителей «Киберарены» — ежегодных киберсоревнований на GISDAYS. Её участниками традиционно становятся команды ИБ-специалистов. Очное противостояние атакующих (Red Team) и команд расследования (Blue Team) длилось два дня и проводилось на четырёх независимых инфраструктурах: Университет, Нефтегаз, Банк и Госсектор.
Лучшими среди Red Team оказались команды CR4.ch и ChiLL Chain, а среди Blue Team — Лемниската и К2 Кибербезопасность. Они показали самый высокий уровень профессиональной подготовки и владения инструментами своего направления.
На киберполигоне собрались восемь «красных» команд — CULT, offware, HackerLab, ChiLL Chain, DreamTeam, CR4.SH, Singleton Security, KiberS — и четыре «синих» — YOUR SHELL NOT PASS, Лемниската, B4RD1N team, К2 Кибербезопасность.
«Главный посыл „Киберарены“ — проактивная кибербезопасность, практические знания и опыт без риска и ущерба. Участники учатся видеть взаимосвязи, принимать решения под давлением, работать в команде и правильно формулировать выводы. Особенно важно, что „Киберарена“ помогает обеспечить соответствие различным требованиям регуляторов. Компании могут проводить тренировки и отработки планов реагирования в строгом соответствии с нормативными документами. Для студентов и специалистов это отличная возможность получить реальный практический опыт, увидеть разные роли в информационной безопасности и понять, как устроена настоящая защита в отрасли», — подчеркнул Николай Нашивочников, заместитель генерального директора – технический директор компании «Газинформсервис» во время одного из прямых включений с соревнований.
«Киберарена» — это также и отдельная платформа, разработанная компанией «Газинформсервис», для проведения киберучений, обучения, соревнований по информационной безопасности и тестирования искусственного интеллекта, ПО и средств защиты информации.
Решения в действии: защита 1С и SAP, Jatoba в НЭО и внедрение IDM
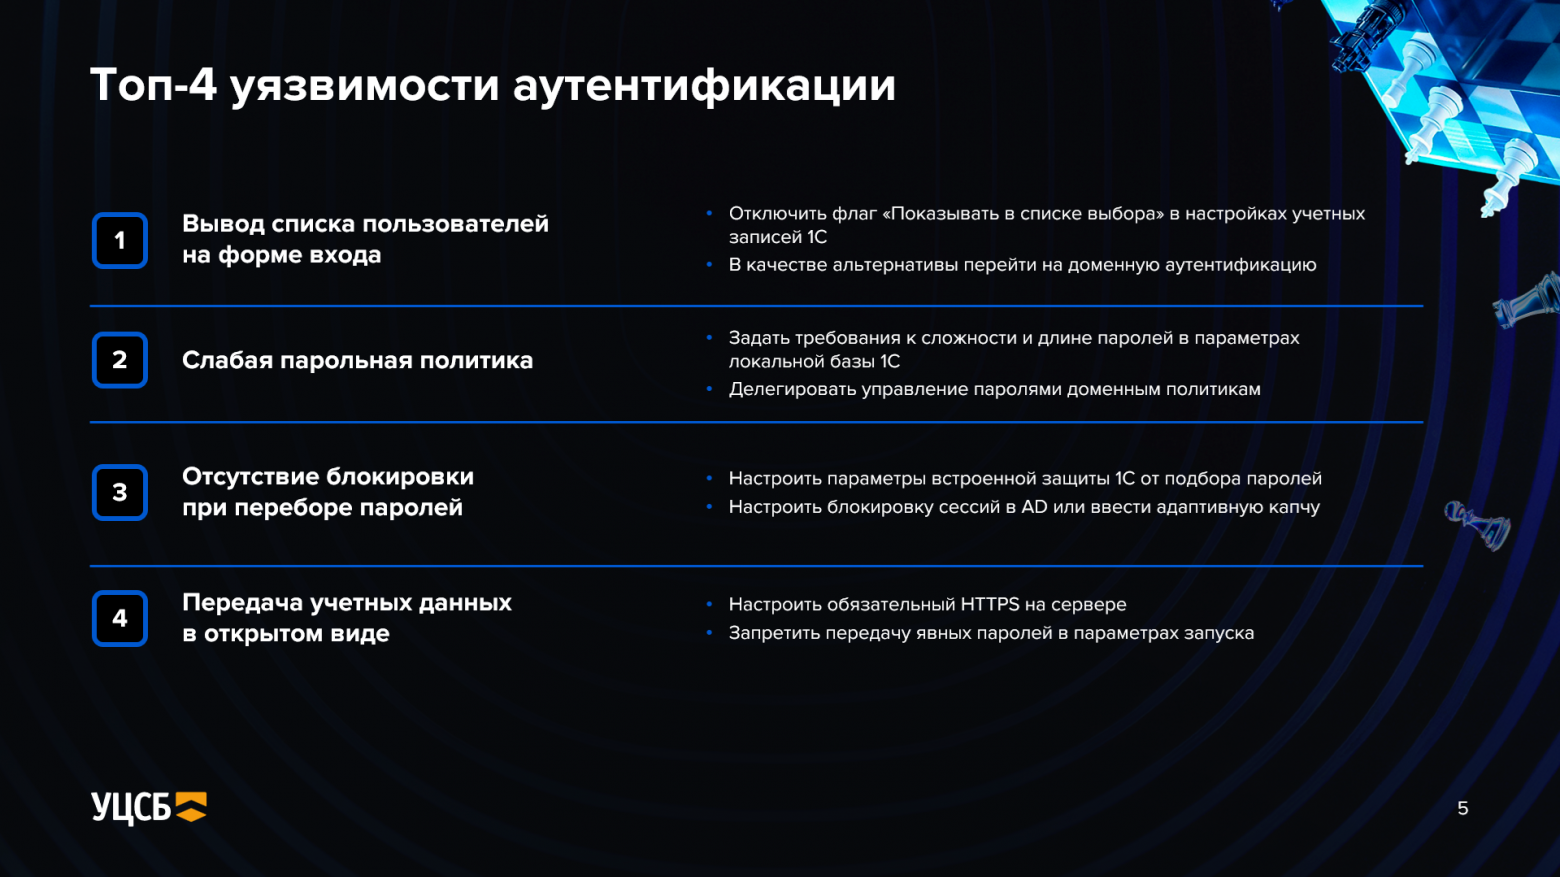
С темой «SafeERP. Защита ферзя: как защитить критически важную систему бизнеса» выступили Римма Кулешова, менеджер продукта SafeERP компании «Газинформсервис», и Евгений Тодышев, руководитель направления безопасной разработки УЦСБ. Спикеры разобрали топ уязвимостей 1С — вывод списка пользователей на форме входа, слабую парольную политику, привилегированный режим — и реальные сценарии компрометации.
«Надо проводить регулярное код-ревью, в том числе с помощью специализированных инструментов, и, конечно же, логирование и детектирование атак. Как и в любой классической безопасности, в безопасной разработке и т. д. надо включать журналы, уметь работать с ними, не забывать в них заглядывать, подключать их к соответствующим системам типа SIEM. Особенность 1С в чём? Что у неё два журнала, и оба надо настраивать. Один покажет действия пользователя, а другой может, например, показать запуск объекта. И эти журналы надо анализировать, подключать к SIEM, строить определённые плейбуки и заводить на постоянный мониторинг», — подчеркнул Евгений Тодышев.
«80% утечек в 1С и в SAP происходит не из-за каких-то сложных хакерских атак, а из-за избыточных прав и ошибок в кастомном коде. Регулярный аудит — это лучшая защита», — отметила Римма Кулешова.
Узнать больше о защите КИИ можно здесь.
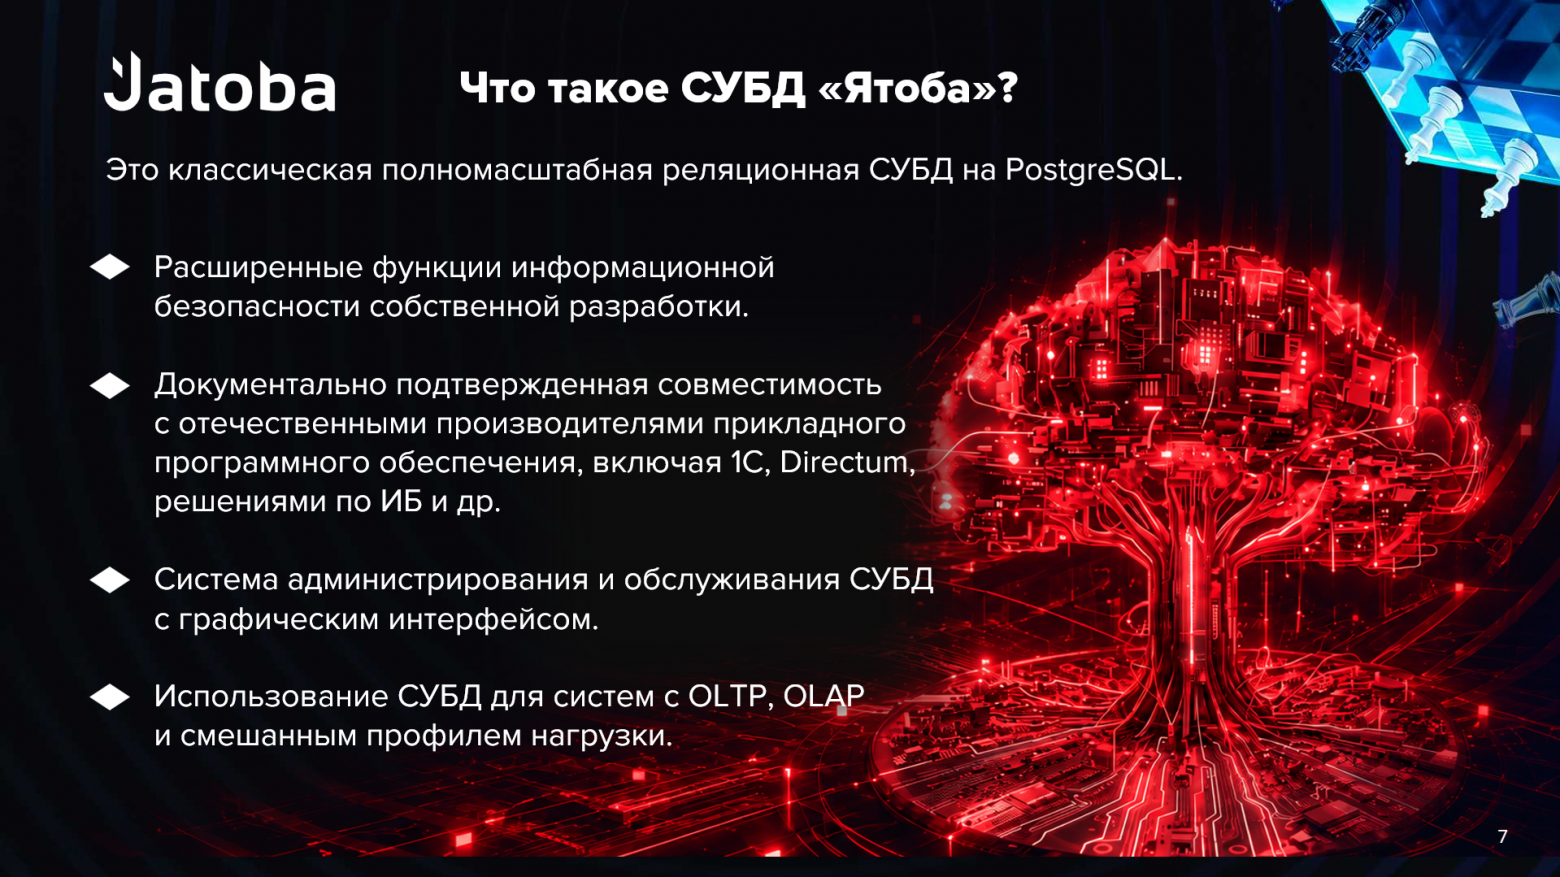
Если предыдущие спикеры говорили о защите данных, то следующие — об их упорядочивании. Доклад был посвящён практическому кейсу внедрения российской СУБД Jatoba в «Невском экологическом операторе» — региональном операторе по обращению с твёрдыми коммунальными отходами Санкт-Петербурга. С этой темой выступили спикеры Александр Васильев, заместитель генерального директора по информационным технологиям и кибербезопасности АО «Невский экологический оператор», и Юрий Осипов, менеджер продукта «Ятоба» компании «Газинформсервис». Они рассказали о решении проблемы отчёта в 1С, который формировался 24 часа.
«Разработчики нам говорили, что проблему с отчётом невозможно исправить. Он просто падал по тайм-аутам, и мы не могли получить результат. Коллеги с помощью СУБД Jatoba определили, где узкие места. Дальше техподдержка наших уважаемых коллег подсказала, как именно правильно исправить запрос. После исправления он формировался за 4 минуты. <…> Также у нас были отчёты, которые формировались по 15 часов. Мы их оптимизировали в 5 раз, до трёх часов», — отметил Александр Васильев.
Команда Jatoba помогла решить проблему с отчётом, а также оптимизировать запросы. Заказчик остался доволен решением, в частности бизнес-эффектом: оно было выгоднее других.
«Александр правильно сказал, что это СУБД, которая предназначена для различных типов нагрузки. И да, мы изначально выросли из инфобеза.
У команды Jatoba довольно педантичный в некоторых моментах подход к разработке систем информационной безопасности. Иногда это бывает нужно, иногда нет, и в таком случае их можно отключить», — добавил Юрий Осипов.
Полная запись выступления доступна по ссылке.
Немного о SOC
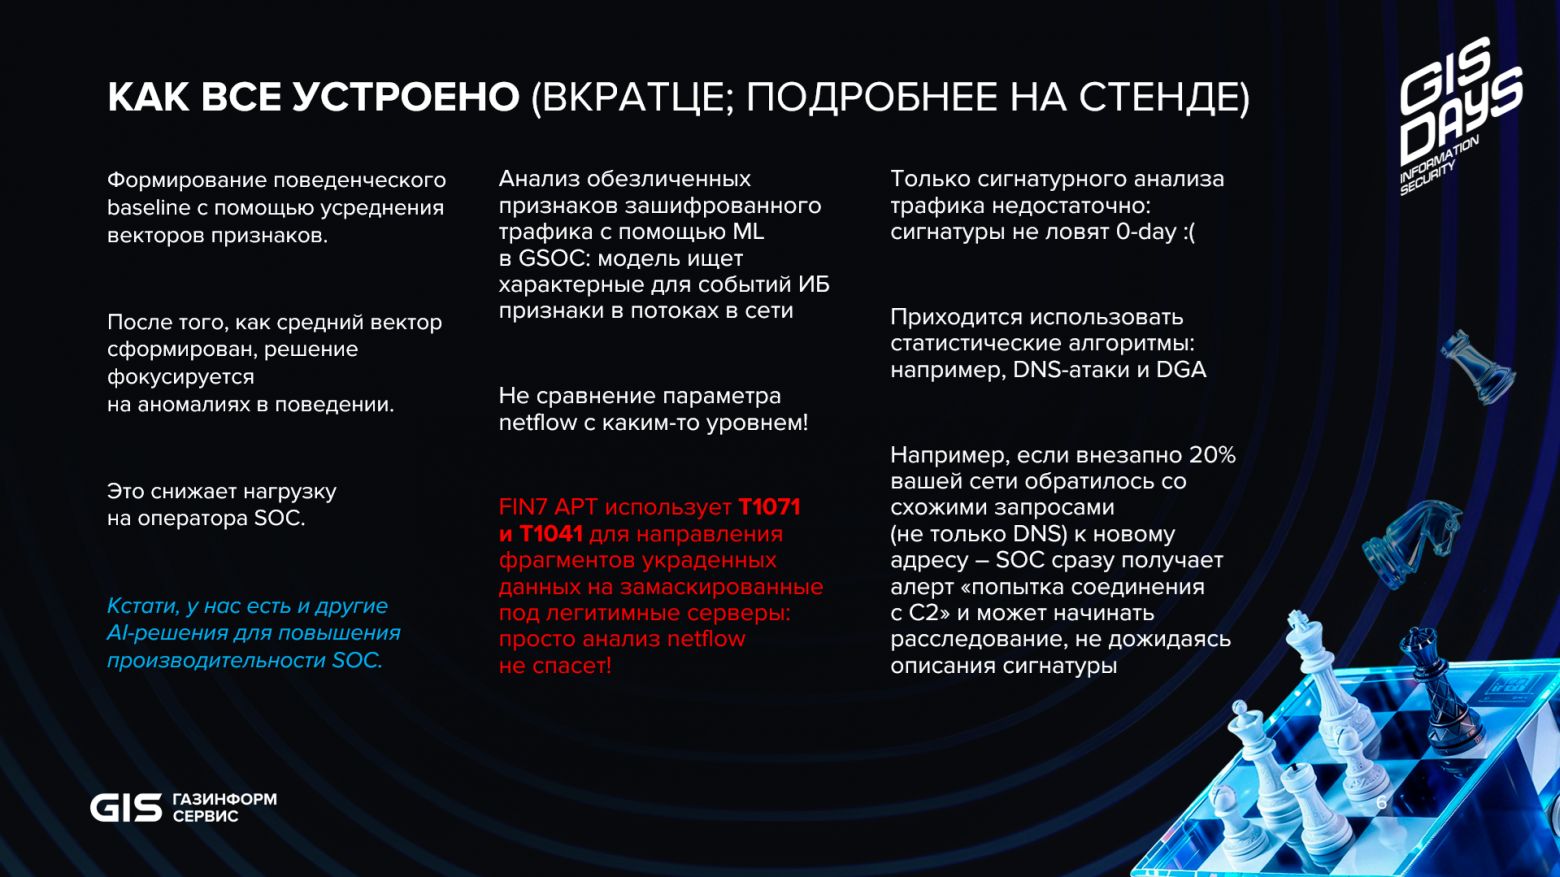
Сергей Никитин, директор по продуктам компании «Газинформсервис» выступил с темой «Ловим состояние потока (и наслаждаемся)», рассказав про сбор телеметрии и метаданных о характере сетевых взаимодействий. Спикер поднял проблему необходимости поведенческого анализа: как правило, злоумышленникам проще и дешевле «взломать» человека, подобрать пароль или устроить DDOS-атаку. Он также рассказал о важности центров мониторинга и реагирования (SOC) и об AI-ассистенте SOMA, который помогает отсекать явный шум в потоке алертов при работе аналитика SOC.
«SOC становится очень значимым элементом архитектуры ИБ. Но SOC — это не просто какой-то продукт или несколько продуктов, интегрированных между собой. Это сервисы, услуги, эксперты и технологии. То есть, говоря про нашу ловлю состояния потока, это и дополнительные модели ML, которые позволяют классифицировать трафик. Это люди, которые обнаруживают домены, подсети в даркнете и интернете и позволяют написать индикаторы компрометации. Это люди, которые могут расследовать инциденты, то есть это специалисты-форензики и т. д. И поскольку на SOC ложится всё больше нагрузки, мы также заботимся о том, чтобы стараться сохранять спокойствие и состояние потока специалиста SOC», — отметил Сергей Никитин.
Полное выступление доступно по ссылке.
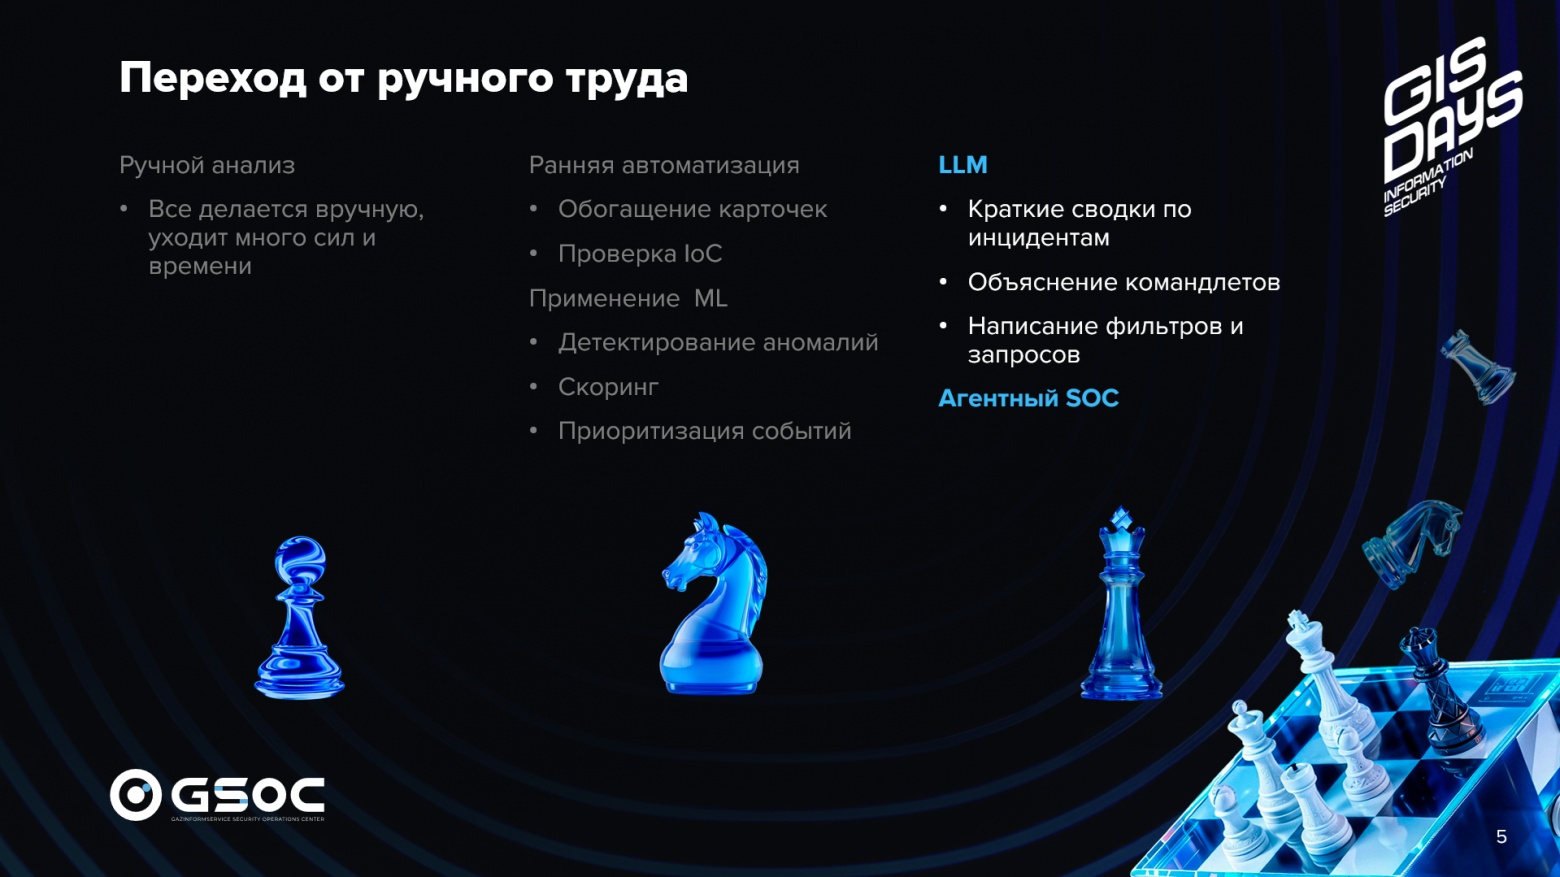
О применении ИИ в центрах мониторинга (и не только) рассказали аналитики угроз GSOC компании «Газинформсервис» Владислав Шелепов и Никита Кондренков. Спикеры разобрали несколько процессов, которые с внедрением ИИ могут повысить эффективность работы SOC. При этом ИИ может быть полезен не только в самих процессах, но и в переходах между ними — там, где аналитики тратят много ресурсов и времени.
«Нашу работу можно свести к четырем направлениям. Это Threat Intelligence (киберразведка), Threat Hunting (проактивный поиск угроз), ландшафт киберугроз и Detection Engineering как заключающая его стадия. Последние годы различными SOC, вендорами, исследователями, энтузиастами в сфере ИБ ежедневно выходит множество информации об активности группировок, malware, и это всё создаёт большую нагрузку на аналитиков», — отметил Никита Кондренков.
«Главная идея — сократить время между появлением информации об угрозе и появлением работающей экспертизы. Сегодня у нас часто существует несколько отдельных слоев, и на каждом таком переходе теряются и время, и контекст, и силы, и часть исходного знания. ИИ потенциально позволяет связать и ускорить эту цепочку», — заключил Владислав Шелепов.
Полный доклад доступен по ссылке.
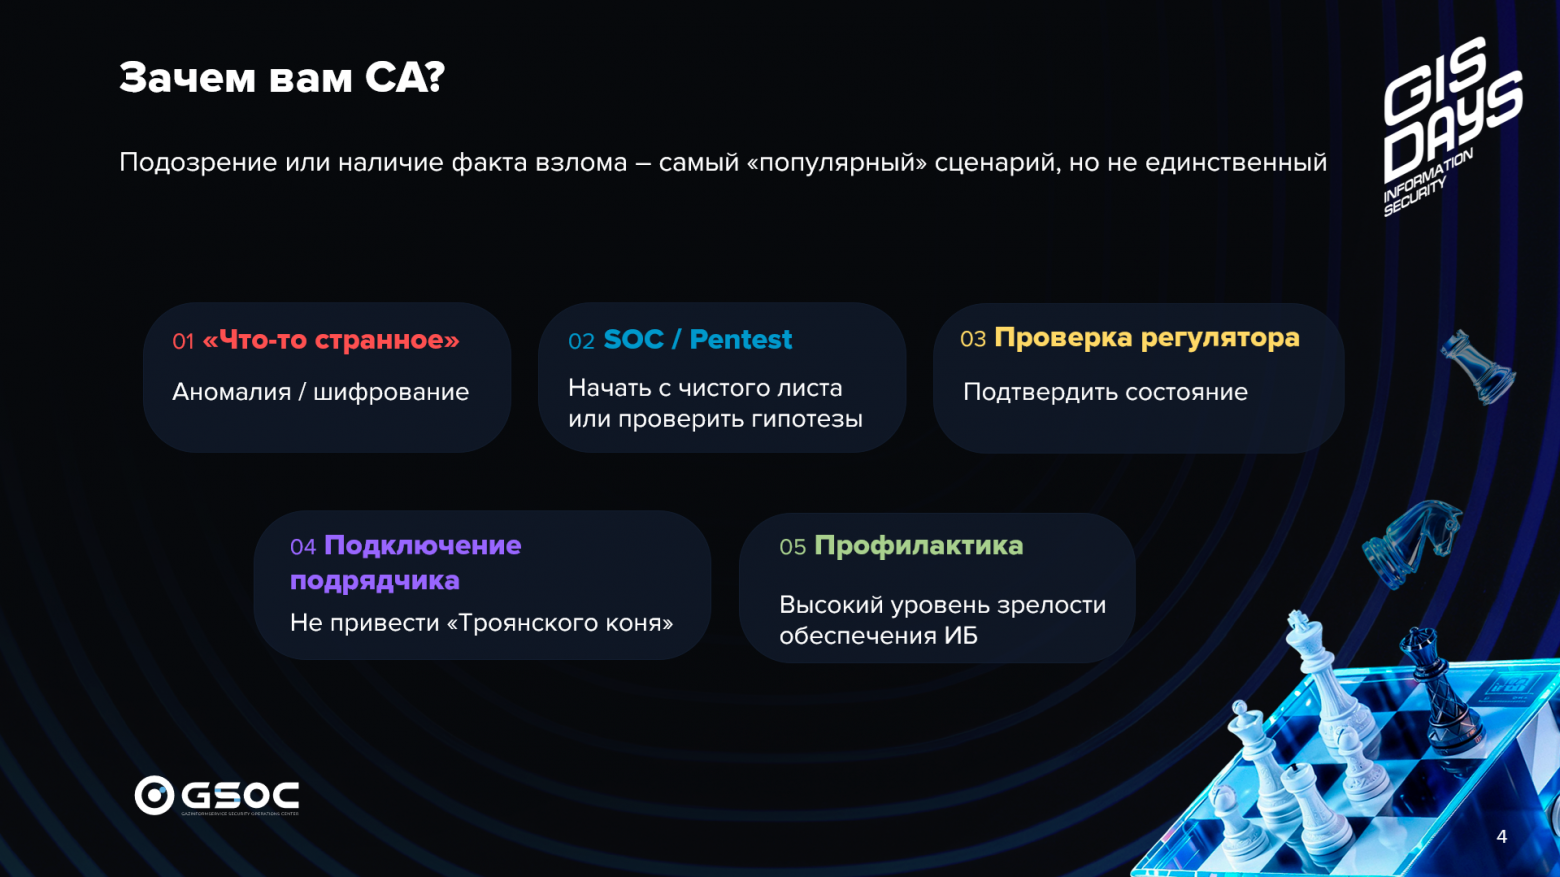
В то же время Алексей Молоков, аналитик событий информационной безопасности второго уровня компании «Газинформсервис», рассказал о Compromise Assessment. Он объяснил, чем CA отличается от SOC и пентеста, зачем нужен CA, а также на примере кейса показал, как работает эта проверка.
«Compromise Assessment важен не только как реактивная помощь, когда вы уже столкнулись с компрометацией, но и в рамках чек-апа, чтобы проверить свою инфраструктуру, сверить ваши ожидания с реальностью. И в любом случае, вне зависимости от того, как [проверка] пройдёт, выявим ли мы что-то по итогам этой услуги, будет ли у вас что-то аномальное, <…>, итог будет на 100% полезен: либо вы будете хорошо спать, либо мы решим ваши проблемы», — подчеркнул Алексей Молоков.
Узнать больше о Compromise Assessment можно здесь.
Программа GISDAYS была достаточно насыщенной, поэтому мы решили разделить обзор на две части. В следующей статье расскажем, что ещё интересного произошло в бизнес-день GISDAYS.
Все выступления мы собрали в отдельный плейлист. А ещё можно посмотреть полную трансляцию программы бизнес-дня.
Следующий форум GISDAYS будет юбилейным и состоится в десятый раз. Даты его проведения уже известны: 05.10–07.10.2027.
*Global Information Security Days (GISDAYS) — дни глобальной информационной безопасности
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.