Эволюция аутентификации: наш путь к биометрии. Часть 3
В первой части — почему токен с PIN-кодом закрывает не всё и зачем нужен третий фактор. Во второй — какие бывают биометрические методы, почему мы выбрали отпечаток пальца и что значат FAR, FRR и EER. Теперь — как мы это сделали.
Наша реализация биометрии. Как это работает?
С токеном мы используем биометрическую верификацию (1:1). Логика простая: в классическом корпоративном сценарии у токена есть конкретный владелец.
Биометрия в нашем решении — это два последовательных процесса. Регистрация биометрических данных пользователя — один раз. Верификация его личности при аутентификации — при каждом обращении к ключевому материалу.
Регистрация биометрических данных.
1. Администратор запускает регистрацию отпечатков пользователя — владельца токена. Для этого нужен сканер отпечатков пальцев.
2. Датчик сканирует поверхность пальца и формирует цифровое изображение отпечатка — двумерную матрицу пикселей с папиллярным рисунком.
3. Изображение проходит первичную обработку:
нормализация яркости и контраста,
фильтрация шумов,
инвертирование, если нужно,
выделение границ папиллярных линий.
4. Из обработанных изображений извлекаются признаки:
определяются ключевые точки — минуции (окончания и разветвления линий),
фиксируется их взаимное расположение и ориентация,
формируется структурированное представление отпечатка.
5. Результат — биометрический комплексный шаблон. Он:
не изображение, а набор параметров,
не позволяет восстановить исходный отпечаток,
представляет собой компактное математическое описание признаков.
6. Сформированный комплексный шаблон передаётся в токен.
7. Внутри токена шаблон записывается в защищенную область памяти и связывается с конкретной ключевой парой в момент её генерации.
Верификация при попытке выполнения операции
1. Пользователь начинает действие, для которого нужен ключ:
электронная подпись,
аутентификация,
повышение привилегий.
2. Вводит PIN-код.
3. Прикладывает палец к сканеру.
4. Датчик формирует цифровое изображение отпечатка.
5. Признаки извлекаются по тому же алгоритму, что и при регистрации.
6. Формируется «предъявляемый» биометрический шаблон.
7. Этот шаблон передаётся в токен.
8. Внутри токена предъявленный шаблон сопоставляется с эталонным и рассчитывается степень совпадения.
9. Решение принимается по пороговому значению: совпадение выше порога — пользователь подтверждён, ниже — доступ отклонён.
Важные особенности нашего решения
Напомним: мы рассматриваем биометрию не саму по себе, а как третий фактор к связке «токен + PIN». Отсюда и ключевые особенности.
PIN и палец — всегда вместе. По условию задачи биометрический фактор работает строго в дополнение к проверке PIN-кода. Фактор знания и фактор нашей сущности запрашиваются каждый раз, когда выполняется операция с секретным ключом.
Шаблоны не покидают токен. Зарегистрированные шаблоны отпечатков (ГОСТ Р ИСО/МЭК 19794-2-2013) хранятся внутри токена и неизвлекаемы — как и сам закрытый ключ. Значит, и сверка предъявленного «пальца» с эталоном тоже идет аппаратно, внутри токена.
Регистрирует администратор. Регистрацию отпечатков (до трех) запускает администратор. Это гарантирует, что зарегистрированы отпечатки именно владельца токена, и исключает использование биометрии других людей или группы лиц.
Биометрию нельзя «выключить». Нужен ли биометрический фактор, определяется при генерации ключевой пары — тогда же пара связывается с ранее зарегистрированными шаблонами. В эксплуатации пользователь не может «отключить» биометрию или изменить связанные с ней шаблоны.
Гибкость. Одни ключевые пары, исходя из назначения, могут быть «защищены» биометрией, другие — нет, только PIN.
Лимит попыток. Число попыток биометрической верификации ограничено. Порог достигнут — закрытый ключ блокируется до разблокировки администратором. По умолчанию порог — 10.
Накопительный анализ минуций. Это для точности распознавания. Эталонный шаблон строится по 4 изображениям одного пальца, снятым при разных прикладываниях. Так учитываются смещения, повороты, разная сила нажатия и частичное попадание пальца на сенсор. Алгоритм выделяет устойчивые минуции — «точки Гальтона» — и формирует более полное представление папиллярного рисунка. В итоге последующая верификация надёжнее и менее чувствительна к неидеальному прикладыванию пальца.
Нейросеть следит за качеством. Для точности и стабильности верификации применяется нейросетевая оценка качества изображения отпечатка. Предобученная модель проверяет покрытие сенсора, резкость и контраст линий, равномерность давления, угол и смещение, шумы. Частичные или смазанные отпечатки низкого качества до извлечения минуций и сопоставления не доходят. Это снижает FRR, стабилизирует FAR и повышает стабильность распознавания.
И отличает живой палец от муляжа. Вторая нейросетка отличает реальный отпечаток от ряда распространенных имитаций — силикона, смол, пластилина, желатина. Она анализирует микротекстуру кожи, оптические свойства поверхности и поведение при прикладывании. Нашла признаки подделки — изображение отклоняется и к сравнению не допускается. Это снижает риск обхода биометрического фактора без заметного роста ложных отказов.
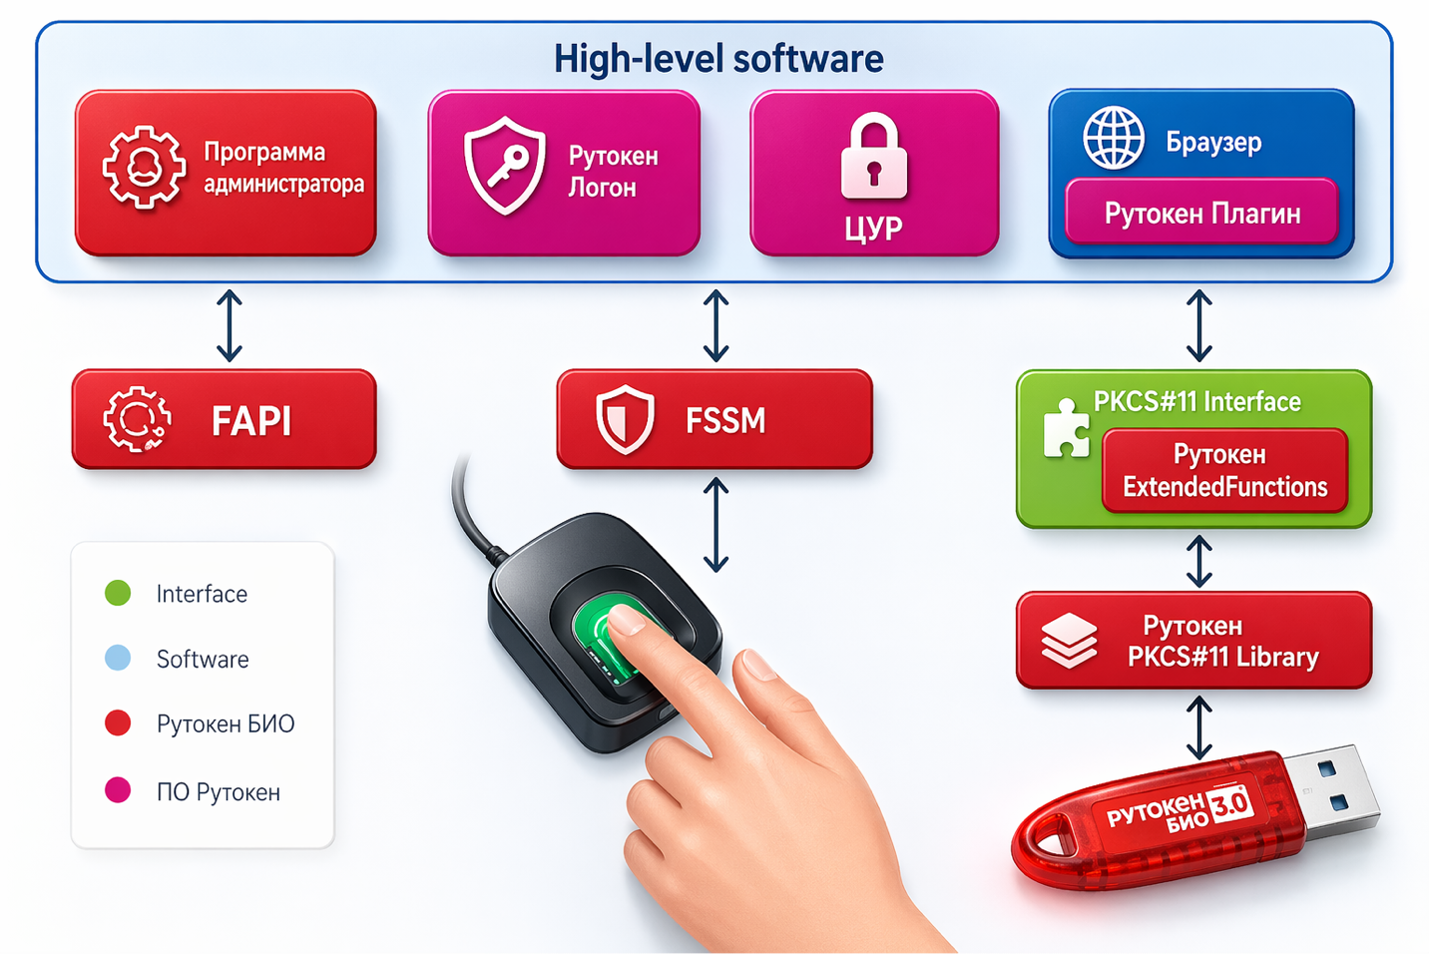
Архитектура нашего решения
Вот как все устроено целиком.
Рутокен ЭЦП 3.0 3250 БИО
Устройство выпускается в трех форм-факторах: классический (type-A), micro (type-A) и миниатюрный (type-C).
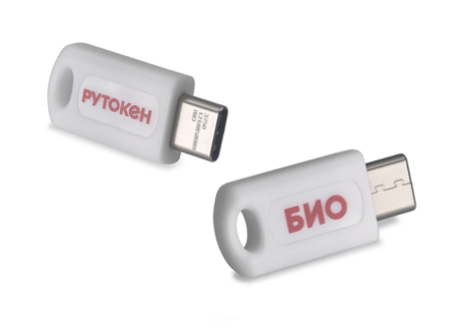
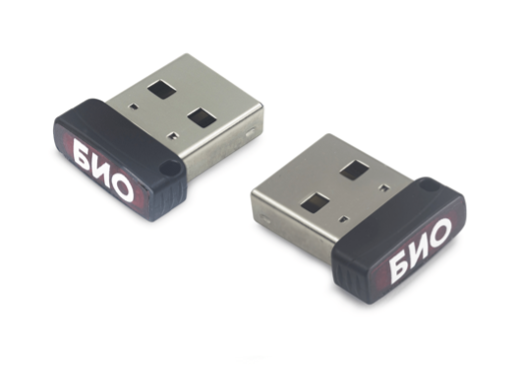
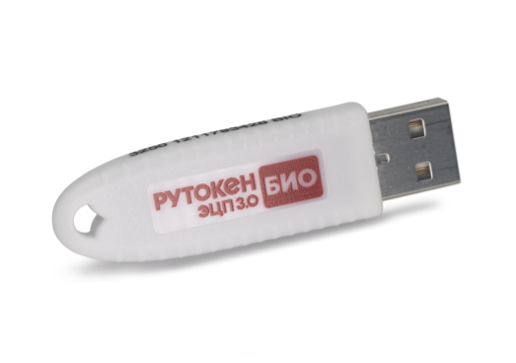
Если в двух словах, Рутокен ЭЦП 3.0 3250 БИО — аппаратный криптографический токен со встроенной биометрией для строгой аутентификации. И криптографические операции, и биометрическая аутентификация выполняются внутри устройства.
Что под капотом:
Алгоритмы: полный набор российских — ГОСТ 34.10, 34.11, Кузнечик, Магма — и международные стандарты, включая RSA до 4096 бит и ECDSA (полный перечень алгоритмов — в спецификации).
Верификация: по PIN и по PIN+БИО, с гибкими аппаратными политиками PIN и возможностью назначить БИО-фактор на этапе генерации ключей.
Внутри: файловая система ISO/IEC 7816-4 и контроль целостности.
Интерфейсы: PKCS#11, CryptoAPI, PC/SC. Работает в Windows и Linux.
Рутокен ЭЦП 3.0 3250 БИО — развитие линейки Рутокен ЭЦП 3.0. Кроме привычного middleware — библиотеки pkcs11, плагина для браузеров, провайдера для openssl и т. д. — он работает с дополнительными программными компонентами: Программой администратора, FAPI и FSSM. Разберем по очереди.
Программа администратора
Программа администратора — ПО с графическим интерфейсом для администрирования устройств Рутокен, которые поддерживают биометрическую верификацию. Основные функции:
регистрация отпечатков пальцев (до 3-х);
обновление отпечатков пальцев;
разблокировка биометрической аутентификации;
просмотр информации о зарегистрированных отпечатках пальцев;
просмотр информации о подключенных устройствах;
просмотр поддерживаемых и подключенных сканеров отпечатков пальцев;
выгрузка логов работы программы.
Поддерживаемые операционные системы
Windows 10/11 (x86-64);
семейство Linux:
· Astra Linux Special Edition (все сертифицированные и поддерживаемые версии) x86-64,
· Альт Рабочая станция 10 x86-64,
· Альт 8 СП Рабочая станция x86-64,
· РЕД ОС (сертифицированная редакция) x86-64,
· РЕД ОС 8 (рабочая станция) x86-64.
FAPI
FAPI (Fingerprint API) — библиотека для работы с биометрией. Она отвечает за:
создание биометрических шаблонов из изображений пальца, полученных со сканера,
поддержку шаблона ГОСТ Р ИСО/МЭК 19794-2-2013 (ISO/IEC 19794-2),
определение подлинности отпечатков (антифейк),
контроль качества отпечатков.
FSSM
FSSM (Fingerprint Scanner Support Module) — модуль поддержки сканеров отпечатков пальцев. Это динамически подключаемая библиотека с унифицированным интерфейсом к сканерам разных производителей. Ее задача — получить изображение нужного качества, какой бы сканер ни стоял на столе.
Развитие нашей продуктовой экосистемы с учетом биометрической аутентификации
Выпустить биометрический токен — это еще не всё. Чтобы заказчики могли пользоваться им в широком наборе сценариев, продукт нужно интегрировать с прикладным ПО партнеров (в частности, с популярными криптопровайдерами, например CryptoPRO CSP) и с собственной экосистемой.
Поэтому мы не только встроили биометрическую верификацию и аутентификацию в существующие решения, но и расширили управление биометрией на весь жизненный цикл ключевых носителей. Биометрия стала не отдельной функцией, а полноценной частью инфраструктуры аутентификации и управления цифровой идентичностью — встроенной в существующие продукты и бизнес-процессы заказчиков.
Вот что мы доработали под Рутокен БИО.
Рутокен Логон для Linux
Решение для быстрого внедрения двухфакторной аутентификации на рабочих станциях GNU/Linux в корпоративной инфраструктуре: безопасный вход с аппаратными токенами и смарт-картами. Поддерживает устройства семейства Рутокен, включая Рутокен БИО (начиная с версии 1.1), а также сторонние носители через стандартный интерфейс PKCS#11 — так список совместимых решений легко расширять.
Функциональные возможности
Вход в локальные и доменные учетные записи:
по сертификату (сертификат+PIN, сертификат+PIN+БИО) с проверкой отзыва;
по сложному паролю, хранящемуся на токене/смарт-карте;
по паролю + TOTP (для доменов FreeIPA, ROSA Dynamic Directory, ALD Pro).
Ключевые функции:
автоблокировка при извлечении токена;
восстановление многофакторной аутентификации после обновлений ОС;
запрос и перевыпуск сертификатов;
принудительная смена дефолтного PIN-кода пользователя;
журналирование событий с отправкой в SIEM-системы.
Интерфейсы пользователя и администрирования:
унифицированные экраны входа и блокировки;
CLI для автоматизации;
АРМ администратора для работы с токенами и смарт-картами.
Массовое развертывание:
скрипты для ввода в домен;
скрипты установки и настройки;
интеграция со средствами управления групповыми политиками ALD Pro и РЕД АДМ;
интеграция с системой управления жизненным циклом ключевых носителей Рутокен KeyBox.
KeyBox
Рутокен KeyBox — система централизованного управления жизненным циклом ключевых носителей (USB-токенов и смарт-карт) и сертификатов в корпоративной инфраструктуре. Она автоматизирует выпуск, учёт, использование и отзыв носителей, управление PIN-политиками и сертификатами. Меньше операционной нагрузки, больше порядка в работе с криптосредствами.
Администраторы назначают токены пользователям, выпускают и обновляют сертификаты, блокируют и отзывают устройства, выполняют замену и очистку. Пользователям доступно самообслуживание: смена и разблокировка PIN-кода, обновление сертификатов и оперативная блокировка токена при утере.
KeyBox интегрируется с УЦ, IAM/IdM, SIEM и другими ИБ-решениями, ведет аудит и журналирование всех операций с носителями. Поддерживает российские криптопровайдеры, работает в средах Windows и Linux.
С выходом Рутокен БИО мы расширили функциональность KeyBox и встроили работу с биометрическими данными пользователя в управление жизненным циклом токенов:
выпуск токена — регистрация отпечатков и их привязка к ключевой паре в момент ее генерации;
обновление сертификата и ключевой пары — с привязкой БИО-данных к паре ключей;
разблокировка БИО-блока при достижении порога неудачных верификаций;
перерегистрация биометрических данных.
Рутокен Плагин
Электронная подпись, шифрование и строгая аутентификация — прямо в браузере. Он совместим с российскими СКЗИ и применяется в системах с сертификатами и PKI. Вместе с токенами и смарт-картами Рутокен ЭЦП 2.0/3.0/PKI/БИО даёт реализацию ЭП и аутентификации — без установки тяжелого клиентского ПО.
Как наше решение работает в полях
В инфраструктурах с повышенными требованиями к доверию биометрия все чаще становится частью комплексной архитектуры строгой аутентификации. Биометрическое подтверждение в ней связано с использованием криптографического ключа аутентификатора. Именно по такой модели построена архитектура Рутокен БИО.
Решение работает и в Windows 10/11, и в отечественных Linux-дистрибутивах. Для современных гетерогенных инфраструктур, где Windows- и Linux-компоненты живут бок о бок, это особенно важно. И поддержка Linux здесь не для галочки. Для работы сканеров есть отдельные udev-правила, DKMS-модули и системные библиотеки — всё, что нужно для корректного взаимодействия пользовательского пространства с USB-устройствами.
Отдельно про сканеры. Поддержка разных производителей принципиально важна. В отличие от решений, жестко привязанных к одному вендору оборудования, архитектура Рутокен БИО допускает разные модели сканеров отпечатков — Futronic, Smartec, ZKTeco, Папилон и другие. Меньше зависимости от конкретного производителя, и можно использовать уже закупленные сканеры. Перечень поддерживаемых устройств обновляется вместе с модулем FSSM.
Биометрические функции устройства поддерживает стандартная библиотека rtpkcs11ecp — так что с прикладным ПО всё совместимо.
Для администрирования биометрии — подготовки устройства к работе, регистрации и обновления отпечатков, сервисных операций — используется Программа администратора Рутокен БИО. Архитектурно это локальная доверенная консоль управления биометрическими функциями токена.
У крупных заказчиков Рутокен БИО, как и все другие ключевые носители, управляется из консоли Рутокен KeyBox.
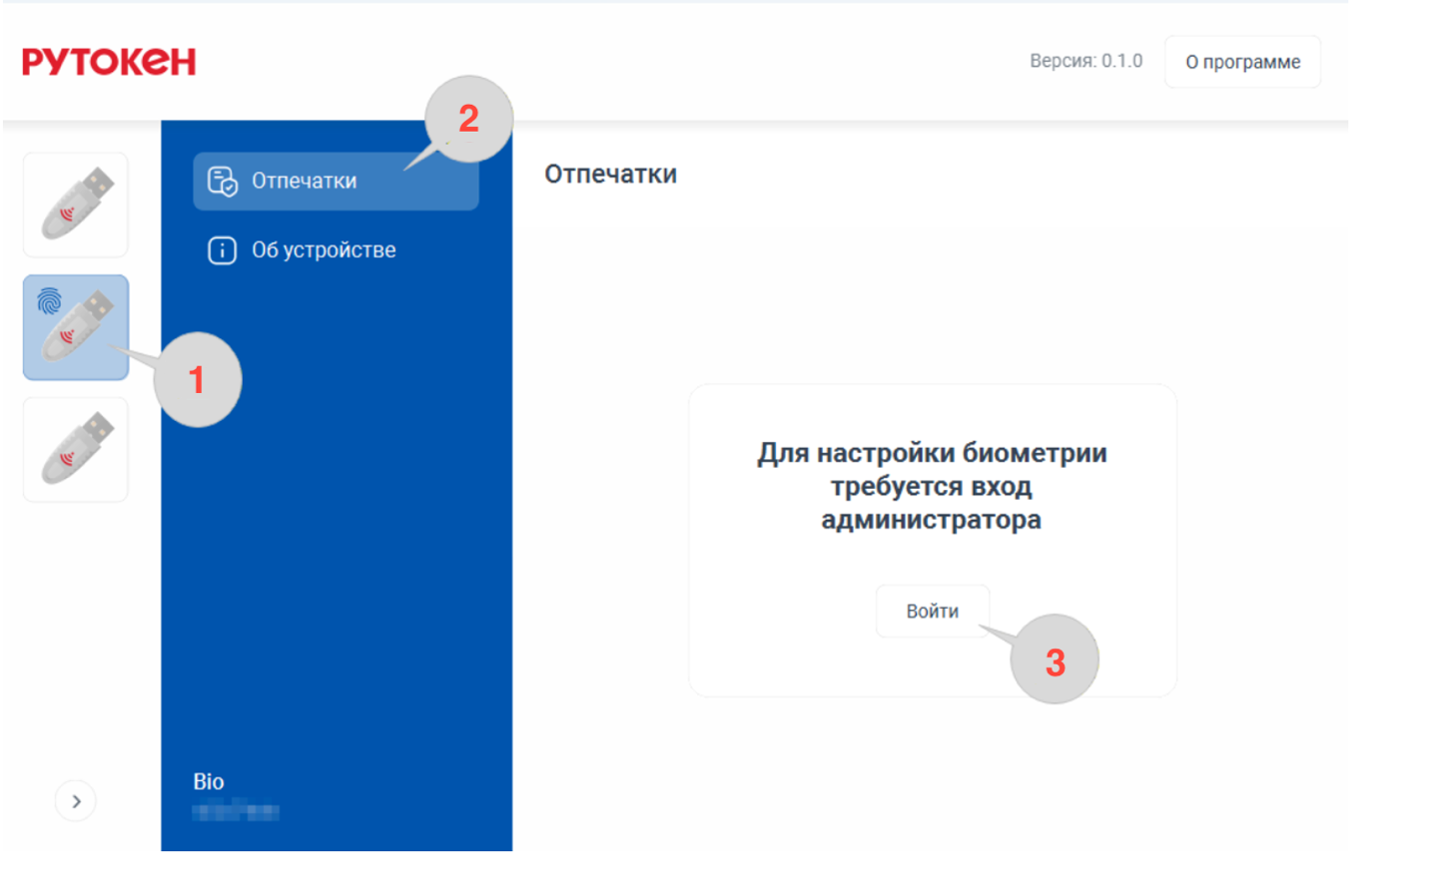
Как это выглядит на практике описанный выше процесс, но теперь с картинками). Запускаем программу, выбираем подключённое устройство и смотрим его состояние: модель, серийный номер, сколько осталось попыток ввода административного PIN-кода и сколько — попыток биометрической аутентификации.
Регистрировать отпечатки можно только после ввода административного PIN-кода. Это не формальность: управление биометрией — административная операция, которая напрямую влияет на модель доверия. Так мы исключаем регистрацию отпечатков третьих лиц и гарантируем невозможность осознанной передачи токена.
Добавление отпечатков на устройство — четыре шага:
Выбираем устройство для администрирования.
Идем в секцию «Отпечатки».
Аутентифицируемся с помощью PIN-кода администратора.
Добавляем отпечатки на устройство.
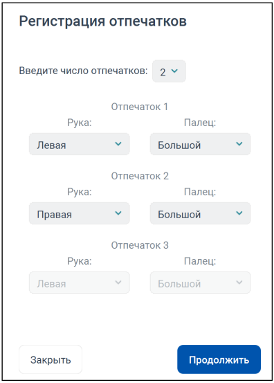
Зарегистрировать можно до трех отпечатков. Для каждого указываем конкретный палец и руку, затем сканируем палец несколько раз подряд, чтобы шаблон получился устойчивым, а ошибок распознавания было меньше. По сути, на этом шаге создаётся эталон, с которым дальше идёт локальное сравнение биометрических данных внутри доверенного контура токена.
Теперь особенно важный момент. Чтобы обновить отпечатки, мало знать административный PIN-код — нужно еще подтвердить личность уже зарегистрированным отпечатком. Это и есть принцип непрерывного доверия: даже административная операция с биометрией требует доказать владение ранее зарегистрированной биометрией.
При обновлении старые шаблоны полностью удаляются, и только потом регистрируются новые отпечатки. Так устаревшие или частично скомпрометированные биометрические данные не накапливаются.
Есть и защита от перебора биометрии. По умолчанию у пользователя 10 попыток пройти биометрическую проверку. Лимит исчерпан — биометрическая подсистема блокируется, а устройство переходит в состояние блокировки биометрии. Разблокировка — отдельно, через административный PIN-код. Подбирать биометрические шаблоны или пробовать искусственные слепки отпечатков в таких условиях существенно сложнее.
А теперь главное — сама архитектурная модель применения биометрии. В большинстве массовых решений биометрия — удобная замена пароля: приложил палец вместо того, чтобы набирать. В Рутокен БИО у нее другая роль. Она подтверждает, что криптографическую операцию выполняет владелец устройства.
На практике это значит вот что. У злоумышленника может быть токен. Он может знать PIN-код. Но если ключевая пара создана с биометрической привязкой, критическую операцию без биометрической проверки он не выполнит.
Это снижает риски тех самых «теневых операций» из первой части: несанкционированного использования уже подключенного токена вредоносным ПО, удалённым злоумышленником или самим пользователем, который сознательно передал устройство другому лицу. Биометрия здесь подтверждает присутствие и участие владельца прямо в момент выполнения операции.
И ещё о программе администратора. В ней можно посмотреть сведения о подключенных сканерах, версиях библиотек и состоянии биометрической подсистемы, а также выгрузить диагностические логи. В крупной инфраструктуре без этого никуда: расследование инцидентов, анализ проблем совместимости оборудования, централизованная техподдержка.
Итого: Рутокен БИО — не просто USB-токен со сканером. Это платформа строгой аутентификации, где аппаратное хранение ключей, PKI-инфраструктура и биометрическое подтверждение личности объединены в единую модель доверия.
Риск-ориентированная многофакторная аутентификация
Рутокен БИО дает адаптивную модель аутентификации: набор факторов определяется уровнем риска конкретного сценария доступа или операции.
Фишка в том, что на одном аппаратном носителе одновременно могут жить несколько ключевых пар и X.509-, SSH-сертификатов или просто SSH-ключей — с разными политиками применения факторов аутентификации. Один физический токен становится носителем нескольких независимых контуров доверия. Каждый из них:
использует отдельную ключевую пару и X.509-сертификат,
имеет собственную политику факторов (PIN или PIN+BIO), на которую пользователь повлиять не может,
применяется строго в своем сценарии.
В итоге получается не просто многофакторная аутентификация, а управляемая, риск-дифференцированная модель доверия. Пользователя не нагружают лишними проверками в низкокритичных сценариях. А критичные операции защищены по максимуму.
Несколько сценариев для примера — в таблице ниже.
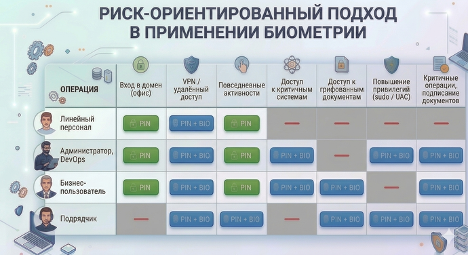
Тут есть тонкость. Нужен ли био-фактор, решает не система — механизм устроен несколько иначе. Биометрия «включается» через ключевую пару, с помощью которой пользователь проходит аутентификацию или верифицируется при подписании документа.
Требуется пара, связанная с биометрией на этапе генерации, — отпечаток пальца придется приложить гарантированно. Изменить это не могут ни пользователь, ни администратор. А если, например, документ можно подписать парой, не связанной с био-фактором, биометрическая верификация применена не будет.
Что это дает:
Политику не обойти через систему. Требование биометрии зашито в свойства ключевой пары, и настройками приложения его не отключить. Любая система, которая использует этот ключ, автоматически наследует требование био-фактора.
Одинаковое поведение в любой точке инфраструктуры. Один и тот же ключ может работать в разных системах — VPN, SSH, подписание, web-сервисы — и вести себя одинаково.
Биометрический контроль каждой операции с закрытым ключом — подписания, аутентификации. Для защиты от «теневых операций» это принципиально важно.
Стандарты и нормативный контекст нашего решения
Сначала о том, чем Рутокен БИО не является. Это не самостоятельная биометрическая система для проверки пользователей. Корректно рассматривать его как аппаратное средство строгой аутентификации: биометрия встроена в криптографический токен и подтверждает право выполнять операции с конкретной ключевой парой.
Разница принципиальная. Биометрический фактор не заменяет криптографические методы, а усиливает их. К владению и знанию добавляется третий фактор — подтверждение присутствия владельца.
Такая модель укладывается в логику строгой аутентификации из ГОСТ Р 58833-2020 — помните определение из первой части? Многофакторный подход — есть. Криптографические механизмы — есть. Закрытый ключ не покидает защищённое устройство. Пользователь проверяется до любой операции с ключом.
При этом биометрия работает на уровне носителя ключевой информации, а не прикладной системы. Поэтому требование PIN+BIO автоматически действует во всех сценариях использования ключа — от первичной аутентификации и VPN до электронной подписи и подтверждения критичных операций.
Ещё одна важная архитектурная деталь: решение не предполагает внешней базы биометрических данных. На устройстве хранится не изображение отпечатка, а биометрический шаблон по ГОСТ Р ИСО/МЭК 19794-2-2013. Верификация выполняется аппаратно внутри токена, а сам шаблон, как и закрытый ключ, неизвлекаем. По сравнению с централизованными биометрическими системами это существенно снижает и регуляторные, и организационные риски — и упрощает внедрение в корпоративной среде.
Отдельный вопрос — применимость 572-ФЗ и связь с Единой биометрической системой. На практике основная часть опасений при обсуждении корпоративной биометрии возникает именно здесь.
Разберёмся. В нашей модели биометрическая проверка выполняется локально, по отпечатку пальца. Данные во внешние системы не передаются, удалённой идентификации пользователя нет. Более того, используется не изображение отпечатка, а шаблон, полученный преобразованием нескольких изображений. И предназначен он исключительно для внутреннего сравнения при доступе к ключевой информации.
Ключевой момент по 572-ФЗ: отпечатки пальцев не входят в перечень биометрических данных для работы с ЕБС — в отличие от изображения лица и голоса. Поэтому в нашей архитектуре передавать данные в ЕБС не нужно, и централизованная биометрическая база не формируется. Биометрия здесь — не сервис идентификации, а локальный механизм подтверждения права использовать аппаратный ключ.
И ещё: модель изначально построена на верификации (1:1), а не на идентификации (1:N). Токен уже привязан к пользователю и ключевой паре. Биометрия лишь подтверждает, что операцию инициирует именно легитимный владелец устройства. Этим решение принципиально отличается от массовых биометрических платформ удалённой идентификации.
Что в сухом остатке? Биометрический фактор можно внедрить в корпоративной инфраструктуре без отдельной биометрической системы, без хранения отпечатков в центре и без интеграции с ЕБС. И при этом сохранить ключевое свойство биометрии — фактор невозможно осознанно передать третьему лицу.
Для тех, кто первым делом спрашивает про документы: решение сертифицировано ФСБ России, внесено в реестр российской промышленной продукции, имеет статус продукции российского происхождения и включено в Единый реестр российской радиоэлектронной продукции.
И напоследок. Ценность решения — в том, что нормативная корректность и практическая применимость здесь не расходятся. Стандарты задают рамку доверия. PKI даёт криптографическую основу. А биометрия внутри токена закрывает критичный разрыв между фактом предъявления ключа и подтверждением того, что действие выполняет именно его владелец.
Поэтому решение подходит для сценариев, где нужна не просто успешная аутентификация, а подтверждаемая связь между пользователем, ключом и конкретной операцией.
А у вас токены «гуляют» между сотрудниками? Или уже научились с этим бороться? Делитесь в комментариях — нам правда интересно.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.