[ITmedia News] Gyazoに不正アクセス ユーザー情報約2362万件、画像メタデータ約4.9億件が流出
著者
 梅林日奈子
[ITmedia]
AIを活用したナレッジ共有サービスなどを手掛けるHelpfeelは9月16日、画像共有サービス「Gyazo(ギャゾー)」が不正アクセスを受け、ユーザー情報約2362万件と、アップロードされた画像に関するメタデータ約4億9000万件が外部に流出したと発表した。流出情報から対象の画像にアクセスし、不正に閲覧できる恐れがあるほか、一部の非公開画像が第三者に閲覧された可能性も否定できないとしている。
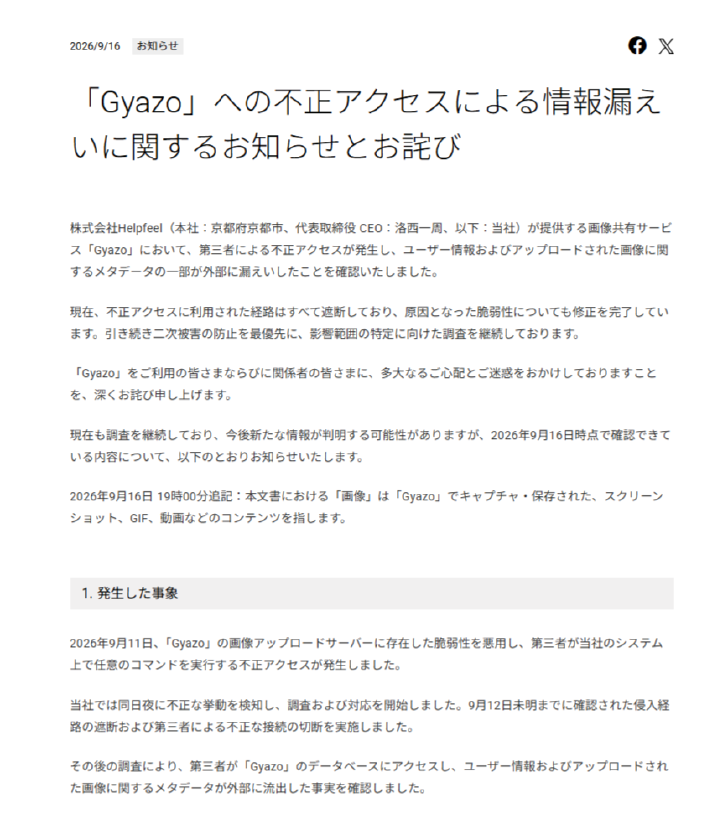
不正アクセスが発生したのは11日。Gyazoの画像アップロードサーバに存在した脆弱性を悪用し、第三者が同社のシステム上で任意のコマンドを実行。同社は同日夜に不審な挙動を検知し、12日未明までに侵入経路を遮断。原因となった脆弱性の修正も完了したという。その後の調査で、第三者がGyazoのデータベースにアクセスし、情報を外部に流出させていたことが分かった。
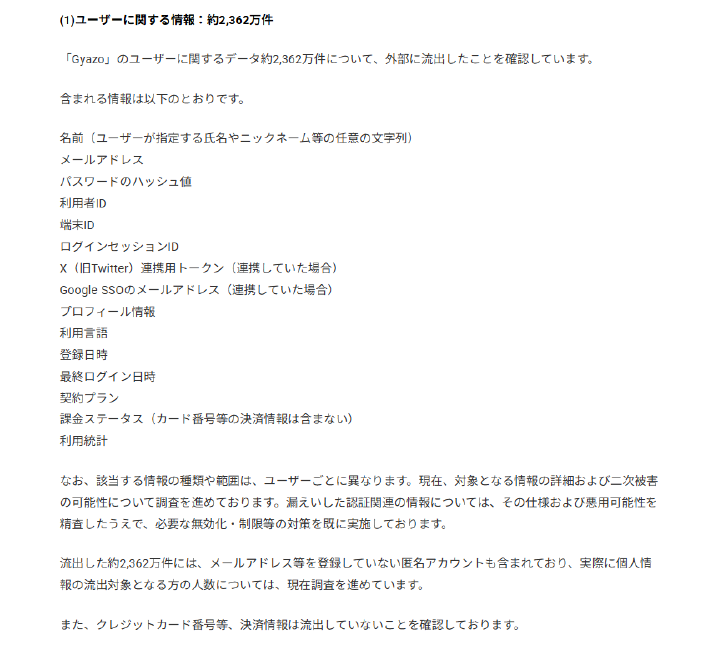
流出したユーザー情報には、ユーザーが設定した名前やニックネーム、メールアドレス、パスワードのハッシュ値、利用者ID、端末ID、ログインセッションID、X連携用トークン、Google SSOのメールアドレス、プロフィール情報などが含まれる。約2362万件にはメールアドレスなどを登録していない匿名アカウントも含まれるため、実際に個人情報が流出した人数については調査中としている。クレジットカード番号などの決済情報は流出していない。
画像については、主に2019年1月以前に登録された約4億9000万件のメタデータに加え、別途条件を絞って取得された約240万件のメタデータが流出した。画像IDやアップロード元のIPアドレス、User-Agent、EXIF位置情報、OCRで読み取ったテキスト、画像タイトル、取得元URL、非公開画像のパスフレーズのハッシュ値などが含まれる。
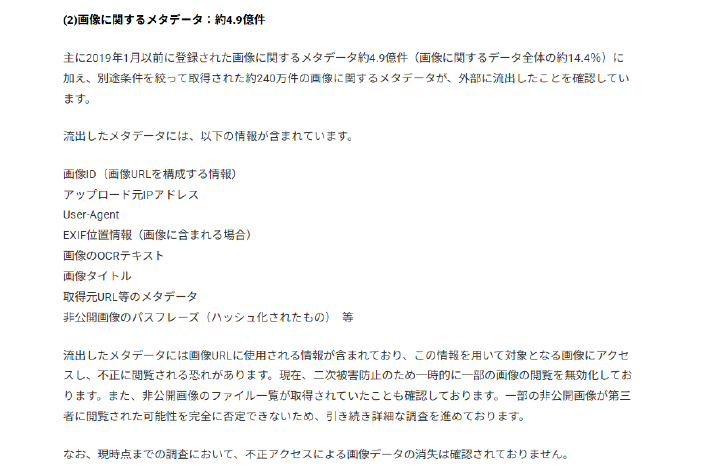
流出した画像IDは画像URLを構成する情報のため、これを使って対象の画像にアクセスし、不正に閲覧される恐れがあるという。同社は二次被害を防ぐため、一部画像の閲覧を一時的に無効化している。非公開画像のファイル一覧が取得されていたことも確認しており、一部が第三者に閲覧された可能性について引き続き調査する。
同社はGyazoのユーザーにパスワードを変更するよう呼び掛けている。他サービスでも同一または類似のパスワードを使っている場合は、そちらも変更するよう求めた。また、同社が別途提供しているAIを活用したナレッジプラットフォーム「Helpfeel」と、チーム向けナレッジベース「Cosense」はGyazoとは異なるシステム構成で、現時点で今回の不正アクセスによる情報流出は確認していないという。
同社は15日に個人情報保護委員会へ報告。外部の専門機関によるフォレンジック調査(電子データから不正行為の証拠を抽出する手法)を実施し、情報流出の範囲や影響について引き続き調べるとしている。
Gyazoは、PCやスマートフォンの画面をスクリーンショットや動画として撮影し、クラウド上にアップロードして共有できるサービス。撮影した画像などには固有のURLが発行され、チャットやSNS、メールなどにURLを貼り付けて共有できる。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.