Как не потерять лицензию ФСТЭК России: новые перечни, сроки и чек-лист проверки
10 и 11 августа 2026 года ФСТЭК России утвердила новые редакции двух перечней:
для выполнения работ и оказания услуг, установленных Положением о лицензировании деятельности по технической защите конфиденциальной информации (ТЗКИ) – 10 августа;
для выполнения работ и оказания услуг, установленных Положением о лицензировании деятельности по разработке и производству средств защиты конфиденциальной информации (СрЗИ) – 11 августа.
Для соискателей лицензий перечни применяются с 1 декабря 2026 года, действующим лицензиатам оборудование нужно привести в соответствие перечням до 1 марта 2027 года. Разбираем, что изменилось и кого это коснется, а в конце дадим чек-лист, что проверить в первую очередь.
Что за перечни и где с ними ознакомиться
Речь идет о следующих перечнях:
контрольно-измерительного и испытательного оборудования, средств контроля эффективности защиты (защищенности) информации, необходимых для выполнения работ и оказания услуг, установленных Положением о лицензировании деятельности по технической защите конфиденциальной информации (утверждено Постановлением Правительства РФ от 3 февраля 2012 г. № 79) — полный текст перечня на сайте ФСТЭК России;
контрольно-измерительного и испытательного оборудования, программных (программно-технических) средств, необходимых для выполнения работ и оказания услуг, установленных Положением о лицензировании деятельности по разработке и производству средств защиты конфиденциальной информации (утверждено Постановлением Правительства РФ от 3 марта 2012 г. № 171) — полный текст перечня на сайте ФСТЭК России.
Новые редакции утверждены ФСТЭК России и опубликованы вместе с информационным сообщением от 11 августа 2026 г.
Почему соответствие — не формальность
Требование к оборудованию есть в обоих положениях о лицензировании, но сформулировано по-разному. По ТЗКИ соискатель и лицензиат должны располагать оборудованием в соответствии с перечнем ФСТЭК России (пп. «в» п. 5 и пп. «г» п. 6 Положения, утв. ПП № 79). По разработке и производству СрЗИ лицензиат обязан это оборудование использовать (пп. «г» п. 6 Положения, утв. ПП № 171). То есть разработчику мало иметь средства из перечня: при проверке важно подтвердить, что они реально применяются в работе.
При лицензионном контроле наличие и соответствие оборудования проверяется в обязательном порядке. Если по итогам контроля оснащение не соответствует перечню, лицензиату выдадут предписание. Отсутствие оборудования из перечня становится грубым нарушением, только если повлекло последствия по ч. 10 ст. 19.2 Федерального закона № 99-ФЗ: угрозу или причинение вреда жизни и здоровью граждан, ущерб их правам и законным интересам, обороне страны и безопасности государства, техногенную чрезвычайную ситуацию (п. 7 Положения по ТЗКИ, п. 8 Положения по СрЗИ). Например, лицензиат проводил аттестацию без нужных средств контроля, не выявил уязвимость, и это привело к утечке информации. Обычно же нехватка оборудования влечет предписание и штраф по ст. 14.1 КоАП РФ. При неисполнении предписания об устранении грубого нарушения действие лицензии может быть приостановлено, а если нарушение не устранено — лицензия может быть аннулирована по решению суда. Это означает остановку лицензируемой деятельности, потерю права выполнять работы для государственных и корпоративных заказчиков, а также репутационные и финансовые риски.
Проверить статус лицензии вашей организации можно в публичных реестрах лицензий (на деятельность по ТЗКИ, на деятельность по разработке и производству СрЗИ).
В реестре доступны сведения о лицензиатах, регистрационных номерах лицензий, видах работ и статусе лицензии. Выписку также можно получить через ЕПГУ.
Что изменилось: перечень для деятельности по ТЗКИ
Новая редакция содержит 20 позиций. Убран ряд пунктов, которые либо устарели, либо были признаны избыточными для лицензирования:
генераторы шумовых сигналов;
усилители мощности (как отдельная позиция; генератор допускается с усилителем);
измерительные приемники (анализаторы спектра);
селективные нановольтметры;
измерительные антенны;
измерительные пробники;
полосовые октавные фильтры;
осциллографы;
программные средства автоматизированного проектирования;
программные средства формирования и контроля полномочий доступа в информационных системах.
В перечень добавлены две новые позиции: комплексы для тестирования на проникновение (контроль защищенности от НСД, аттестационные испытания, проектирование в защищенном исполнении) и анализаторы сетевых протоколов (в том числе для мониторинга ИБ).
Технические характеристики средств измерений уточнены: по одним позициям требования ужесточены (акселерометры, акустические излучатели), по другим смягчены (селективные микровольтметры, измерительные микрофоны). К части позиций добавлено требование о наличии свидетельства о поверке, которое по факту все равно должно быть у средств измерений, и проверялось при соискании лицензии.
Сертификат соответствия ФСТЭК России требованиям по безопасности информации, как и раньше, требуется для следующих средств:
средства поиска остаточной информации на машинных носителях информации;
средство контроля целостности программ;
сканер безопасности;
средство управления событиями информационной безопасности (ИБ).
Для средств защиты каналов передачи данных требуется сертификат ФСБ России. Новое: для средств контроля подключения устройств требование о сертификате больше не установлено.
Для лицензиатов, оказывающих услуги мониторинга ИБ, важны еще три изменения: система защиты информационной системы, используемой для мониторинга, теперь должна соответствовать требованиям приказа ФСТЭК России № 117 (применительно к первому классу защищенности) вместо приказа № 17; формуляры на «песочницы» и средства управления информацией об угрозах должны быть оформлены их разработчиками — возможность оформить формуляр самостоятельно для свободно распространяемого ПО убрана; для средств управления инцидентами требование о формуляре не установлено.
Что изменилось: перечень для деятельности по разработке СрЗИ
Новая редакция содержит 32 позиции. Ключевое изменение — расширение программной части (позиции 16–32): 17 позиций вместо 11, в том числе средства, обеспечивающие безопасность самого процесса разработки.
Аппаратная часть сокращена с 26 до 15 позиций (позиции 1–15). Из перечня исключено оборудование для специальных исследований по каналам ПЭМИН (генератор высокочастотных сигналов, измерительные и передающие антенны, токосъемник, индуктор, пробник напряжения, измерительный приемник, эквивалент сети, безэховая камера, поворотная платформа), а также шумомер, анализатор спектра низкочастотного диапазона, полосовые октавные фильтры и усилители мощности как отдельная позиция. Добавлены динамометрический ключ и массивная нагрузка, датчик переменной силы теперь указан с усилителем и свидетельством о калибровке.
Программный блок (позиции 16–32) — содержательное ядро обновления. В него вошли новые требования к следующим средствам.
Наименование средства | Изменения |
Средство поиска остаточной информации на машинных носителях информации | Дополнительно применяется при разработке и производстве защищенных программных (программно-технических) средств обработки информации |
Средство (средства) контроля целостности программ и программных комплексов | Расширено описание |
Средства (системы) контроля (анализа) защищенности информационных систем (сканер безопасности) | Расширено описание, в том числе добавлено требование об осуществлении взаимодействия с БДУ ФСТЭК России |
Комплексы для тестирования на проникновение | Изменено название (ранее — средства для автоматизации процессов тестирования средств защиты информации (средства тестирования проникновения)) Расширено описание |
Анализаторы сетевых протоколов | Новое |
Средство (средства) анализа исходных кодов программ (статический анализатор) | Новое, в том числе добавлено требование о том, что статический анализатор должен соответствовать требованиям ГОСТ Р 71207-2024 Ранее было объединено в одно — средство (средства) анализа программного кода |
Отладчик | Новое |
Средства разработки программ | Не изменилось |
Монитор активности приложений | Новое |
Средства антивирусной защиты (не менее 2 средств разных производителей) | Ранее в названии было о необходимости использования не менее 3 средств разных производителей |
Компилятор | Новое |
Эмулятор | Новое |
Фаззер | Новое |
Программатор | Расширено описание |
Средства анализа бинарного кода (дизассемблеры, декомпиляторы, деобфускаторы, распаковщики, средства восстановления формата данных) | Новое |
Средства динамического анализа | Новое Ранее было объединено в одно — средство (средства) анализа программного кода |
Средства композиционного анализа | Новое |
Из программной части исключены тестовые программы для проведения специальных исследований технических средств, программное средство расчета показателей защищенности от утечки по каналам ПЭМИН (требовало сертификат ФСТЭК России) и система управления изменениями программного обеспечения.
Ряд позиций программного блока должен обеспечивать реализацию положений Методики выявления уязвимостей и недекларированных возможностей в ПО, утвержденной ФСТЭК России. Сюда входят следующие средства:
статический анализатор;
фаззер;
средства динамического анализа;
средства композиционного анализа.
В перечне указана дата утверждения Методики 16 мая 2026 г., однако Методика утверждена ФСТЭК России 12 мая 2026 г. (информационное сообщение от 16 июля 2026 г. № 240/24/4974) — по-видимому, в перечне допущена опечатка. Соответствие средств этой методике означает выстраивание процессов безопасной разработки (статический, динамический, композиционный анализ и фаззинг-тестирование) в соответствии с ГОСТ Р 56939-2024 и иными национальными стандартами в области защиты информации.
Для следующих средств необходимо наличие сертификата соответствия ФСТЭК России требованиям по безопасности информации:
средство поиска остаточной информации на машинных носителях информации;
средство контроля целостности программ;
сканер безопасности;
средства антивирусной защиты.
Важно заметить, что сертификат на разрабатываемый лицензиатом продукт СрЗИ не заменяет сертификат на инструмент, с помощью которого этот продукт создается и анализируется. Это разные объекты сертификации.
В новых редакциях обоих перечней указано, что при выборе средств приоритет следует отдавать решениям, которые произведены и разработаны на территории Российской Федерации.
Кого это касается
Важно разделять оба перечня. Первый перечень относится к деятельности по ТЗКИ— т.е. контроль защищенности от несанкционированного доступа (в том числе пентесты), мониторинг ИБ, аттестационные испытания и другие виды деятельности. Фактически это все компании, которые оказывают услуги по ИБ на коммерческой основе, либо ИБ-компании холдингов, реализующих безопасность для дочерних обществ. Второй перечень относится к разработчикам сертифицированных СрЗИ, то есть к тем.
Оба перечня являются обязательными для заявленных или уже включенных в лицензию работ по конкретному виду деятельности. Тем не менее, можно выделить три категории субъектов, для которых обновление перечней имеет максимальное практическое значение.
1. Соискатели лицензии, подающие заявку после 1 декабря 2026 года
Для них применяются новые редакции перечней. Это означает, что к моменту подачи пакета документов во ФСТЭК России должен быть сформирован комплект оборудования в соответствии с лицензируемой деятельностью, подтвержденный документально: договоры поставки с актами приема-передачи или товарные накладные (либо договоры аренды), свидетельства о поверке (калибровке), формуляры и сертификаты — если они требуются по перечню, для информационной системы, используемой для мониторинга ИБ, — аттестат соответствия.
2. Действующие лицензиаты
Для них перечень вступает в силу с 1 марта 2027 года. Если лицензируемая деятельность связана с разработкой и производством СрЗИ, то обновление соответствующего перечня затрагивает не только закупки, но и устоявшиеся процессы разработки. Для лицензиатов, осуществляющих ТЗКИ, необходимо пересмотреть материально-техническую базу и привести ее в соответствии с новыми требованиями. Уведомлять ФСТЭК России об окончании процесса приведения в соответствие не требуется, соответствие проверят в ходе контрольных мероприятий или при переоформлении лицензии.
3. Лицензиаты, планирующие расширение состава лицензируемых работ
По нашей оценке, если после 1 декабря 2026 года организация подает заявление о включении дополнительных видов работ, по этим новым видам работ она попадает под действие новой редакции перечня в зависимости от видов деятельности — даже если по ранее лицензированным видам работ переходный период еще не истек. Это означает, что расширение лицензии и приведение оснащения в соответствие должны планироваться совместно.
Чек-лист: что проверить
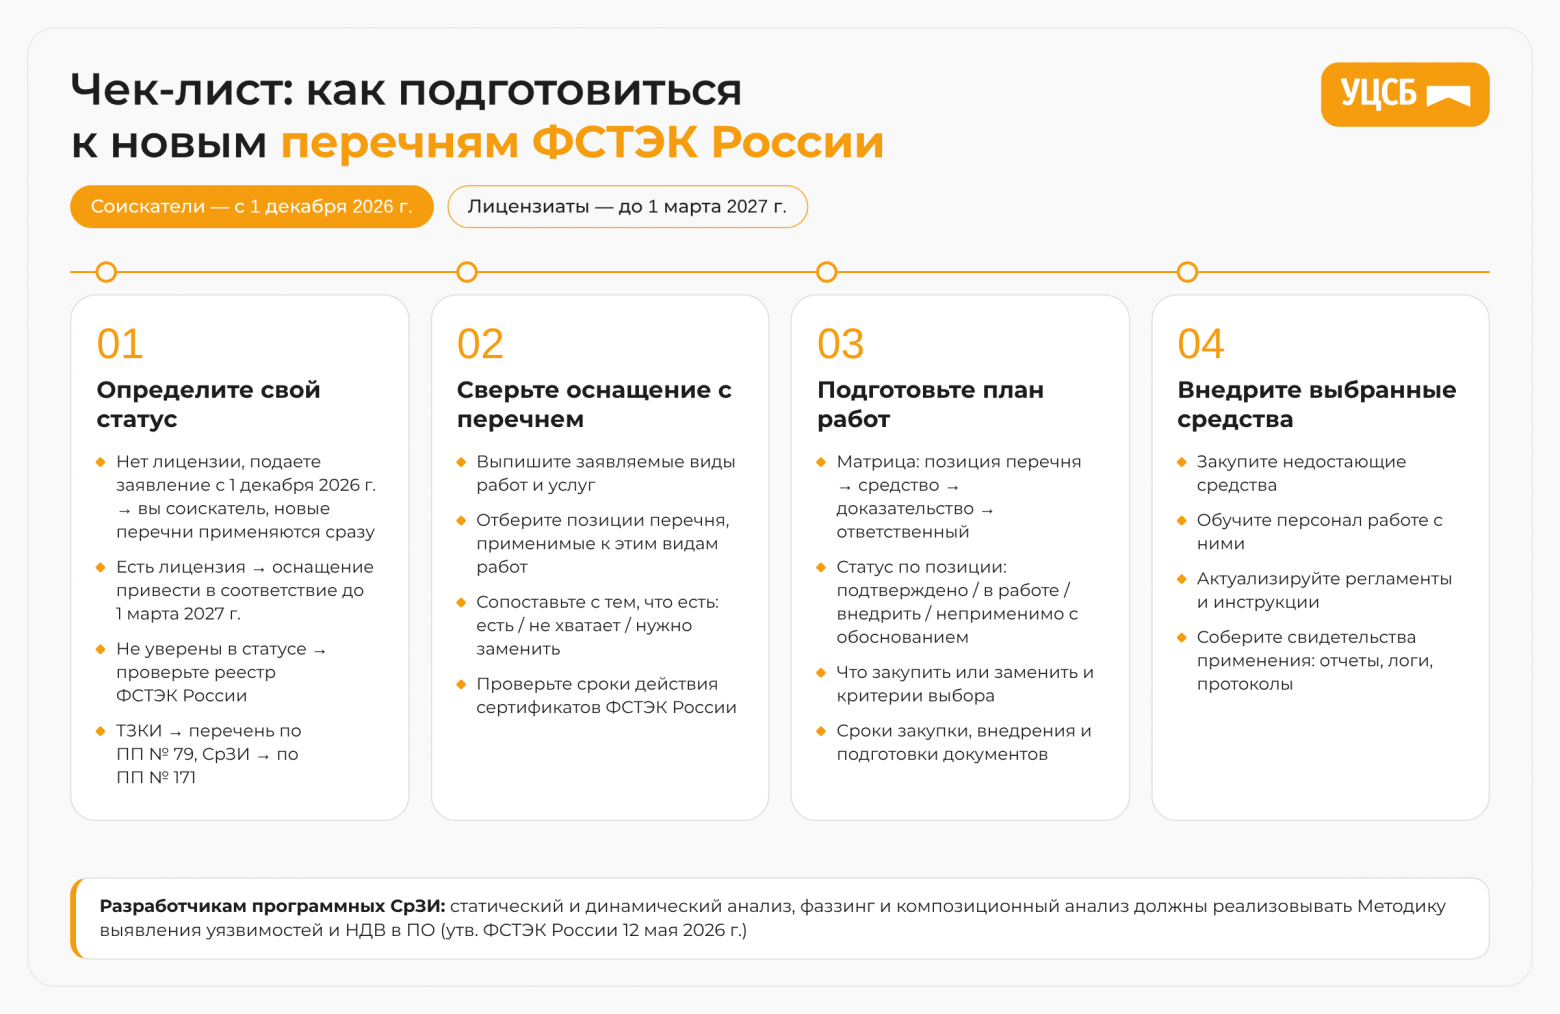
Шаг 1. Определите свой статус
у вас нет лицензии, но вы планируете получать ее после 1 декабря 2026 года → вы соискатель, перечень применяется к вам с этой даты;
у вас есть действующая лицензия → вы лицензиат, оснащение нужно привести в соответствие до 1 марта 2027 года;
у вас есть лицензия, но вы не уверены в ее статусе → проверьте запись в реестре ФСТЭК России;
вы осуществляете или планируете получать лицензию на деятельность по ТЗКИ → к вам применим первый перечень (по Постановлению Правительства от 3 февраля 2012 г. № 79);
вы осуществляете или планируете получать лицензию на разработку и производство СрЗИ → к вам применим второй перечень (по Постановлению Правительства от 3 марта 2012 г. № 171).
Шаг 2. Сверьте текущее оснащение с новым перечнем в зависимости от вида деятельности
выпишите заявляемые виды работ и услуг;
определите, какие позиции перечня к вам применимы (в каждом из перечней указаны виды работ и услуг);
сопоставьте применимые позиции перечня с тем, что уже есть в компании;
отметьте, какие средства есть, каких не хватает, какие нужно заменить;
проверьте сроки действия сертификатов ФСТЭК России на имеющиеся средства, которые требуют наличие такого сертификата.
Шаг 3. Подготовьте план работ
сформируйте матрицу соответствия: «позиция перечня → имеющееся средство → доказательство → ответственный»;
для каждой позиции зафиксируйте статус: подтверждено / в работе / требуется внедрение / неприменимо с обоснованием;
на основании полученной информации зафиксируйте, какие средства необходимы к внедрению/замене и критерии выбора этих средств;
определите, какие сертификаты обновить;
оцените сроки закупки, настройки и внедрения;
заложите время на подготовку документов до контрольной даты.
При выборе средств не стоит забывать о том, что некоторые позиции перечня для лицензирования деятельности по разработке СрЗИ должны обеспечивать реализацию положений Методики выявления уязвимостей и недекларированных возможностей в ПО, утвержденной ФСТЭК России 12 мая 2026 г.
В случае если вы действующий лицензиат, то по итогу выполнения работ можно сформировать пошаговый план устранения несоответствий до 1 марта 2027 года.
Шаг 4. Внедрите выбранные средства
закупите недостающие средства;
проведите обучение персонала работе с новыми решениями;
актуализируйте необходимые документы (регламенты, инструкции);
сформируйте документальные свидетельства применения средств (отчеты, логи, протоколы).
Что делать дальше
Чем раньше начать проверку, тем больше времени останется на закупку, настройку и внедрение недостающих решений, а также на подготовку документов.
Подготовка должна начаться не с поиска поставщиков, а с ревизии собственных видов работ: определите свой блок позиций, сверьте фактическое наличие и сроки действия сертификатов, и только затем формируйте план закупок и внедрения.
Для соискателей лицензий к заявлениям, поданным после 1 декабря 2026 г., применяются новые редакции перечней. Для действующих лицензиатов переходный период до 1 марта 2027 г. — что является не отсрочкой, а окном возможностей для приведения процессов, оснащения и документации в соответствие без риска лицензионных мер.
Формально новая редакция перечня для лицензируемой деятельности по разработке СрЗИ не устанавливает обязанности внедрять процессы безопасной разработки. Однако при разработке программных СЗИ требуется наличие средств безопасности, которые обеспечивают реализацию положений Методики выявления уязвимостей и недекларированных возможностей в ПО, что позволяет выстроить процесс безопасной разработки. Дело не в простой закупке и внедрении инструментов, а в том, чтобы определить этапы разработки, на которых они применяются, настроить их под действующие процессы, формализовать проверку безопасности разрабатываемых СЗИ и закрепить результаты этой проверки документально.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.