[ITmedia News] 「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
著者
 岡田有花
[ITmedia]
楽天グループは10月26日、旅行予約サービス「楽天トラベル」の海外ホテル予約サイトの一部ページと多言語予約サイトが第三者による不正アクセスを受けたと発表した。
海外ホテル予約サイトでは、ログインしていた最大約260万件のユーザーの氏名やメールアドレスが流出した可能性がある他、最大約3万6000件の予約者のクレジットカード下4ケタや名義、有効期限などの情報が流出した可能性があるという。
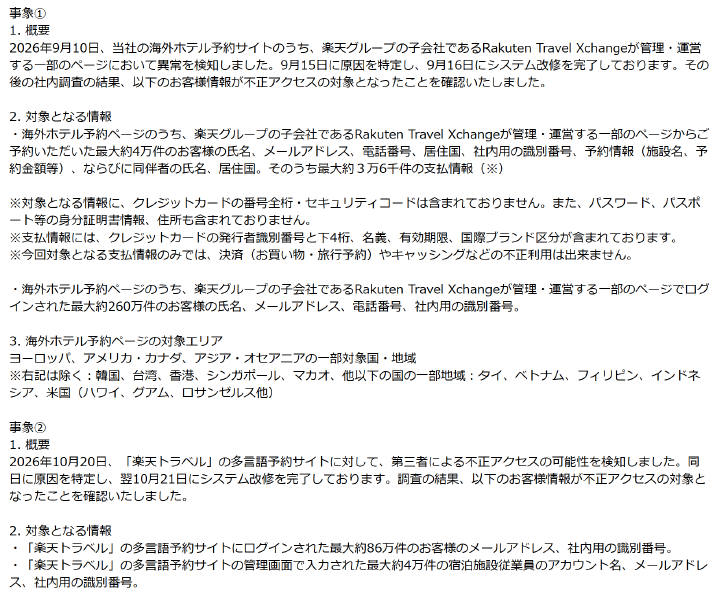
予約者4万件の氏名や予約額など……うち3.6万件はクレカ情報も
不正アクセスを受けたのは、シンガポールの子会社のRakuten Travel Xchangeが管理・運営する海外予約サイトの一部ページと、楽天グループが運営する多言語予約サイト。前者は9月10日に異常を、後者は10月20日に不正アクセスの可能性を検知していた。
海外ホテル予約ページでは、ログインした利用者最大約260万件分の氏名、メールアドレス、電話番号、社内用の識別番号が流出した可能性がある。
同ページから予約した最大約4万件の氏名、メールアドレス、電話番号、居住国、社内用の識別番号、予約情報(施設名、予約金額など)、同伴者の氏名と居住国も流出の可能性があるという。
うち最大約3万6000件は支払情報が含まれており、クレジットカードの下4ケタ、名義、有効期限、国際ブランド区分、発行者識別番号が対象だ。カード番号の全ケタとセキュリティコードは含まれていない。
多言語予約サイトでは、ログインした利用者最大約86万件のメールアドレスと社内用の識別番号に加え、宿泊施設の従業員最大約4万件のアカウント名、メールアドレス、社内用の識別番号が流出した可能性がある。
海外予約サイトの問題は9月に発覚していた
海外ホテル予約サイトについては、9月10日に異常を検知し、9月15日に原因を特定、9月16日にシステムを修正。その後の社内調査の結果、顧客情報に不正アクセスされていたことが分かった。
多言語予約サイトでは、10月20日に不正アクセスの可能性を検知し、同日に原因を特定、21日にシステムを修正した。
楽天グループはアクセス経路を遮断し、対象の利用者と予約者に順次個別に連絡して注意喚起する。二次被害やほかのサービスへの影響は現時点で確認していないという。
セキュリティ専門チームによるモニタリングでは、両サイト以外で同様の事象は確認していない。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.