Оцениваем зрелость процессов безопасной разработки с ГОСТ Р 56939-2024
Это третья, заключительная часть цикла о методологиях оценки зрелости процессов безопасной разработки. В первой я рассказал, зачем сравнивал методологии и по каким критериям, во второй — как прошла оценка по BSIMM, DSOMM и SAMM. Теперь оценю ту же вымышленную компанию ООО «Лиса и лосЬ» по ГОСТ Р 56939-2024.
Официальной методики оценки соответствия процессов требованиям ГОСТ Р 56939-2024 нет, как нет и готовых опросников и инструментов для интерпретации результатов. Поэтому сразу оговорюсь: оценку я проводил внутренним инструментом Бастиона, который в открытом доступе не публикуется. В нем есть опросник, интерпретатор ответов, механизмы построения тепловой и дорожной карты, формирования рекомендаций и графиков.
Но ГОСТ дает хорошую основу для самостоятельной оценки: требования описаны подробно и содержат достаточно информации для подготовки опросника и рекомендаций. Ниже разберу результаты оценки и сравню ГОСТ с другими методологиями.
Как устроен стандарт
ГОСТ Р 56939-2024 «Защита информации. Разработка безопасного программного обеспечения. Общие требования» — национальный стандарт, утвержденный Росстандартом 24 октября 2024 года.
Стандарт задает общие требования к разработчикам и производителям ПО: как выстроить разработку, чтобы в продукте не появлялись недостатки, дефекты безопасности и уязвимости. Шкалы зрелости в нем нет, поэтому классической методологией оценки он не является. Требования сгруппированы в 25 процессов, 21 из которых нужно регламентировать, и охватывают все стадии разработки — от проектирования ПО до вывода из эксплуатации.
Как основу для оценки стандарт делает удобным одна черта: выполнение требований нужно подтверждать артефактами — документами, отчетами, записями в трекерах и системах контроля версий. Поэтому самооценка по ГОСТу — хорошая репетиция сертификации процессов разработки во ФСТЭК: там тоже проверяют не регламенты сами по себе, а артефакты, которые подтверждают реальное выполнение практик.
Как собрать опросник
Создавать и заполнять опросник по ГОСТу несложно: стандарт написан понятно, требования логичны и хорошо описаны. В моем инструменте опросник состоит из двух таблиц.
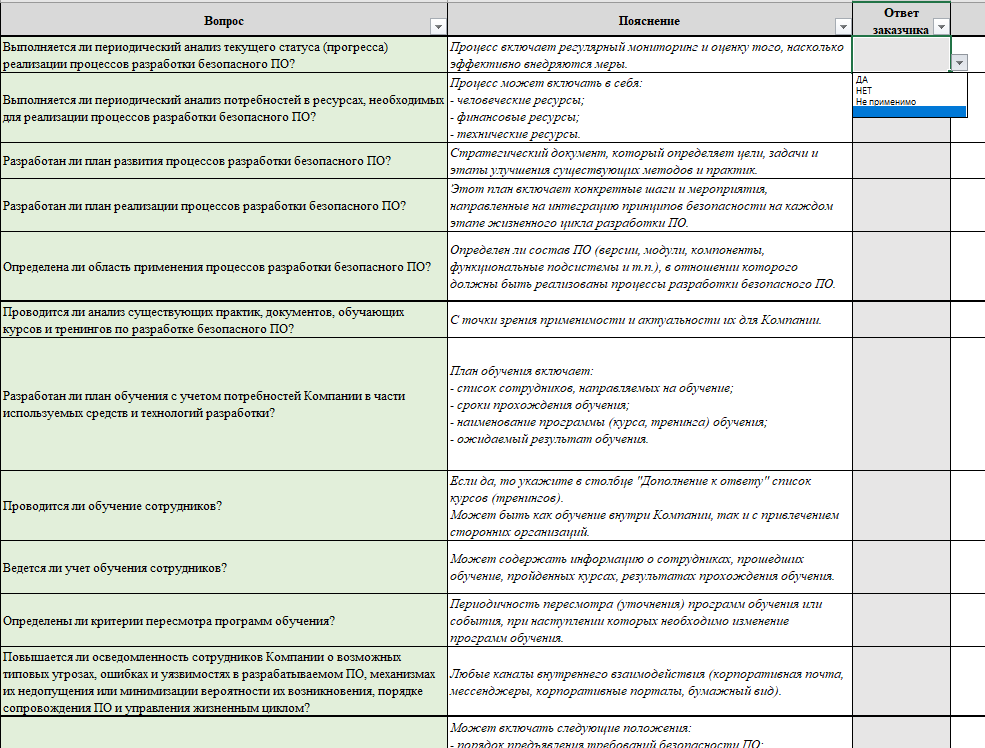
Первая таблица — вопросы по процессам. На каждое требование формулируем вопрос и пояснение к нему, а ответ выбираем из выпадающего списка: «да», «нет» или «не применимо».
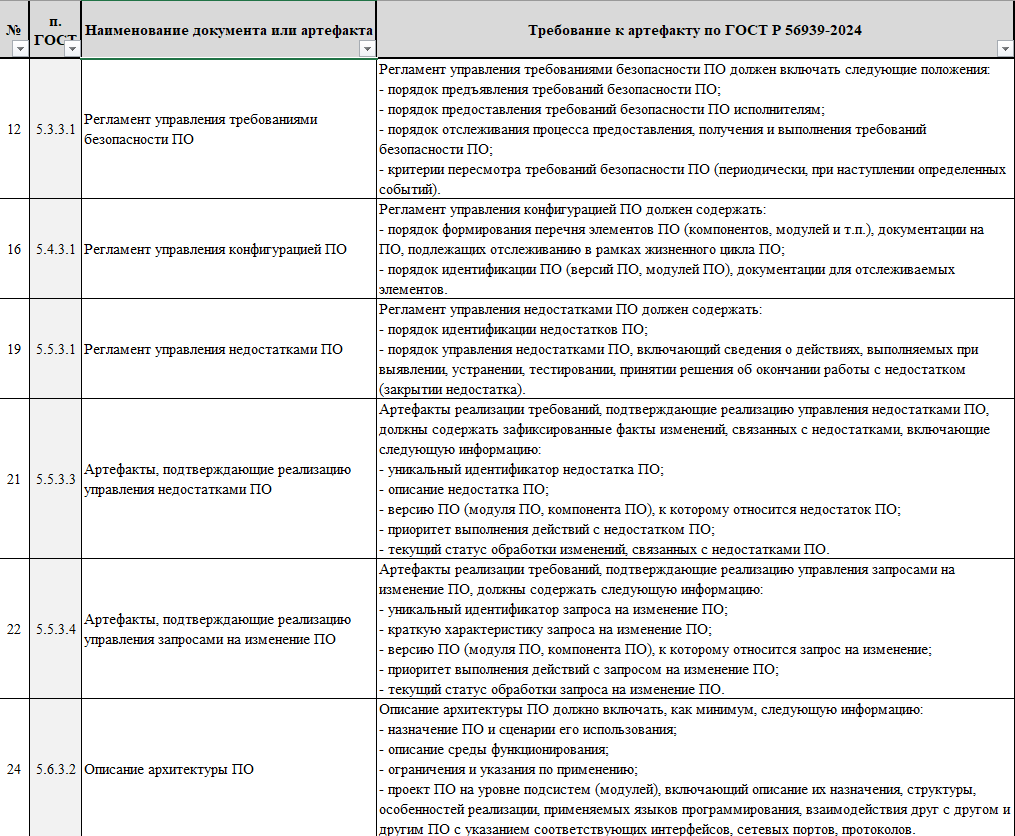
Вторая таблица — артефакты. Для каждого документа или артефакта указываем пункт ГОСТа, название и требования к содержанию из стандарта.
Первую таблицу я заполнил за ООО «Лиса и лосЬ» сам — по описанию ее процессов из первой части цикла. Еще раз напомню основные вводные:
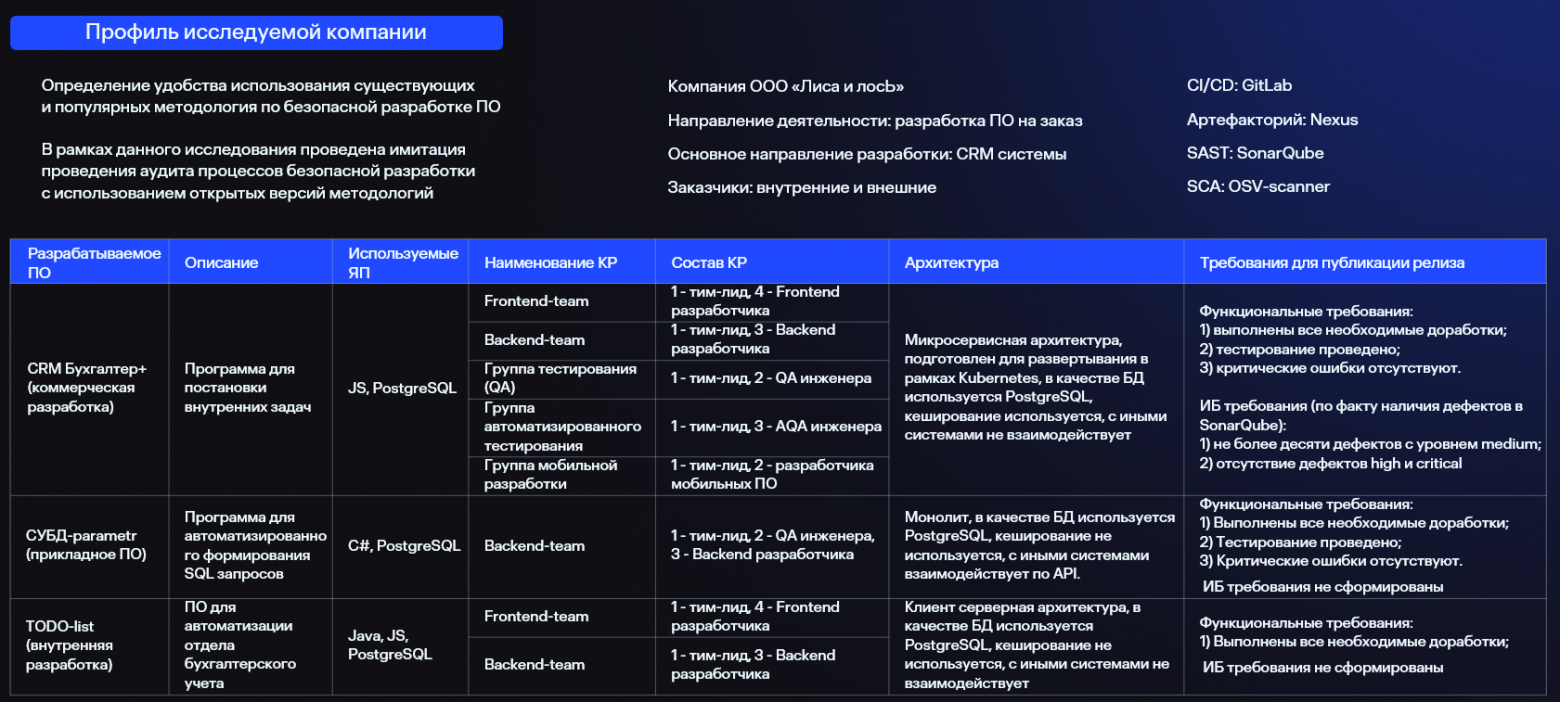
Компания вымышленная, и реальных документов у нее нет, поэтому такие артефакты я по умолчанию считал соответствующими ГОСТу. Затем с помощью внутреннего инструмента Бастиона посчитал, насколько компания соответствует требованиям ГОСТа по каждому из 25 процессов.
Что показала оценка
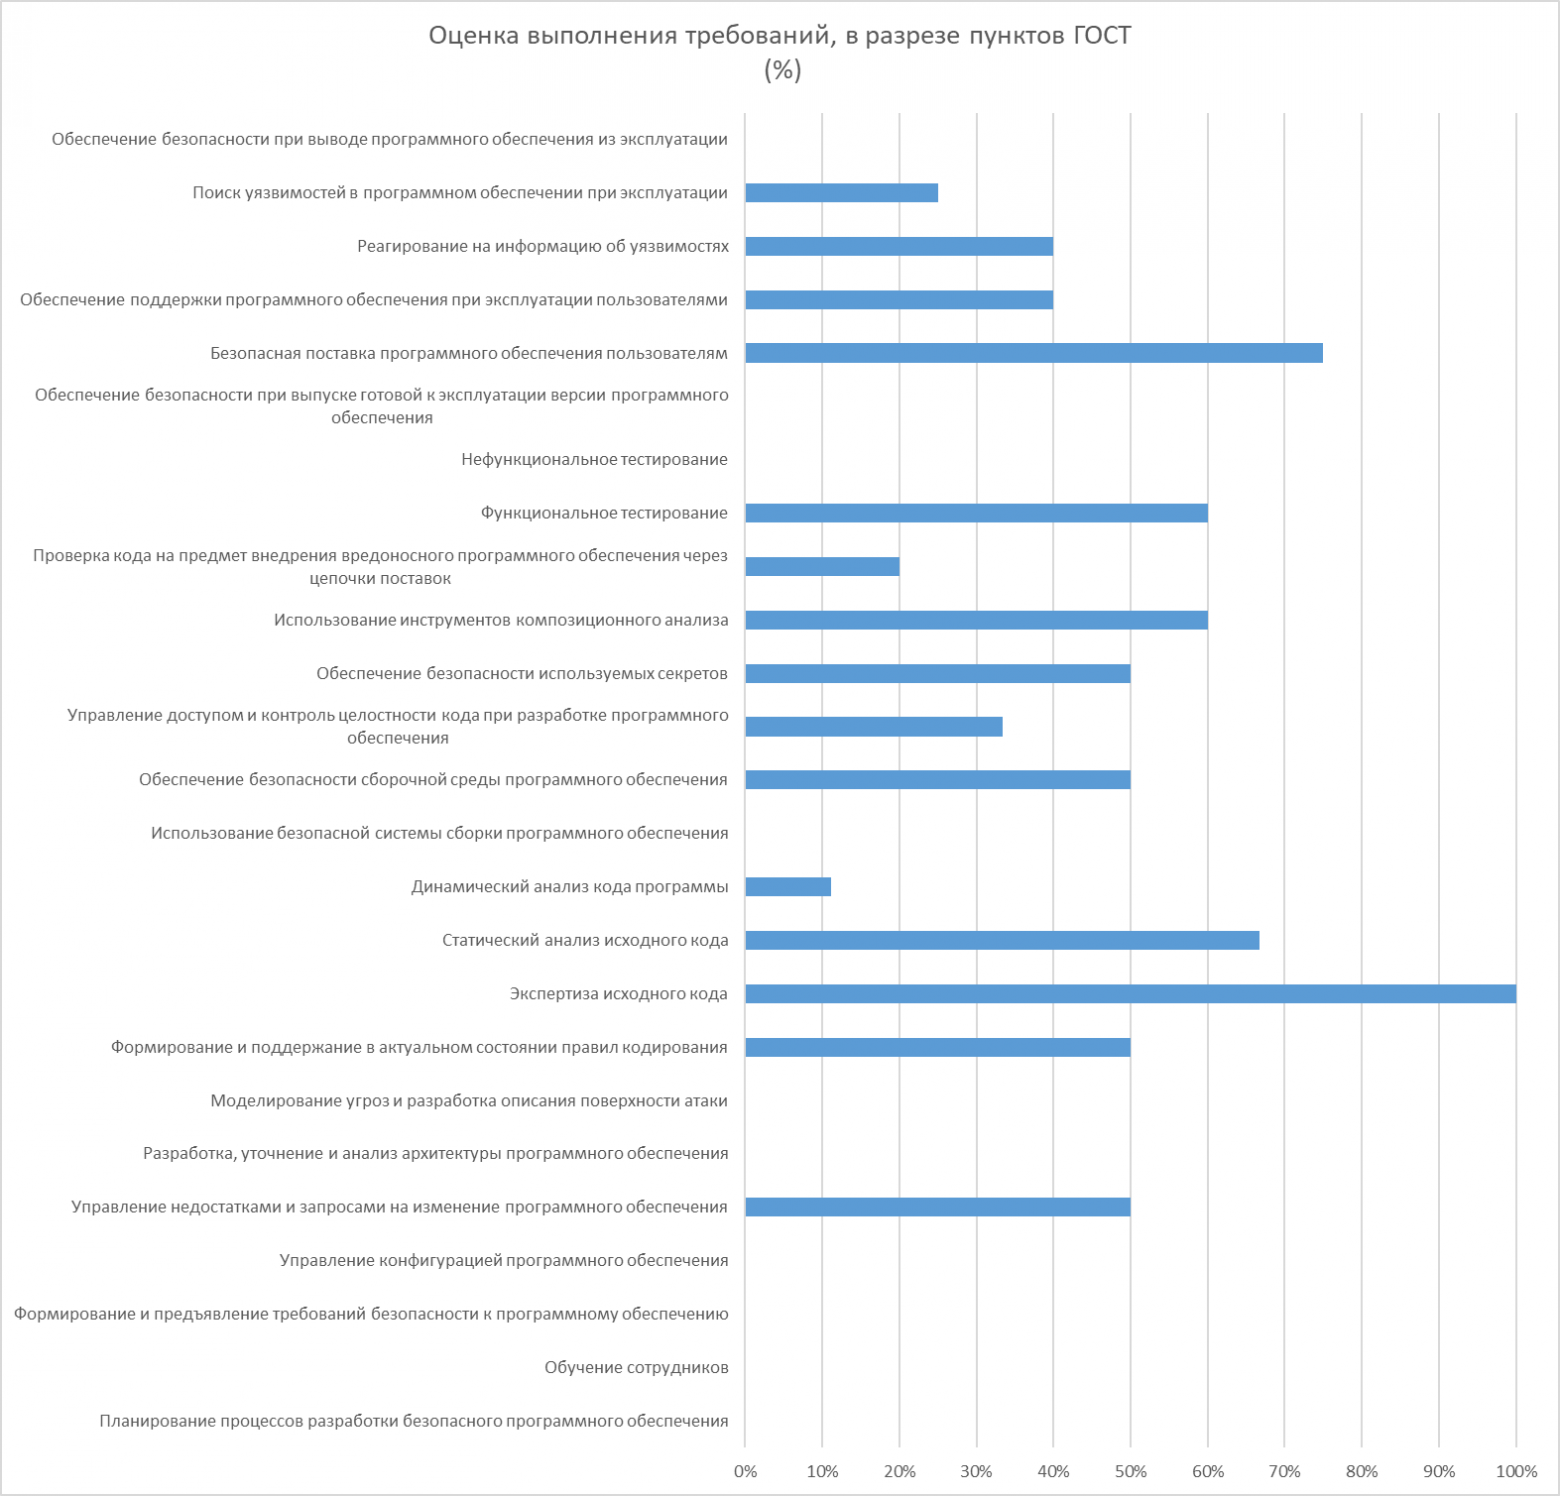
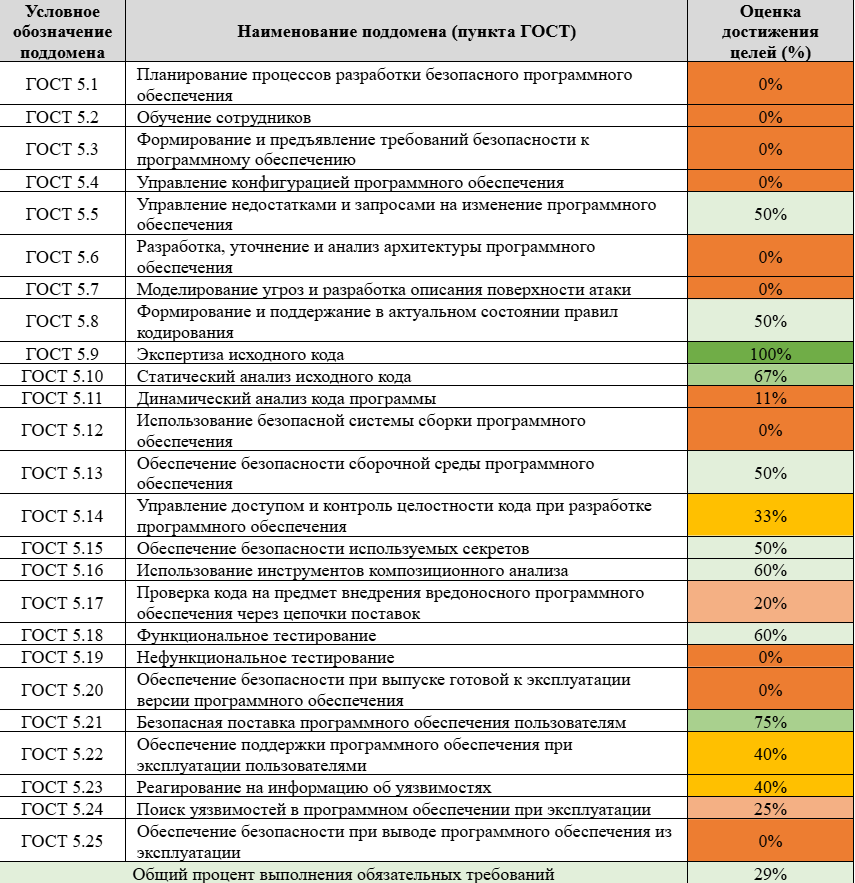
Общий уровень соответствия ООО «Лиса и лосЬ» требованиям ГОСТ Р 56939-2024 — 29%. Лучше всего дела с экспертизой исходного кода (100%), безопасной поставкой ПО пользователям (75%) и статическим анализом (67%). По десяти процессам из 25 результат нулевой.
Рекомендации, карта активностей и тепловая карта
Дальше нужно понять, что исправлять, в каком порядке и где самые слабые места. На эти вопросы помогают ответить рекомендации, дорожная карта и тепловая карта. Ниже расскажу, что для них дает сам ГОСТ, что я сделал в инструменте Бастиона и что придется делать вам, если такого инструмента нет.
Рекомендации
Здесь у ГОСТа всё хорошо. Невыполненное требование — по сути, готовая рекомендация: стандарт говорит, что должно быть сделано и каким артефактом это подтверждается. Я сформировал рекомендации в инструменте Бастиона по результатам расчета, а без инструмента их можно собрать вручную из перечня невыполненных требований. Кроме того, в отличие от зарубежных методологий, требования не нужно переводить и толковать.
Дорожная карта
Очередность внедрения в требованиях ГОСТа прослеживается, но превращать ее в план придется самому. У SAMM с этим проще: гибкая дорожная карта встроена прямо в официальный инструмент.
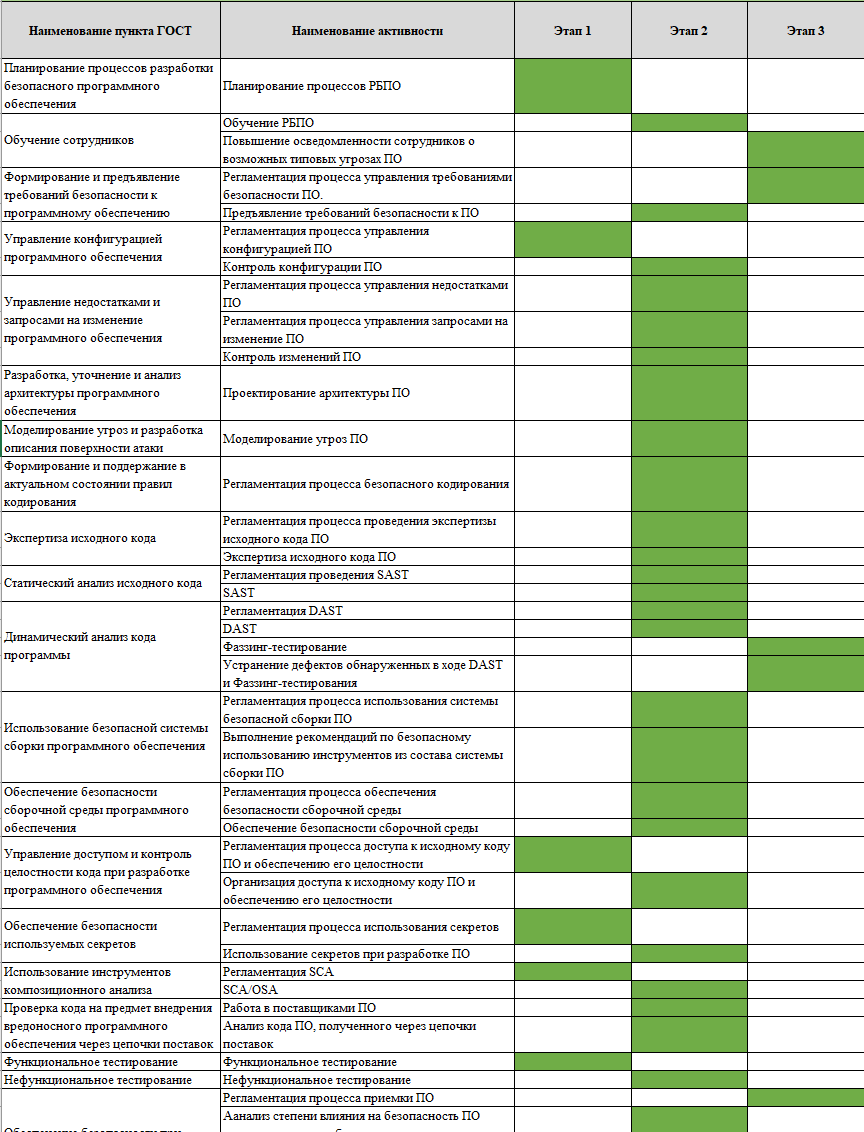
В инструменте Бастиона роль дорожной карты играет карта активностей. Для каждого процесса в ней перечислены активности, и указан этап, на котором ими заняться. Активности по этапам я распределил сам, а карта собирается автоматически.
Тепловая карта
Это проценты выполнения по 25 процессам, раскрашенные по цвету: по ней сразу видно, какие процессы нужно подтягивать в первую очередь.
Итоговая оценка ГОСТа
По пяти критериям ГОСТ Р 56939-2024 набрал 35 баллов из 47 — больше всех в цикле, хотя SAMM отстал всего на балл.
Критерий | Балл | Почему |
|---|---|---|
Удобство определения уровня зрелости | 8 из 10 | Стандарт хорошо проработан: по каждому процессу можно проверить и сам факт внедрения, и подтверждающие его артефакты |
Формирование рекомендаций | 10 из 10 | ГОСТ детально описывает требования к процессам и артефактам, поэтому каждую рекомендацию можно привязать к конкретному пункту стандарта |
Построение дорожной карты | 5 из 10 | Механизма построения дорожной карты в ГОСТе нет. С инструментом Бастиона карта активностей строится автоматически |
Построение тепловой карты | 5 из 10 | Такого механизма в ГОСТе тоже нет. С инструментом Бастиона карта строится автоматически |
Полнота охвата этапов SDLC | 7 из 7 | Покрыты все семь этапов |
Итого | 35 из 47 |
Сильная сторона ГОСТа — содержание. Он написан под российскую разработку, требования в нем логичны и хорошо описаны, а переводить и толковать их, как с зарубежными методологиями, не нужно. Что должно быть в подтверждающих артефактах, тоже прописано в самом стандарте, а не оставлено на усмотрение оценщика. К самим процессам планка у него ниже, чем у зарубежных методологий, поэтому ГОСТ подходит большинству российских компаний.
Слабое место одно, но существенное: официальной методики оценки нет, так что опросник, расчет, дорожную и тепловую карту придется собирать самому. Поэтому 10 баллов за рекомендации я поставил с поправкой на инструмент Бастиона. Данных в стандарте для них достаточно, но без инструмента формировать рекомендации придется вручную.
ГОСТ против SAMM
Критерий | SAMM | ГОСТ Р 56939-2024 |
|---|---|---|
Удобство определения уровня зрелости | 8 | 8 |
Формирование рекомендаций | 6 | 10 |
Построение дорожной карты | 10 | 5 |
Построение тепловой карты | 4 | 5 |
Полнота охвата этапов SDLC | 6 | 7 |
Итого | 34 | 35 |
По сумме баллов ГОСТ Р 56939-2024 и SAMM почти вровень — 35 и 34 из 47. Но сильные стороны у них разные.
SAMM выигрывает там, где важен готовый инструмент оценки. Официальный опросник с расчетом, дорожной и тепловой картой лежит в открытом доступе, с ним можно начать работу сразу, а дорожная карта у SAMM лучшая из четырех методологий. Но SAMM требует высокого уровня зрелости и подходов, нетипичных для российского ИТ.
ГОСТ выигрывает содержанием. Требования и артефакты описаны подробно, стандарт покрывает все этапы SDLC и написан под российский контекст, а требования к процессу у него ниже, чем у зарубежных методологий. А вот инструмент оценки под ГОСТ придется собирать самому.
Итог цикла
Для российских компаний ГОСТ Р 56939-2024 оказался самым применимым из четырех методологий — прежде всего потому, что он написан под российский нормативный контекст. Главное неудобство одно: официального механизма расчета и анализа нет. Зато требования описаны подробно, у артефактов есть четкие критерии, рекомендации по стандарту строятся легко.
Но разрыв с SAMM — всего один балл, поэтому выбирать стоит по задаче. Нужно подготовиться к проверке по требованиям — берите ГОСТ Р 56939-2024. Нужна AppSec-стратегия с дорожной картой — SAMM. Нужно подтянуть DevSecOps — DSOMM. А для комплексного аудита разумно сочетать несколько подходов.
Если нужна оценка процессов безопасной разработки по ГОСТ Р 56939-2024, приходите в Бастион. Проведем аудит, поможем внедрить процессы и настроить все нужные сервисы безопасной разработки.
Подробный разбор BSIMM, DSOMM и SAMM — во второй части цикла, критерии оценки и сводные итоги — в первой.
PURP — Telegram-канал, где кибербезопасность раскрывается с обеих сторон баррикад
t.me/purp_sec — инсайды и инсайты из мира этичного хакинга и бизнес‑ориентированной защиты от специалистов Бастиона
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.