Для чего нужен NDR
Всем привет! Меня зовут Пименова Анжелика, я окончила МГТУ им Н.Э. Баумана кафедра информационной безопасности, работала в отделе реагирования на киберугрозы в SOC в НСПК, в области ИБ около 8 лет, а сейчас занимаюсь развитием бизнеса в компании Спикател.
Так для чего вообще нужен такой класс решений как NDR.
NDR - Network Detection and Response, класс систем безопасности, которые анализируют сетевой трафик, чтобы находить атаки и реагировать на них.
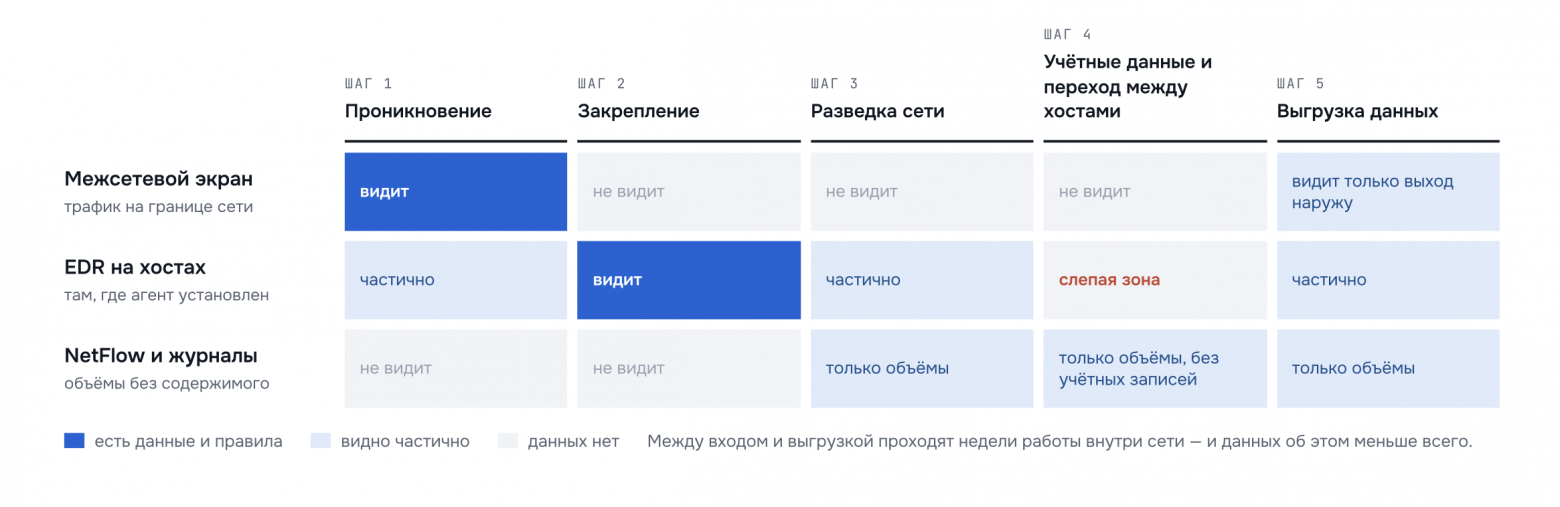
NDR нужен, чтобы заметить атаку, которая уже проникла в сеть или развивается внутри неё, и быстро её остановить. Периметровые средства (файрвол, почтовый шлюз) останавливают часть угроз на входе, но после проникновения атакующий действует внутри, и именно там NDR даёт видимость.
Какие атаки обнаруживает NDR
Ниже атаки сгруппированы по этапам цепочки (по MITRE ATT&CK).
Этап | Атака | Что видит NDR |
|---|---|---|
Разведка | Сканирование портов и хостов | Один хост обращается ко множеству адресов и портов, необычные запросы к AD |
Первоначальный доступ | Эксплуатация уязвимостей публичных сервисов, брутфорс RDP/SSH/VPN, password spraying | Всплеск неудачных аутентификаций, сигнатуры эксплойтов, подозрительные входы |
Управление (C2) | Связь с командным сервером: Cobalt Strike, Sliver, Metasploit, обратные шеллы | Регулярные «маячки» (beaconing), нетипичные JA3/JA3S-отпечатки TLS, обращения к редким доменам |
Скрытые каналы | DNS-туннелирование, ICMP-туннели, DNS over HTTPS, использование легитимных облаков | Аномально длинные или частые DNS-запросы, необычный объём данных в «безобидных» протоколах |
Латеральное перемещение | Pass-the-Hash, Pass-the-Ticket, Kerberoasting, PsExec, WMI, DCOM, RDP-прыжки, SMB-relay | Новые связи между хостами, которых раньше не было, подозрительные Kerberos- и NTLM-запросы |
Атаки на домен | DCSync, Golden/Silver Ticket, DCShadow | Репликация AD с недоменного хоста, аномальные Kerberos-билеты |
Повышение привилегий | Эксплуатация уязвимостей вроде ZeroLogon, PrintNightmare | Характерные паттерны сетевых вызовов к контроллеру домена |
Сбор и вывод данных | Эксфильтрация по HTTP(S), FTP, облакам, мессенджерам, DNS | Крупные исходящие передачи, необычные направления и время |
Ransomware | Массовое шифрование сетевых ресурсов, распространение по SMB | Резкий рост SMB-обращений к файловым серверам, перебор шар, перед этим часто видны разведка и латеральное перемещение |
Вредоносное ПО | Загрузка зловредов, обращения к вредоносным адресам, DGA-домены | Совпадения с threat intelligence, подозрительные файлы в трафике |
Внутренние угрозы | Сотрудник копирует данные, обходит контроль, использует чужие учётки | Отклонения от обычного поведения пользователя и хоста |
Атакующий может отключить EDR, почистить логи и использовать легитимные инструменты (living off the land: PowerShell, WMI, RDP), но не может не передавать данные по сети. Поэтому NDR часто ловит атаки на стадии латерального перемещения или управления, ещё до шифрования или кражи данных.
Общая архитектура
NDR обычно состоит из двух частей:
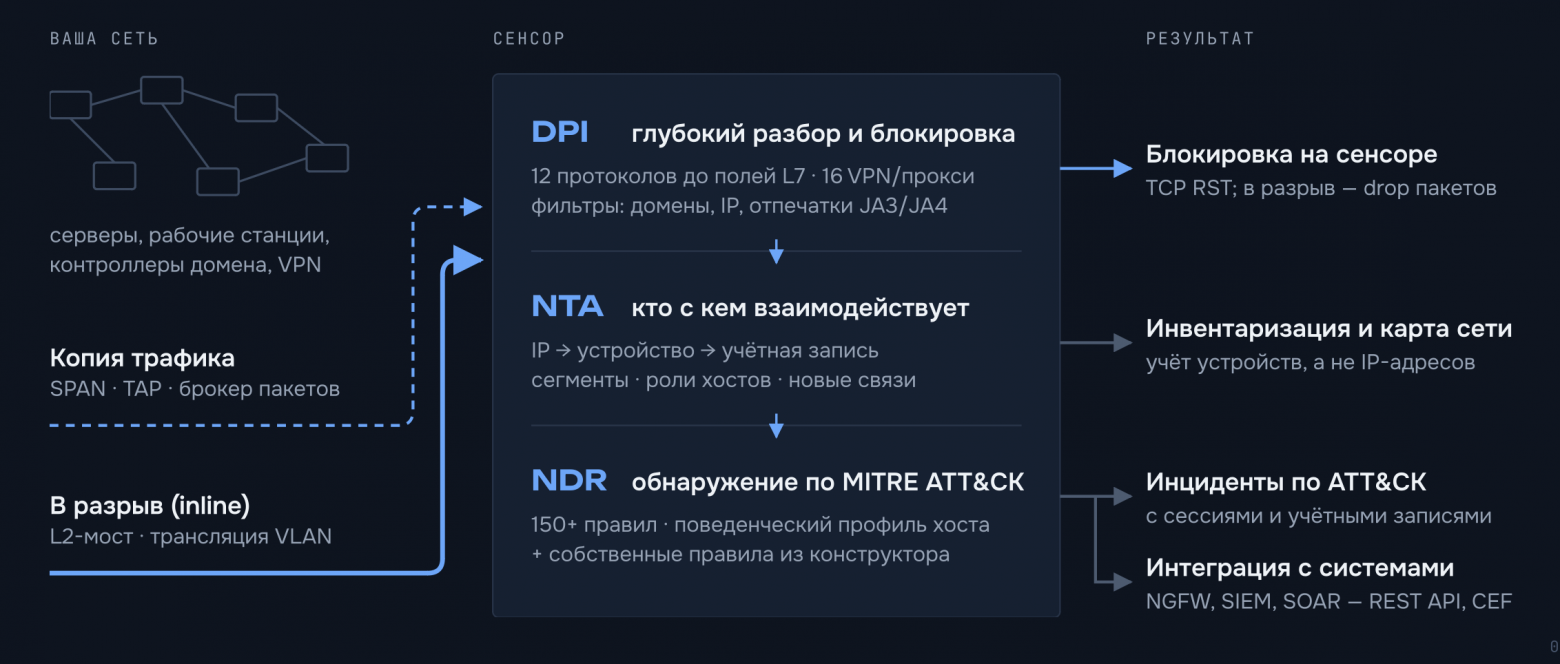
Сенсор принимает копию трафика, разбирает протоколы и извлекает метаданные
Анализатор/консоль собирает данные со всех сенсоров, строит поведенческие модели, коррелирует события и показывает алерты. Он может быть единым с сенсором на небольших сетях.
Главный вопрос установки: как доставить копию трафика на сенсор. Есть несколько способов.
1. SPAN (зеркалирование портов)
Коммутатор копирует трафик с одних портов или VLAN (source) на другой порт (destination), к которому подключён сенсор.
Разновидности:
SPAN (локальный): источник и приёмник на одном коммутаторе.
RSPAN: копия передаётся на другой коммутатор через специальную VLAN.
ERSPAN: копия инкапсулируется в GRE и идёт по L3 на любой сенсор в сети. Подходит, когда сенсор физически далеко.
Пример на Cisco IOS (синтаксис зависит от платформы и версии):
monitor session 1 source interface Gi1/0/1 - 24 both
monitor session 1 destination interface Gi1/0/48
Параметр both значит, что копируется и входящий, и исходящий трафик. Можно также rx или tx, а источником может быть VLAN.
Плюсы:
Не нужно разрывать сеть, настройка занимает минуты.
Не нужно покупать дополнительное оборудование.
Безопасно для продуктивной сети: если сенсор упал, трафик идёт как обычно.
Минусы и риски:
Копирование нагружает коммутатор (на слабых моделях это заметно).
При перегрузке SPAN-порта пакеты теряются молча. Например, зеркалируются 10 портов по 1 Гбит/с на один порт 1 Гбит/с.
Не передаёт ошибочные кадры (битые пакеты, ошибки физического уровня).
Количество SPAN-сессий ограничено (часто 2–4 на коммутатор).
Низкий приоритет зеркала: при нагрузке коммутатор в первую очередь пересылает боевой трафик.
Возможны дубли, если зеркалируются порты и VLAN одновременно или трафик проходит через несколько коммутаторов.
Может не сохранять VLAN-теги, если не настроено.
2. TAP (Test Access Point)
Физическое устройство, которое вставляется в разрыв линка и делает копию всего трафика на отдельные порты мониторинга.
Типы:
Пассивный оптический TAP: оптический сплиттер делит свет в пропорции (50/50, 70/30). Не требует питания, поэтому не может отказать и пропустить сбой в сеть.
Активный (электрический) TAP: для медных линков, требует питания. Обычно имеет fail-open: при пропадании питания линк продолжает работать.
Aggregation TAP: объединяет оба направления в один порт мониторинга.
Regeneration TAP: копирует трафик на несколько приёмников (NDR, IDS, DLP).
Плюсы:
Копирует 100% трафика, включая ошибки, без потерь и нагрузки на коммутатор.
Не влияет на работу сети при сбое.
Стандарт для критичных и высокоскоростных каналов (10/40/100G).
Минусы:
Нужно один раз разорвать линк для установки, значит нужно окно обслуживания (минуты простоя на конкретном линке).
Стоит денег, нужна оптика, патч-корды и место в стойке.
Нужно по TAP на каждый контролируемый линк.
3. Network Packet Broker (NPB)
Устройство-«распределитель» между TAP/SPAN и системами мониторинга. Нужно в крупных сетях, где к одному потоку подключены NDR, IDS, DLP и SIEM.
Что умеет:
Агрегация: собирает копии с десятков TAP/SPAN.
Фильтрация: отправляет на сенсор только нужный трафик (по VLAN, IP, порту).
Дедупликация: убирает дубли, которые делает SPAN.
Балансировка: распределяет поток по нескольким сенсорам.
Обрезка пакетов (slicing): оставляет только заголовки.
Расшифровка TLS (на более дорогих моделях).
Для небольшой сети обычно не нужен.
4. Inline (в разрыв сети)
Сенсор включается напрямую в линию между двумя узлами и пропускает через себя весь трафик (схема «bump in the wire»).
Когда нужно: если требуется блокировка в реальном времени (как у IPS).
Риски:
Это единая точка отказа: если сенсор завис, сеть встаёт.
Добавляет задержку.
Нужен bypass-режим (fail-open): при сбое устройство физически замыкает порты и пропускает трафик.
5. Flow-данные (NetFlow, IPFIX, sFlow)
Сетевое оборудование (маршрутизаторы, коммутаторы) само отправляет статистику соединений (кто с кем, сколько байт, когда) без содержимого пакетов.
Плюсы: не нужно ставить сенсоры, нет нагрузки на каналы, подходит для филиалов.
Минусы: нет информации о прикладном уровне (L7), меньше деталей, хуже обнаружение сложных атак.
Применение NDR в SOC
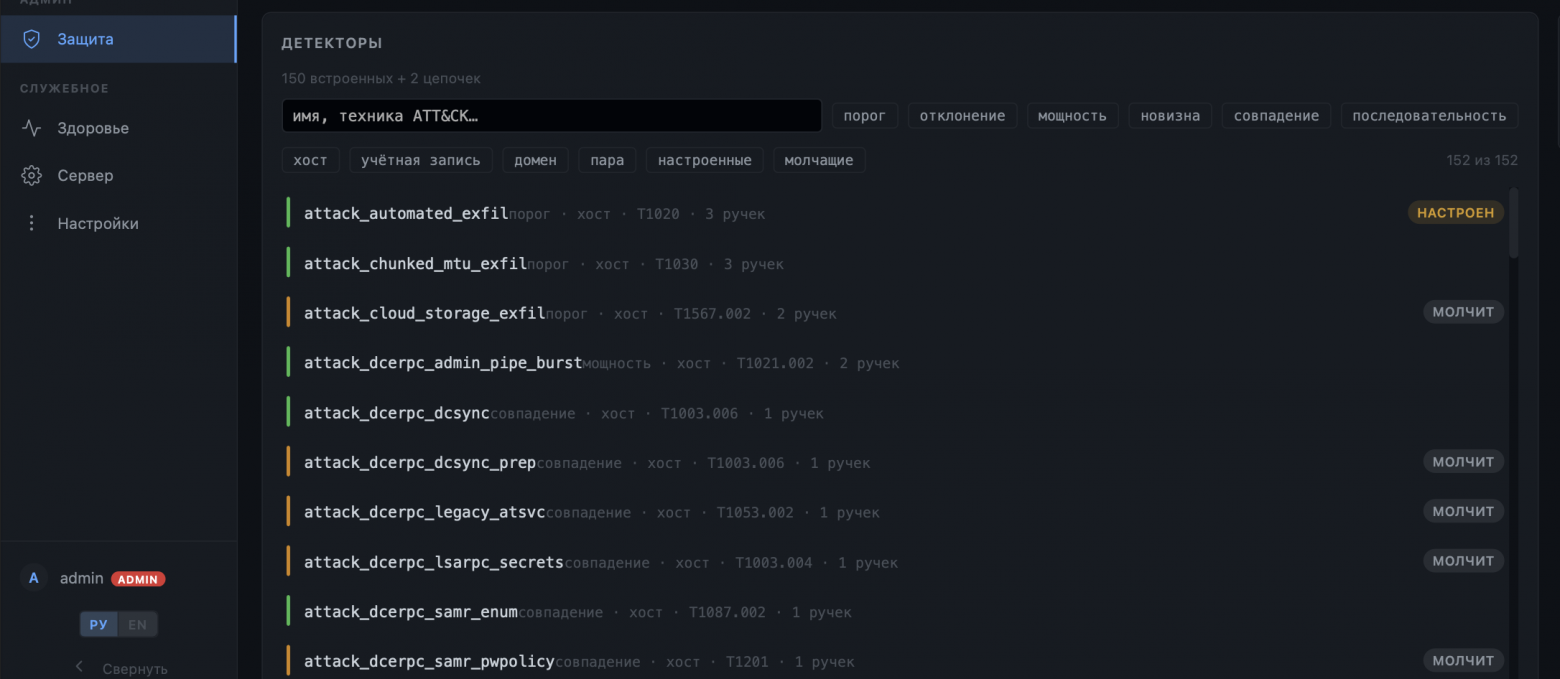
NDR не заменяет EDR и SIEM, а дополняет их: он плохо видит содержимое шифрованного трафика и активность внутри одного хоста. Лучший результат даёт связка из трёх технологий: NDR видит сеть, EDR видит конечные точки, SIEM объединяет всё в единую картину для SOC.
Вывод
NDR :
Видит то, что не видят другие. Он не требует агентов, поэтому покрывает IoT, принтеры, сетевое оборудование, АСУ ТП и старые серверы, куда EDR не поставить.
Атакующему трудно спрятаться. Он может отключить EDR и почистить логи, но не может не передавать данные по сети.
Ловит атаку на ранней стадии. Разведка, латеральное перемещение и связь с C2 заметны задолго до шифрования или кражи данных. Это важно, когда на движение по сети у атакующего уходит около 29 минут.
Безопасен для сети. Работает на копии трафика (SPAN или TAP), не вносит задержек и не ломает продуктивную среду при сбое.
Помогает расследованию. Хранит метаданные и PCAP, поэтому можно разобрать инцидент задним числом и понять, как атака развивалась.
Хорошо встраивается в SOC. Отправляет инциденты в SIEM, обогащает данные EDR и может запускать реагирование через файрвол, NAC и SOAR.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.