Профиль безопасности за несколько шагов: как выстраивать доступы разных пользователей
Привет! Меня зовут Леонид Плетнев, я бизнес-партнер по безопасности Битрикс24.
Почти в каждой компании работают разные специалисты, которые занимаются разными вещами:
Бухгалтер формирует налоговую отчетность.
Системный администратор подключается к серверу для его настройки.
Маркетолог вайб-кодит лендинг для конференции.
Все они работают с корпоративными данными, и все влияют на риски их компрометации. Но последствия у каждого сотрудника разные, поэтому одинаковый набор ограничений может одному — помешать, а у другого — оставить без защиты критичную операцию.
Рассказываем, как разделяют уровни доступа сотрудников в небольших и средних компаниях.
Почему это непростая тема
Во многих корпоративных приложениях есть все, что нужно: роли и права доступа, управление сессиями и журналы регистрации действий пользователей. Сложности начинаются при точной настройке этих параметров и их долгосрочном поддержании при переменах в рабочих процессах и обязанностях сотрудников.
Поэтому ключевая проблема обычно такая: в настройках продукта защита есть, но не всегда работает в повседневных процессах компании.
Вот данные исследования SailPoint: 63% опрошенных организаций из Америки, Европы и Азии сегодня находятся на начальных этапах развития системы управления доступом и во многом выполняют эту работу вручную. Причем более половины участников исследования — это крупные компании со штатом свыше 10 тысяч человек.
Что дает профиль безопасности
Профиль безопасности определяет, какие данные и действия доступны сотруднику в зависимости от его рабочих задач. Например, менеджер может просматривать и редактировать свои сделки, но не сможет выгрузить всю клиентскую базу или поменять платежные реквизиты.
Такой подход снижает риски ошибок и утечек данных. Даже если злоумышленник получит доступ к учетной записи сотрудника, последствия будут ограничены уровнем доступа.
Еще профили упрощают управление доступом. Новому сотруднику можно сразу назначить необходимые права, а при переводе в другой отдел или завершении проекта быстро изменить или отозвать их. Это поможет поддерживать актуальные полномочия сотрудников.
Особенно полезно это становится, когда сотрудники самостоятельно создают приложения с помощью ИИ. Раньше новые инструменты настраивала ИТ-команда. Теперь руководитель отдела может за вечер собрать дашборд и утром отправить ссылку коллегам. Тут появляется вопрос: вместе с полезным инструментом он передал только функциональность или еще и собственные полномочия?
Как настроить профилирование
Шаг 1. Разберитесь, чем именно занимается конкретный человек в компании
Начните с должностей: менеджеры, бухгалтеры, администраторы. У таких групп есть типичные задачи и необходимые для них права доступа.
Но тут тоже нужно подойти к делу с некоторым уровнем дотошности: даже сотрудники с одинаковой должностью могут выполнять разную работу, поэтому важно учитывать их реальные обязанности.
Что сделать на практике. Вместе с руководителями отделов и ИТ-специалистами определите, какие задачи выполняют сотрудники, с какими данными работают и какие действия им нужны.
Начать лучше с наиболее чувствительных процессов: платежей, клиентских баз и кадровых документов.
Группа | Рабочая задача | Необходимые возможности |
|---|---|---|
Менеджер продаж | Вести сделки с клиентами | Читать и изменять закрепленные за ним сделки |
Прикладной системный администратор | Поддерживать работу системы | Изменять технические настройки CRM без доступа к СУБД |
Подрядчик | Выполнить работы по проекту | Работать с материалами проекта создания bi-дашбородов на тестовом стенде |
Как раз на этом этапе полезно задавать вопрос: «Для какой задачи требуется это право?» Ответ «всегда было» или «есть у коллеги» показывает, что необходимость доступа стоит проверить.
Результатом должен стать первоначальный перечень профилей с их владельцами и ответственными за их согласование. Бизнес определяет, какие возможности нужны для работы, ИТ проверяет, как реализовать их в системах, а специалисты по безопасности помогают оценить риски.
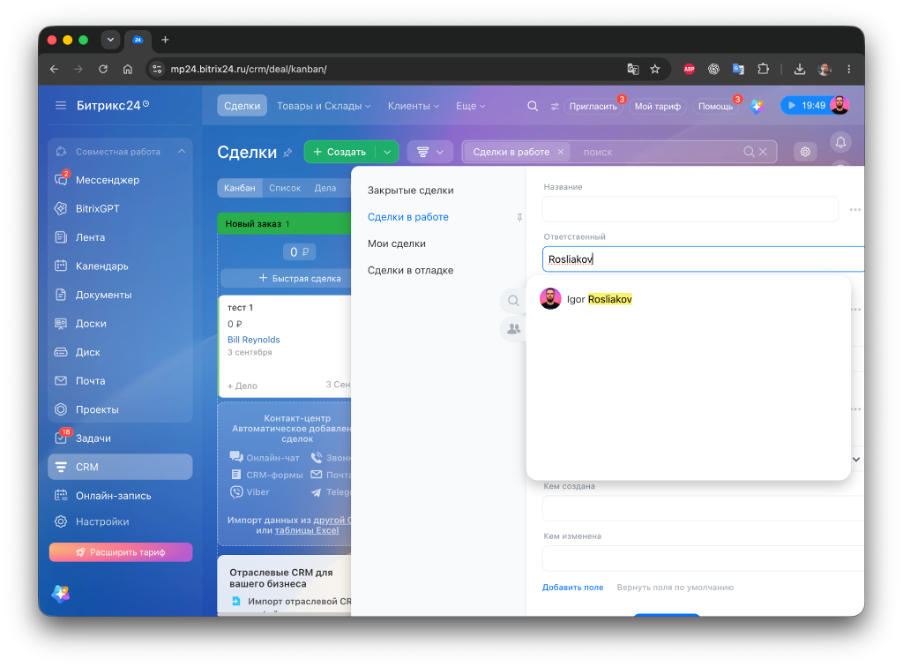
Иногда обязанности сотрудников и конкретные задачи можно проверить в корпоративных системах. Например, в CRM Битрикс24 можно отфильтровать сделки по ответственному менеджеру и посмотреть, с какими клиентами он работает:
Шаг 2. Уточните границы доступа
Как отмечалось выше, сотрудники с одинаковой должностью могут работать с разными данными.
Например, менеджер Иванов ведет обычные продажи, а менеджер Петров — крупных корпоративных клиентов, для которых нужно согласовывать индивидуальные условия. К тому же сотрудники могут отвечать за разные регионы или проекты: например, в Москве и в Нижнем Новгороде.
Что сделать на практике. Для каждого профиля определите:
Какие данные должны быть доступны сотруднику в соответствии с его фактическими обязанностями, не ограничиваясь базовым набором прав из должностной инструкции.
Что он может с ними делать: просматривать, изменять, удалять или экспортировать.
Есть ли ограничения на отдельные поля и категории данных.
На какой срок предоставляются права.
Например, правило «бухгалтер работает со счетами» можно раскрыть так: «создает и редактирует черновики по двум юридическим лицам, но не меняет банковские реквизиты контрагентов и не утверждает платеж единолично».
Тут есть сложность: "Только чтение" и "Полный доступ" не учитывают другие уровни, и все их нужно формализовать. Комментирование, изменение ответственного, назначение прав другим пользователям — это самостоятельные операции с разными последствиями от вероятной утечки.
При этом необязательно создавать отдельную сложную роль для каждого проекта. Если система позволяет, используйте базовые роли с дополнительными ограничениями по подразделениям или проектам.
Что должно получиться в результате: должно быть понятно, к каким данным сотрудник имеет доступ, что может с ними делать и как долго действуют его полномочия.
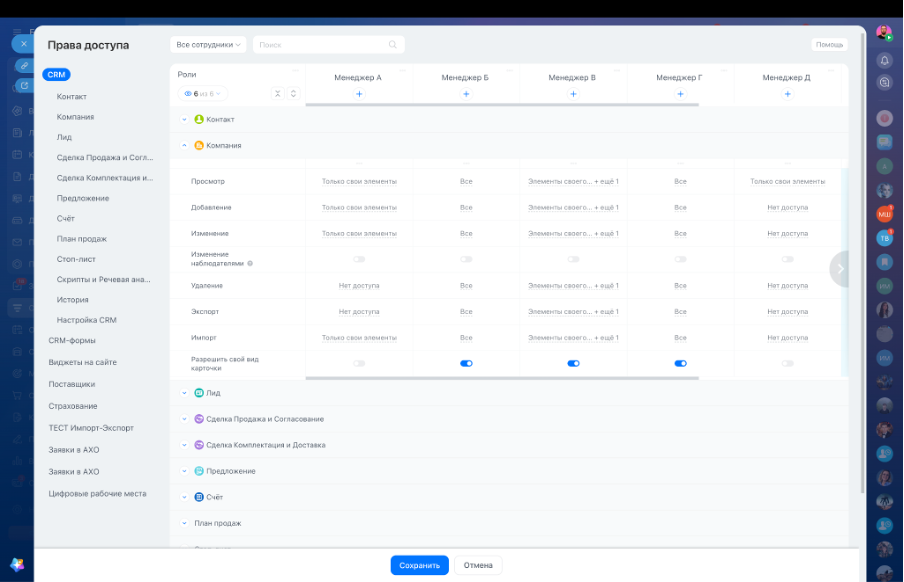
Например, один менеджер должен видеть и редактировать только закрепленные за ним сделки. Другому менеджеру с такой же должностью дополнительно нужен доступ к просмотру сделок других менеджеров своего отдела, чтобы отслеживать работу с корпоративными клиентами. При этом изменять чужие сделки ему нельзя. Получаются два — или больше — профиля безопасности для сотрудников с одинаковой должностью:
Шаг 3. Определите точки усиленного контроля
Некоторые действия сотрудников требуют дополнительных мер безопасности:
Для бухгалтера это проведение платежей.
Для системного администратора — изменение настроек и прав пользователей.
Для менеджера — выгрузка клиентской базы.
Что сделать на практике. Определите наиболее рискованные операции, возможные последствия ошибок и способы защиты:
Операция | Возможный риск | Практическая мера |
|---|---|---|
Вход (ввод логина и пароля) в критичную информационную систему | Кража учетной записи и утечка данных | Многофакторная аутентификация, контроль активных сессий |
Изменение реквизитов | Перевод денег злоумышленникам | Независимое согласование и проверка по доверенному каналу |
Массовая выгрузка контактов | Утечка клиентской базы | Отдельное право экспорта, ограничение объема, журналирование и алертинг |
На выходе получается перечень точек, в которых защита усиливается из-за возможных последствий операции.
Эти сценарии полезно использовать и в обучении. Пусть сотрудники разберут возможные действия злоумышленников в своих областях:
Бухгалтер может разобрать подмену реквизитов.
Администратор — подозрительный запрос на повышение прав.
Менеджер — срочную просьбу переслать конфиденциальную информацию без согласования.
Шаг 4. Соберите матрицу профилей и автоматизируйте управление доступом
На этом шаге у нас уже собраны требования к профилям: понятны задачи, границы и точки усиленного контроля.
Теперь все это нужно объединить в одну таблицу: матрицу прав доступа. В ней будет видно, какие данные доступны разным сотрудникам и что они могут с ними делать. Например, для небольшого CRM-приложения матрица может выглядеть так:
Действие | Менеджеры (Профиль А) | Менеджеры (Профиль Б) | Руководитель отдела |
|---|---|---|---|
Читать сделки сегмента ритейл | Свои | Разрешенные поля | Своего отдела |
Читать сделки сегмента производство | Разрешенные поля | Свои | Своего отдела |
Редактировать сделки сегмента ритейл | Свои | Не разрешено | Своего отдела (детальное логирование) |
Редактировать сделки сегмента производство | Не разрешено | Свои | Своего отдела (детальное логирование) |
Экспортировать контакты | Не разрешено | Не разрешено | По согласованию с Коммерческим директором (детальное логирование) |
Что сделать на практике. Пока сотрудников и приложений немного, матрицу профилей доступа можно создать и поддерживать вручную. Но с ростом их числа это становится сложнее. Роли могут начать переплетаться и путаться. Например, сотрудник переходит в другой отдел или завершает проект, а доступ к прежним данным у него остаётся.
Каждое такое изменение требует, чтобы кто-то вспомнил про таблицу, открыл её, внес правку, а затем настроил систему. Именно поэтому даже для небольшой компании быстрее всего решить эту задачу с помощью агента.
Пример с Битрикс Коворк/Код: попросите Коворк создать промт для генерации приложения, опишите задачу обычными словами.
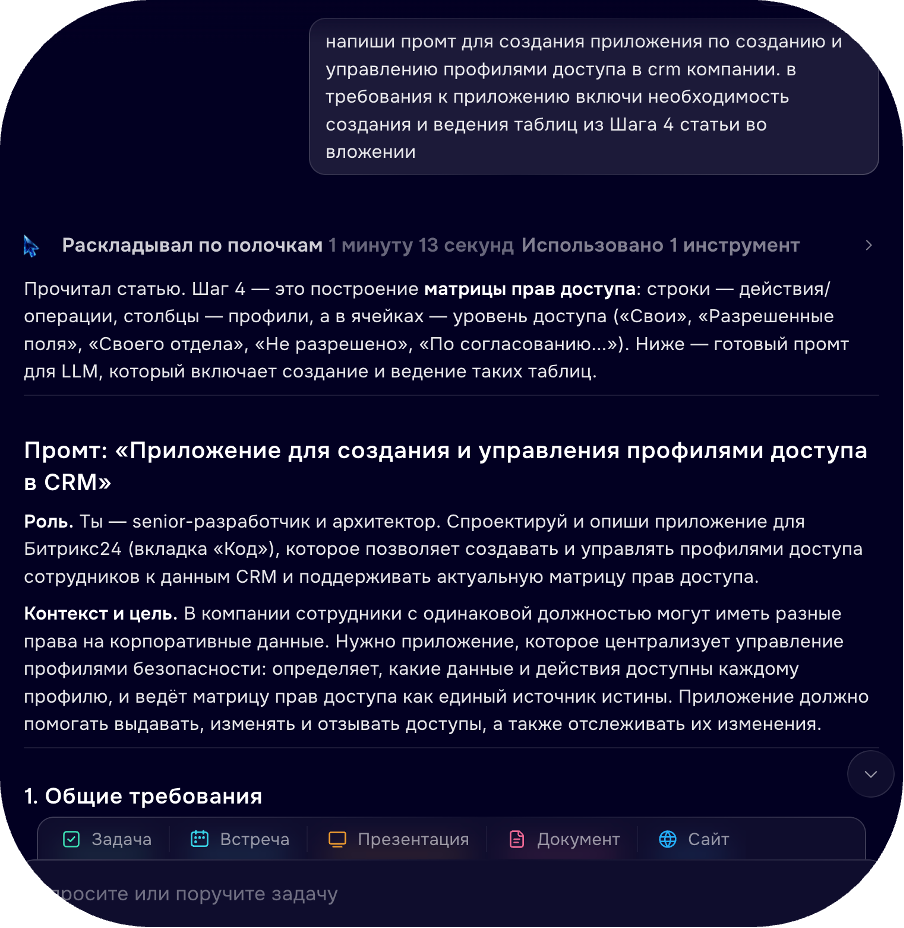
Затем отдайте промт в Код, и ассистент соберет работающее приложение. Такое приложение можно подключить к порталу Битрикс24, и оно будет не просто хранить таблицы, а вести их:
хранить историю версий;
фиксировать, кто и когда менял доступы;
показывать, кто к каким данным имеет доступ сейчас;
подсказывать, когда права пора пересмотреть.
Без четкого ТЗ на приложение его создание и доведение до нужного функционального состояния вместе с агентом может занять несколько дней. Но зато потом этот инструмент сэкономит администратору Битрикс24 недели работы. Матрица профилей перестанет быть статичным документом, и будет сама напоминать о себе: при переводе сотрудника, при завершении проекта, при истечении срока временного доступа.
При переносе правил из таблиц профилей в настройки корпоративных систем обязательно проверьте права, которые сотрудники получают через другие роли и группы. Если какое-то ограничение нельзя настроить стандартными средствами, предусмотрите дополнительные меры защиты.
Для каждого профиля назначьте ответственного за выдачу и изменение прав. Если сотруднику нужен временный доступ, заранее определите, кто его согласует и когда полномочия будут отозваны.
Вместо вайбкодинга — IDM-системы
Если у вас уже сложный корпоративный ландшафт ИТ-систем, лучше использовать специальные инструменты.
IDM-системы (Identity Management) помогают автоматизировать управление правами. С ними можно централизованно создавать и блокировать учетные записи, назначать права, согласовывать заявки на доступ и проверять действующие разрешения.
Для внедрения IDM нужно кое-что подготовить и определить такие вещи:
Источник данных о сотрудниках. Обычно это кадровая система, которая передает сведения о приеме, переводе и увольнении.
Роли и права. Какие полномочия нужны сотрудникам и как они связаны с настройками корпоративных приложений.
Правила согласования. Какие права можно назначать автоматически, а какие требуют одобрения руководителя.
Контроль изменений. Как проверить, что система действительно выдала или отозвала необходимые права. Ошибка подключения к приложению не должна приводить к тому, что невыданный или неотозванный доступ останется незамеченным.
Начинать лучше с нескольких приложений и простых сценариев: прием сотрудника, перевод в другой отдел или увольнение. Когда вы уверены, что первые роли настроены правильно, а изменения прав действительно применяются, можно начинать думать о масштабировании.
Шаг 5. Проведите тестирование
Матрица профилей описывает желаемое поведение, но настройки могут ему не соответствовать. Например, доступ к карточке закрыт, а прикрепленный документ по-прежнему доступен по прямой ссылке. Или права выданы правильно, но сотрудник не может выполнить обычную задачу без ежедневного обращения к администратору.
Что сделать на практике. Проверьте настройки вместе с несколькими сотрудниками. В случае Битрикс24 администратор может попросить Коворк собрать данные по фактическим доступам. Убедитесь, что каждый видит только разрешенные ему данные и может выполнять необходимые рабочие действия. Попробуйте открыть закрытые документы, изменить чужие данные или выполнить запрещенные операции.
Шаг 6. Следите за изменениями прав доступа
После первой успешной настройке легко остановиться на достигнутом, но это будет ошибкой. Теперь нужно поддерживать безопасную систему, потому что жизнь в компании, особенно большой, меняется. Сотрудники переходят между отделами, замещают руководителей и увольняются. Приложение тоже эволюционирует, получает новые функции и отказывается от ненужных.
При любой перемене подумайте, не нужно ли изменить профили безопасности.
Что сделать на практике. Заранее проясните порядок изменения прав: кто согласует новые полномочия, как их получить и когда они прекращают действовать. Временным доступам назначайте срок окончания, а действующие разрешения периодически проверяйте.
Вайбкод-приложение или IDM-системы помогут автоматизировать эти процессы. Но перед любым решением проверьте, что права действительно изменились. Например, при увольнении сотрудника нужно заблокировать его учетную запись, завершить активные сессии и отозвать персональные ключи доступа.
Отдельно проверяйте технические учетные записи и интеграции, чтобы отзыв прав не нарушил работу корпоративных систем.
Заключение
Профилирование помогает компании защитить корпоративные данные и сделать более прозрачным управление доступом.
После подготовки и выполнения всех шагов каждый сотрудник получает права, необходимые для его работы, а лишние полномочия ограничиваются. Это снижает риск утечек и ошибок, а также позволяет быстрее выдавать, изменять и отзывать доступы.
Главное, не забывать регулярно проверять профили и обновлять их вместе с изменением обязанностей сотрудников. Тогда правила безопасности будут соответствовать реальной работе компании.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.