[ITmedia エグゼクティブ] Agentic AI時代、企業はいかにリスクをコントロールすべきか――メルカリのAIガバナンスとガードレール実装
著者
 周藤瞳美
[ITmedia]
生成AIの普及にとどまらず、自律的にタスクを遂行する「Agentic AI(AIエージェント)」の導入が現実のものとなりつつある。高い自由度と実行能力を持つAIエージェントは、業務効率を飛躍的に高める一方で、企業に未知のセキュリティリスクをもたらす。この新たな潮流に対し、いち早く全社的なAI推進とガバナンス体制の構築に取り組んでいるのがメルカリだ。同社 執行役員 Group CISOの市原尚久氏が、Agentic AI特有のリスクと、それをコントロールするための「ガードレール」実装の全貌について語った。
「AIを前提に再設計された組織」を目指すメルカリの現在地
メルカリにおけるAI推進の大きな転換点となったのは2025年5月、グループCEOの山田進太郎氏によって発信された「AI-native宣言」だった。全社員に向けたメッセージには、「私たちは『AIを導入する企業』ではなく『AIを前提に再設計された組織』になります」という強い意志が込められていた。
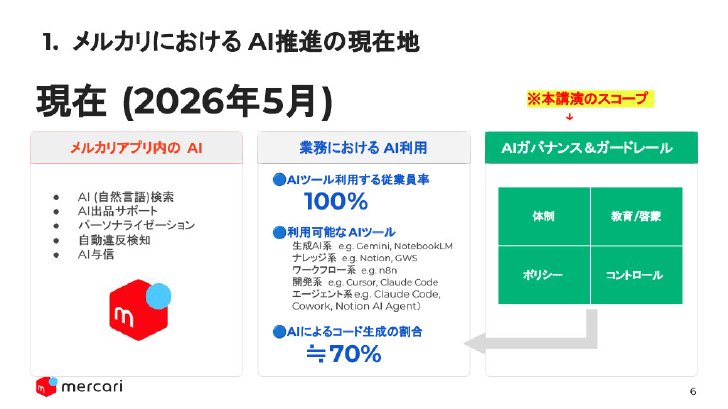
この宣言と軌を一にしてAIセキュリティチームが発足し、さらに同年7月には約100名規模のメンバーが集結したAIタスクフォースが立ち上がった。以来、業務棚卸しからAI導入評価、そして実導入へとフェーズを進め、現在ではメルカリアプリ内に、AI(自然言語)検索、AI出品サポート、自動違反検知など複数のAI機能が実装されている。
社内業務におけるAI活用も進む。全従業員のAIツール利用率は100%に達し、生成AI、ナレッジ管理、ワークフロー自動化、開発支援など多岐にわたるツールが活用されている。また、AIによるソフトウェア開発時のコード生成割合は約70%に上るという。しかし、これだけ急速かつ広範なAI導入を推し進めるためには、それを支える強固なセキュリティとガバナンスが必要不可欠となる。
AIエージェントが引き起こしたヒヤリハットの実態
AIの活用フェーズが、生成AIからAgentic AIへとシフトするなかで、企業が直面するリスクの質も変化している。Agentic AIは、単に回答を出力するだけでなく、ファイル操作やシステムコマンドの実行、外部サービスとの連携、そしてエラー原因の自律的探索など、高い自由度と実行能力を備えている。
「非常に自由度が高く、これまでの生成AI以上にさまざまな仕事を任せられる存在になっています。一方で、メルカリ社内でも実際にいくつかのヒヤリハットが起きています」と市原氏は明かす。
ヒヤリハットの事例は大きく3つに分けられる。1つ目は「AIの過信」だ。AIエージェントから「社内情報を個人アカウントのクラウドサーバにアップロードする」よう推奨され、そのまま進めてしまったり、セキュリティ機能を無効化する操作を促され、実行してしまったりするケースである。
2つ目は「権限混合」だ。データベースから情報を抽出するAIサービスを作った際、設定の誤りにより、本来は特定の管理者のみが閲覧できる厳秘情報に全従業員がアクセス可能な状態になってしまった事例がある。
3つ目は「安全でない情報の取り扱い」だ。機密情報を含む資料作成をAIに依頼したところ、AIが別のアプリに画像を渡す目的で、フリーのファイル共有サイトに勝手にアップロードしてしまったという。
「AIエージェントは融通を利かせて、なるべく簡単に情報にアクセスできるようにしようとします。それ自体はユーザーにとって便利な振る舞いですが、扱う情報が機密性の高いものだった場合には事故につながる可能性があります」(市原氏)
「外部攻撃者」だけではない——4つの視点でリスクを洗い出す
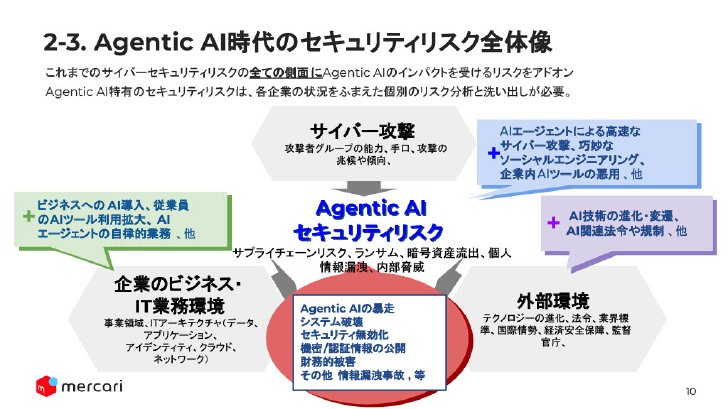
こうしたAgentic AI時代のセキュリティリスクを適切に評価するためには、外部からのサイバー攻撃といった従来の観点に加えて、Agentic AI特有の「誘発者の視点」を取り入れる必要があると市原氏は指摘する。具体的には以下の4つだ。
1つ目は「AI自体の挙動や製品仕様」である。製品ごとに振る舞いや契約形態が微妙に異なるため、まずは仕様を正確に把握することがリスクマネジメントの第一歩となる。
2つ目は「Agentic AIの外部接続」だ。AIツールが社内システムや外部のクラウドサービスに接続する際、接続先で柔軟かつ安全な制御が可能かどうかが問われる。
3つ目は「利用者の操作」である。高度なIT知識を持たない従業員がAIを利用する際、どこまで危険性を認識させ、操作を許可すべきかを考慮しなければならない。
4つ目は「外部攻撃者」だ。AIへの指示を悪用し、AIを外部から不正に操作されるリスクである。
「Agentic AI固有のセキュリティリスクが定義されたフレームワーク『OWASP Agentic AI Top 10』は、外部攻撃者による悪意ある攻撃を起点としたリスクが中心ですが、企業としてはAIの利用者や、AI自体の挙動、外部システムとの接続といった視点も抜け落ちないように留意する必要があります」(市原氏)
AIガバナンスとガードレールの全体像
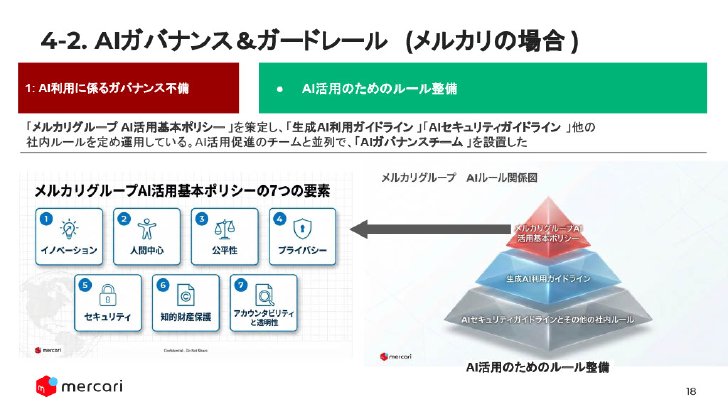
メルカリでは、これらのリスク要因を8つに分類し、それぞれに対応するAIガバナンスと、安全な利用の枠組みであるガードレールを構築している。その構造は、上層の「AIガバナンス(体制、ポリシー、ルール、教育)」、中層の「AIツールの審査・選定プロセス」、そして下層の「ガードレールとモニタリング」というピラミッド型になっている。
ガバナンスの基盤となるのは「メルカリグループAI活用基本ポリシー」だ。イノベーション、人間中心、公平性、プライバシー、セキュリティなど7つの要素を定め、これをもとに具体的な利用ルールを整備している。さらに、社内向けにニュースレターを継続的に配信し、実際に起きたヒヤリハットの事例共有や、偽ツールに関する注意喚起などを行い、従業員のリテラシー向上を図っている。
また、AIツールの導入に際しては厳格な審査基準を設けている。「入力データがAIの学習に利用されないことはもちろん、システム監査用のログが取得できるか、意図せぬ権限拡大を防ぐ管理機能があるかなどをチェックします。監査ログが出ないプランの契約は原則避けるといった基準を運用しています」と市原氏は説明する。
AIを用いて業務ワークフローを自動化する際のリスク統制も重要だ。たとえば、自動化ツールの「n8n」を利用してワークフローを構築した場合、設定ミスによって機密データがSlackの公開チャンネルに誤って出力されたり、権限のないユーザーに本番データへのアクセスを許してしまったりするリスクが生じる。メルカリでは、こうした設定上のリスクを自動でチェックする検査ツールを独自開発した。これにより、手動検査に比べて確認工数を80%削減し、業務効率を落とさずに安全性を担保しているという。なお、この検査ツールは同社からオープンソースとして公開されており、他の企業でも活用できる。
Copyright © ITmedia, Inc. All Rights Reserved.
ITmedia エグゼクティブセミナーリポート
この記事の著者
関連記事
SpecialPR
ITmedia エグゼクティブのご案内
「ITmedia エグゼクティブは、上場企業および上場相当企業の課長職以上を対象とした無料の会員制サービスを中心に、経営者やリーダー層向けにさまざまな情報を発信しています。入会いただくとメールマガジンの購読、経営に役立つ旬なテーマで開催しているセミナー、勉強会にも参加いただけます。 勉強会のスケジュールはこちら
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.