[ITmedia News] JR東海、ECサイトの顧客情報約1.5件漏えいか IDCFへの不正アクセスで「閲覧された可能性を否定できない」
著者
 岡田有花
[ITmedia]
JR東海は10月13日、ECサイト「JR東海MARKET」と「いいもの探訪」で扱った一部の顧客のメールアドレスや氏名、住所などの個人情報あわせて約1万5000件が漏えいした可能性があると発表した。IDCフロンティアで10月7日に発生した不正アクセスに伴うもの。
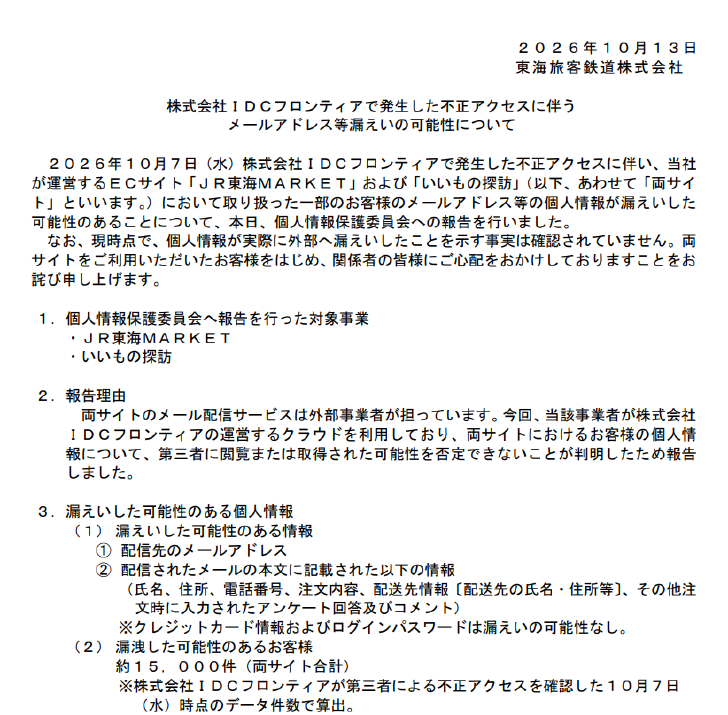
両サイトのメール配信サービスを担う事業者が、不正アクセスを受けたIDCフロンティアのクラウドを利用しており、「顧客の個人情報を第三者に閲覧または取得された可能性を否定できない」ため公表した。
漏えいした可能性があるのは、配信先のメールアドレスと、配信したメールの本文に記載した氏名、住所、電話番号、注文内容、配送先の氏名・住所などの配送先情報、注文時に入力したアンケート回答とコメント。クレジットカード情報やログインパスワードは漏えいの可能性はない。
件数は、IDCフロンティアが第三者による不正アクセスを確認した10月7日時点のデータで算出した。現時点で、個人情報が実際に外部へ漏えいしたことを示す事実は確認していない。
JR東海は不正アクセスを受けたクラウド環境の使用を停止し、別の環境を使ったメール配信に切り替えた。両サイトに注意喚起も掲出した。
IDCフロンティアのクラウドサービス「IDCFクラウド」はランサムウエア攻撃を受け、一部の仮想サーバが停止。影響は495の企業・自治体に及ぶと発表していた。この影響でJR東日本やJR九州も10月9日、会員のメールアドレスなどが漏えいした可能性があると発表している。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.