От аптек до облака: что показал год атак шифровальщиков и вайперов на российский бизнес
В апреле 2026 года хактивисты атаковали ИТ-компанию, которая предоставляет услуги коммерческого облака. Десятки серверов виртуализации с сотнями виртуальных машин вышли из строя, а корпоративный репозиторий с проектами компании был уничтожен. Такое воздействие может привести к тому, что компания не сможет дальше оказывать услуги, и даже к уничтожению продуктовых серверов ее клиентов.
Это один из случаев, которые мы разобрали в исследовании атак с применением шифровальщиков и вайперов на российские организации. В статье — другие истории, статистика и разбор того, как злоумышленники попадают в сети атакованных компаний.
На фоне сохраняющейся в течение нескольких лет геополитической напряженности шифровальшики и вайперы представляют серьезную угрозу для российских организаций: в 98% таких атак нарушалась основная деятельность компании, а медиана простоя внутренних и внешних сервисов составила семь дней.
Кто атакует и ради чего
Шифровальщик, или программа-вымогатель, блокирует доступ к данным. Ключ для расшифровки жертва получает только после выкупа. Вайпер же уничтожает данные без возможности восстановления.
Шифровальщик запускают преимущественно ради одной из двух целей. Первая — деньги: финансово мотивированные группировки совершили 44% успешных атак с шифровальщиками. Они требуют выкуп за доступ к данным и приложениям, за отказ публиковать украденное или за сокрытие самого факта атаки.
Вторая цель — саботаж и максимальный ущерб. Так действуют прежде всего хактивисты, то есть политически мотивированные группировки: на них пришлись еще 44% таких атак. Для них восстановление доступа жертвы не является целью, основной эффект они получают за счет длительного нарушения работы организации и уничтожения данных.
При этом хактивисты в основном применяют вайперы. На них приходится 88% таких атак, тогда как на финансово мотивированных атакующих только 6%. Так, в ноябре 2025 года хактивистская группировка атаковала крупное производственное предприятие. Десятки серверов и рабочих станций вышли из строя, сотни терабайт данных были уничтожены, а злоумышленники украли персональные данные и коммерческую тайну — сведения о технологиях производства продукции. Вероятно, к атаке готовились заранее: еще летом компания предупреждала клиентов, что злоумышленники создали фишинговый сайт, имитирующий ее оригинальный ресурс.
Кого атакуют
Малый и средний бизнес чаще всего оказывался целью обеих групп: на него пришлось 48% атак финансово мотивированных группировок и 41% атак хактивистов. Крупный бизнес стал целью в 37% и 39% атак соответственно. Некоммерческие организации (НКО) хактивисты атаковали заметно чаще (15% их атак), чем финансово мотивированные группировки (6%). Вероятно, последние при выборе целей учитывают предполагаемую платежеспособность жертвы и возможный размер выкупа, а ограниченные бюджеты НКО могут снижать их привлекательность по сравнению с коммерческими предприятиями. При этом небольшая доля таких атак не означает, что риск низкий. Сумма долей больше 100%: для массовых атак в исследовании допускается выбор нескольких категорий жертвы. У 31% атак финансово мотивированных группировок категорию жертвы установить не удалось.
Масштаб жертвы при этом не ограничивает атакующих: они нападают на организации любого размера, если находят доступный путь в сеть. Финансово мотивированная группировка Thor с мая по ноябрь 2025 года атаковала более 100 российских организаций из более чем 19 отраслей: от медиа, ритейла, индустрии развлечений и ИТ-компаний до крупных производственных и промышленных предприятий, госучреждений и компаний оборонного сектора.
В каких отраслях
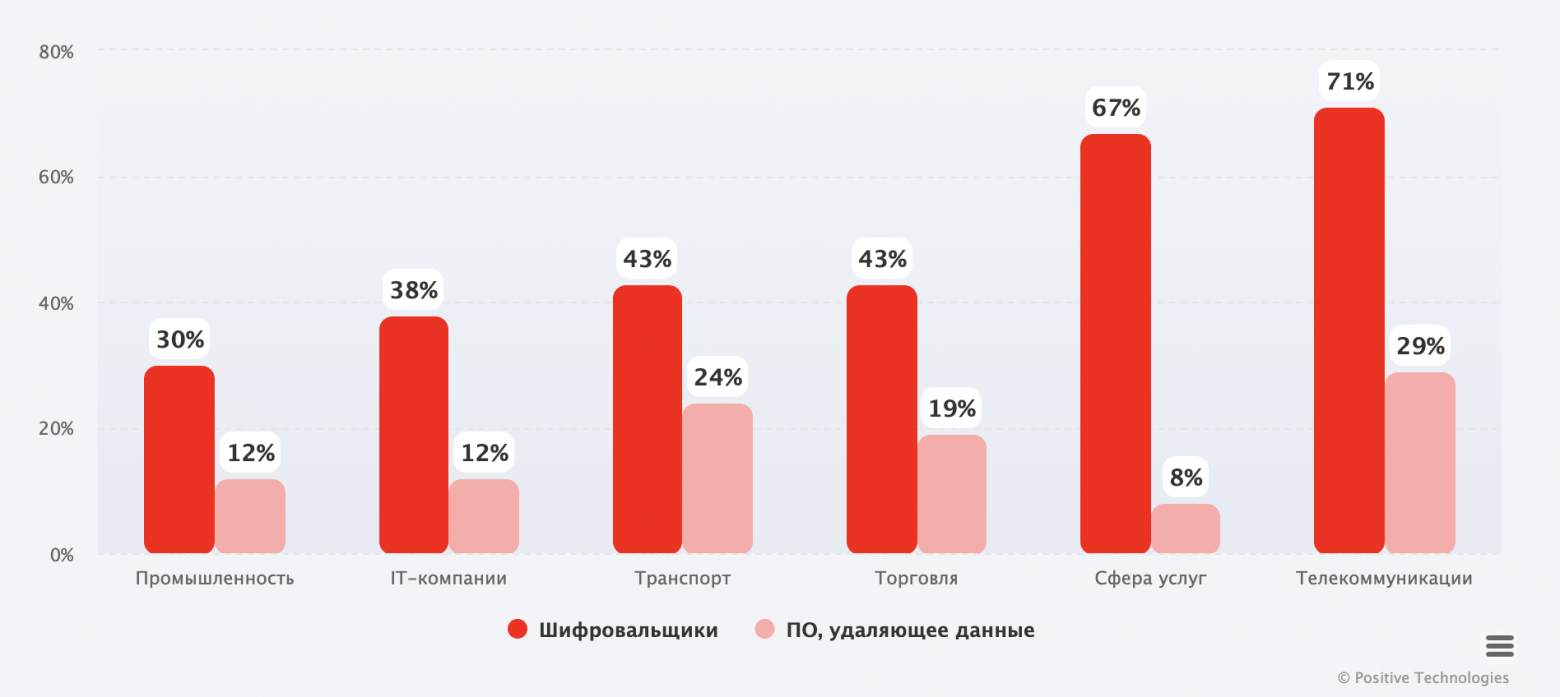
На графике показано, какую долю атак на отрасль составили атаки с шифровальщиками и вайперами. В промышленности, где больше всего успешных атак, на шифровальщиков приходится 30%. В ИТ-компаниях 38%, на транспорте и в торговле по 43%. Выше всего доля в сфере услуг (67%) и телекоме (71%), но инцидентов в этих отраслях сравнительно меньше, чем в других, поэтому высокий процент не означает, что их атакуют чаще всего. Доля вайперов выше всего в телекоме (29%) и на транспорте (24%).
Торговля зависит от доступности информационных систем и в офлайне, и в онлайне. Сбой в ключевых системах может нарушить работу касс, приема интернет-заказов, платежей и логистики. Так, в июле 2025 года кибератака нарушила работу аптечной сети «Столички»: значительная часть аптек закрылась, бронирование лекарств и доступ к данным программы лояльности стали недоступны. Продажи и сервисы бронирования восстановили больше чем за неделю.
Розничная сеть «ВинЛаб» в июле 2025 года стала жертвой масштабной кибератаки шифровальщиков: более 2100 точек по России закрыли, сайт и мобильное приложение перестали работать. Преступники потребовали выкуп, но руководство отказалось вести с ними переговоры. На возобновление работы первых 100 точек ушла неделя, а через месяц восстановили систему приема онлайн-заказов и вернули клиентам бонусные баллы. Полное восстановление инфраструктуры заняло еще больше времени.
Атаки на перевозчиков и логистические компании вызывают широкий общественный резонанс из-за массовых задержек рейсов и доставки отправлений. Среди пострадавших в период исследования были региональные и федеральные авиаперевозчики и операторы железнодорожного транспорта. О сбое информационных систем из-за кибератаки в июле 2025 года заявила красноярская авиакомпания «КрасАвиа». Все рейсы были переведены в ручной режим, за счет чего удалось избежать их отмены. Но сайт и другие сервисы вернулись к работе только через месяц.
В январе 2026 года атака шифровальщиков вывела из строя всю ИТ-инфраструктуру одного из ведущих предприятий Владимирской области по производству хлебобулочных изделий: от рабочих станций до серверов, системы электронного документооборота, «1С» и телефонии. Предприятию пришлось перейти на ручной режим: диспетчеры и водители вели логистику по бумажным документам. Сотрудники работали почти круглосуточно, чтобы обеспечить поставки свежего хлеба: клиентами предприятия были магазины, детские сады, больницы, школы и интернаты. Все системы удалось восстановить в полном объеме только через два месяца.
Крупным промышленным предприятиям атаки могут наносить ущерб не только в ИТ-контуре, но и в технологической инфраструктуре. При этом для остановки производства злоумышленникам не всегда нужен доступ к технологическому сегменту: недоступность корпоративных ИТ-систем планирования, документооборота, учета или логистики может нарушить работу предприятия сама по себе. Так, масштабная кибератака остановила производство британского автопроизводителя Jaguar Land Rover на заводах в нескольких странах. Финансовый ущерб компания оценила в 349 млн долларов (260 млн фунтов стерлингов), совокупный ущерб для экономики Великобритании достиг 2,5 млрд долларов, а атака затронула более 5000 компаний-партнеров и поставщиков.
Как они заходят в сеть компаний
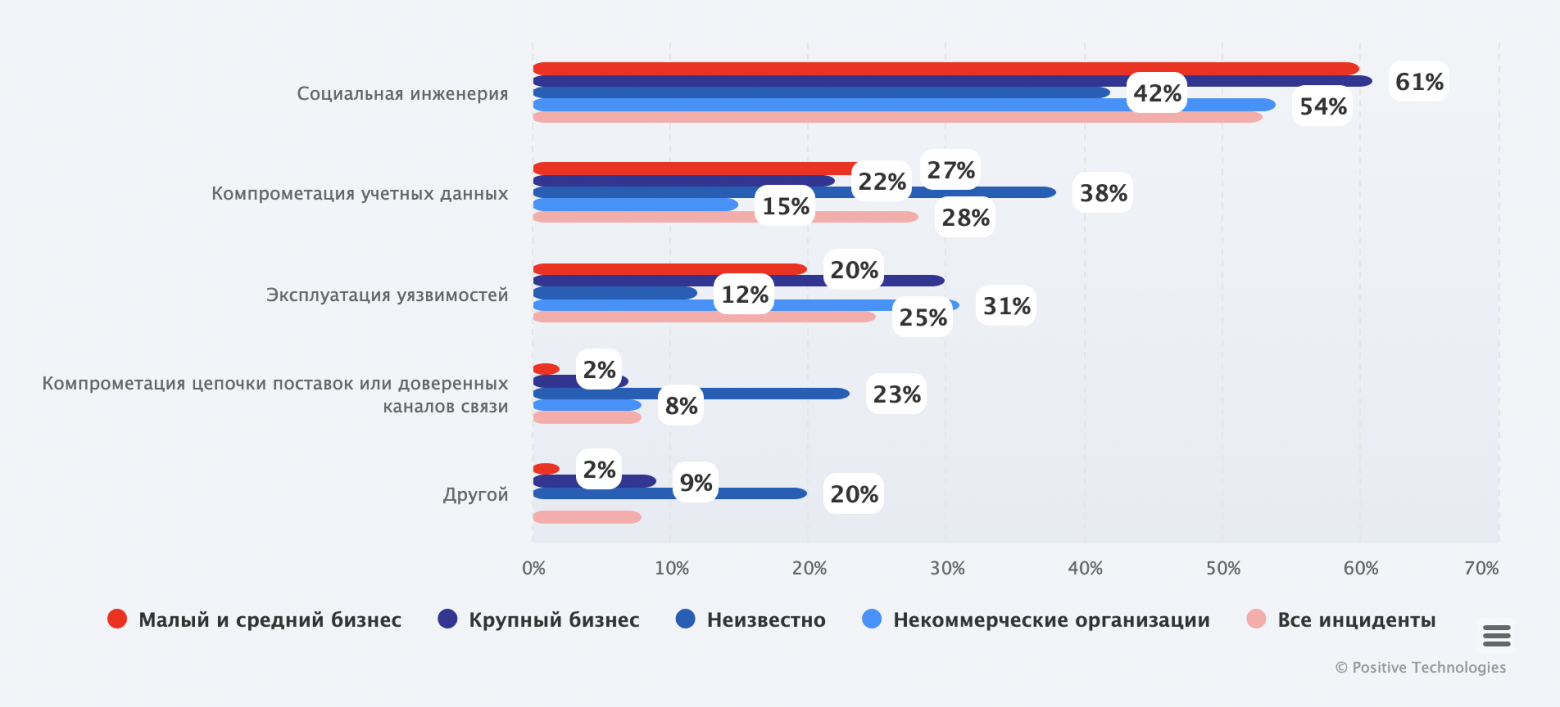
Чаще всего злоумышленники применяли социальную инженерию: обманывали сотрудника, чтобы получить учетные данные для входа в корпоративные сервисы или заставить скачать и запустить вредоносный файл. Она встретилась в 53% инцидентов. Компрометация учетных данных — в 28%, эксплуатация уязвимостей — в 25%, компрометация цепочки поставок и доверенных каналов связи — в 8%, еще 8% пришлось на другие способы. Сумма больше 100%, потому что в одном инциденте могли сочетаться несколько способов. В каждом из сегментов социальная инженерия остается самым частым способом: в малом и среднем бизнесе (60%), среди крупных компаний (61%) и среди НКО (54%).
От налоговой до бухгалтерии: письма на любой случай
Основная тактика — рассылка писем на универсальные темы, которые подходят организациям разных отраслей. Популярные темы: запрос налоговой службы или Роспотребнадзора, возбуждение исполнительного производства. Один из самых частых сценариев — письмо от бухгалтерии с темой «Акт сверки» или «Платежное поручение». К письму прикладывают ZIP-архив, LNK-файл (ярлык Windows) или документ Microsoft Word.
В III квартале 2025 года группировка DarkGaboon рассылала письма на бухгалтерскую тему с ZIP-архивами. Из архива распаковывался популярный шифровальщик LockBit 3.0. Вредоносные файлы подписывали недействительными сертификатами, якобы выпущенными на известные российские компании. Среди целей группировки были компании финансового, телекоммуникационного и логистического секторов, а также неправительственные организации.
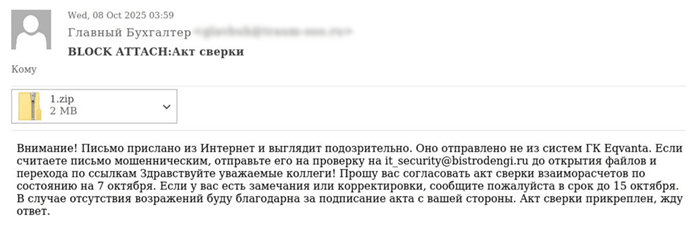
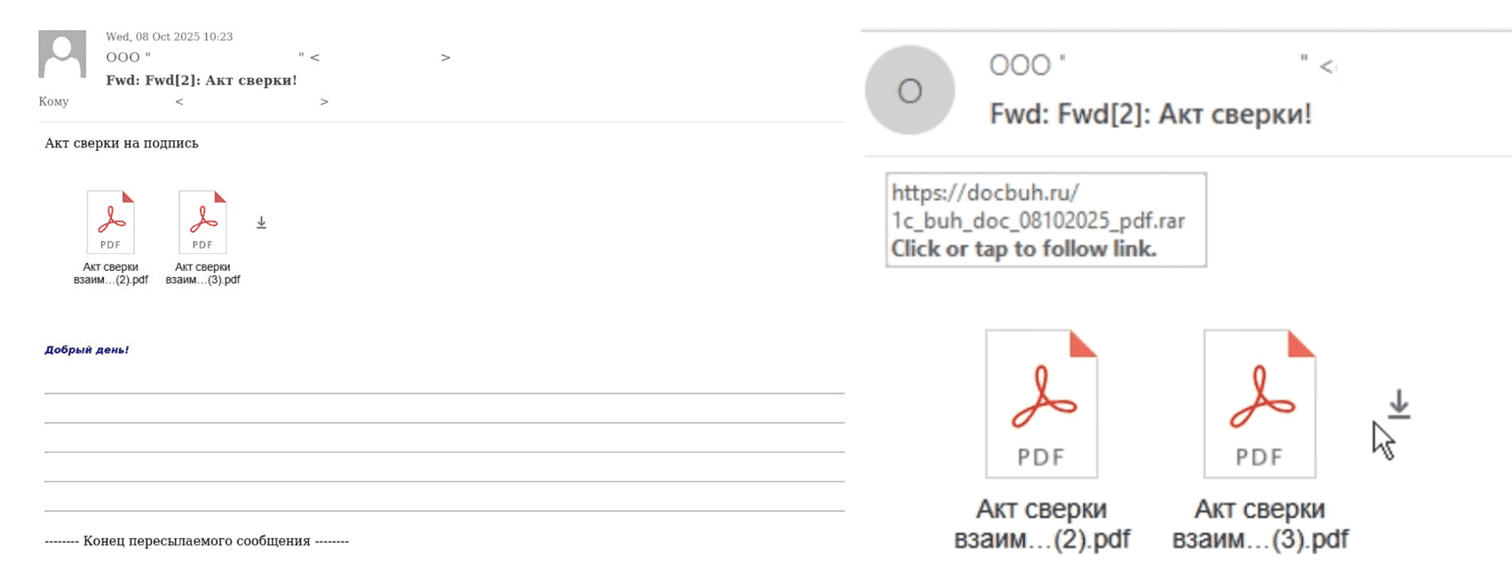
В том же квартале мы наблюдали атаки другой группировки, Fluffy Wolf. Сначала вредоносное ПО прикладывали к письмам внутри архивов, затем схема изменилась: адресату присылали изображение PDF-документа со встроенной ссылкой, по которой загружался архив с вредоносной нагрузкой. В отдельных атаках архивы скачивали из репозиториев на GitHub. Атаку группировка завершала вымогателем Pay2Key, а остальной арсенал в основном состоял из инструментов, которые продаются на теневом рынке. Целями стали российские организации из строительства, консалтинга, обрабатывающей промышленности, инжиниринга, розничной торговли и электронной коммерции.
Вредоносный файл под видом установщика
Вредоносный файл может выглядеть как установочный пакет знакомой программы или ее обновления: офисного приложения, браузера, антивируса, ИИ-сервиса. Так, в ходе одного расследования мы обнаружили вайпер consumerWiper, который распространялся как установочный пакет MSI. Чтобы быстрее вывести из строя как можно больше данных, он сначала частично повреждал множество файлов и лишь потом полностью их перезаписывал.
К таким файлам пользователя могут привести вложение письма, поисковая выдача или звонок фейковой технической поддержки. Если файл лежит на доверенном стороннем ресурсе, он не вызывает подозрений и позволяет маскировать вредоносную нагрузку; злоумышленники часто используют для этого сервисы Google, GitHub и Dropbox. Особенно опасны такие сценарии для небольших компаний, где у сотрудников есть локальные права администратора, а загрузка файлов из внешних источников не контролируется.
Скомпрометированные учетки — открытая дверь
В 28% инцидентов злоумышленники использовали скомпрометированные учетные данные. В малом и среднем бизнесе такие случаи встречаются чаще, чем эксплуатация уязвимостей (27% против 20%), а среди крупных компаний их доля ниже — 22%. Часто причина компрометации в настройках публичных сервисов: нет многофакторной аутентификации и ограничения на число попыток входа, административные интерфейсы открыты прямо в интернет, по SSH разрешен вход по паролю, пароли слабые или повторяются в разных системах.
Так, группировка C77L использовала как точку входа в малый и средний бизнес публично доступный RDP, то есть удаленный рабочий стол, к которому можно подключиться из интернета. Основную часть ее жертв составляли небольшие предприятия торговли, производства и сферы услуг, среди пострадавших были и государственные организации.
Пароли на виду
Небезопасное хранение паролей — проблема компаний всех размеров. При атаке на производственное предприятие среднего бизнеса злоумышленники получили доступ к инфраструктуре в том числе через Excel-файл с паролями от Proxmox, MikroTik, RDP, «1С» и других систем. Далеко не все организации внедряют правила управления учетными данными, пользуются специализированными приложениями и учат сотрудников с ними работать.
Доступ, который можно купить
Пароль не обязательно добывать самому. Открытые RDP и SSH-сервисы, веб-интерфейсы и сетевое оборудование могут быть скомпрометированы перебором паролей (брутфорсом) или методом password spraying, когда одни и те же популярные пароли пробуют на множестве учетных записей. Еще один способ — воспользоваться учетными данными, которые украли инфостилеры, то есть вредоносные программы для кражи данных пользователей, в том числе сохраненных паролей. Скомпрометированные учетные данные активно продают на теневом рынке брокеры начального доступа (IAB). Это направление достигло высокого уровня автоматизации: покупатель может выбрать сервис с проверенными учетными данными.
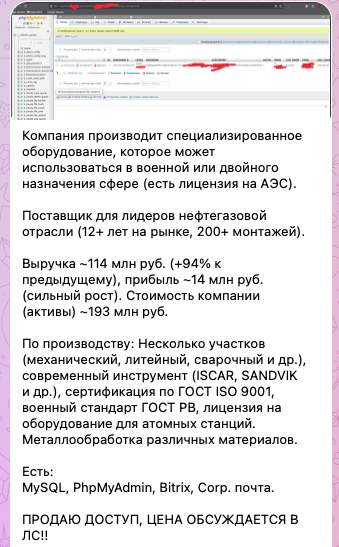
В Telegram-канале киберпреступник разместил объявление о продаже доступа к инфраструктуре небольшого производства, которое является поставщиком для крупной компании в нефтегазовой отрасли. Точкой входа в сеть предлагались учетные записи MySQL, PhpMyAdmin, «1C-Битрикс» и доступы к корпоративной электронной почте.
Доступ может перейти и от одной группировки к другой. Кибершпионская группировка Mythic Likho, у которой шпионаж предшествовал вымогательству, получала первоначальный доступ в сеть через SSH-доступы, созданные группировкой (Ex)Cobalt: та проникла в инфраструктуру раньше. Такие случаи указывают на повторные или совместные атаки, а также на возможную передачу уже подготовленного доступа.
Уязвимость на периметре
Уязвимости эксплуатировали в 25% инцидентов. Чаще всего к этому способу прибегали в атаках на крупный бизнес (30%) и НКО (31%), а в атаках на малый и средний бизнес — в 20% инцидентов. В зоне риска веб-приложения и другие корпоративные сервисы, доступные из интернета, а также сетевое оборудование и интерфейсы управления им. В атаках шифровальщиков и вайперов на российские организации фиксировались проникновения через Bitrix, «1С», TrueConf, Microsoft Exchange, WSUS и другие популярные сервисы.
Эксплуатация уязвимостей в сетевом оборудовании позволяет атакующим закрепиться в инфраструктуре, скрыть следы присутствия и постепенно расширять привилегии и доступы. В начале 2026 года в одном из инцидентов злоумышленник проэксплуатировал уязвимость CVE-2024-54772 в RouterOS, операционной системе маршрутизаторов MikroTik. Получив контроль над маршрутизатором, атакующие развернули туннель, после чего дальнейшие подключения выглядели как легитимные. На завершающем этапе данные заблокировали легитимным инструментом BitLocker, штатным средством шифрования дисков Windows.
Через подрядчика
В 8% инцидентов злоумышленники заходили через цепочку поставок или доверенные каналы связи. Схема такая: преступники атакуют менее защищенного подрядчика или контрагента, а затем через доверенный канал связи (trusted relationship compromise) попадают в сеть более защищенной жертвы. Шифровальщик или вайпер при такой атаке могут запустить как у первой жертвы, так и у ее контрагента. Среди крупного бизнеса таких атак было 7%, среди НКО — 8%. Чаще всего точкой входа в крупные организации становятся компании малого и среднего бизнеса. Выросла и доля таких атак в целом: в первой половине 2026 года среди всех кибератак на российские организации она достигла 6%, что вдвое больше, чем за тот же период годом ранее.
В ноябре 2025 года масштабной кибератаке подвергся «Страховой дом ВСК». В ходе расследования удалось установить, что атака была совершена через доверенного партнера — аудиторскую компанию. По сообщению компании, суммарные потери составили 900 млн рублей, это примерно 0,8% годовой выручки. Размер запрошенного выкупа — 1 млрд рублей. Была скомпрометирована значительная часть инфраструктуры: не работали сайт, приложение, личный кабинет и электронная почта, а домен некоторое время перенаправлял на мошеннический Telegram-канал. Онлайн-сервисы были недоступны не менее семи дней, на восстановление ключевых элементов ушло более двух недель.
Группировка Bearlyfy в большинстве случаев получает доступ, скомпрометировав аутентификационные данные, выданные подрядчикам, либо взломав сторонние организации, у которых есть доверительные связи с целевой сетью. Внутри сети злоумышленники устанавливают на скомпрометированные хосты инструменты разведки, туннелирования и извлечения учетных данных. Перемещаются они часто с помощью самых базовых инструментов, RDP и SSH: так присутствие менее заметно и его сложнее обнаружить. С марта 2026 года группировка разворачивает собственный вымогатель GenieLocker, который работает с Windows, Linux и ESXi.
Что происходит после входа в сеть жертвы
До запуска ВПО
Шифровальщик или вайпер, как правило, запускают в самом конце. До этого злоумышленники могут долго сохранять доступ к инфраструктуре, повышать привилегии, отключать средства защиты и выявлять критически важные узлы. В некоторых инцидентах они находились в сети жертвы от двух месяцев до года, прежде чем переходили к активной фазе шифрования данных.
Простой
Сроки восстановления различались. В отдельных случаях работоспособные резервные копии позволяли восстановить системы за несколько дней, а другим компаниям на восстановление элементов инфраструктуры, отвечающих за ключевые бизнес-процессы, потребовалось до двух месяцев. В малом и среднем бизнесе и среди НКО частичная или полная остановка значимых бизнес-процессов наблюдалась во всех рассмотренных успешных атаках.
Утечки
В 48% инцидентов с шифровальщиками и вайперами произошла утечка конфиденциальной информации, то есть практически в каждой второй атаке. Финансово мотивированные группировки используют похищенное как дополнительный рычаг давления: при отказе платить часть информации могут опубликовать на сайтах утечек или на теневых форумах. Для политически мотивированных атакующих публикация материалов — неотъемлемая часть атаки. В своих Telegram-каналах они выкладывают персональные данные, внутренние документы, скриншоты систем и даже учетные данные, а в отдельных случаях — записи с камер видеонаблюдения и с микрофонов скомпрометированных устройств. Чаще всего похищали персональные данные и коммерческую тайну.
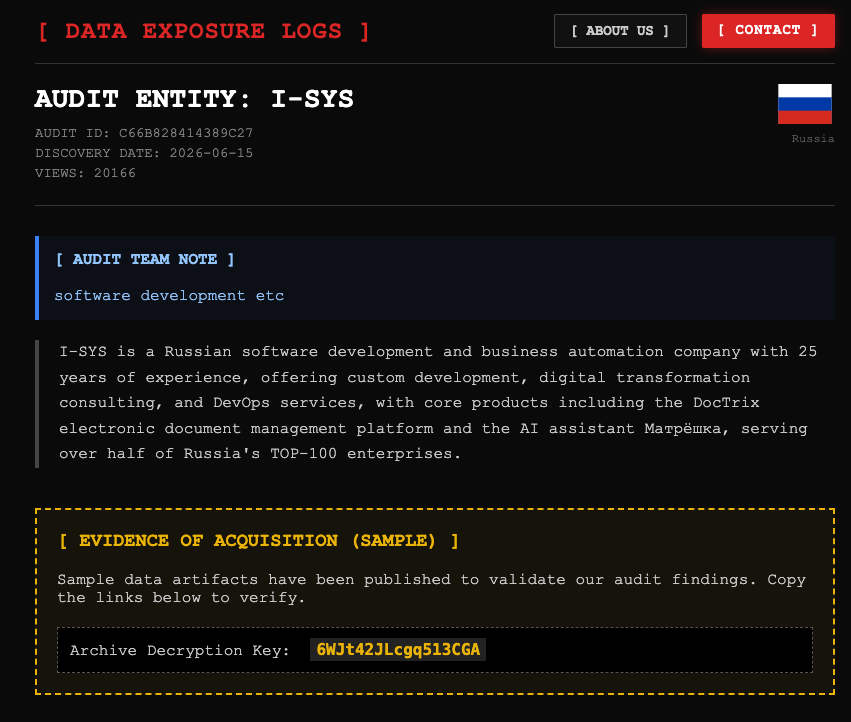
Отдельный интерес для злоумышленников представляют данные, к которым ИТ-компания получает доступ при работе с заказчиками. Группировка вымогателей auditteam заявила на своем сайте утечек об атаке на компанию I-SYS, которая занимается заказной разработкой, DevOps и решениями на основе искусственного интеллекта. По заявлению группировки, среди похищенных данных была выгрузка GitLab: исходный код, служебные скрипты и приложения, учетные данные для доступа к сетевым устройствам, криптографические сертификаты заказчиков, документация к продуктам и другая внутренняя информация.
Повторные атаки
Одна и та же организация может стать жертвой неоднократно. В исследовании выявлены повторные атаки на производственные и ИТ-компании малого и крупного бизнеса с интервалом от двух недель до шести месяцев. Информация об успешной компрометации может распространяться внутри киберпреступного сообщества, даже если инцидент не получил огласки: злоумышленники могут перепродавать другим группировкам доступы к инфраструктуре и скомпрометированные учетные данные. Повторные атаки особенно вероятны, если после инцидента организация не выявила первоначальный вектор проникновения, не отозвала скомпрометированные учетные данные и не устранила другие причины компрометации.
Цифры в статье взяты из нашего исследования за период с 1 июля 2025 по 30 июня 2026 года, если не указано иное. Мы учитываем только успешные атаки, которые привели к негативным последствиям для компаний, а массовую атаку, например рассылку писем многим адресатам, считаем за одну. По нашей оценке, большинство атак не получает огласки из-за репутационных рисков, поэтому точное число подсчитать нельзя. В основе исследования наша экспертиза, объявления на дарквеб-площадках, данные экспертного центра безопасности PT Expert Security Center (PT ESC) и открытые источники; полный текст исследования: Влияние атак вымогателей и вайперов на российский бизнес.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.