Claude Codeの「次回から表示しない」でパスワードが流出する恐れ、GitHubで2539件の秘密情報が見つかる
Claude CodeはAIに指示するだけでプログラムの作成や修正、コマンドの実行などを自動化できるツールです。安全性を確保するため、コマンドを実行する際にはユーザーに許可を求める仕組みが用意されています。
ただし、作業のたびに許可を求められると開発が中断されてしまいます。そこでClaude Codeには、一度許可したコマンドについて繰り返し確認を求めない「Yes, and don't ask again(許可して次回から確認しない)」という選択肢が用意されています。
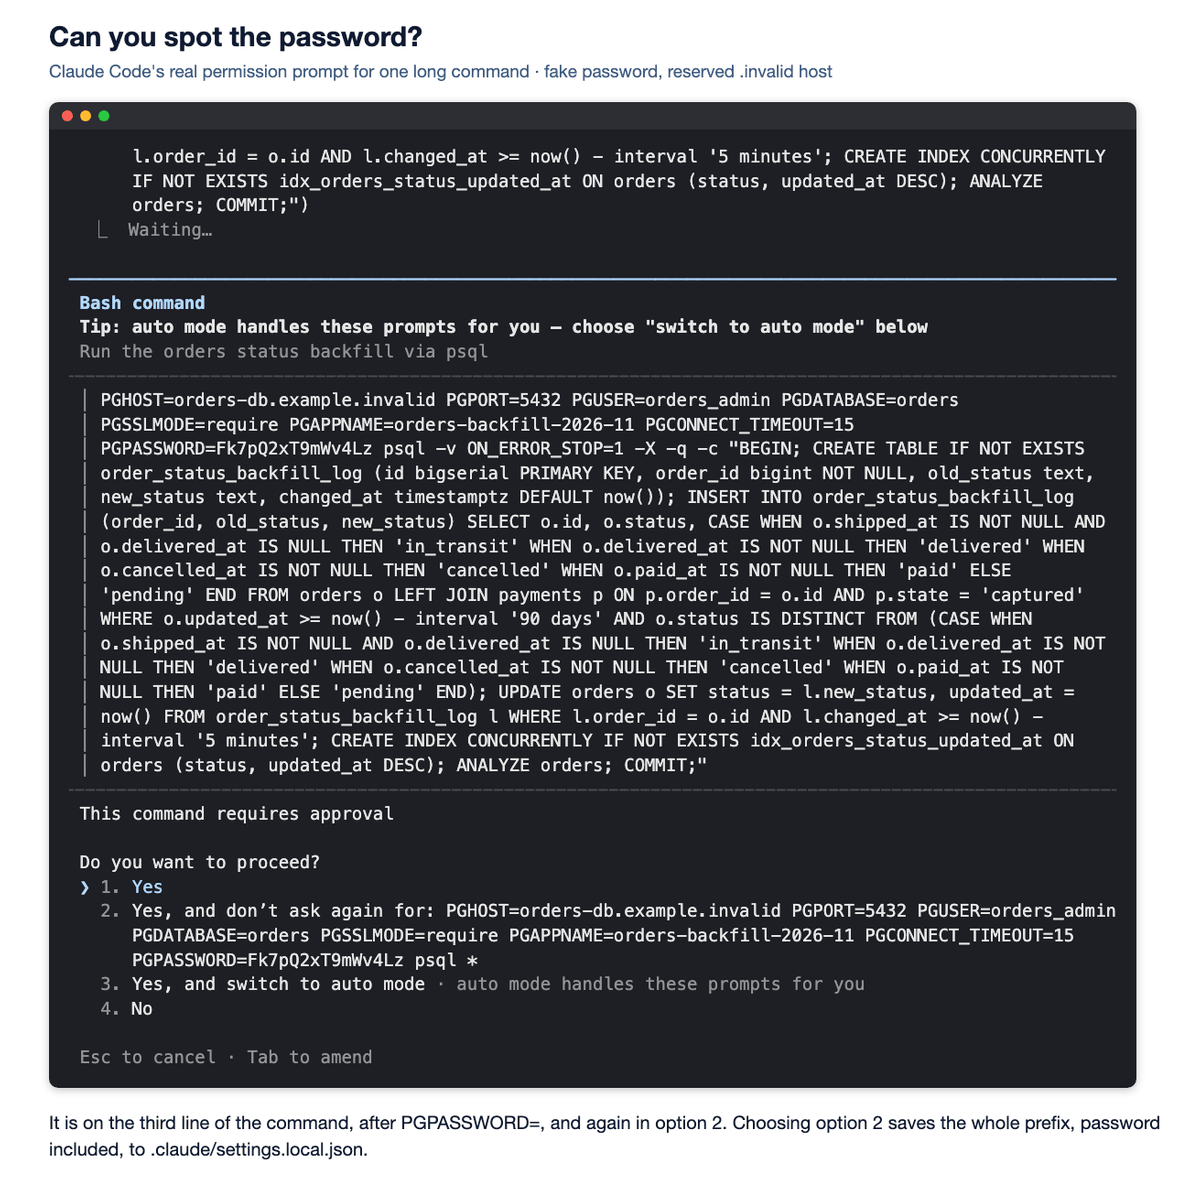
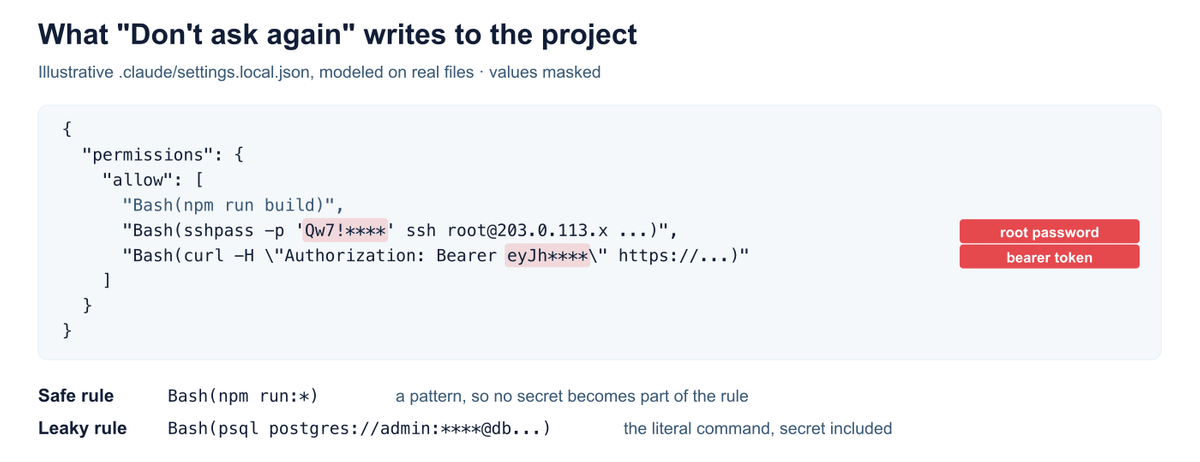
Apiiroによると、この時許可したコマンドの保存方法に問題があるとのこと。例えばClaude Codeにデータベースへの接続を指示した場合、実行するコマンドにはデータベースのパスワードが含まれることがあります。「次回から表示しない」を選ぶとClaude Codeはコマンドの内容をプロジェクト内の設定ファイル「.claude/settings.local.json」に記録しますが、コマンドにパスワードが含まれていた場合はパスワードもそのまま保存されてしまうというわけ。
設定ファイルは本来、開発者のPC内だけに保存されることを想定しています。Claude CodeにはGitの管理対象から設定ファイルを除外する仕組みもありますが、除外設定は個々のPCに保存されるため、別のPCで作業した場合などには適用されません。また、一度Gitの管理対象になったファイルは除外設定だけでは保護できず、開発者が気付かないうちにGitHubへ公開してしまう可能性があります。
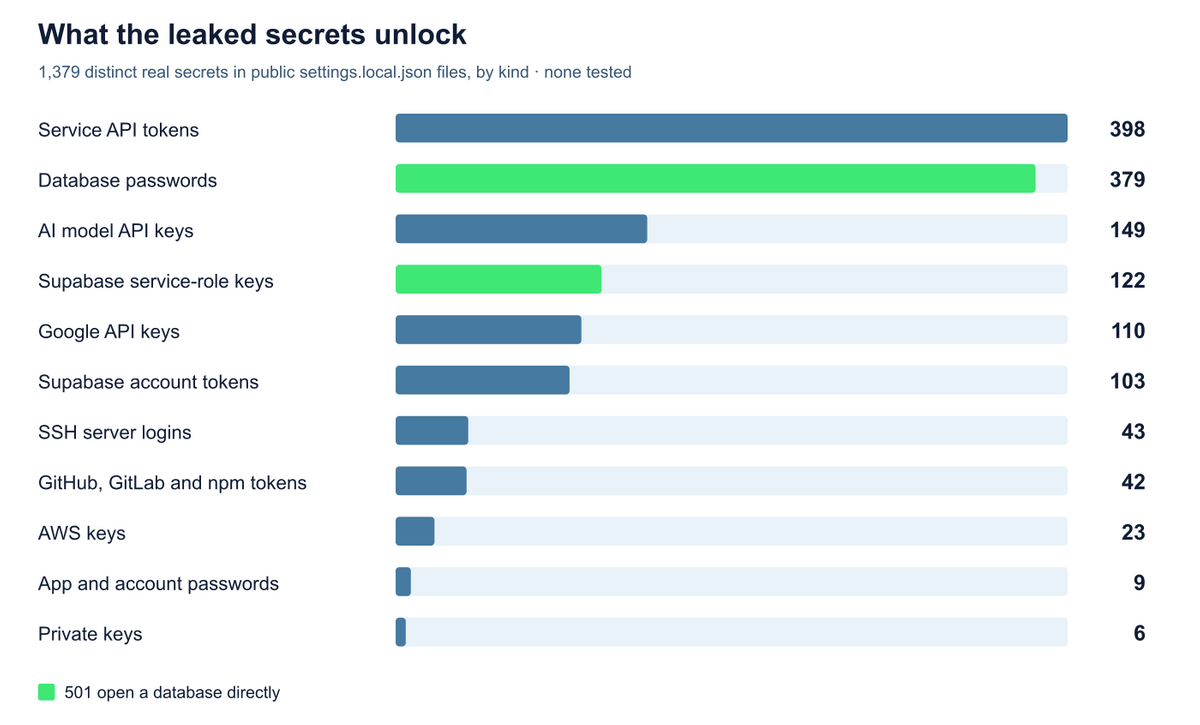
Apiiroは2026年11月5日に公開した調査結果で、GitHub上に「.claude/settings.local.json」が10万4185件公開されていたと報告しました。うち1122件のファイルから1379件の秘密情報が見つかったそうです。秘密情報の内訳はサービスAPIトークンが398件で1位、データベースパスワードが379件で2位と続きました。
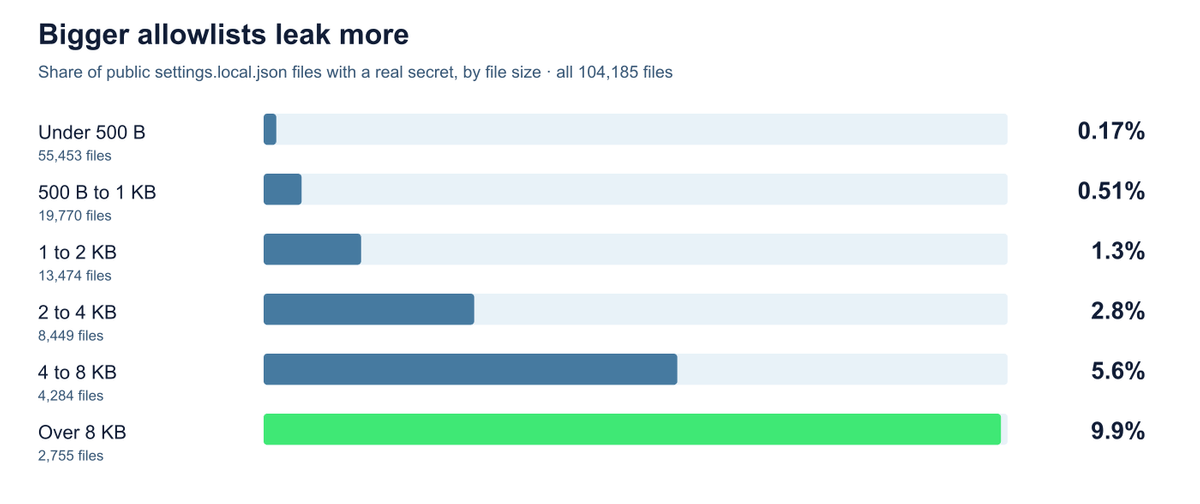
大きい設定ファイルほど秘密情報が含まれている確率も高く、8KB以上の設定ファイルでは9.9%に秘密情報が含まれていました。
さらに、Gitの変更履歴やチームで共有する設定ファイル、AIとの会話記録などからも1160件の秘密情報が見つかり、確認された秘密情報は合計2539件に上りました。データベースのパスワードやクラウドサービスの認証キー、APIトークンなどが含まれており、63の組織に関連する情報も発見されました。中には医療記録を扱うデータベースの管理者パスワードや、決済サービスの本番環境で使用する認証情報もあったとのこと。
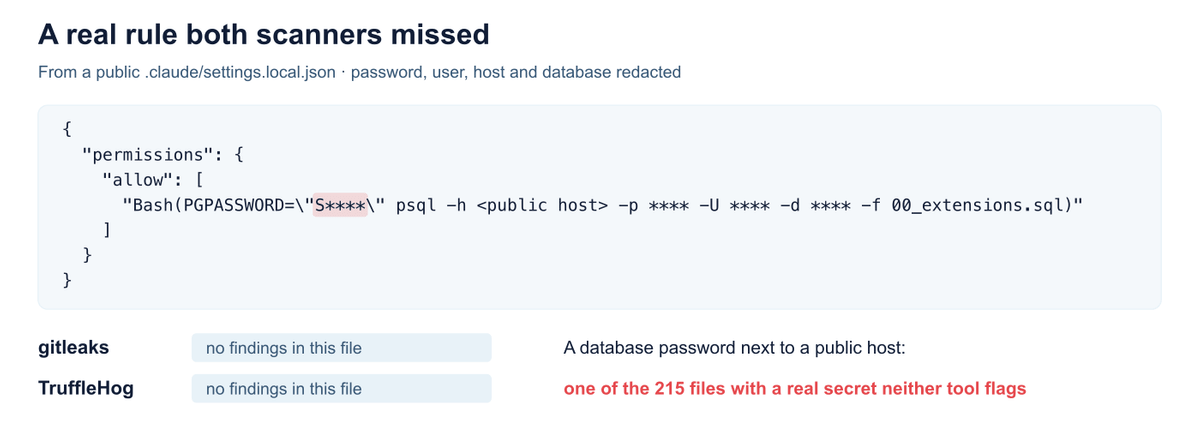
また、一般的な秘密情報の検出ツールでも問題を見逃すケースが確認されました。Apiiroが10万4185件の設定ファイルを2種類の検出ツールで調べたところ、秘密情報が含まれていた1122件のうち215件はいずれのツールでも検出できなかったそうです。パスワードが通常のコマンドの一部として記録されているため、特定の形式を持つ認証キーなどを探す仕組みでは発見しにくいと説明しています。
Apiiroは対策として、設定ファイルがGitHubに公開されていないか確認することや、コマンドにパスワードを直接記述せずに環境変数を使うことを推奨しています。漏えいが見つかった場合はファイルを削除するだけでなく、公開履歴に残った認証情報も無効化して新しく発行し直す必要があるとのことです。
Claude Codeの開発責任者を務めるボリス・チェルニー氏は11月7日、今回の問題についてHacker News上でコメントしました。Claude Codeは設定ファイルがGitに登録されないようにする仕組みを備えていると説明した上で、認証情報を検出する仕組みの追加や、コマンドの実行許可を自動判断する「自動モード」で秘密情報の保存を防ぐ方法などを検討していると明らかにしています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.