Внутри периметра все свои. Так думали в Google до 2013 года
На конференциях нас не раз спрашивали: зачем нам TLS, а тем более mTLS, между нашими же серверами? Снаружи стоит файрвол, подрядчики ходят через VPN, ЦОД и офисные помещения под физической охраной. Внутри «все свои». Шифровать трафик между биллингом и базой клиентов кажется таким же странным занятием, как вешать замок на холодильник на кухне в своей квартире от собственной семьи.
Вопрос разумный, и отвечают на него обычно плохо: «Zero Trust», «так требует регулятор», «так делают все». Если человек отвечает за бюджет и на прошлой неделе разбирал аварию из-за протухшего сертификата, ни один из этих ответов его не убедит. Попробую по-другому. Периметр не отвечает на вопрос «кто?»
Смайлик из архива Сноудена
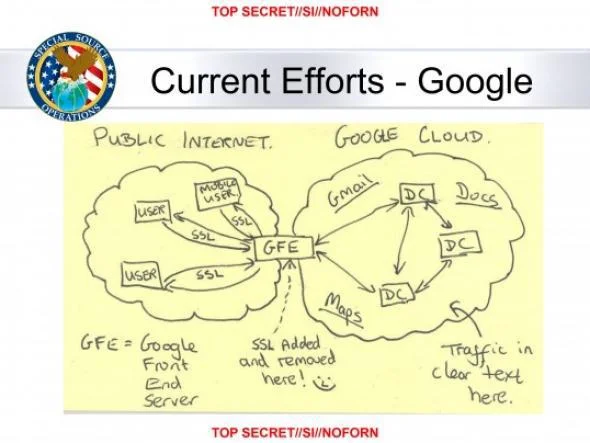
Осенью 2013 года Washington Post опубликовал слайд из архива Сноудена. На нём от руки нарисована схема: интернет, фронтенд-серверы Google, а за ними «Google Cloud», то есть внутренняя сеть между дата-центрами компании. Стрелка, подпись «SSL added and removed here» и смайлик. Программа MUSCULAR, которую АНБ вело вместе с британским GCHQ, подключалась к каналам между ЦОДами Google и Yahoo и, судя по документам, ежедневно забирала оттуда миллионы записей.
Снаружи у Google всё шифровалось, как положено, а между своими дата-центрами, по своим же выделенным каналам, данные шли открытым текстом: зачем шифровать то, что и так внутри? Спорить о качестве периметра компания не стала и вскоре начала шифровать трафик между дата-центрами.
Из этой истории я бы вынес одну мысль. «Внутри» — это просто место, куда вы перестали смотреть.
Кто сейчас в вашей сети
Допустим, мы не Google и до нашей оптики спецслужбы не доберутся. Но для атаки изнутри оптика не нужна, хватит одной учётки, уязвимости в одной программе или даже небольшого подрядчика, который работает в нашей инфраструктуре.
По данным Mandiant M-Trends 2026, медианное время от проникновения до обнаружения в 2025 году составило 14 дней, а в шпионских кампаниях и схемах северокорейских «удалённых ИТ-специалистов» — 122 дня. Это время до обнаружения, а не время активных действий, но порядок понятен: у атакующего есть недели. Внешний периметр проходят быстро: эксплойт на пограничном устройстве, украденный пароль, подрядчик с доступом. Дальше он изучает сеть: какие сервисы отвечают, какие базы пускают с любого адреса подсети, какие пароли лежат в конфигах.
Salt Typhoon в американских телекомах устроен так же: по описанию CISA, атакующие забирали конфигурации сетевого оборудования вместе с учётными данными и шли от узла к узлу. Там речь о сетевых устройствах, а не о прикладных сервисах, но принцип общий: внутренняя сеть верила на слово тому, у кого уже есть доступ — ведь так проще и дешевле.
Что меняют ИИ-агенты
До недавнего времени у такой прогулки по сети была естественная защита: она дорогая. Человек должен вручную проверить, какой сервис кому доверяет, перебрать подсети, разобраться в чужих конфигах и тоннах логов или перехваченного трафика. Люди устают и ошибаются, а пока они возятся, у SOC есть шанс их заметить.
В ноябре 2025 года Anthropic описала кампанию, которую с высокой уверенностью связала с китайской государственной группой. Атакующие построили фреймворк вокруг Claude Code и отправили его примерно по тридцати целям: техкомпаниям, банкам, химическим производствам, госорганам. Разведку, поиск уязвимостей, написание эксплойтов и поиск самых ценных баз модель делала сама. По оценке Anthropic, ИИ выполнил 80–90% работы, а люди вмешивались в 4–6 ключевых точках на кампанию. Модель при этом иногда придумывала учётные данные и докладывала о «секретах», которые оказывались публичными, и пока это мешает атакам быть полностью автономными. Но строить защиту на ошибках атакующего ИИ нельзя: модели быстро улучшаются, и то, что сегодня мешает агенту, завтра перестанет.
Тогда же Google Threat Intelligence Group опубликовала отчёт о вредоносах, которые обращаются к языковым моделям прямо во время работы. PROMPTFLUX раз в час просит Gemini переписать его собственный код, чтобы не ловиться сигнатурами. PROMPTSTEAL, который связывают с APT28, спрашивает у модели Qwen, какие команды выполнить на заражённой машине. В отчёте прямо сказано, что многое пока экспериментальное, но направление понятно, а развитие ИИ идёт слишком быстро.
В российских данных картина скромнее. По наблюдениям Positive Technologies, в третьем квартале 2026 года число событий с явными ИИ-маркерами в трафике защищаемых веб-приложений выросло на 65% к предыдущему кварталу, но это в основном разведка и известные виды атак на веб (SQL-инъекции, обход каталогов), а не движение внутри сети. F6 насчитала в 2026 году не менее девяти прогосударственных групп, применявших ИИ-инструменты в атаках на российские организации, и отмечает, что это гибридные операции под управлением человека: полностью автономных ИИ-атак компания пока не встречала.
Ещё одна цифра из M-Trends 2026: медианное время между первичным доступом и передачей его следующей группе, чаще всего вымогателям, сократилось с более чем восьми часов в 2022 году до 22 секунд в 2025-м. Это скорость торговли доступом, а не перемещения по сети, но она показывает, как мало времени остаётся на реакцию.
Однако это то, что удалось достоверно обнаружить и классифицировать. Никто сейчас не может поручиться, что успешные атаки и полученный с применением ИИ-моделей доступ в обход мер защиты были выявлены, а не пропущены стремительно устаревающими методиками и подходами в области ИБ.
Теперь о том, что из этого следует, и здесь я уже рассуждаю, а не цитирую. Если на шаге «походить по сети» человека заменит агент, горизонтальное перемещение, которое раньше стоило множества человеко-часов, будет стоить только токенов. Агенту всё равно, сколько у вас сервисов, четыреста или четыре тысячи: он может перебирать их ночью и пробовать каждый, который пускает по IP. Защита вида «атакующему надоест» или «дежурный успеет заметить» против такого слабеет. Хорошо работают барьеры, которые скоростью не обойти: если на каждом шаге нужно предъявить сертификат и использовать защищённый закрытый ключ именно этого сервиса, перебирать можно сколько угодно, но без ключа это ничего не даёт.
Шифрование — только половина дела
Когда говорят «TLS внутри периметра», обычно представляют шифрование, чтобы никто не подслушал. Для многих внутренних сетей подслушивание и правда не главная угроза. Но у mTLS есть вторая половина, и она в современном мире важнее: это идентификация и подтверждение подлинности сторон обмена.
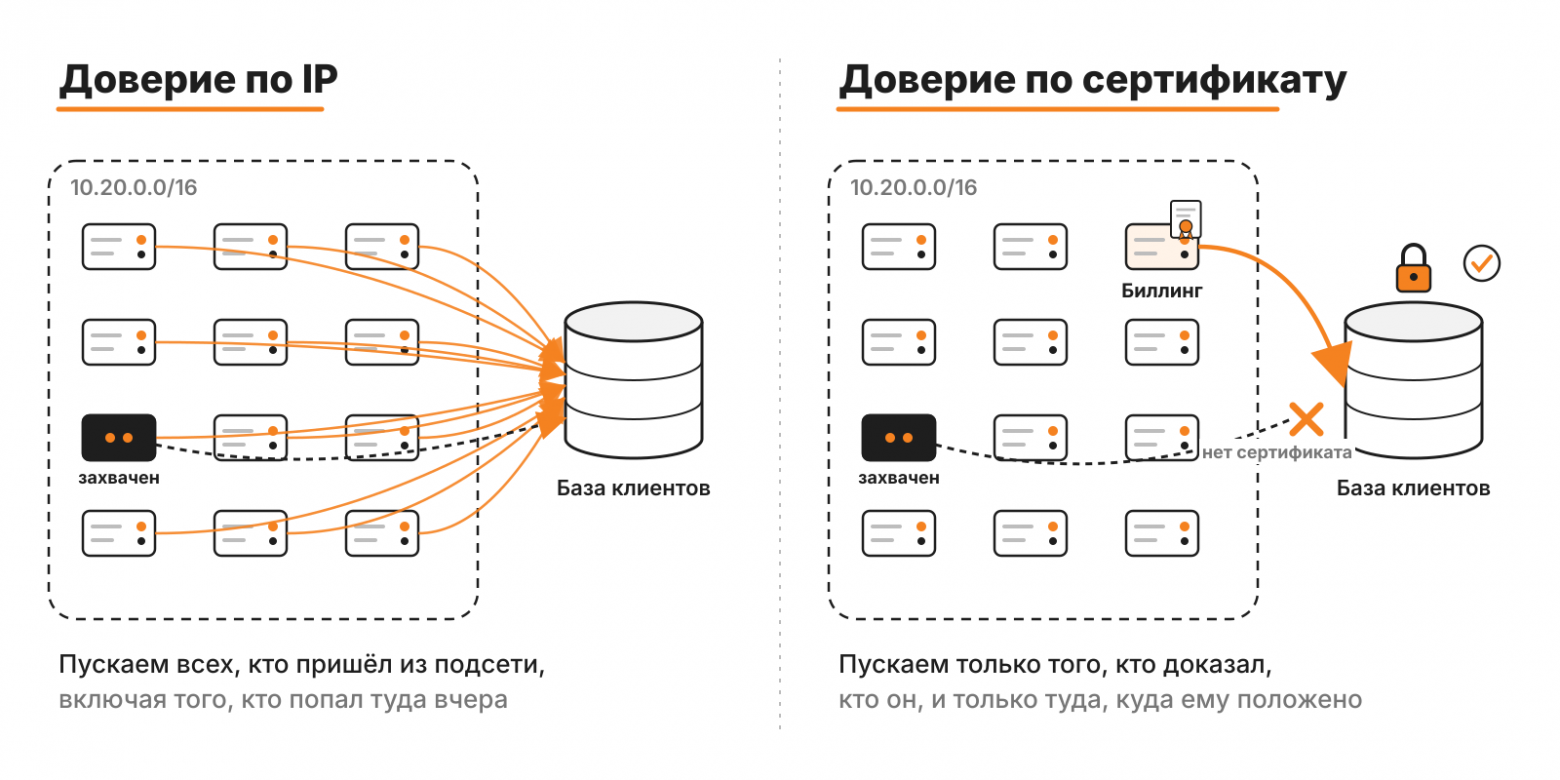
Посмотрите, на чём держится доверие в типичной корпоративной сети. База пускает сервис, потому что он пришёл с правильного IP. Сервис принимает запрос, потому что тот пришёл из «нашей» подсети. В лучшем случае в заголовке лежит токен, который три года не меняли и который знают две команды разработки и один Jenkins. IP-адрес ничего не говорит о том, кто перед вами: это номер квартиры, а кто в ней сейчас живёт и насколько он соответствует корпоративным требованиям ИБ, неизвестно.
С mTLS, работающим в режиме end-to-end, система спрашивает уже не «откуда ты», а «кто ты», и получает ответ, который без закрытого ключа не подделать: «я биллинг, вот сертификат от нашего УЦ, действителен до пятницы». На этом можно построить правило, которое раньше нечем было проверить: в базу клиентов ходит только биллинг, а не вся подсеть 10.20.0.0/16, где рядом живут ещё сорок сервисов и пара «забытых» виртуалок.
Для атакующего, человека или агента, это меняет экономику. Захватив одну машину, он больше не дотягивается до всего, что слушает порт: нужен ключ конкретного сервиса, и он даст права этого сервиса на срок жизни сертификата. Если сертификат живёт сутки или даже меньше, украденный ключ быстро обесценивается. Про каждое соединение известно, кто с кем говорит, и на это можно опираться в политиках доступа, в мониторинге и в расследованиях. Шифрование идёт уже в комплекте.
У этого подхода есть границы, и лучше назвать их сразу. mTLS отвечает на вопрос «кто это», а что этому субъекту разрешено, решают политики авторизации, которые нужно описать и поддерживать. Если захвачен сам хост, ключом сервиса можно пользоваться, пока сертификат действителен, поэтому нужны короткие сроки жизни, мониторинг, проверка комплаенса и своевременный отзыв. Не всякое легаси (устаревшее ПО) умеет поддерживать mTLS: для него ставят прокси или sidecar, который терминирует соединение перед приложением. Так что mTLS не заменяет сегментацию и EDR, это слой, который делает их работу точнее и всё решение ИБ — целостнее.
Что делать с протухшими сертификатами
Теперь слабое место, о котором нельзя промолчать. Скептик скажет: вы предлагаете добавить в каждую связь между сервисами ещё одну деталь, которая умеет ломаться. Истёк сертификат, и сервис не поднимается. И да, он отчасти прав.
Летом 2024 года у Банка Англии остановилась система расчётов RTGS, через которую идут крупные межбанковские платежи. Как выяснило издание The Stack, причиной был истёкший сертификат во внутренней инфраструктуре банка. 9 марта 2025 года у Google истёк промежуточный сертификат, и Chromecast второго поколения по всему миру начали показывать «Untrusted device». Сертификат действовал десять лет, и за это время никто не поставил себе напоминание обновить его.
Equifax, 2017 год. Атака длилась 76 дней. Устройство, которое должно было инспектировать зашифрованный трафик, не работало девятнадцать месяцев, потому что у него истёк сертификат. Когда его заменили, подозрительный трафик увидели почти сразу, но данные почти 150 миллионов человек к тому моменту уже утекли.
Ни в одной из трёх историй сама асимметричная криптография не подвела, подвёл учёт и управление изменениями: сертификат выдали и забыли о нём. Это довод в пользу автоматизации и регулярной смены сертификатов и ключей, а не против самих сертификатов.
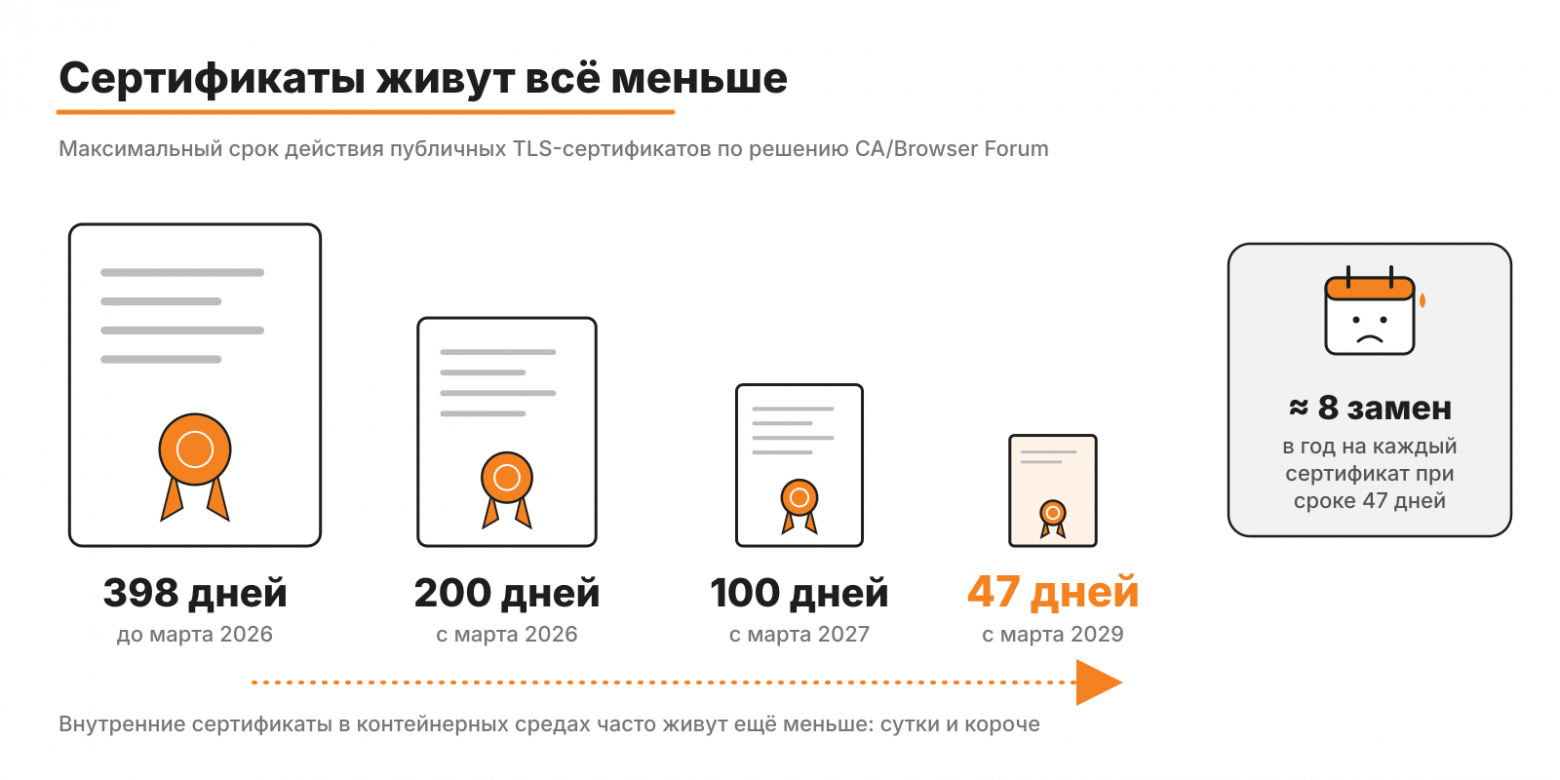
Для публичных сертификатов выбора по срокам уже нет: в 2025 году CA/Browser Forum утвердил график, по которому с марта 2026 года они живут не больше 200 дней, с марта 2027-го — 100, с марта 2029-го — 47. Внутренние PKI этим правилам формально не подчиняются, но идут в ту же сторону, потому что короткий срок жизни — главная защита от украденного ключа и проверка того, что процесс обновления выстроен надёжно. В контейнерных средах, например, сертификаты уже сейчас меняются раз в сутки, а то и чаще. Вручную так никто не работает, а кто пробует, рано или поздно забывает про один сертификат. Поэтому выбирать приходится между автоматизацией жизненного цикла сертификатов и бесконечным разбором аварий. Но тут важно не забывать, что хаотическая автоматизация приводит к автоматизированному хаосу. Поэтому очень важно заложить в основу этой автоматизации строгий процесс, включающий автоматическую, но надёжную проверку доверия к получателю сертификатов, его состоянию и окружению. По аналогии с антифродом в банковской среде и требованиями 115-ФЗ: «знай своего клиента», а в нашем случае — «знай своего получателя сертификата».
Три возражения
«Шифрование ослепит наш мониторинг». Отчасти да: всё, что держалось на расшифровке трафика, придётся перестроить, и история Equifax как раз показывает, что инспекция зависит от рабочих сертификатов и ключей. Взамен у мониторинга появляются имена. Вместо «10.20.4.17 обращался к 10.20.9.3» аналитик видит «сервис отчётов полез в базу клиентов, хотя прав на это у него нет» — в логах прокси или service mesh и в журналах УЦ. Такой алерт понятен за секунду.
«У нас сегментация и VLAN». Отлично, оставьте. Сегментация ограничивает, куда может дойти трафик, но внутри сегмента доверие снова держится на адресе. Это разные слои, и один другого не заменяет. Ну и будем честными — в случае действительно масштабной атаки какова эффективность сегментации? Практика говорит, что не очень высокая, и она хорошо защищает от простых атак.
«Это ударит по производительности». Само по себе шифрование неподъёмным не бывает: Google шифрует трафик между своими дата-центрами больше десяти лет. Дорого обходится плохо спроектированная работа с соединениями, когда handshake делают заново на каждый запрос. Для этого есть переиспользование соединений и возобновление сессий. Да и сами сессии обычно шифруют симметричными алгоритмами с одноразовыми ключами, а они на порядки быстрее асимметричных. Кроме того, в современных процессорах и даже сетевых картах есть низкоуровневые инструкции и функции, ускоряющие на порядок симметричное шифрование.
Субъектов становится больше, чем людей
Десять лет назад сертификат был у сайта, у сервера, иногда у сотрудника со смарт-картой. Сегодня свой «паспорт» нужен каждому контейнеру, микросервису и API. У одного из наших заказчиков, крупной российской компании, квартальный выпуск сертификатов меньше чем за два года вырос почти в восемь раз. В одном из крупнейших банков РФ в 2019 году было около 8 тысяч операций выпуска сертификатов, а сейчас порядка 300 миллионов.
Теперь в инфраструктуру приходят и наши внутренние ИИ-агенты. Агент в три часа ночи дёргает внутренний API, читает тикеты, лезет в базу знаний. Если вся его личность — только общий для всех API-ключ в переменной окружения, система не отличит его от того, кто этот ключ украл, или от других агентов и приложений. F6 уже описывала документ-«уведомление» с командой для ИИ-агента: собрать на устройстве файлы с определёнными расширениями и отправить на сервер атакующих. От такой prompt injection сертификат не защищает, агент с настоящим сертификатом выполнит и чужую инструкцию. Но если у каждого агента и микросервиса свой собственный короткоживущий сертификат для конкретной рабочей нагрузки (например, со SPIFFE ID), каждого из них можно отличить от остальных, ограничить в правах или отозвать доступ, не трогая всё остальное, а масштаб ущерба будет ограничен только его правами и сроком жизни сертификата.
Чем больше в сети участников, которые не люди, тем меньше смысла во фразе «внутри все свои».
Как это выглядит на практике
Техническая картина довольно обычная. У каждой нагрузки свой короткоживущий сертификат (в Kubernetes это часто X.509 SVID по стандарту SPIFFE). Выпуск и обновление идут автоматически: через ACME или внутренний УЦ с API, в Kubernetes часто через cert-manager. mTLS терминируется в самом приложении или в sidecar либо прокси service mesh. Правила вида «биллинг → база клиентов» описываются как политики доступа по идентичности. Для легаси, которое не умеет mTLS, прокси ставят перед приложением. При компрометации помогает короткий срок жизни и отзыв сертификата или запрет идентичности в политике.
Коротко и с чего начать
TLS внутри периметра нужен не для того, чтобы прятать данные от своих, а чтобы перестать верить «на слово», что вокруг только свои.
Если переводить это в план, он довольно приземлённый:
Начать с инвентаризации. Какие сертификаты уже есть, где они стоят, кто владелец, когда истекают. По нашему опыту, большинство компаний не может уверенно ответить хотя бы на один из этих вопросов.
Назначить владельца каждому сертификату. Бесхозный сертификат — это будущая авария, причём с заранее известной датой.
Сначала закрыть критичные потоки, где ходят персональные данные и деньги. Делать всё сразу не обязательно.
Сделать сроки жизни короткими, а выпуск, доставку и установку автоматическими. По отдельности это не работает: короткие сроки без автоматизации дают аварии по расписанию.
Добавить дополнительные проверки в процесс автоматического выпуска. Нельзя просто автоматизировать выпуск сертификатов для любого, кто попросит: нужно знать своего клиента, а для этого надо научиться автоматически выпускать сертификаты только тем, кто прошёл процесс валидации доверия. Для информационных систем и ИИ-агентов здесь разумно добавить второй фактор аутентификации и авторизации при автоматическом выпуске.
Мы в Clearway занимаемся PKI и автоматизацией жизненного цикла сертификатов, так что мы заинтересованная сторона, и это стоит учитывать при чтении. Поэтому проверяйте наше рассуждение, а не нас: возьмите свою подсеть и выясните, какие сервисы в ней пускают по IP или сколько бесхозных сертификатов у вас в сети, а может, стоит ещё и изучить критерии, по которым вы вручную или автоматически принимаете решение о возможности выпуска сертификата.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.