Réservations d’hôtel, identité des accompagnants, documents personnels : ces deux éditeurs français de logiciels ont été piratés à quelques jours d’intervalle
Le moteur de réservation D-EDGE et le logiciel de gestion hôtelière Misterbooking, édité par Septeo Hospitality, ont tous deux été touchés par un incident de sécurité mi-octobre 2026. Des données de réservation de clients d’hôtels ont été exposées.
C’est à travers le mail d’un hôtel situé près de Paris que l’alerte nous est remontée.
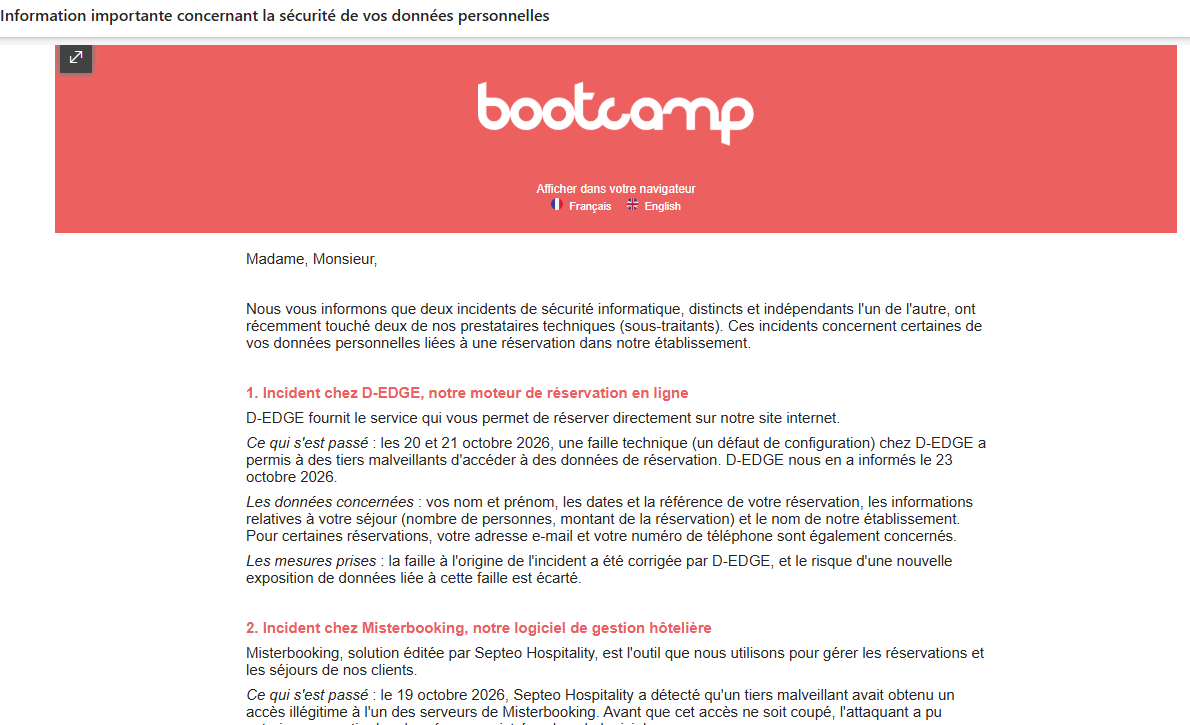
Dans ce message adressé à ses clients le 29 octobre 2026, l’établissement expliquait que deux incidents de sécurité « distincts et indépendants l’un de l’autre » avaient touché deux de ses prestataires techniques, et que certaines données personnelles liées aux réservations faites dans l’établissement étaient concernées.
Deux logiciels y sont pointés du doigt. Le premier est D-EDGE, qui fournit le moteur permettant de réserver directement sur le site de l’hôtel. Le second est Misterbooking, l’outil de gestion des réservations et des séjours édité par Septeo Hospitality. Deux entreprises françaises qui occupent une place centrale dans la chaîne technique de l’hôtellerie, ce qui laisse penser que l’établissement à l’origine du mail est loin d’être le seul concerné.
À la publication de cet article, ni D-EDGE ni Septeo n’avaient répondu à nos sollicitations.

Et votre vie numérique devient sereine
Bitdefender Premium Security est une solution de cybersécurité européenne qui vous protège automatiquement contre les pirates et toutes les menaces du web. Profitez de vos activités en ligne en toute tranquillité
Ce que l’on sait de l’incident chez D-EDGE
D’après le mail de l’hôtel, une faille due à un défaut de configuration chez D-EDGE a permis à des tiers malveillants d’accéder à des données de réservation les 20 et 21 octobre 2026. L’entreprise n’a prévenu l’établissement que le 23 octobre. Les informations exposées comprennent :
- les noms et prénoms des clients
- les dates et la référence de leur réservation
- le nombre de personnes
- le montant du séjour et le nom de l’hôtel
- et pour certaines réservations l’adresse e-mail et le numéro de téléphone.
Le nombre d’établissements touchés n’a pas été communiqué, mais le périmètre potentiel est large. D-EDGE se présente comme un éditeur de solutions cloud de commerce en ligne utilisées par plus de 17 000 hôtels dans plus de 150 pays.
Ce que l’on sait de l’attaque contre Misterbooking
L’incident chez Misterbooking relève quant à lui d’une intrusion. L’éditeur Septeo Hospitality a détecté le 19 octobre qu’un tiers malveillant avait obtenu un accès illégitime à l’un des serveurs du logiciel, et l’hôtel précise dans son mail que « l’attaquant a pu extraire une partie des données » avant que l’accès ne soit coupé, dans la matinée du même jour.
Dans une note publiée le 23 octobre à destination de ses adhérents, le GHR, organisation professionnelle de l’hôtellerie-restauration, se montre moins rassurant et évoque l’extraction d’une « partie significative » des données enregistrées.
Les données concernées sont plus sensibles que dans le cas de D-EDGE, puisqu’elles incluent :
- l’identité et les coordonnées des clients et de leurs accompagnants
- les informations de réservation et les documents joints aux dossiers clients
L’ampleur reste inconnue, l’hôtel indiquant lui-même ne pas encore connaître la nature exacte ni le volume des données qui le concernent. Pour mesurer l’enjeu, Misterbooking est utilisé par 1 800 établissements, et son rachat a porté Septeo Hospitality à 4 000 hôtels équipés en France, en Espagne et dans d’autres pays européens.
Méfiez-vous des messages trop bien renseignés
Si aucune donnée complète de carte bancaire ne serait concernée par ces deux incidents, ces fuites laissent présager des vagues d’arnaques très crédibles.
Le scénario s’est déjà produit ce mois-ci, après le piratage de Medialog, un autre éditeur français de logiciels hôteliers, puisque des clients d’hôtels ont été ciblés sur WhatsApp et par mail avec leurs véritables informations de réservation, notamment leur nom, l’établissement et les dates de séjour.
Ce contenu est bloqué car vous n’avez pas accepté les cookies et autres traceurs. Ce contenu est fourni par YouTube.
Pour pouvoir le visualiser, vous devez accepter l’usage étant opéré par YouTube avec vos données qui pourront être utilisées pour les finalités suivantes : vous permettre de visualiser et de partager des contenus avec des médias sociaux, favoriser le développement et l’amélioration des produits d’Humanoid et de ses partenaires, vous afficher des publicités personnalisées par rapport à votre profil et activité, vous définir un profil publicitaire personnalisé, mesurer la performance des publicités et du contenu de ce site et mesurer l’audience de ce site (en savoir plus)
En cliquant sur « J’accepte tout », vous consentez aux finalités susmentionnées pour l’ensemble des cookies et autres traceurs déposés par Humanoid et .
Vous gardez la possibilité de retirer votre consentement à tout moment. Pour plus d’informations, nous vous invitons à prendre connaissance de notre Politique cookies.
Pour rappel, un message qui cite votre numéro de réservation, vos dates et le montant de votre séjour n’est donc plus une preuve d’authenticité. S’il vous demande de confirmer votre carte bancaire, de régler un acompte ou de cliquer sur un lien pour éviter une annulation, ne répondez pas et appelez l’hôtel au numéro affiché sur son site officiel ou sur votre confirmation d’origine.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.