Mauvaise surprise, Notion découvre que des conversations avec son IA ont été volées chez un prestataire
Le logiciel de travail collaboratif a reconnu que des conversations de ses utilisateurs avec Notion AI se sont retrouvées entre les mains de pirates. La fuite ne vient pas de Notion lui-même, mais d’un prestataire victime d’une intrusion en octobre.
Votre discussion avec Notion AI est-elle dans la nature ?
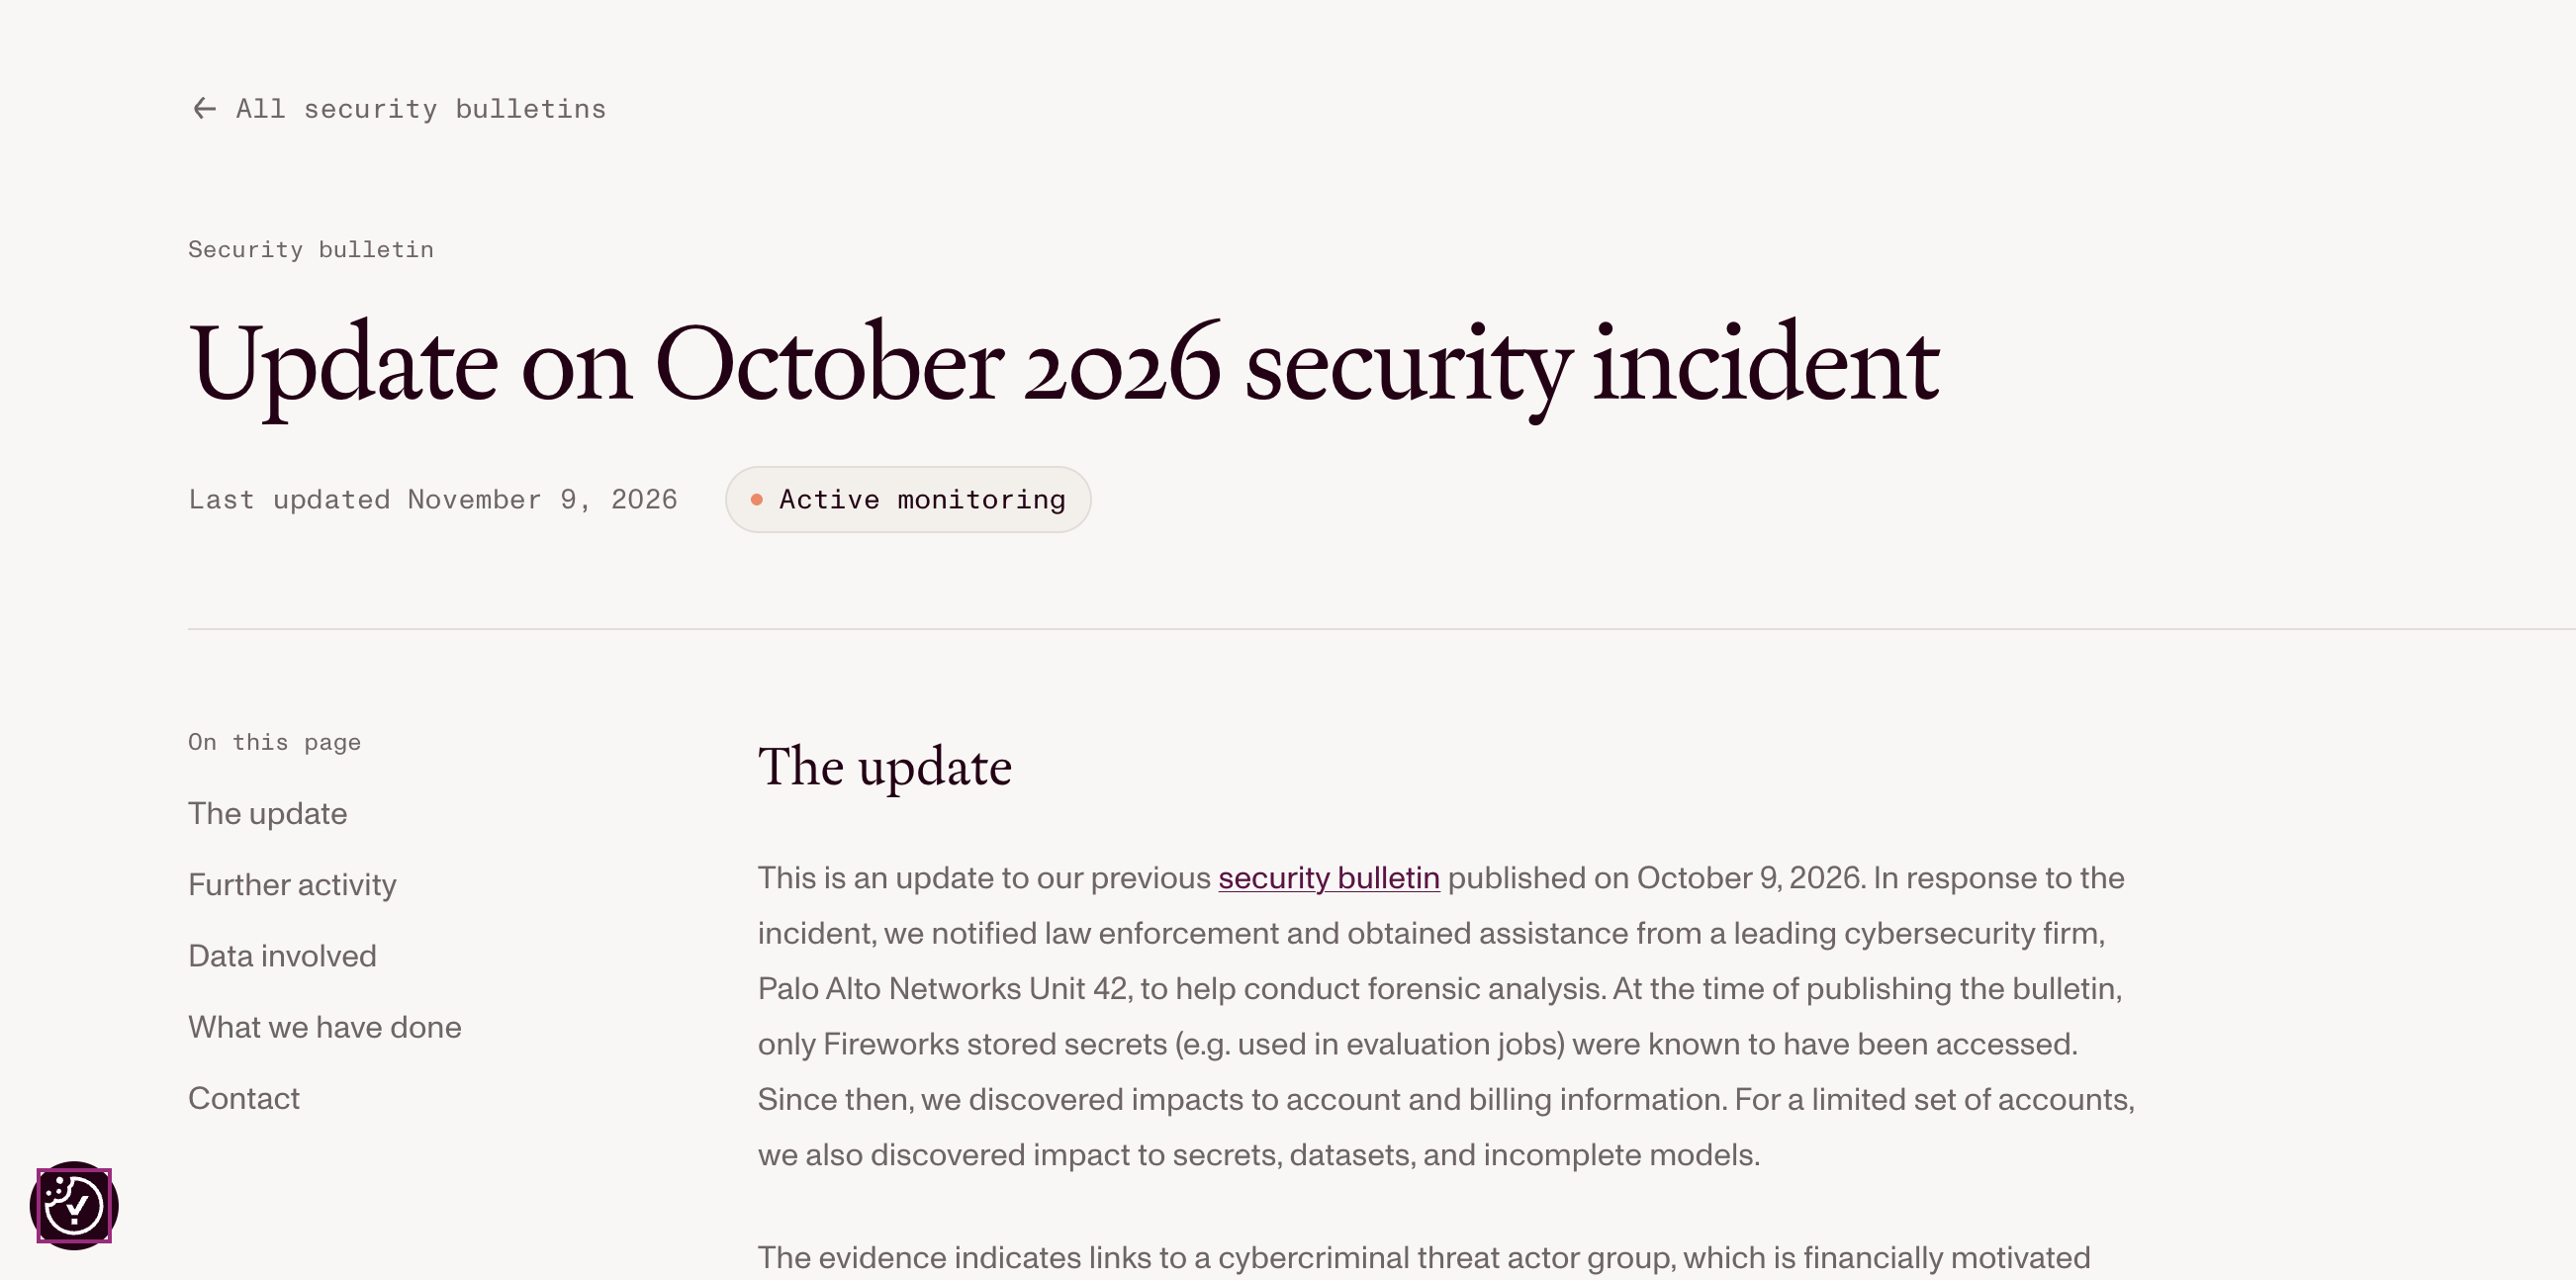
Dans un communiqué publié sur son site le 9 novembre 2026, Notion a indiqué que moins de 1 % des espaces de travail pourraient être concernés par un incident de sécurité survenu chez Fireworks AI, l’un de ses fournisseurs.
Si Notion insiste sur l’ampleur limitée de la fuite, le contenu, lui, n’a rien d’anodin pour cet outil de prise de notes et de travail collaboratif très utilisé en entreprise. Les données dérobées contiennent des transcriptions de conversations entre ses utilisateurs et l’assistant IA intégré au logiciel.
Des conversations envoyées à un prestataire pour mesurer l’usage de l’IA
C’est en réalité la chaîne de sous-traitance de l’IA que ce piratage met en lumière. Le point d’entrée des hackers a été Fireworks AI, une plateforme américaine qui fait tourner des modèles d’IA pour d’autres entreprises. Selon le prestataire, l’attaque s’apparente à du « LLMjacking », une pratique où les cybercriminels revendent l’accès à des modèles d’IA détournés.

Et votre vie numérique devient sereine
Bitdefender Premium Security est une solution de cybersécurité européenne qui vous protège automatiquement contre les pirates et toutes les menaces du web. Profitez de vos activités en ligne en toute tranquillité
Notion s’en servait pour proposer des modèles open-weight dans son produit, mais aussi pour classer les conversations de ses utilisateurs avec Notion AI. Ce classement alimentait Insights, une fonctionnalité qui permet aux entreprises de voir comment leurs équipes utilisent l’IA.
Mais voilà, le 9 octobre, Fireworks a annoncé qu’un tiers avait utilisé des identifiants internes de l’entreprise pour lire des variables d’environnement, des paramètres qui contiennent souvent des clés d’accès, sur un nombre limité de comptes clients.
Prévenu de possibles incidents, Notion a coupé par précaution toutes ses connexions avec le prestataire. Le 6 novembre, Fireworks est revenu vers Notion pour signaler que des données clients avaient peut-être aussi été consultées, avant de le confirmer deux jours plus tard.
En analysant ce nouveau lot, Notion y a trouvé des conversations envoyées pour Insights. Pour la grande majorité des espaces touchés, elles ne portent ni le nom de leur auteur ni l’espace de travail d’origine, et ne contiennent pas les résultats des outils, c’est-à-dire les extraits de documents que l’IA va chercher pour répondre.
Ce que les conversations disent de leurs auteurs
Reste que le contenu des conversations peut suffire à identifier leurs auteurs. Notion le reconnaît d’ailleurs à demi-mot en précisant que rien ne relie les conversations à un utilisateur « au-delà de ce que contient la transcription elle-même ».
En d’autres termes, si quelqu’un a collé dans le chat le nom d’un client, un contrat ou une clé API, le texte permet de remonter jusqu’à la personne ou l’entreprise.
C’est pourquoi Notion recommande de « traiter ces données comme si elles avaient été exposées ». L’entreprise ajoute que « si vous ou un membre de votre équipe avez collé des informations sensibles comme des mots de passe, des clés API ou d’autres identifiants dans Notion AI pendant cette période, nous vous recommandons de les changer immédiatement ».
Depuis, l’entreprise a suspendu Insights et a annoncé ne plus passer par Fireworks pour ses modèles open-weight. Les propriétaires des espaces touchés peuvent consulter les données concernées dans la barre latérale de Notion, en passant par le menu « ? » puis « Security incident review », uniquement sur ordinateur.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.