В сетевом оборудовании Zyxel обнаружили уязвимость с повышением привилегий из локальной сети
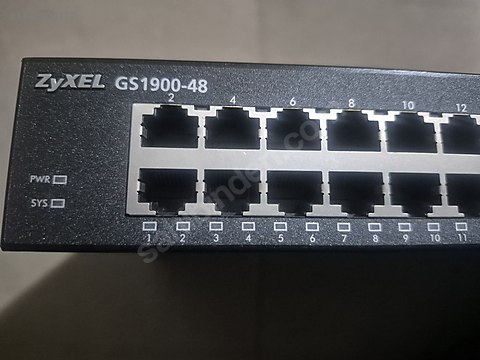
Компания Zyxel устранила уязвимость нулевого дня в сетевых коммутаторах серии GS1900. Злоумышленники использовали её для компрометации почти 1000 устройств по всему миру, похищая файлы конфигурации и учётные данные.
Уязвимость, зарегистрированная под идентификатором CVE-2026-107441, представляет собой ошибку записи за пределами буфера (out‑of‑bounds write) в веб‑интерфейсе управления коммутаторами. Она позволяет неавторизованному злоумышленнику, имеющему доступ к сети, выполнять команды операционной системы с помощью специально сформированных HTTP‑запросов.
Проблема затрагивает десять моделей коммутаторов серии GS1900. Компания Zyxel выпустила обновления безопасности 22 октября, а 3 ноября опубликовала соответствующее уведомление.
При этом изначально уязвимость ошибочно приняли за другую, более старую проблему, которую Zyxel исправила за несколько месяцев до начала атак. Ещё 16 июня компания выпустила обновления для устранения CVE-2026-7273 — бага переполнения буфера, возникающего до этапа аутентификации и затрагивающего те же коммутаторы серии GS1900.
Примерно с 17 августа компания GreyNoise, специализирующаяся на кибербезопасности, зафиксировала активность группировки, получившей название Kapibala. Злоумышленники атаковали коммутаторы Zyxel, скомпрометировав 996 устройств в 48 странах.
В ходе атак злоумышленники выполняли команды удалённо, после чего загружали скрипт, который собирал конфигурации устройств, хешированные корневые учётные данные и сетевую информацию.
По данным GreyNoise, группировка Kapibala, предположительно, действует из Китая и связана с хакерской кампанией Red Heron. Ранее компания Acronis сообщала, что участники этой кампании использовали критическую уязвимость в Gitea — сервисе для хостинга Git‑репозиториев.
Когда 21 сентября GreyNoise раскрыла информацию об этой кампании, она связала атаки с уязвимостью CVE-2026-7273 — той самой, которую Zyxel исправила ещё в июне.
В тот же день Агентство по кибербезопасности и защите инфраструктуры США (CISA) внесло CVE-2026-7273 в каталог известных эксплуатируемых уязвимостей, обязав федеральные ведомства принять меры по устранению этой угрозы.
Однако исследователи из компании Binarly, специализирующейся на безопасности прошивок, выяснили, что эксплойт, применявшийся в атаках, на самом деле был нацелен на другой, ранее неизвестный баг, который на тот момент оставался неисправленным. В ходе исследования инфраструктуры Red Heron, связанной с бэкдором JITTERLY и руткитом SIXZUT, специалисты компании Binarly обнаружили доступный архив, содержащий обфусцированный эксплойт на языке Python.
Анализ эксплойта показал, что он специально проверяет наличие версий прошивки, в которых была устранена уязвимость CVE-2026-7273. Это свидетельствует о том, что эксплойт был разработан или обновлён именно для атаки на эти версии.
28 сентября Binarly подтвердила, что эксплойт сохраняет свою эффективность против всех десяти версий прошивок, в которых была исправлена уязвимость CVE-2026-7273.
Исследователи установили, что предыдущее обновление безопасности содержало проверки, призванные предотвратить переполнение буфера, однако злоумышленники могли обойти их, изменив значение счётчика параметров до того, как он проходил проверку.
Это позволяло эксплойту перезаписывать память и выполнять команды без прохождения аутентификации — даже на тех коммутаторах, где были установлены предыдущие обновления безопасности.
29 сентября Binarly сообщила о своих находках Zyxel. 11 октября производитель подтвердил наличие новой уязвимости, присвоив ей идентификатор CVE-2026-107441.
Zyxel классифицировала эту проблему как отдельную уязвимость, поскольку эксплойт также использовал отсутствие проверки длины HTTP‑параметров.
22 октября она выпустила новые обновления прошивки, которые ограничивают размер параметров и проверяют их количество перед копированием данных в память, что делает данный метод эксплуатации невозможным.
Хотя обнаруженный эксплойт был нацелен именно на прошивки, в которых была устранена уязвимость CVE-2026-7273, остается неясным, был ли он специально создан для обхода этих исправлений или же использовал связанную уязвимость, которую предыдущие патчи не затронули.
Администраторам коммутаторов порекомендовали установить последние обновления прошивки для защиты от уязвимости CVE-2026-107441.
В феврале в Zyxel сообщили о проблеме в прошивке ряда своих устройств. Речь шла о критической уязвимости CVE-2025-13942 в функции UPnP, которая позволяет удалённо выполнять команды на уязвимом маршрутизаторе. Уязвимыми оказались модели 4G LTE/5G NR CPE, DSL/Ethernet CPE, оптические терминалы Fiber ONT и беспроводные расширители.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.