[ITmedia News] 日経社員アカウントからなりすましメール9000件 「Microsoft 365」に不正ログインか
著者
 岡田有花
[ITmedia]
日本経済新聞社は10月4日、社員が使っていた業務ソフト「Microsoft 365」のアカウントがサイバー攻撃を受け、なりすましメール約9000件が送信されたと発表した。第三者による不正ログインを受けたとみている。
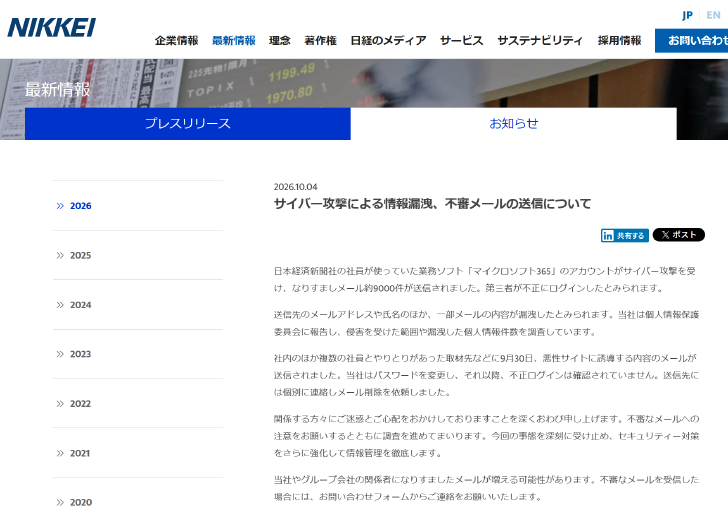
送信先のメールアドレスや氏名のほか、一部のメールの内容も漏洩したとみられる。このアカウントから9月30日、社内や、社員とやりとりがあった複数の取材先などに、「悪性サイト」へ誘導するメールが届いた。
アカウントのパスワードを変更して以降、不正ログインは確認していない。送信先には個別に連絡し、メールを削除するよう依頼した。個人情報保護委員会に報告し、被害の範囲や漏洩した個人情報の件数を調査している。
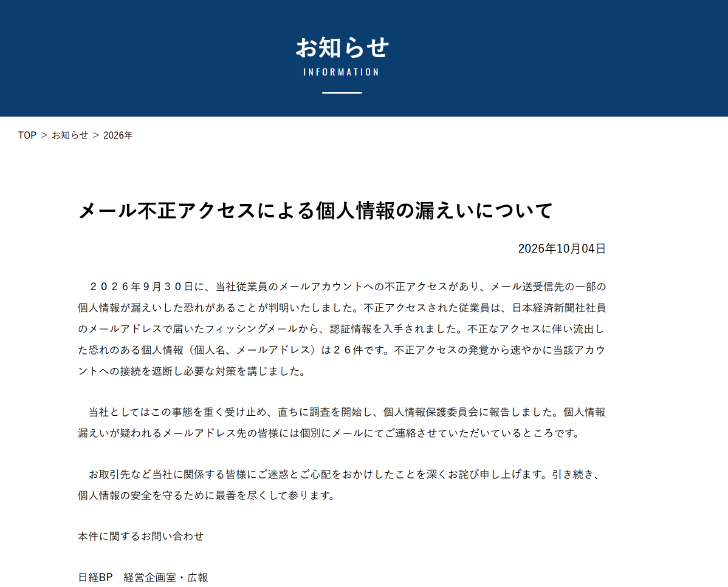
関連して4日、日経BPも、従業員のメールアカウントが9月30日に不正アクセスを受け、メール送受信先の一部の個人情報が漏えいした恐れがあると発表した。
日経新聞社員のメールアドレスで届いたフィッシングメールから認証情報を入手され、メール送受信先の一部(個人名、メールアドレス)26件が漏えいした可能性があると判明した。
不正アクセスが判明してすぐ、このアカウントへの接続を遮断し必要な対策を講じたとしている。
日経は、同社やグループ会社の関係者になりすましたメールが増える可能性があるとして、不審なメールを受け取った場合は問い合わせフォームから連絡するよう呼びかけている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.