Après Ledger, deux autres géants des portefeuilles crypto victimes d’un incident de sécurité
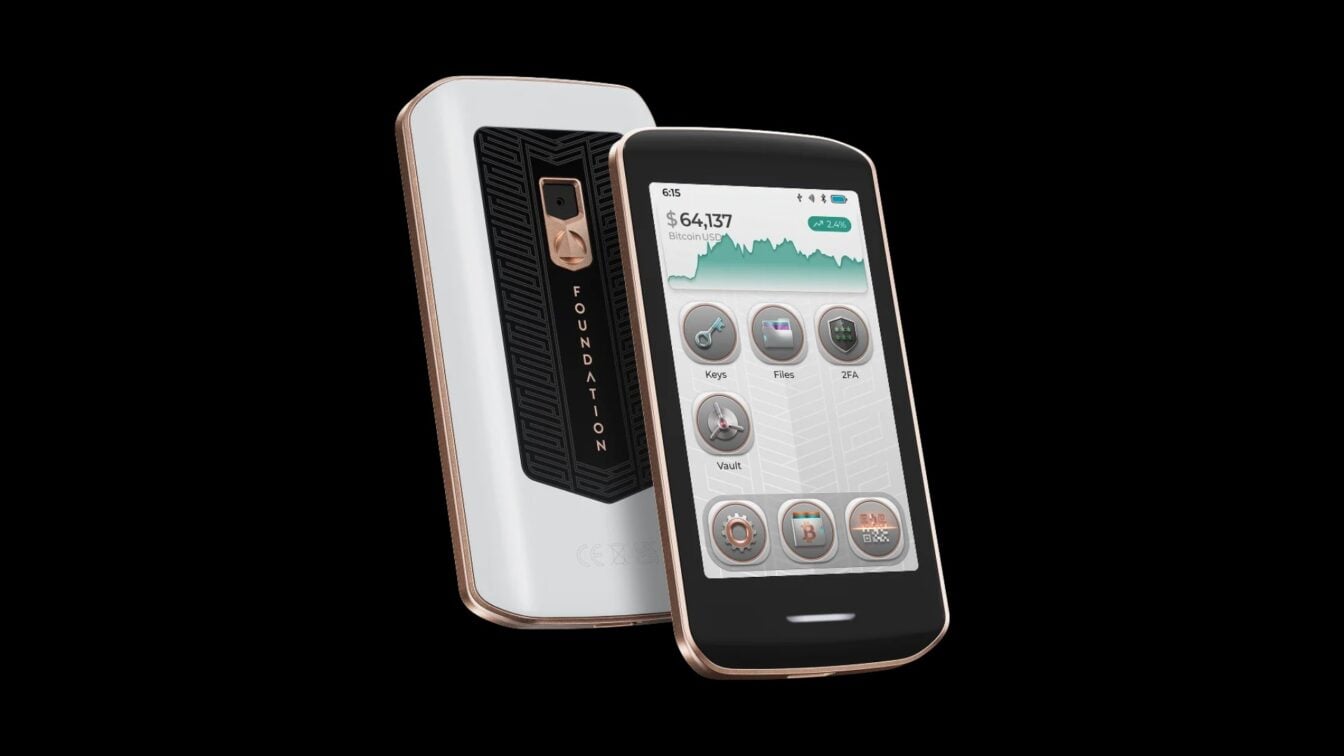
Après Ledger, deux autres fabricants réputés de portefeuilles crypto, Foundation et Keystone, viennent d’être victimes des pirates. Les données des clients ont été subtilisées, mais les harware wallets n’ont pas été compromis.
2026 est une année noire pour les fabricants de portefeuilles crypto (hardware wallets). Ces boîtiers de petite taille servent à stocker hors ligne des bitcoins, et d’autres cryptomonnaies, afin de les protéger contre d’éventuelles tentatives de piratage. Malheureusement, ce sont désormais les concepteurs de portefeuilles qui se retrouvent dans le colimateur des cybercriminels.
Récemment, la licorne française Ledger a subi une attaque dite « de la chaîne d’approvisionnement ». Des composants espions ont été dissimulés dans certains appareils avant même qu’ils n’arrivent chez les clients. Ces composants étaient programmés pour s’emparer des clés privées des utilisateurs. Plus de 200 millions de dollars de pertes ont été enregistrés par les victimes. Les portefeuilles vendus par certains revendeurs, dont Mediamarkt en Europe, ont été retirés des rayons. Ledger parle d’une « attaque localisée sur un canal de distribution », et non d’une cyberattaque d’envergure à l’encontre de son infrastructure.
À lire aussi : Ceci n’est pas un smartphone – le géant des cryptos Ledger dévoile Atom, un « coffre-fort » sous Android
Phishing, faille et piratage
Dans le sillage de Ledger, deux autres entreprises spécialisées dans les hardware wallets ont été victimes d’un incident de sécurité récemment. Le fabricant américain Foundation a alerté ses clients d’une vague de phishing qui paraissent tout d’abord anodine. La société révèle que des e-mails d’hameçonnage se sont mis à circuler afin de piéger les investisseurs. Le message, excessivement alarmiste, prétendait que « vos fonds sont en danger », car « un module d’affichage de l’un de nos fournisseurs a été modifié avant de nous parvenir ». Comme on s’y attendait, les pirates cherchent à surfer sur l’inquiétude laissée derrière l’affaire Ledger, en évoquant une attaque de la chaîne d’approvisionnement.
ANNOUNCEMENT: SPAM EMAILS HAVE BEEN SENT THAT APPEAR TO HAVE COME FROM OFFICIAL FOUNDATION DOMAINS. We have traced this back to one or more compromised API keys on Cloudflare, and have already revoked all API keys. The malicious domain in the spam email has been taken down. Funds stored on Passport are safe and Passport hardware is not compromised. We are working nonstop to discover exactly what happened and will put out a report ASAP.
— FOUNDATION (@FoundationHQ) October 26, 2026
Les mails provenaient bel et bien des domaines officiels de l’entreprise, ce qui tend à endormir la méfiance des cibles. L’entreprise a retracé l’origine des mails à une ou plusieurs clés d’API Cloudflare compromises. Zach Herbert, cofondateur et PDG de la marque, a ensuite précisé qu’une partie de l’infrastructure de Foundation a été piratée.
zherbert/status/2114599567731691807The Foundation team is actively working on this. Tag me with any questions and I’ll work to answer as fast as possible. We will share a formal report when we have all details. Passport devices are safe and secure. What we know so far: some of our backend infrastructure was compromised via a vulnerability in a self hosted app. Attackers were likely able to compromise our customer support inbox. They were also able to send emails that appeared to be legitimate. Within 10 minutes of user reports, we shut down attackers’ ability to send emails and booted them off our systems. For a subset of customers with mailing addresses or phone numbers in their emails, we believe that came from (1) access to our customer support inbox, (2) cross referencing and inserting data from other recent crypto leaks and, possibly (3) recent orders on our new Shopify website. We will figure out exactly what happened and we will share more details tomorrow. I’m very sorry.
— Zach Herbert 🇺🇸 (@zherbert) October 26, 2026
L’attaquant s’est appuyé sur une faille d’une application qui donnait accès à la boîte mail du support client de la marque. Une fois dans la messagerie, ils ont pu envoyer de faux e-mails en se faisant passer pour Foundation. Foundation assure avoir colmaté la brèche et que ses portefeuilles physiques restent sécurisés. Les fonds des clients ne sont pas en danger. Néanmoins, l’incident suscite l’inquiétude des utilisateurs, car des données personnelles ont été exfiltrées.
Près de 19 000 appareils à détruire
Keystone, un autre fabricant de wallets, s’est également retrouvé dans le colimateur des truands quelques jours plus tôt. Le fabricant a détecté un accès non autorisé à son site le 20 octobre. Un intrus a pu récupérer les données de livraison des clients (noms, coordonnées, adresses, détails de commande) sans déclencher la moindre alerte de sécurité. Au total, 25 964 fiches clients ont été volées.
We owe you an apology. On October 20, we detected unauthorized access to our official website. After verifying API activity with Shopify, we confirmed on October 23 that a third party obtained customer shipping information. You trusted us with those details, and we’re sorry we didn’t keep them safe. Exposed: names, contact details, shipping addresses, and order details (items and prices). Not exposed: payment card or bank details, recovery phrases, private keys, or wallet passwords. We’ve blocked access, fixed the vulnerability, opened an investigation, and are emailing affected customers. Scammers may pose as Keystone by phone, text, email, or mail, offering refunds, replacement devices, or “fixes” for your order or address. None of it is from us. NEVER share your recovery phrase or private keys, and NEVER enter your recovery phrase into a device you didn’t order. We will never ask for them. Don’t click links in unexpected messages. Type https://t.co/7km8AZM288 yourself. A detailed report is coming soon. Until then, trust only our official channels. If anything feels off, email [email protected]. We’d rather hear from you than have you take a chance. Again, we’re truly sorry to everyone affected.
— Keystone Hardware Wallet (@KeystoneWallet) October 24, 2026
Pire, l’attaquant a mis la main sur la clé d’authentification unique inscrite du groupe. Elle permet à Keystone de vérifier qu’un appareil est authentique. Gravée en usine, elle est impossible à effacer. Avec la clé en mains, des pirates vont théoriquement pouvoir fabriquer des appareils piégés qui ressemblent à des appareils authentiques. Dos au mur, l’entreprise va détruire les 18 835 appareils de son stock qui reposent sur la clé compromise. En miroir de Foundation, Keystone insiste sur le fait que les clés privées et les phrases de récupération des clients n’ont pas été touchées. Les appareils et les fonds sont en sécurité.
Des incidents qui se ressemblent
Dans les trois incidents, c’est une entité qui gravite autour des fabricants de wallets qui est à l’origine de la cyberattaque. Dans le cas de Ledger, il s’agit d’un maillon de sa chaîne d’approvisionnement. Chez Foundation, il s’agit d’une application tierce. Du côté de Keystone, c’est son site de vente qui a été compromis. Dans tous les cas, les portefeuilles entre les mains des clients sont restés intouchés.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.