[ITmedia News] 「焼肉きんぐ」個人情報約1079万件が漏えい 公式アプリのシステムに不正アクセス ほぼ全会員分に相当
著者
 林裕也
[ITmedia]
焼肉チェーン「焼肉きんぐ」を運営する物語コーポレーション(愛知県豊橋市)は10月5日、焼肉きんぐ公式アプリの会員管理システムが第三者による不正アクセスを受け、会員情報1078万8963件が漏えいしたと発表した。アプリのユーザー登録数1080万8784件のほぼ全てに当たる。
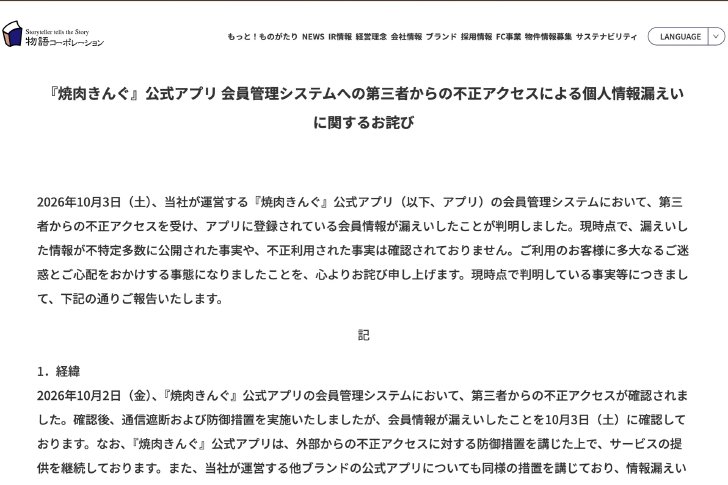
漏えいしたのは会員番号、氏名(アプリ登録名)、メールアドレス、電話番号。ログインパスワード・生年月日・性別・郵便番号、保有ポイントを含む店舗利用履歴、クレジットカードなどの決済情報は対象外。発表時点で、漏えいした情報の不特定多数への公開や不正利用は確認していないという。
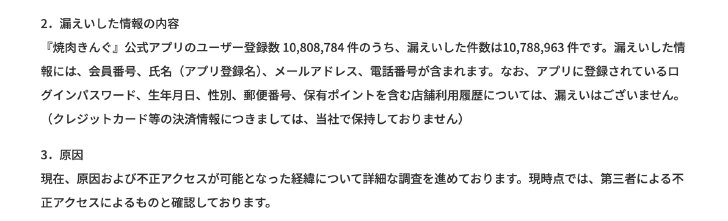
同社は2日に不正アクセスを確認し、通信遮断などの防御措置を実施したが、3日に会員情報の漏えいが判明した。公式アプリのサービスは対策を講じた上で継続中だ。「丸源ラーメン」など他ブランドの公式アプリでは漏えいを確認していないが、同様の対策を実施済みという。原因と侵入経緯を調べるとともに、個人情報保護委員会への報告や警察への被害届の提出を進めている。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.