Node.jsがセキュリティアップデートで「22.23.4」「24.22.1」「26.12.1」配信、全体で10件の脆弱性を修正
🔐 Node.js security updates are now available!
— Node.js (@nodejs) October 21, 2026
New releases for Node.js 22.x, 24.x & 26.x address multiple vulnerabilities, including high-severity issues.
Review the details and update your systems to stay secure.
🔗 https://t.co/W4kfzx5lxz
#NodeJS #Security
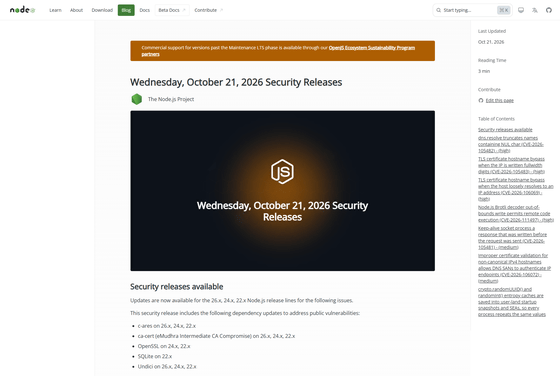
修正された脆弱性は、Node.jsのBrotliデコーダーが範囲外書き込みを許してしまうことでリモートコード実行につながる「CVE-2026-111497」を含む、以下の10件です。
・深刻度「高」4件
CVE-2026-105482:dns.resolveでNUL文字を含む名前が途中で切り詰められる脆弱性
CVE-2026-105483:全角数字で表記されたIPアドレスによってTLS証明書のホスト名検証を回避できる脆弱性
CVE-2026-106069:IPアドレスとして解釈されるホスト名によってTLS証明書のホスト名検証を回避できる脆弱性
CVE-2026-111497:Brotliデコーダーの範囲外書き込みによってリモートコード実行が可能になる脆弱性
・深刻度「中」3件
CVE-2026-105481:Keep-alive接続で、リクエスト送信前に書き込まれたレスポンスが処理される脆弱性
CVE-2026-106072:非標準形式のIPv4アドレスに対する証明書検証が不適切で、DNS名用のSANによってIPアドレス接続先の認証が可能になる脆弱性
CVE-2026-106074:crypto.randomUUID()とrandomInt()のエントロピーキャッシュが起動時スナップショットやSEAに保存され、複数のプロセスで同じ値が生成される脆弱性
・深刻度「低」3件
CVE-2026-106070:Node.jsのZipFileでZIPヘッダーの検証に失敗した後も、攻撃者が制御可能な先頭部分のバイト列が返される脆弱性
CVE-2026-106071:Permission Modelのワイルドカードを使用した基数検索によって、ファイルシステムへの権限が過剰に付与される脆弱性
CVE-2026-106073:fs.realpathSyncを使用してPermission Modelのアクセス制限を回避できる脆弱性
なお、10件のうち、深刻度「高」のCVE-2026-105483はNode.js 26.xと24.xにのみ影響し、深刻度「低」のCVE-2026-106070とCVE-2026-106071の2件はNode.js 26.xにのみ影響するもので、他7件は26.x・24.x・22.x共通です。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.