無料でWebサイト・DNS・AWS認証情報・クレカ・機密文書などにおとりを設置して不審な操作を検知できる「Canarytokens」、インストール不要でセルフホストにも対応
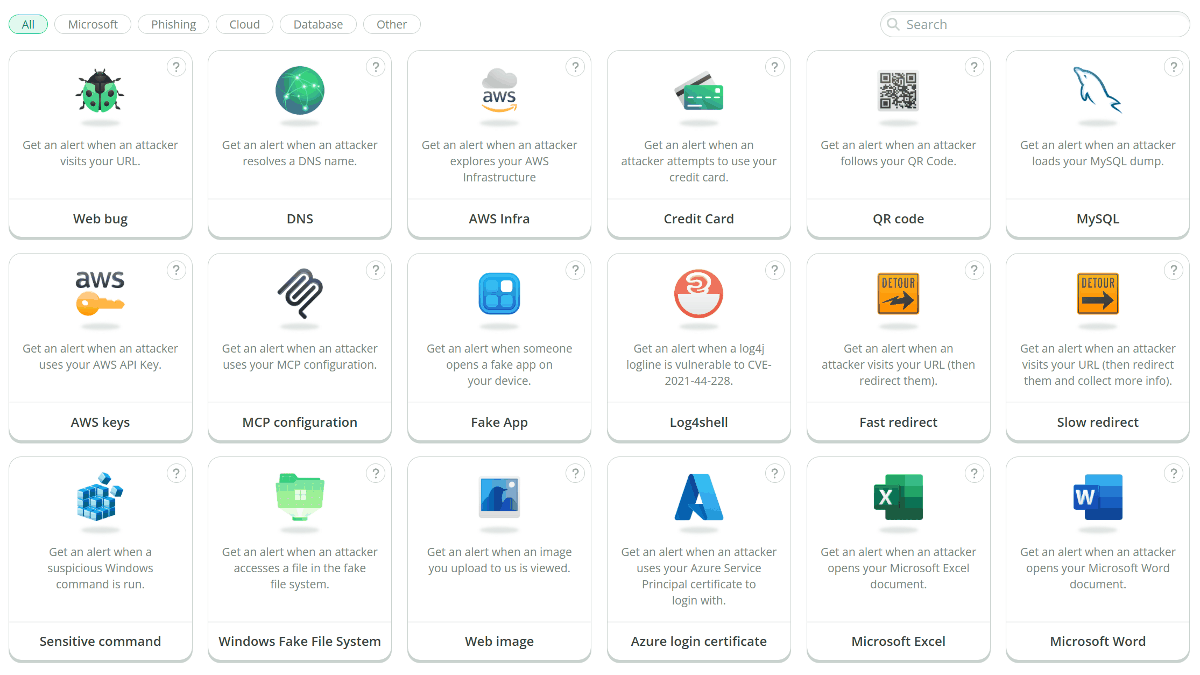
自分が管理するWebページやDNS・AWSなどへの不審なアクセスを把握するには、それぞれのサービスでログを調査するなどの方法がありますが、攻撃者が触れそうな場所へ特殊なおとりを用意することでアクセスされた際に通知を受け取る方法もあります。そこで、Webページ・DNS・AWS・クレジットカード・QRコードなどに対応したおとりを無料で生成し、その利用をメールで通知するサービスが「Canarytokens」です。
Canarytokens
https://canarytokens.org/nest/
thinkst/canarytokens: Canarytokens helps track activity and actions on your network
https://github.com/thinkst/canarytokens
◆Canarytokensとは
Canarytokensは不審な人物が触れそうな場所におとりを置き、その情報が利用された際に通知する無料のセキュリティツールで、URLだけでなくDNS・AWS認証情報・QRコード・Office文書などにも対応し、侵入そのものを防ぐのではなく不審な操作の兆候を見つけます。
◆Canarytokensを使ってみる
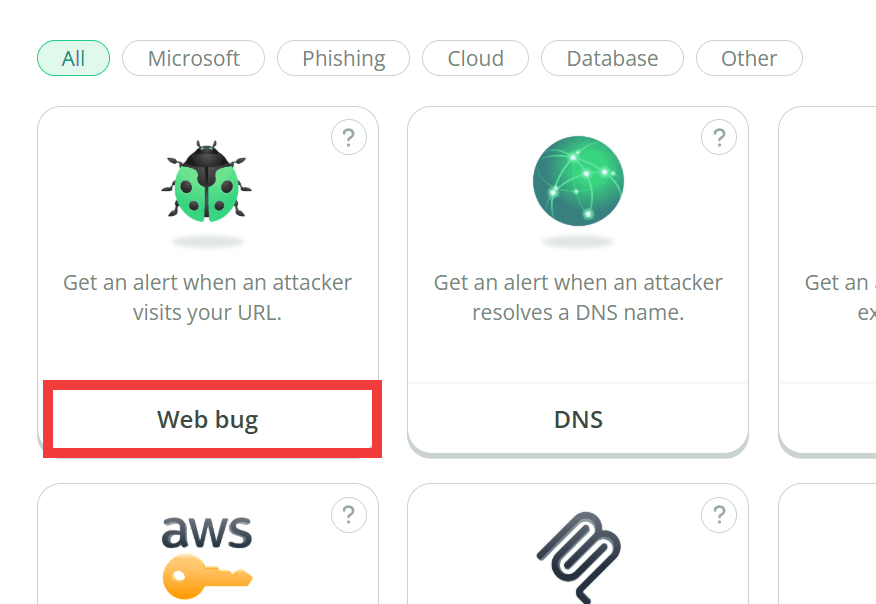
公式サイトを開いてトークンの種類を選択し、通知先のメールアドレスと設置場所を思い出すための説明を入力します。例として、「Web Bug」をクリック。
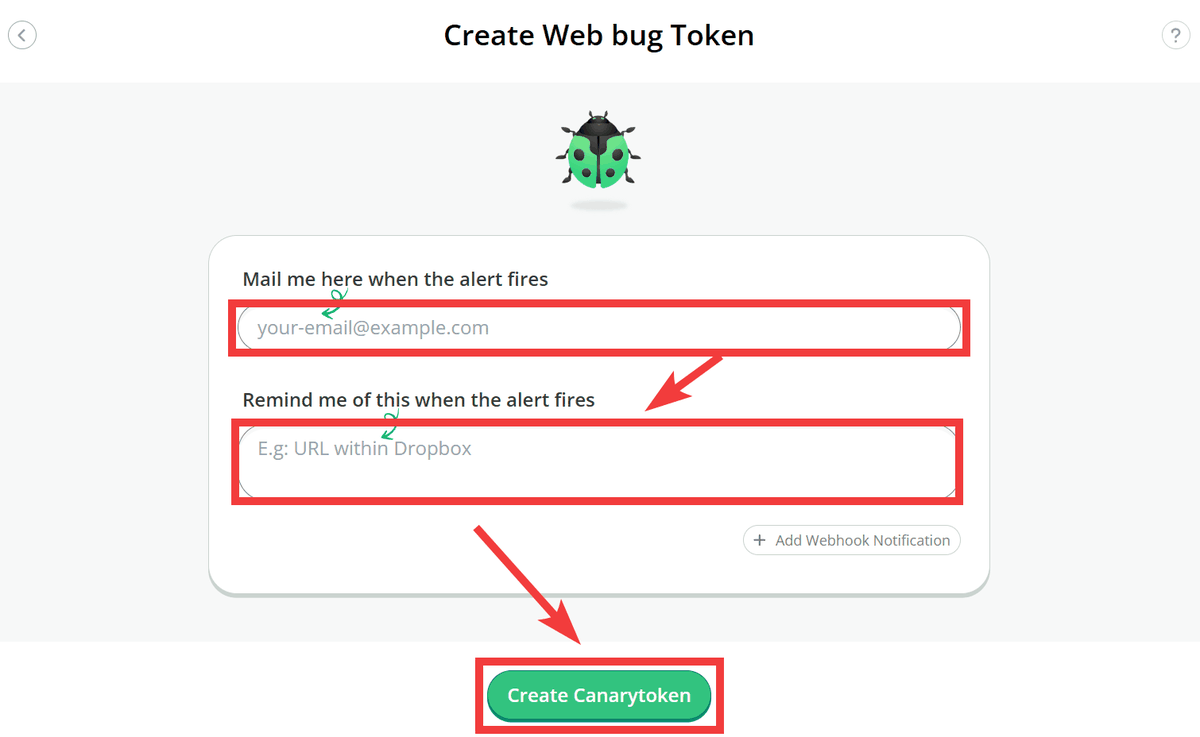
「Create Web bug Token」の作成フォームでは「Mail me here when the alert fires」にメールアドレス、「Remind me of this when the alert fires」に「設置場所や目的などの覚え書き」を記入して「Create Canarytoken」をクリック。
「Canerytoken URL」として固有のURLが生成され、非公開の設定ファイルや限られた人だけが閲覧する資料などに仕込めます。
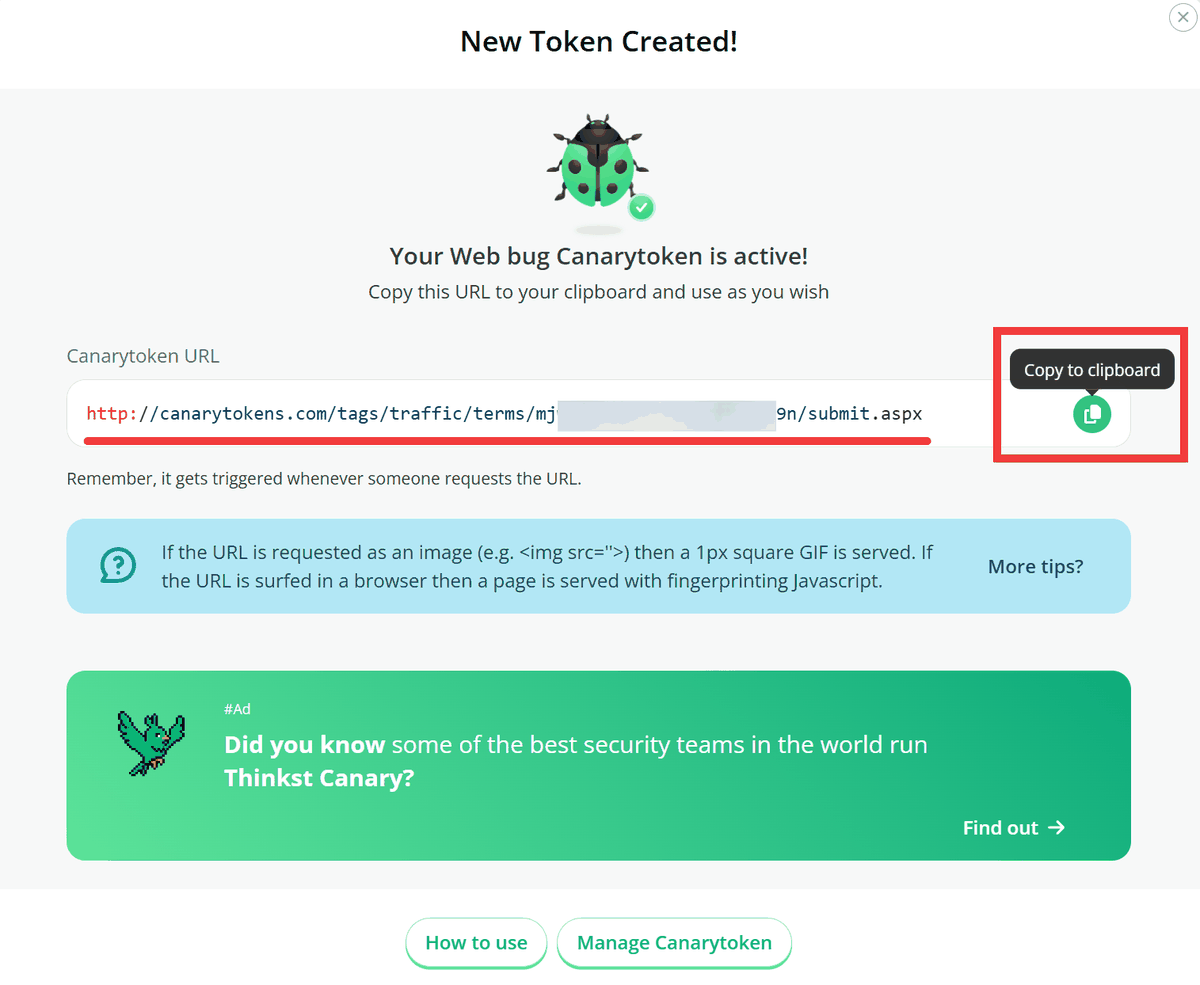
試しにそのURLを別のブラウザで開くとサーバーへアクセスが送られ、登録したメールアドレスへ警告が届く仕組みとなっており、通知にはアクセス時刻や接続元の情報などが含まれるため、身に覚えのないアクセスが起きた際の調査に利用できます。
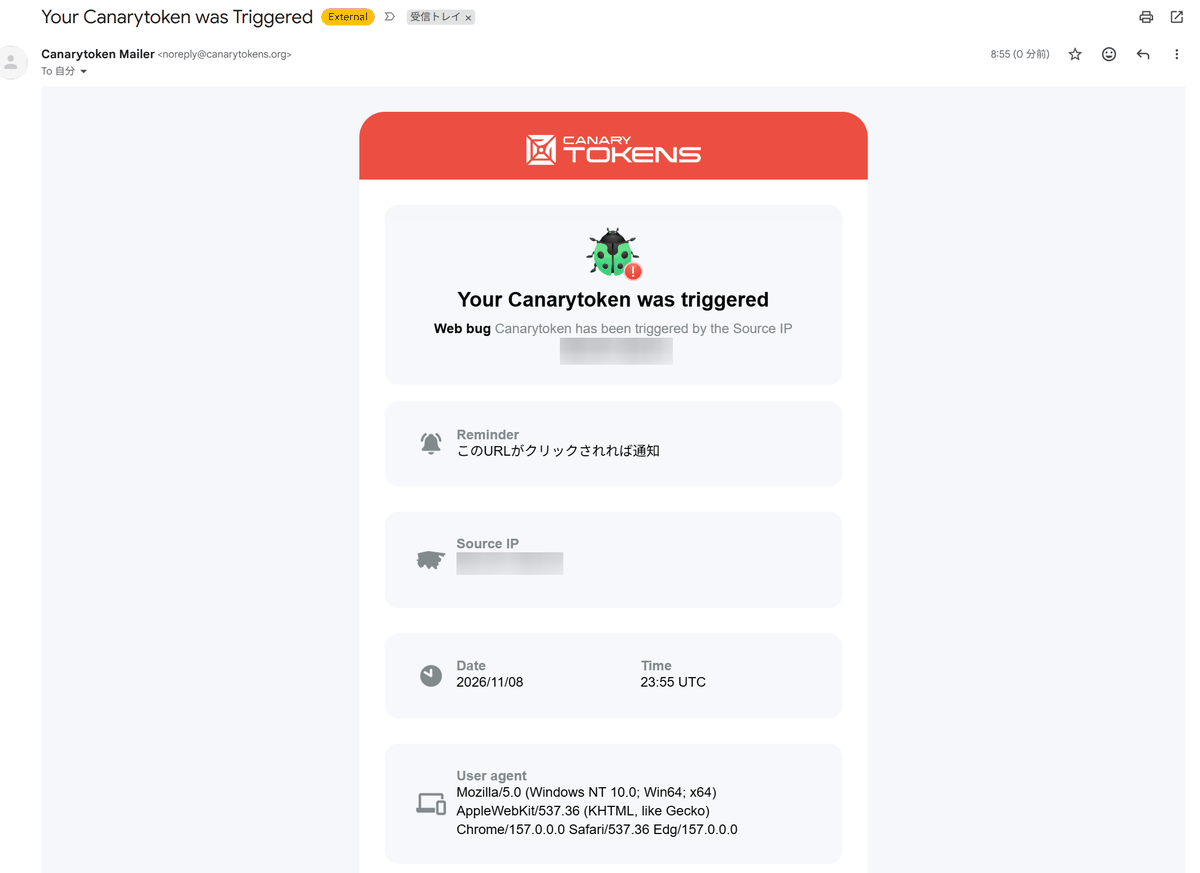
ただしURLのプレビュー機能やセキュリティソフトの自動確認でも通知が送信されるため、通知だけで攻撃を断定することはできません。
◆QRコードにも対応
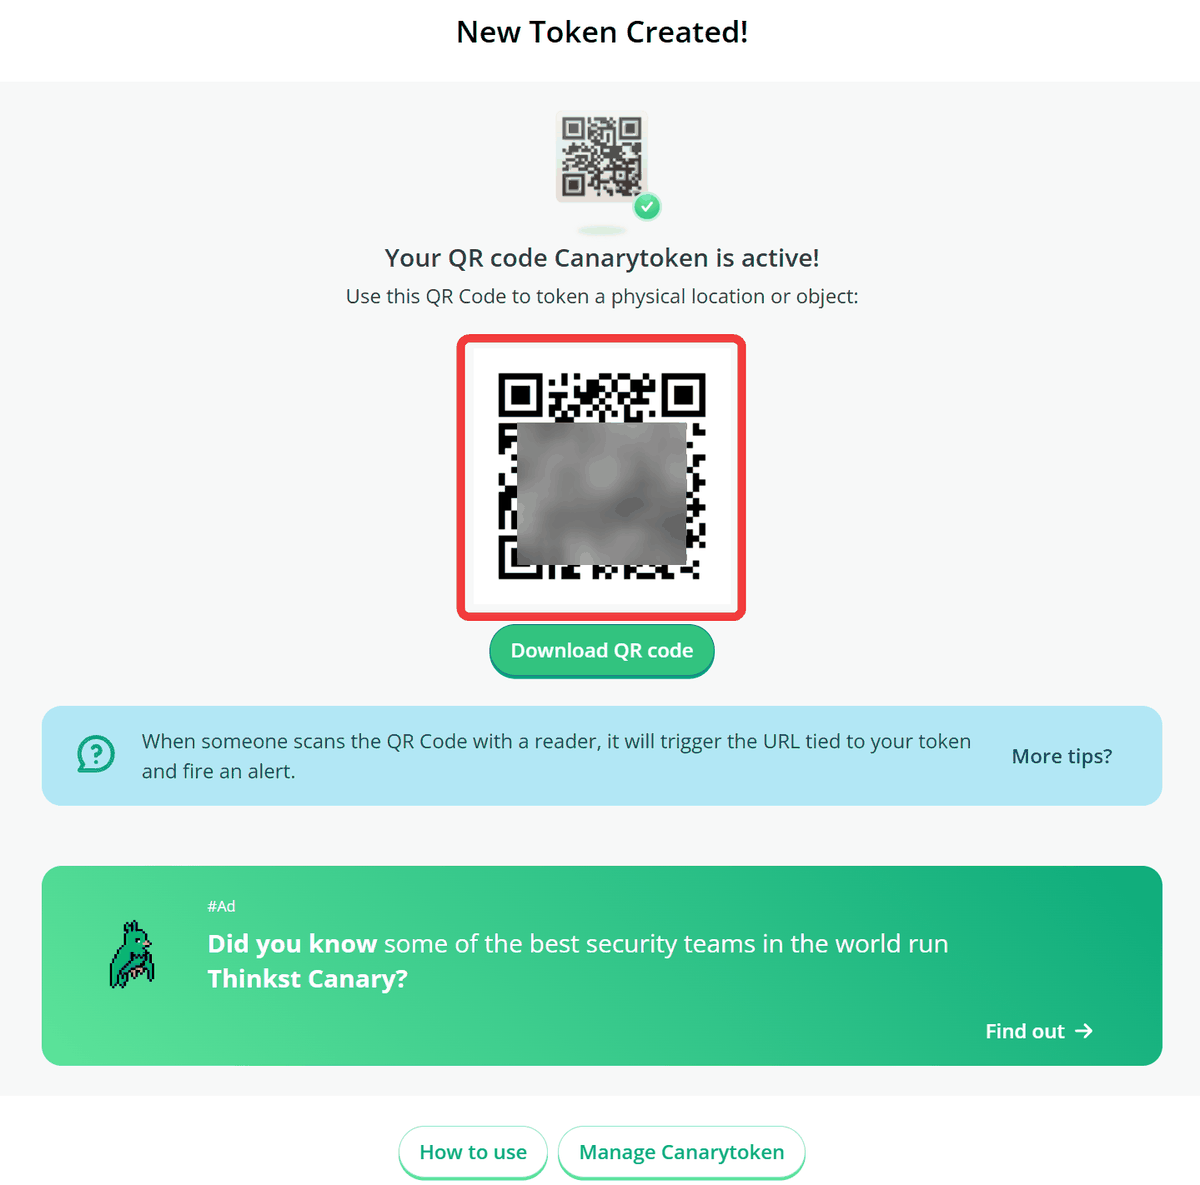
「QR Code」はURLをQRコード化したもので、生成した画像を印刷物や限定配布する資料へ貼り付けられます。
◆Webページにアクセスしなくても検知できるDNS
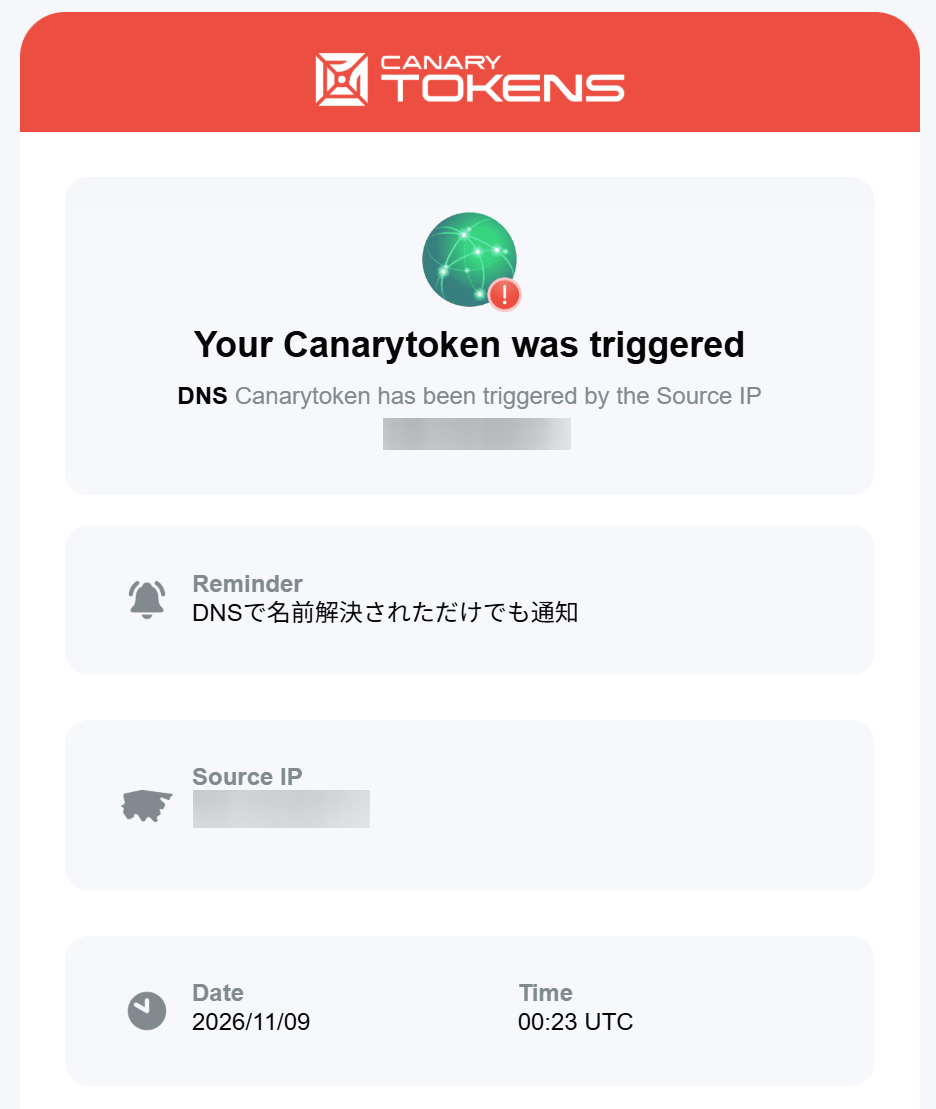
一方「DNS」ではWebページへアクセスする必要さえなく、専用ドメイン名の名前解決を試みるだけで通知できます。
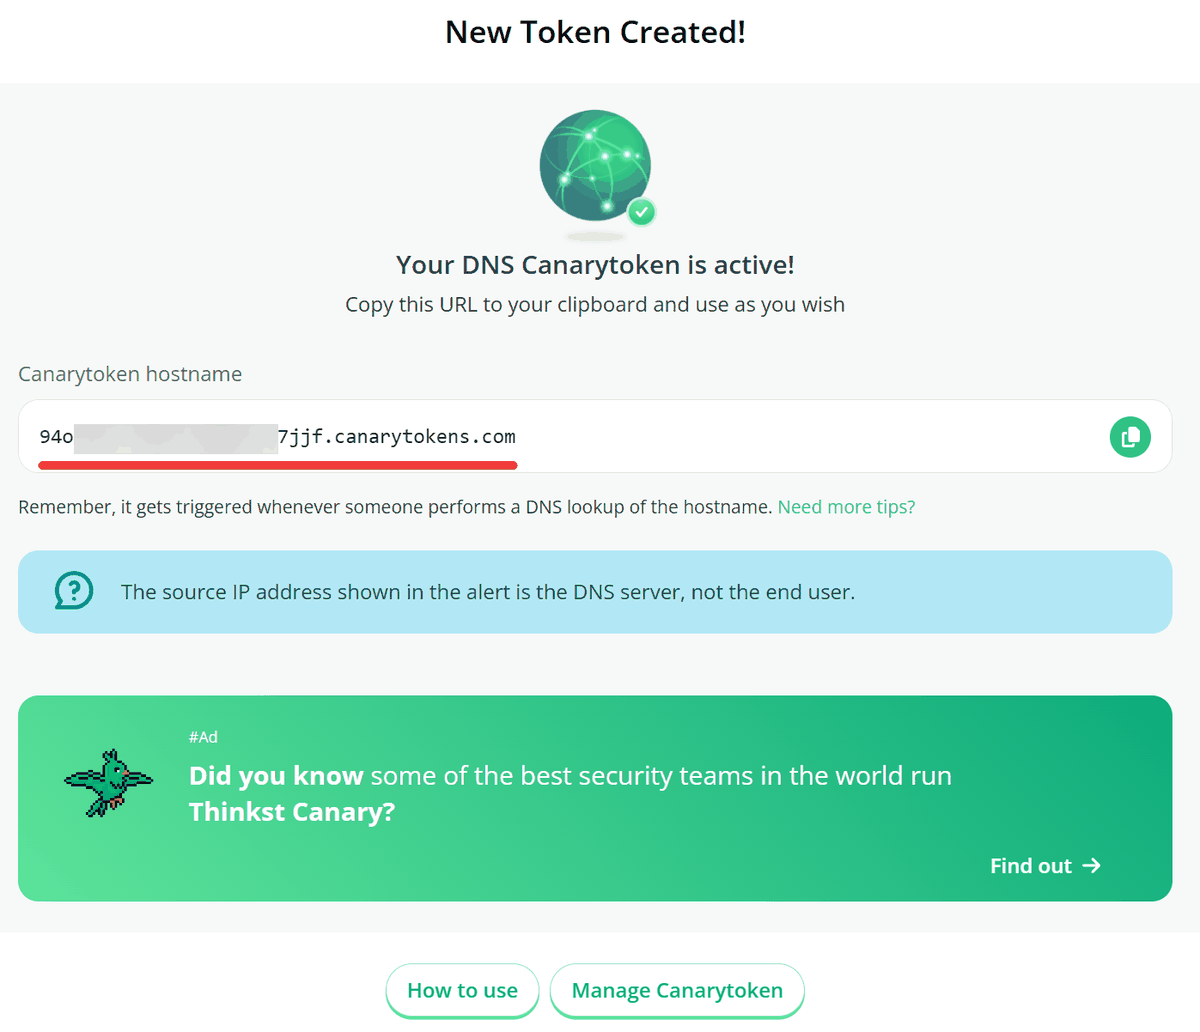
DNSはドメイン名からIPアドレスなどを調べる仕組みで、Windowsなら「nslookup」コマンドで動作を試せます。
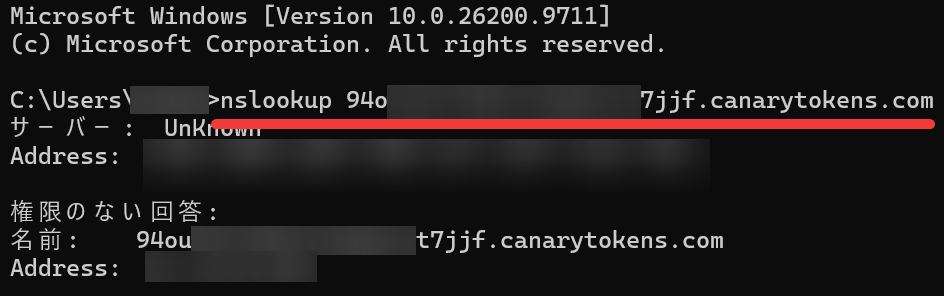
利用したDNSサーバーが通知上の接続元になる場合もあるため、表示されたIPアドレスがアクセスしたPCそのものとは限りません。
◆AWSの認証情報やクレジットカードにも対応
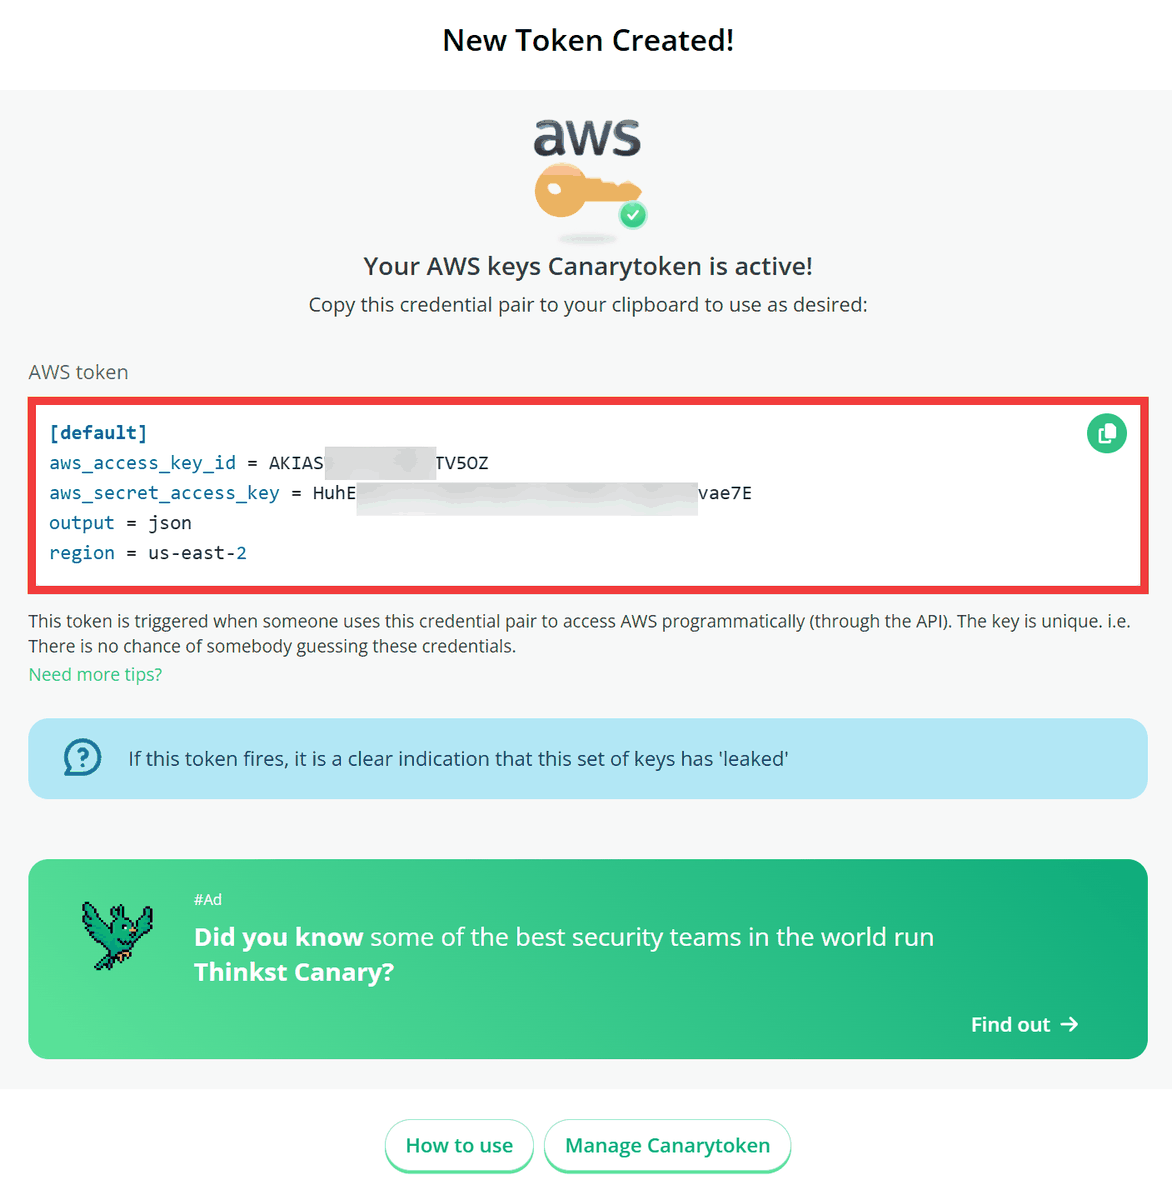
「AWS Keys」では本物のAWS認証情報に見えるおとりを作成し、第三者がAWSのAPIで使用した場合に通知します。設定ファイルなどへの配置が想定されており、Amazon側のログ処理で通知まで2~30分程度かかる場合があります。
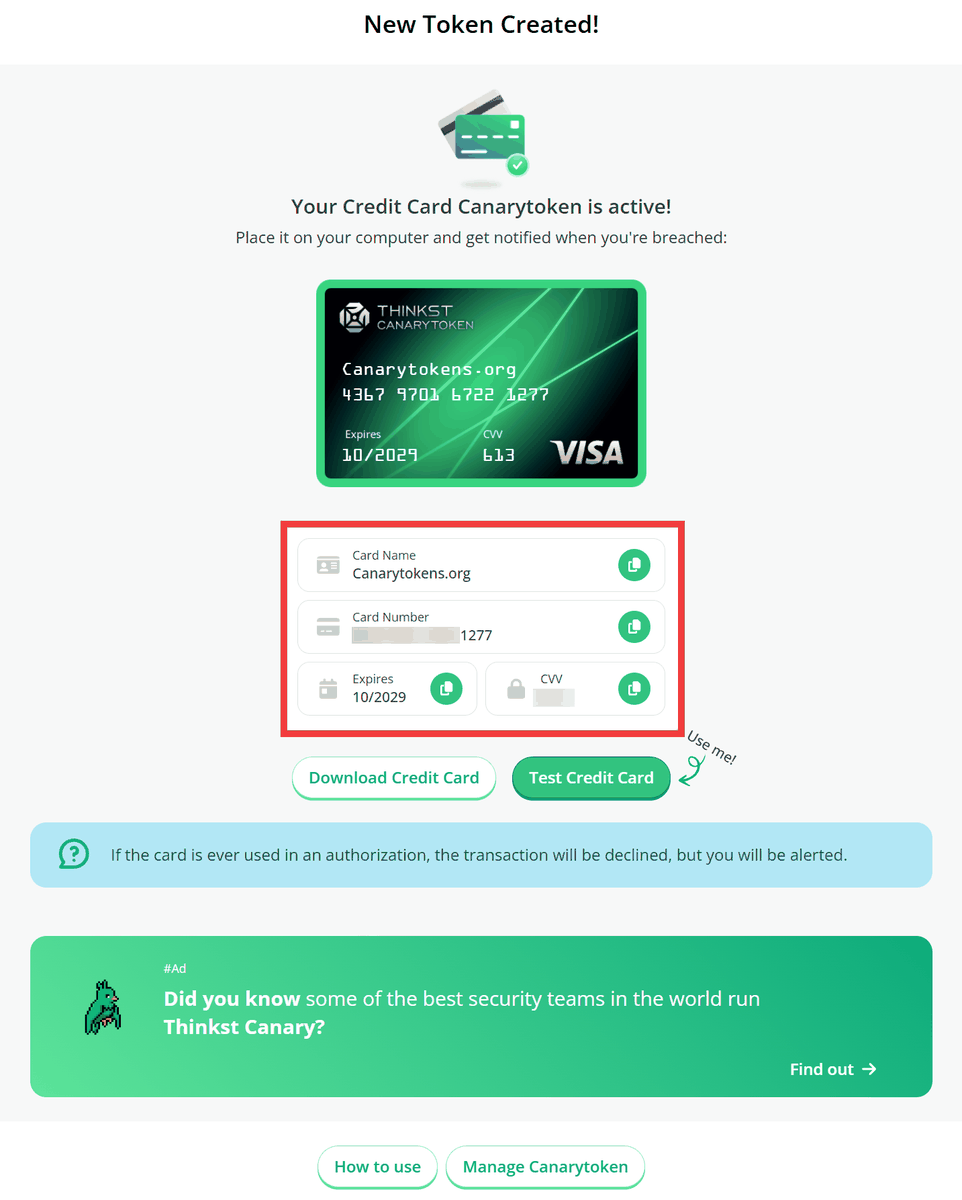
「Credit Card」ではおとりのカード番号を生成でき、保存した決済情報が持ち出されて取引に使われた場合の発見につながります。
◆Webサイトの複製や機密文書へのアクセスも検知
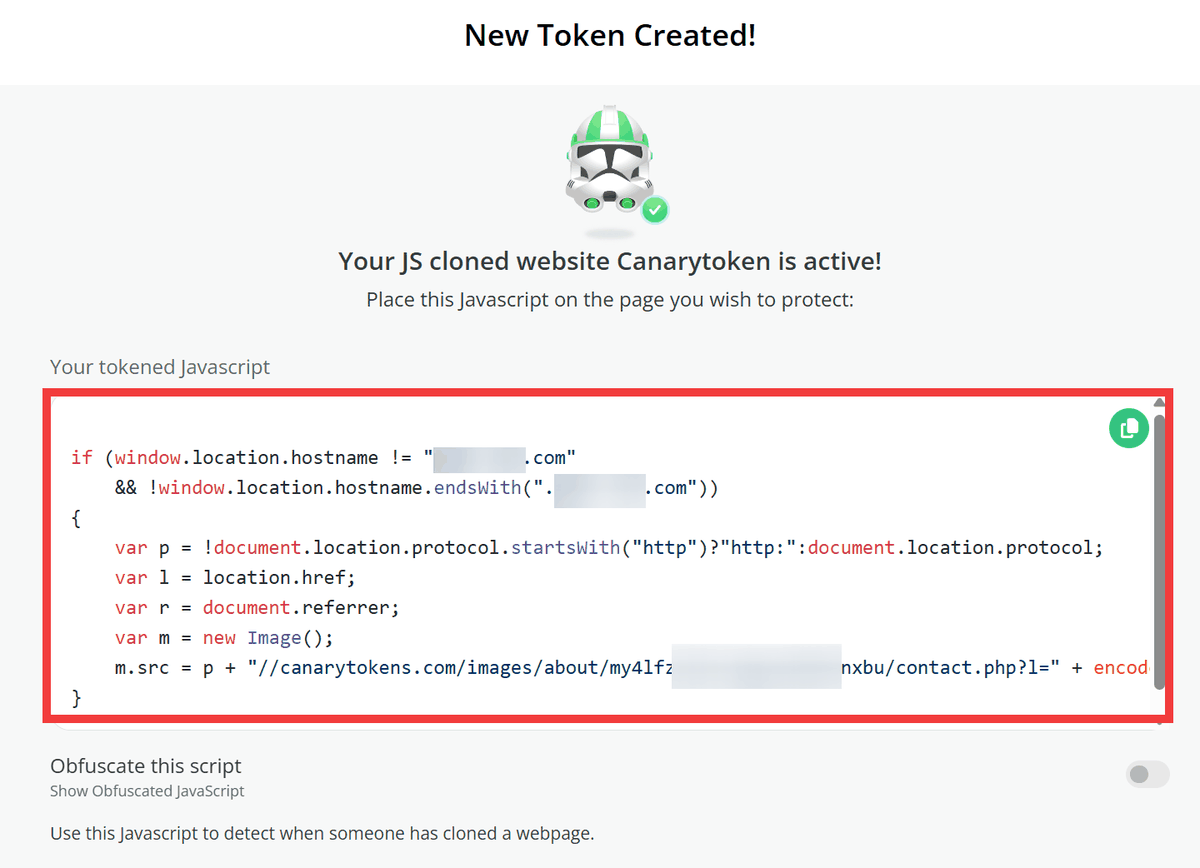
「Cloned Website」は自分のWebサイトに専用のJavaScriptを埋め込み、そのページが別のドメインへ複製されて読み込まれた際に通知します。
◆利用できる検知一覧
ほかにもWord・Excel・PDF・Windowsフォルダー・WireGuardの設定・MySQLダンプ・MCP接続設定など、多様なおとりが用意されています。
・Web bug:専用URLへのアクセスを検知
・DNS:DNSの名前解決を検知
・AWS Infra:AWSのクラウドリソースへのアクセスを検知
・Credit Card:おとりのクレジットカード番号の利用を検知
・QR code:QRコードのリンク先へのアクセスを検知
・MySQL:MySQLダンプの読み込みを検知
・AWS keys:AWS APIキーの利用を検知
・MCP configuration:MCP設定の利用を検知
・Fake App:偽装アプリが開かれたことを検知
・Log4shell:Log4jの脆弱性を利用した攻撃の兆候を検知
・Fast redirect:URLへのアクセスを検知して別のURLに転送
・Slow redirect:アクセス情報を収集してから別のURLに転送
・Sensitive command:Windowsの特定コマンドの実行を検知
・Windows Fake File System:偽装ファイルシステム内のファイルへのアクセスを検知
・Web image:設置した画像へのアクセスを検知
・Azure login certificate:Azureのサービスプリンシパル証明書を利用したログインを検知
・Microsoft Excel:Excelファイルを開いたことを検知
・Microsoft Word:Wordファイルを開いたことを検知
・SVN:SVNリポジトリへのアクセスを検知
・Unique email address:専用メールアドレスへのメール送信を検知
・Microsoft SQL Server:SQL Serverのデータベースへのアクセスを検知
・Custom EXE / binary:実行ファイルやDLLの実行・読み込みを検知
・Acrobat Reader PDF:Acrobat ReaderでPDFを開いたことを検知
・Windows Folder:Windows Explorerでフォルダーを閲覧したことを検知
・JS cloned website:JavaScriptを利用してWebサイトの複製を検知
・CSS cloned website:CSSを利用してWebサイトの複製を検知
・Kubeconfig:Kubernetesの設定ファイルの利用を検知
・WireGuard VPN:WireGuardのVPN接続設定の利用を検知
・Azure Entra ID login:Azure Entra IDのログイン操作を検知
・Network Folder:WebDAVのネットワークフォルダーへのアクセスを検知
・SAML IdP App:SAML認証基盤の偽装アプリが開かれたことを検知
・SVG Image:SVG画像の読み込みを検知
いずれも種類ごとに発火条件が異なり、文書の保護設定や通信環境によって検知結果が変わります。
◆Canarytokensのセルフホスト
公式サイトを使えばWindowsへのインストールは不要ですが、CanarytokensのソースコードはGitHubで公開されており、Docker版のリポジトリも公開されています。ただし、AWS認証情報を発行する一部の機能は別の専用基盤を使うため、公開サービスとセルフホスト版で利用できる範囲は異なります。
thinkst/canarytokens-docker: Docker configuration to quickly setup your own Canarytokens.
https://github.com/thinkst/canarytokens-docker
◆Canarytokensの評価
ソーシャル系ニュースサイトのHacker NewsではCanarytokensについてさまざまな議論が行われており、「AWS向けのおとりを通知させずに見破れる場合がある」という指摘がある一方、「Webhookを使って既存の監視システムへ簡単に連携できる」という評価も投稿されています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.