好きな時にAmazonの商品を受け取れる「Amazonロッカー」のセキュリティをあらゆる手段を駆使して突破する試み~ハードウェア編
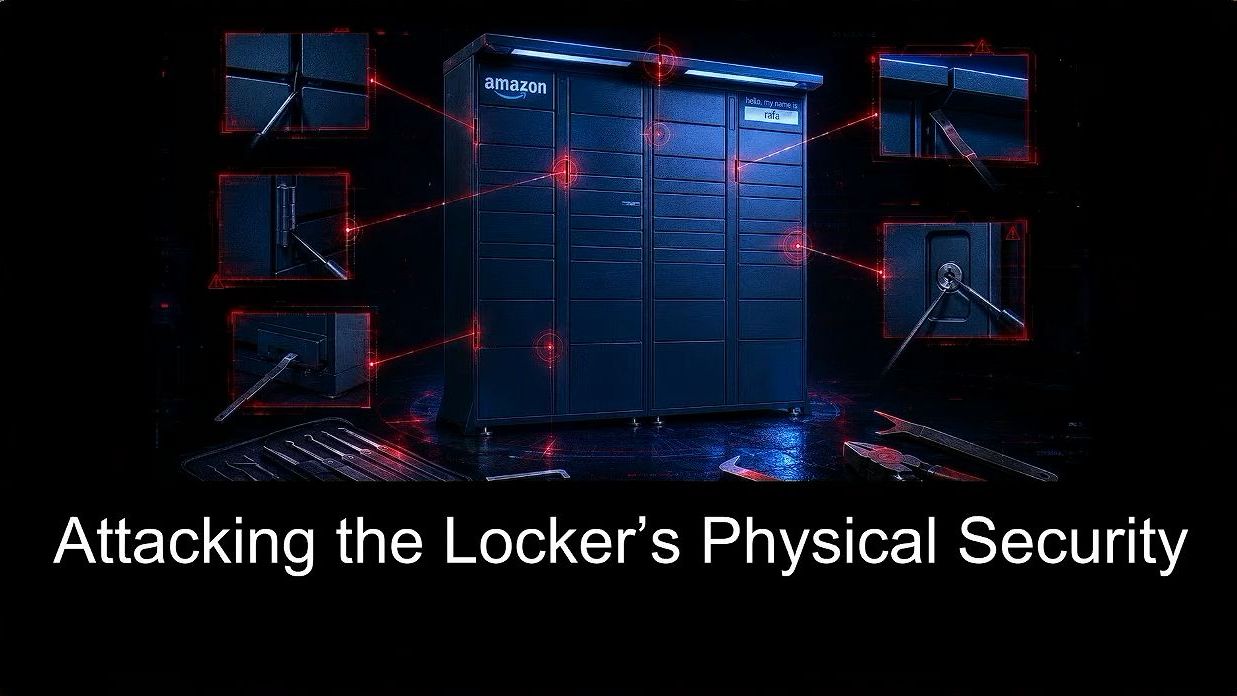
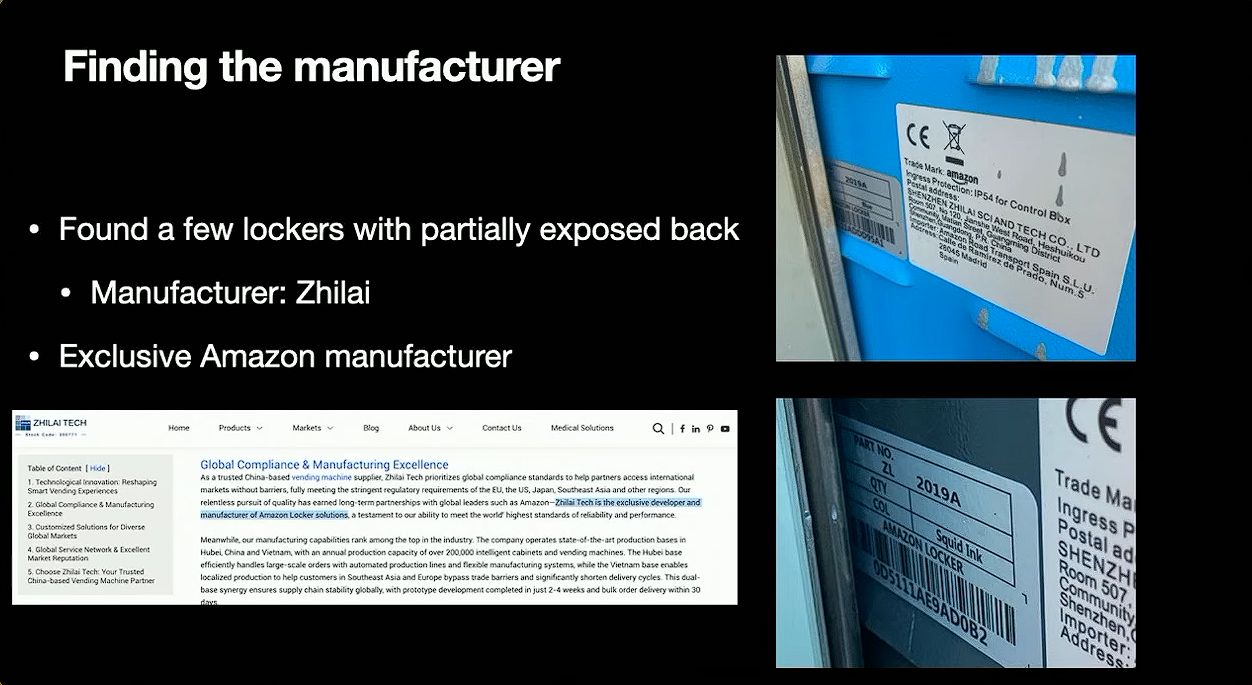
ヴィゴ氏はハードウェアの側からハッキングの糸口を探ることにしました。街を歩き回ってみたところ背面が完全に覆われていないロッカーをいくつか見つけました。ZHILAIというメーカー名が確認できたため調べてみたところ、Amazonロッカーを製造している世界で唯一のメーカーだということが分かりました。
FCC IDのデータベースからマニュアルやハードウェアに関する情報を入手しました。
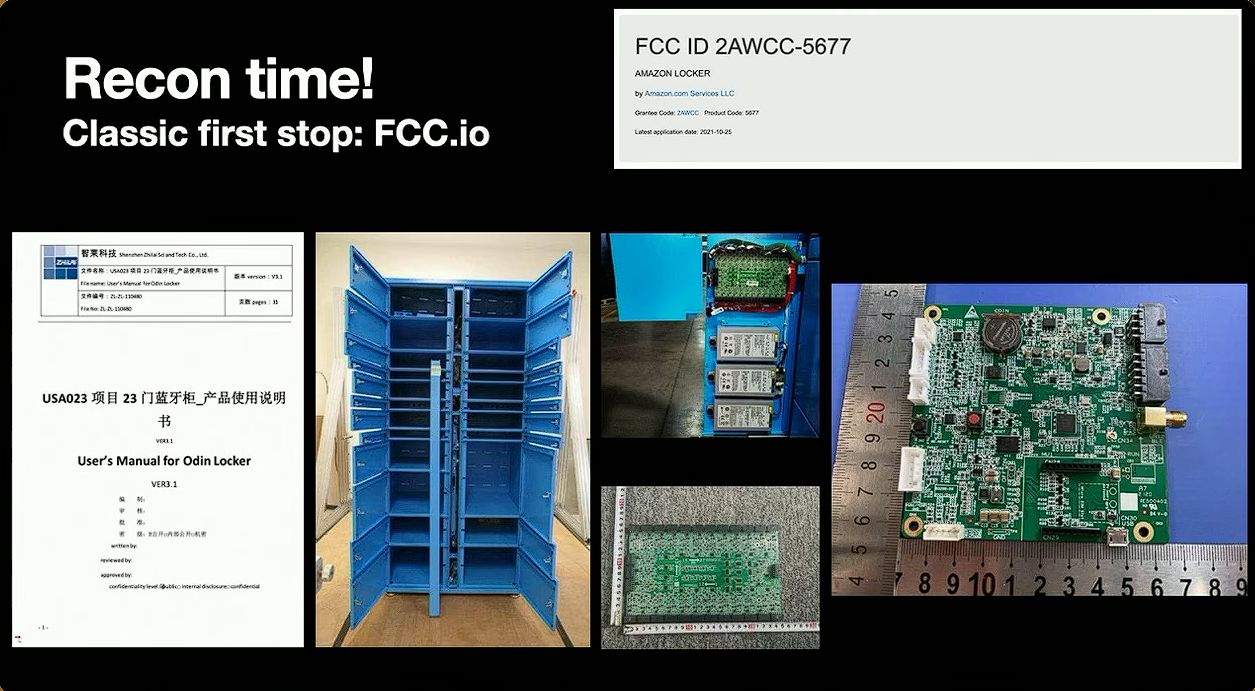
マニュアルを通読していてヴィゴ氏が注目したのはテスト用の内部モバイルアプリの存在でした。
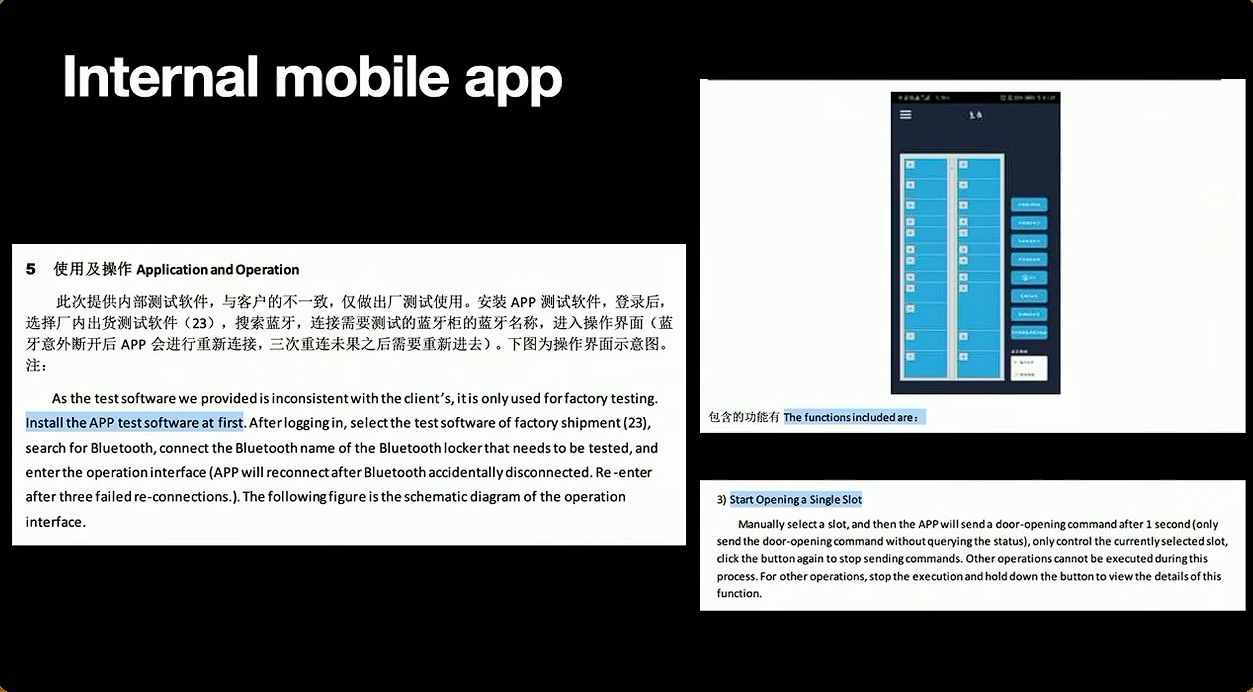
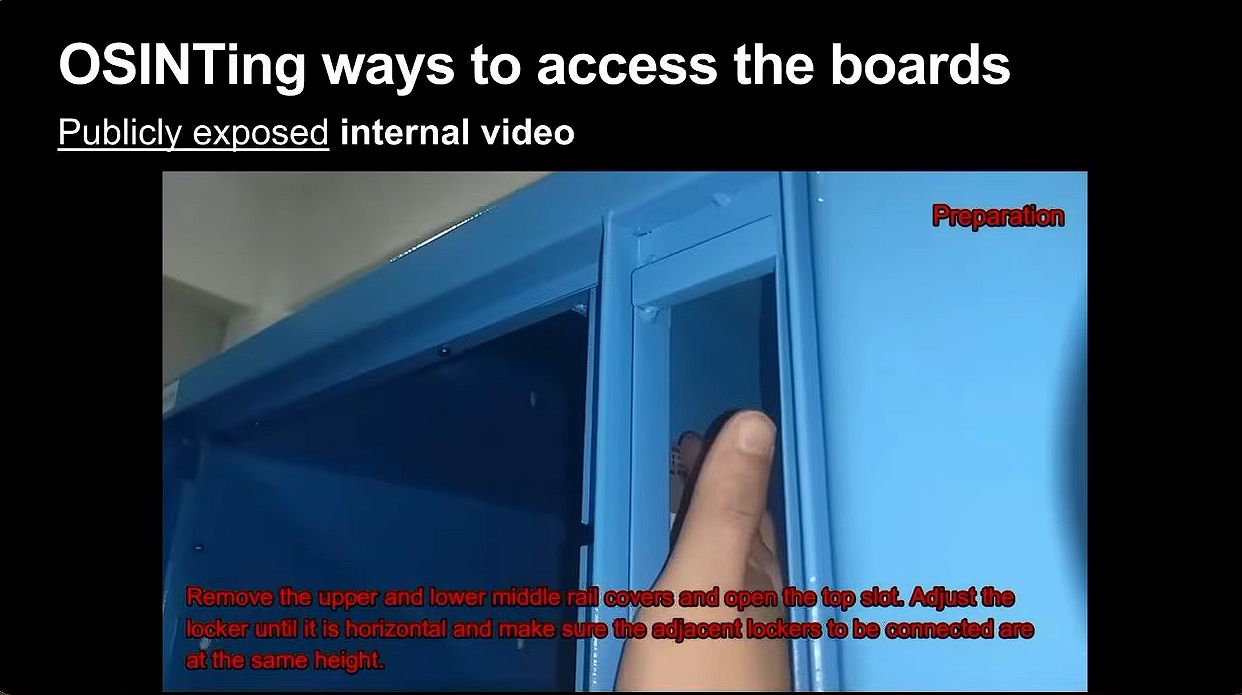
アプリについて調べていると、社内向け動画が中国版YouTubeクローンに流出しているのを見つけました。さらに、同じ動画が本家YouTubeにも非公開でアップロードされていましたが、ヴィゴ氏は中国版YouTubeクローンでそのリンクを発見しています。
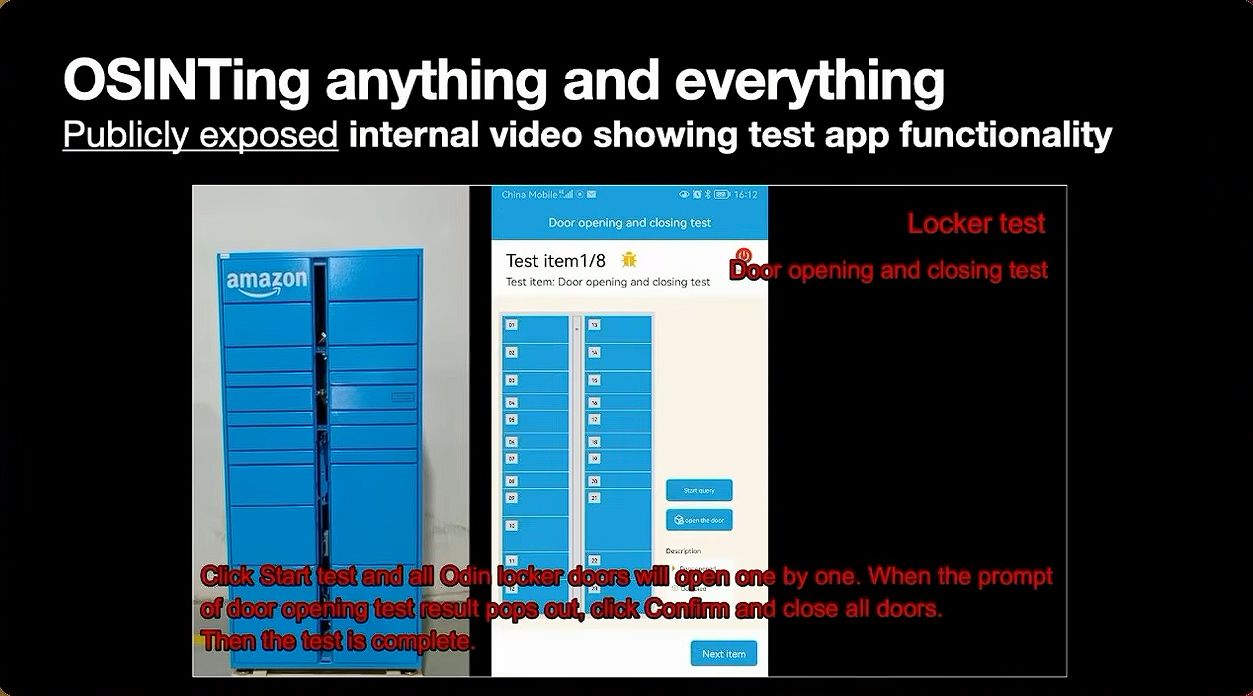
動画には、モバイルアプリのボタンをクリックするとすべてのスロットが「ジャックポットに当たったみたいに」開く様子が映されています。ヴィゴ氏は「中国語をよく知らなくても中国語の資料を多く調べていると、こういうものが出てくる」と述懐しています。
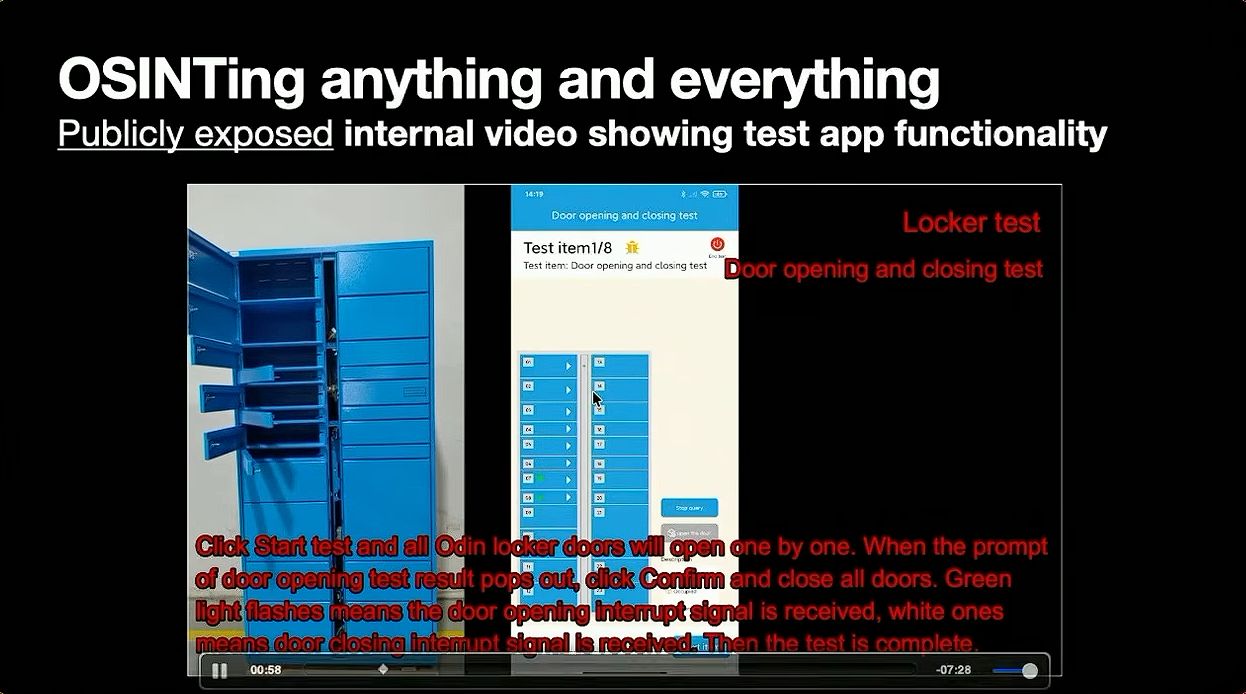
さらに、診断情報などステータスチェック機能があること、アプリ名およびアイコンを確認することができました。
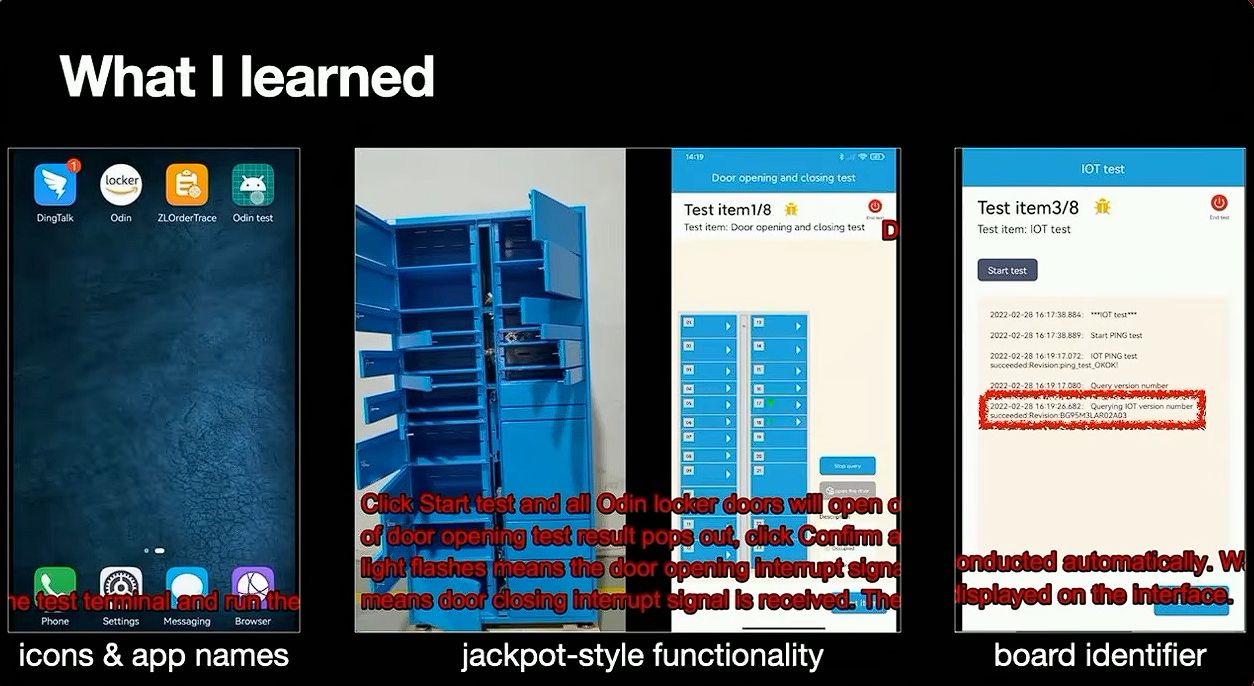
何としてもモバイルアプリを入手したいと考えたヴィゴ氏はAPKPureやインターネットフォーラム等あらゆる場所を探しましたが、見つけられませんでした。そこでヴィゴ氏はZHILAIに「スマートロッカー事業を始めたい」と連絡を取り、Amazonのプログラムを担当している人と接触することに成功しました。ただし、「Amazon用のアプリをもらえますか?」と聞いてみたところ、さすがに断られたとのこと。
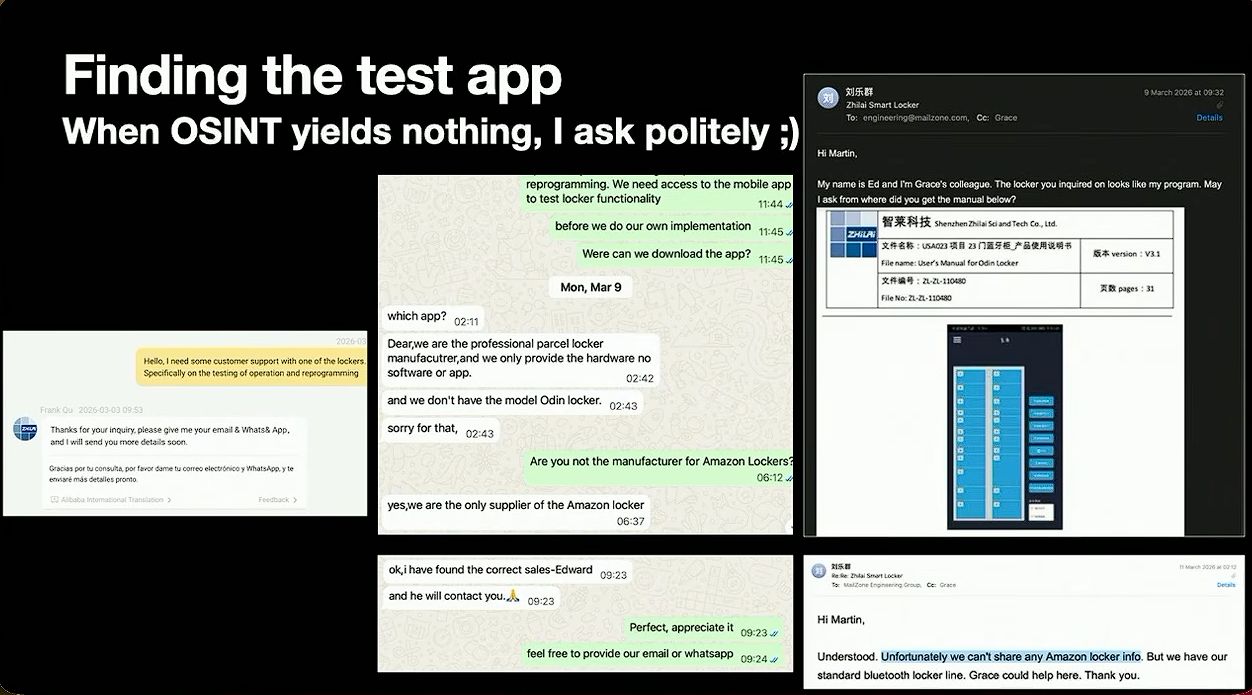
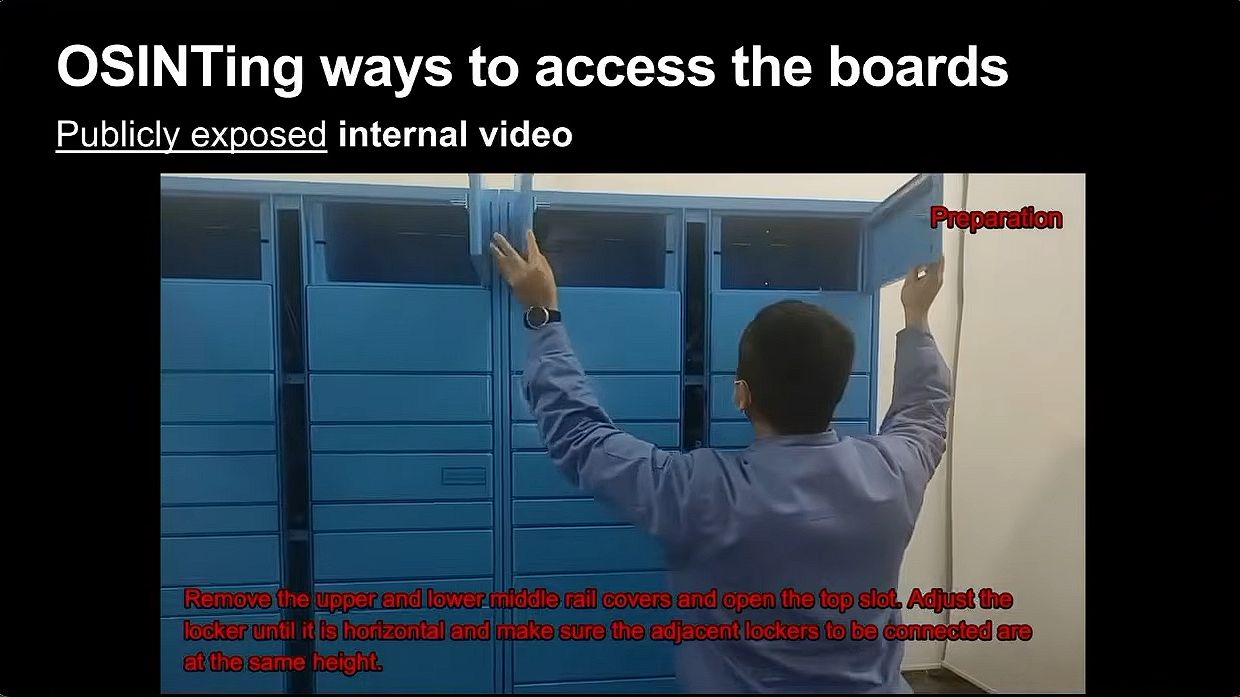
もっと詳しい情報を知りたかったヴィゴ氏は、内部公開のはずだった別の動画が流出しているのを発見しました。
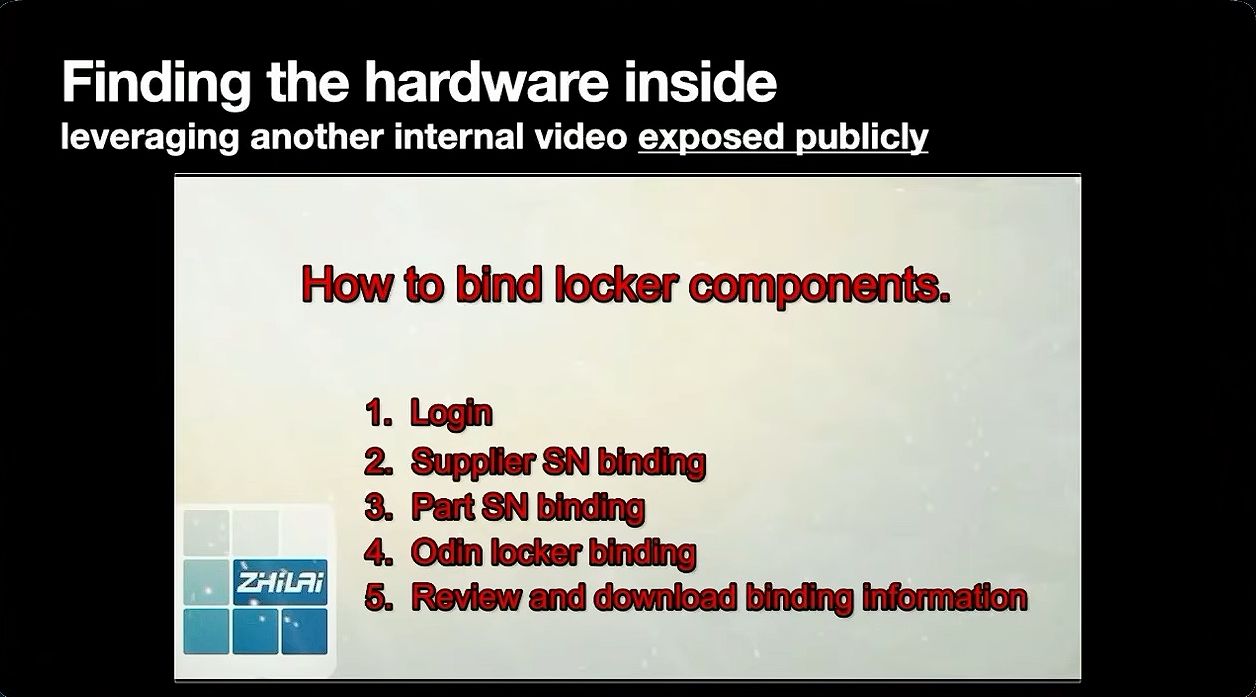
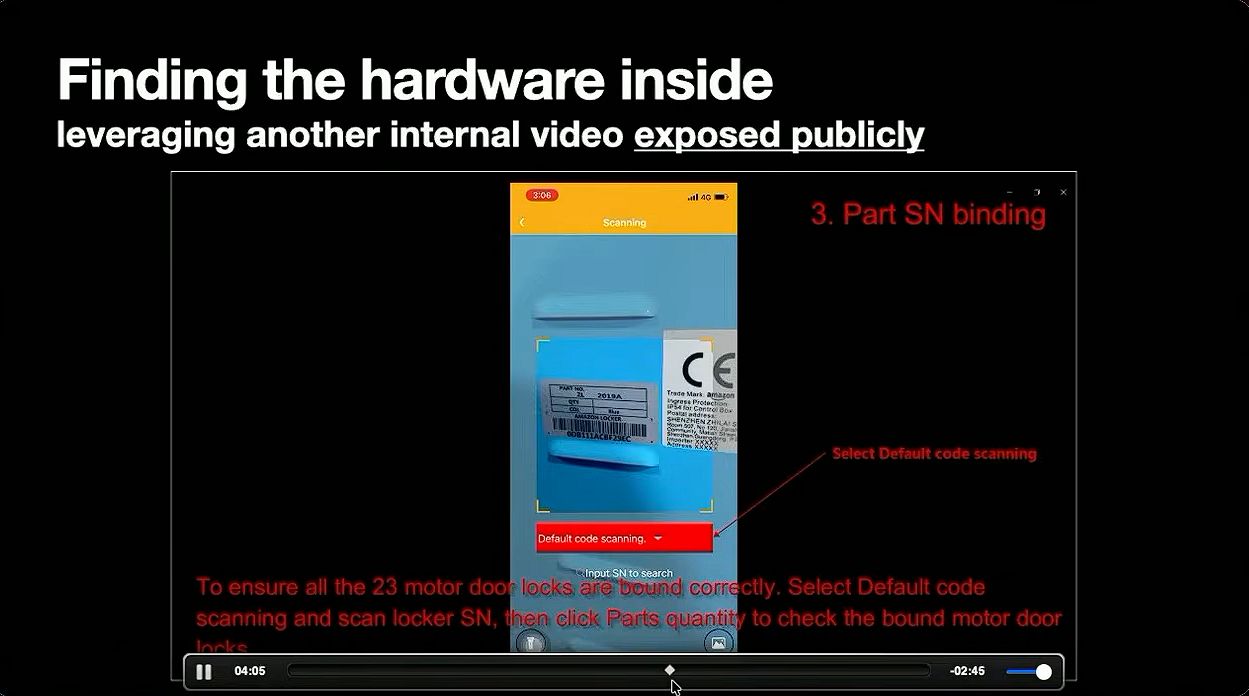
内容を見ると、ロッカーのすべてのハードウェア部品をバインドする必要があることを示しています。
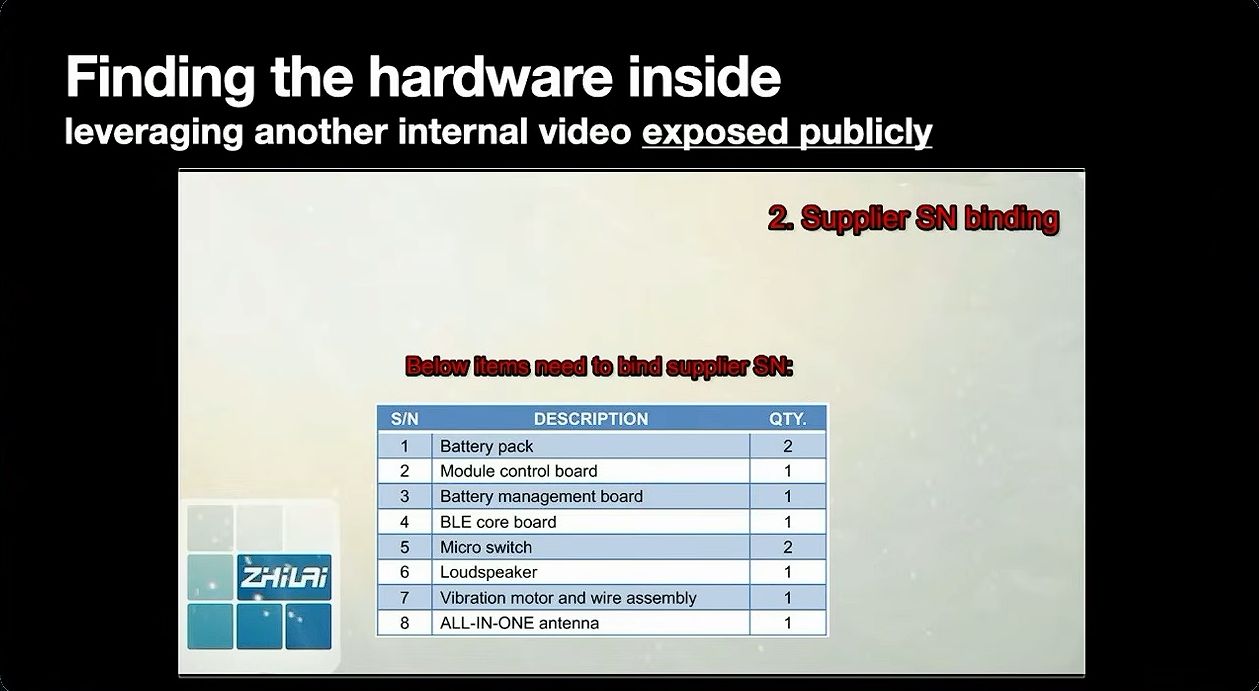
動画にはハードウェアが完璧に見られるシーンがあり、見る人が見ればハードウェアをハッキングできる状況です。
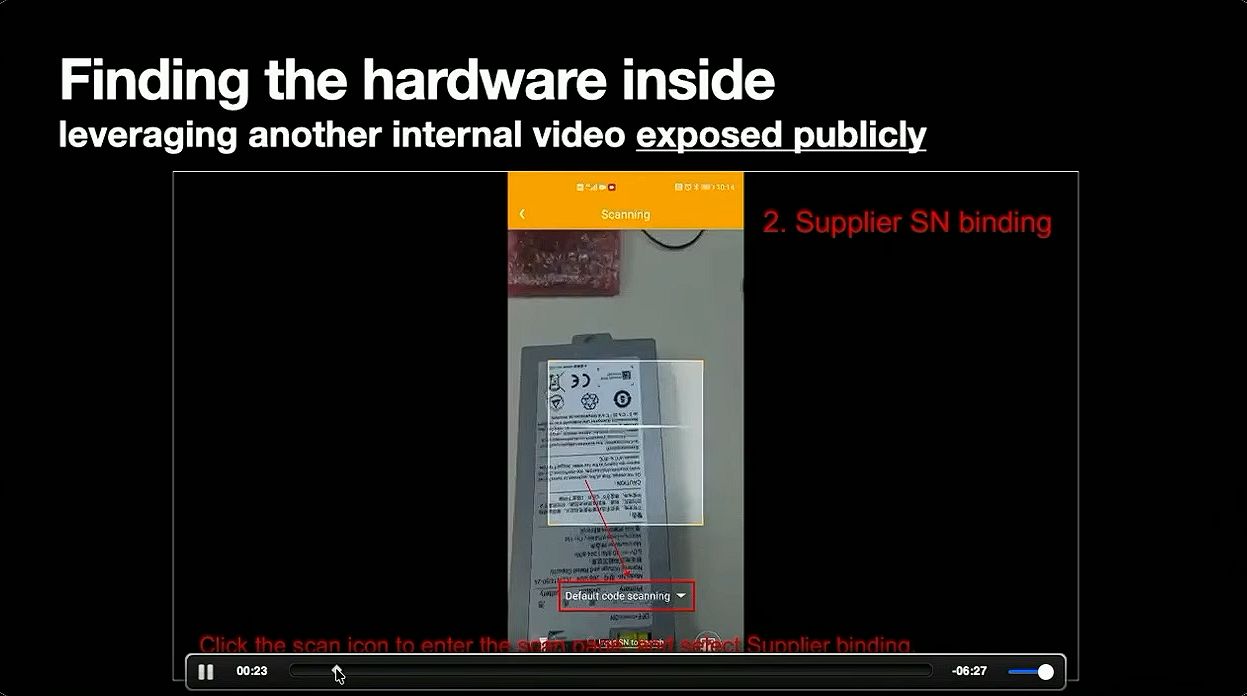
例えば以下のシーンではバッテリーが見えていますが、IDが印字された基板とそれをスキャンする方法がはっきりと確認できます。
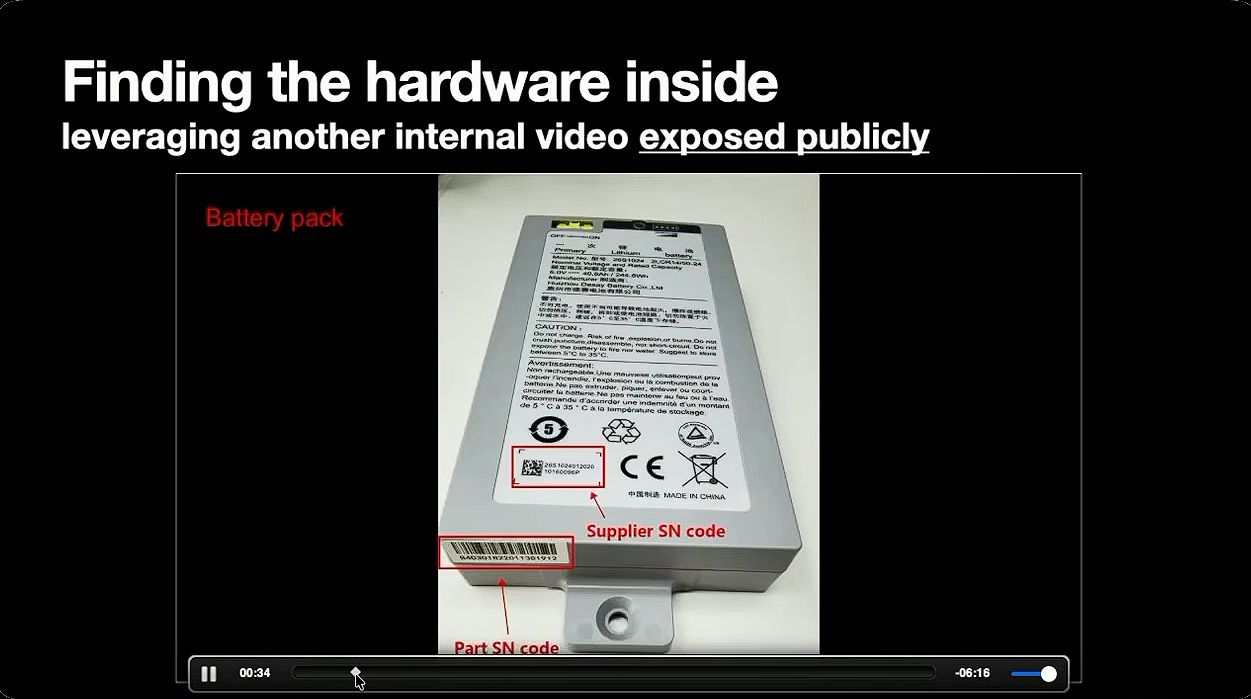
他にもたくさんの部品が映っており、ヴィゴ氏は多くの情報と、探すべきハードウェアの完璧な画像を知ることができたわけです。
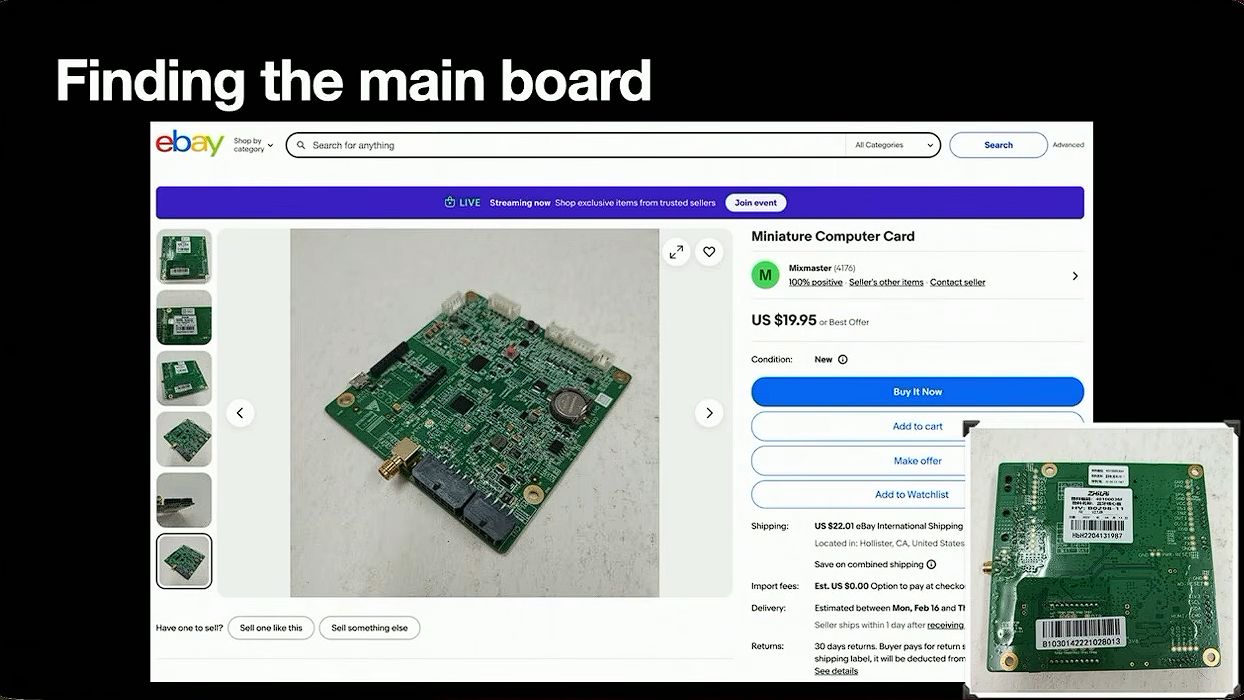
ショッピングサイトを探し、Amazonロッカーの中に入っているメイン基板を見つけました。説明文には「制作過程から抽出されたもの」と書いてあったそうです。
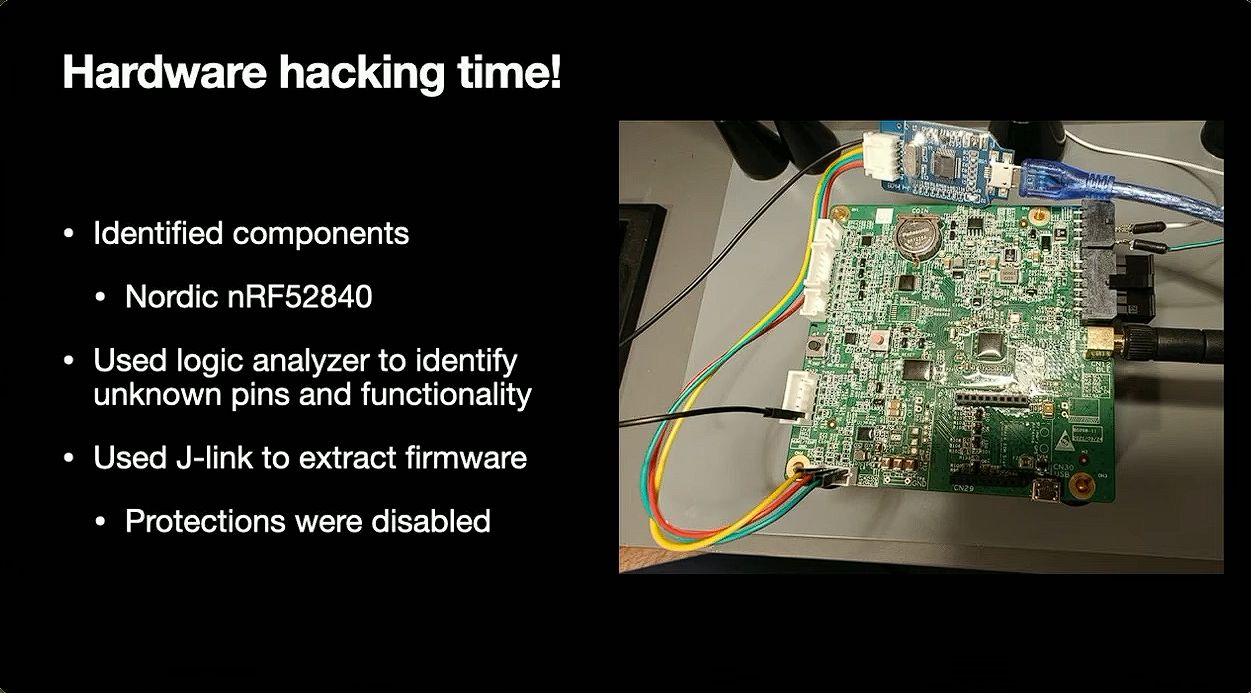
基板を購入し、J-Linkを使ってファームウェアの抽出を試みたところ、何の保護機能も付いていなかったためヴィゴ氏はワクワクが止まらなかったとのこと。さらにロジックアナライザーを使ってさまざまなピンの役割を確認していきました。
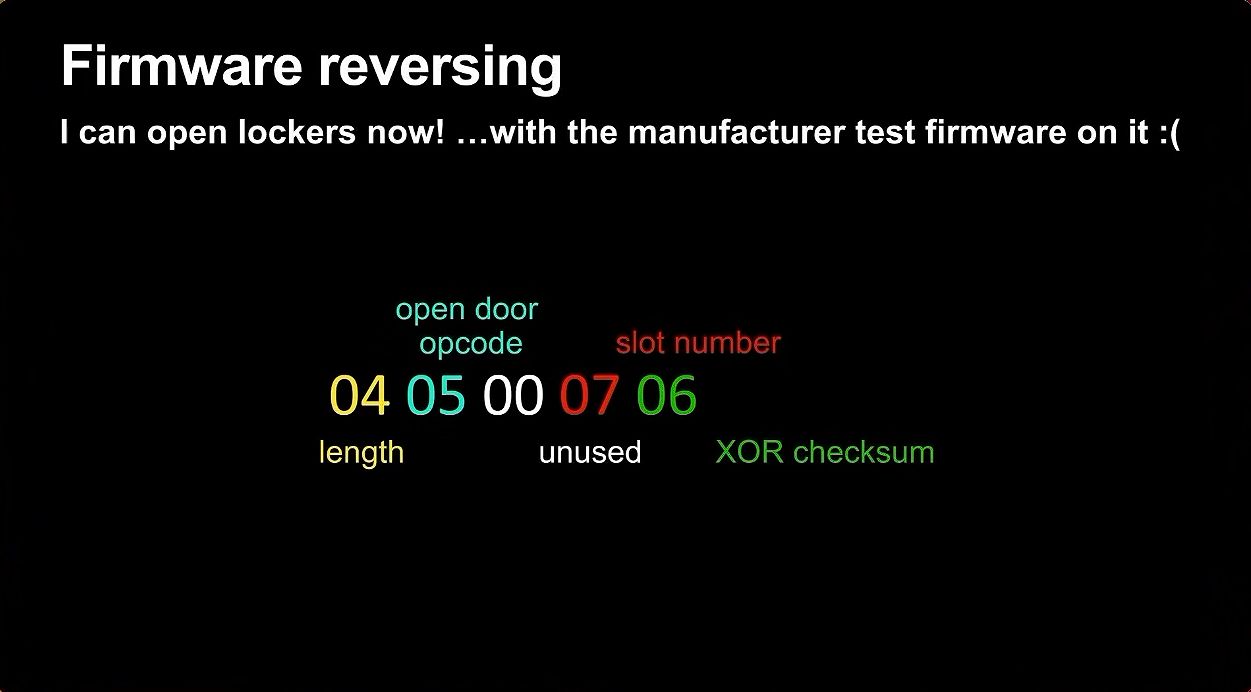
GhidraとMCPを使用してリバースエンジニアリングして、ロッカーを開けるためのペイロードを突き止めることに成功しました。ビデオで見たジャックポット方式は4バイト目(スロット番号)をインクリメントして繰り返し処理するだけだということもわかりました。しかし残念ながら、Bluetooth通信に対して行ったリバースエンジニアリングの結果から、これがAmazonのプロトコルと異なることは明らかです。 つまり「制作過程から抽出されたもの」のファームウェアはテスト目的でロッカーを納品する際に付属する「テスト用アプリ」に対応したものであるため、路上で見かけるAmazonロッカーはこのプロトコルに対応していないということになります。
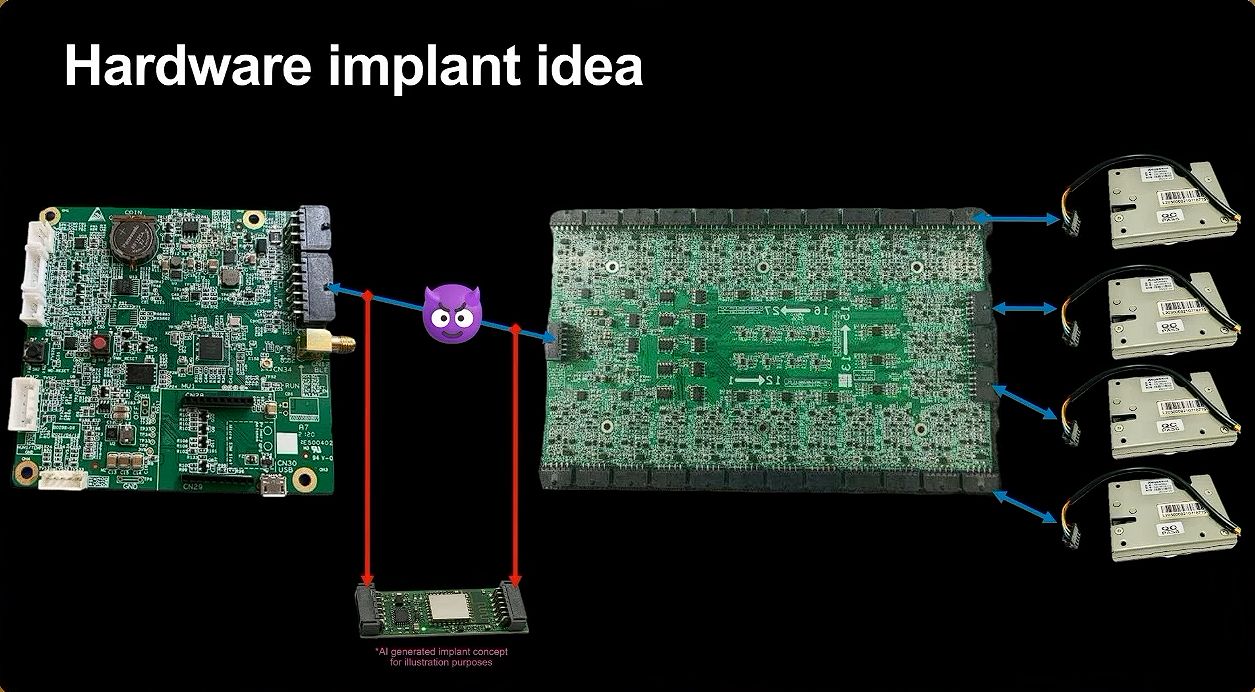
またもや行き詰ったヴィゴ氏はハードウェア構成の面から考察しました。流出動画より、Bluetooth関連の処理や暗号化のロジックをすべて行う「メイン基板」があり、メイン基板はバスで「制御基板」と接続しており、制御基板は23個のスロットと接続していることが分かります。すべてのロジックがメイン基板で実行されるなら、バスに接続してBluetooth機能を備えたインプラントを作成すればすべてのスロットのロックを制御できるはずです。
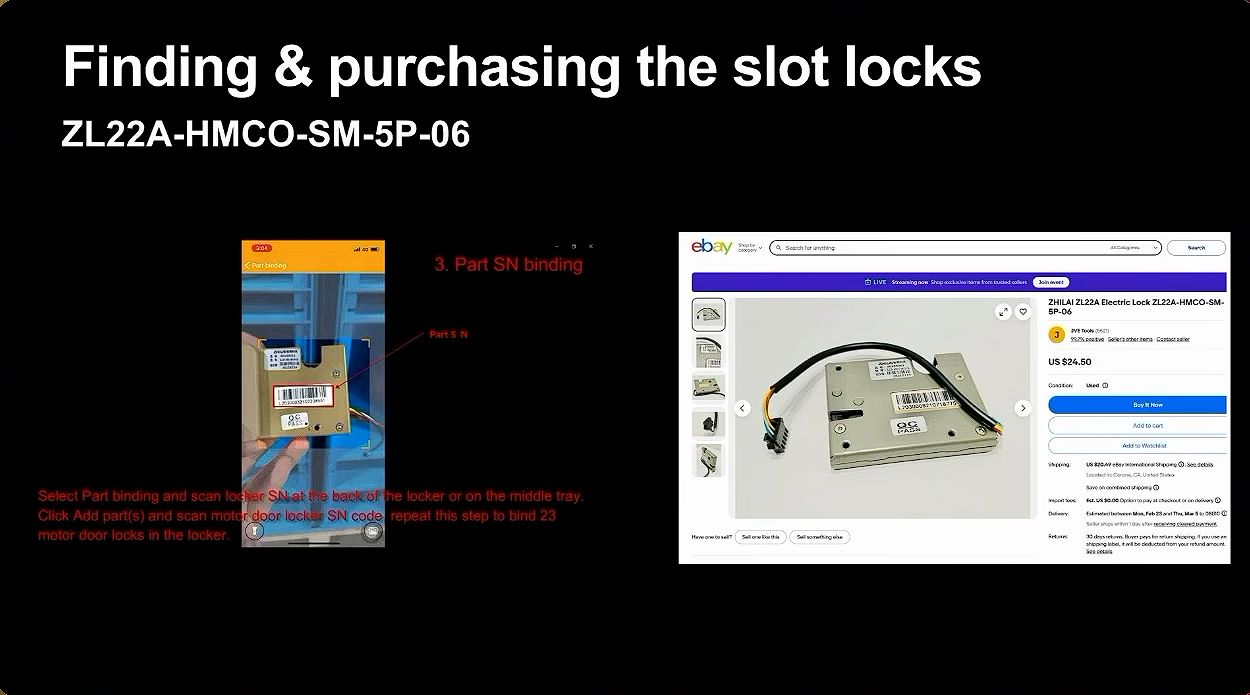
そこで、まずはスロットに合うロックをネットショップで探しました。
ドアをロックする代わりにキーホルダーを使用します。
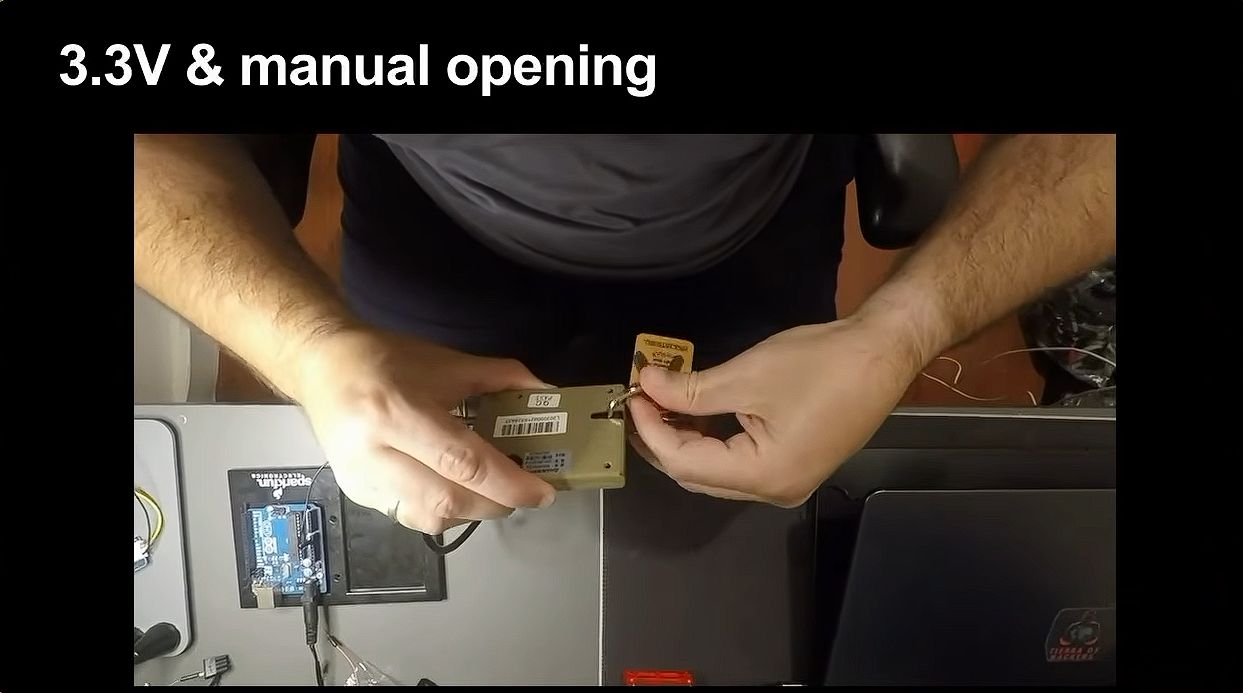
ロックに3.3Vの電圧を供給すると開錠する仕組みです。
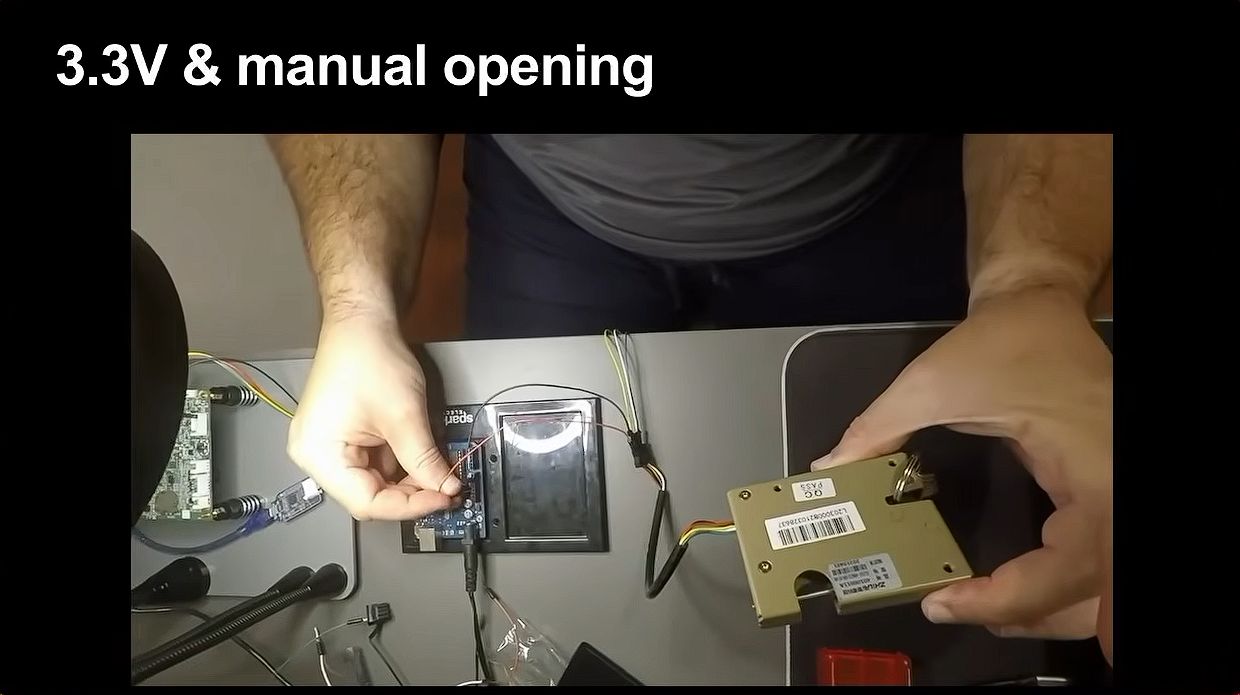
開錠した様子。キーホルダーが外れて落下しています。
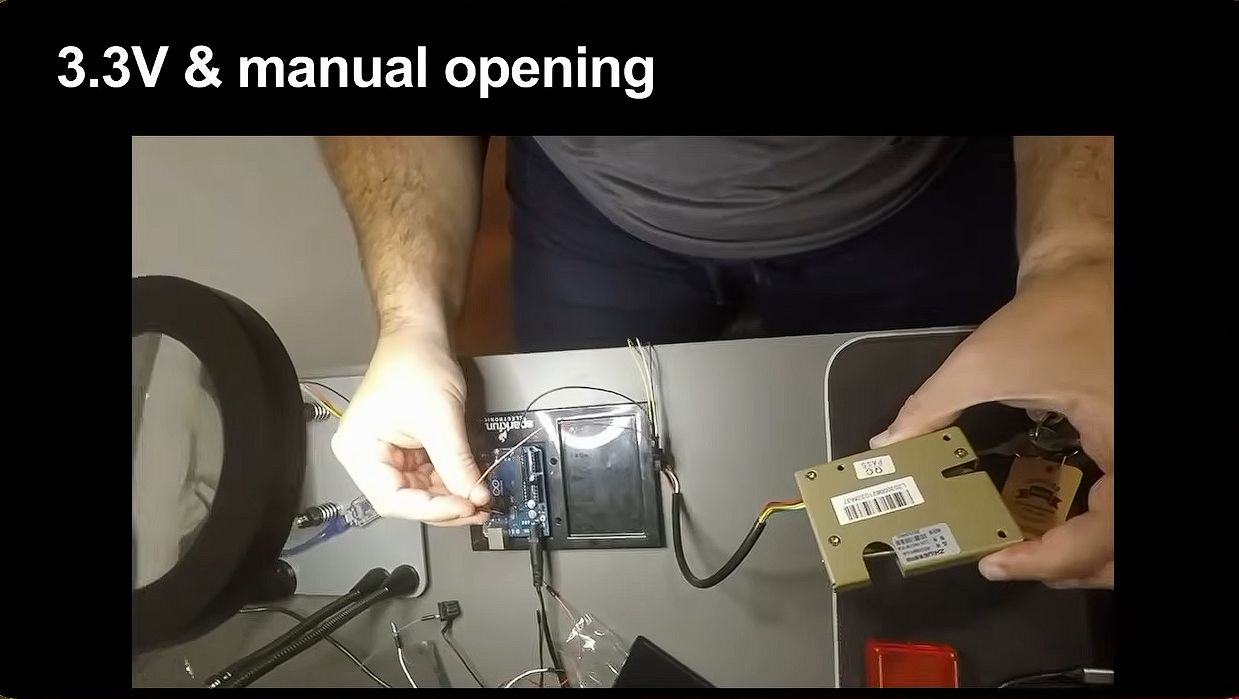
ところで、気になる機構があります。
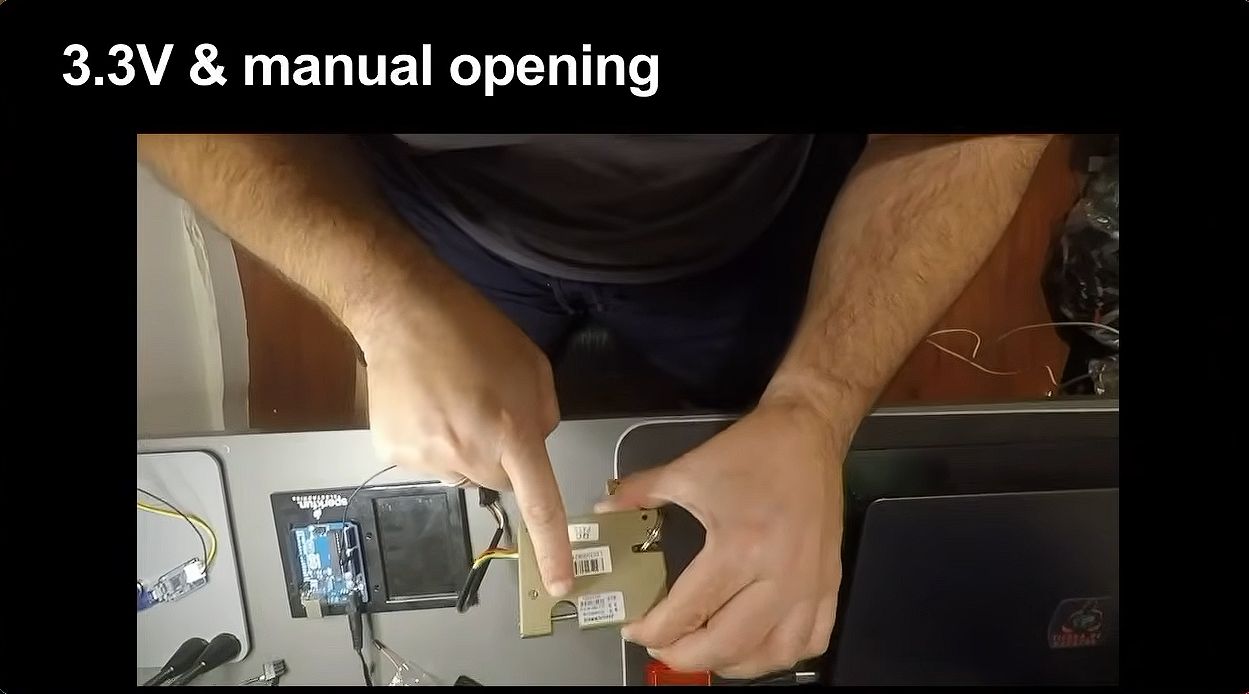
手動でロックを解除できる機能です。
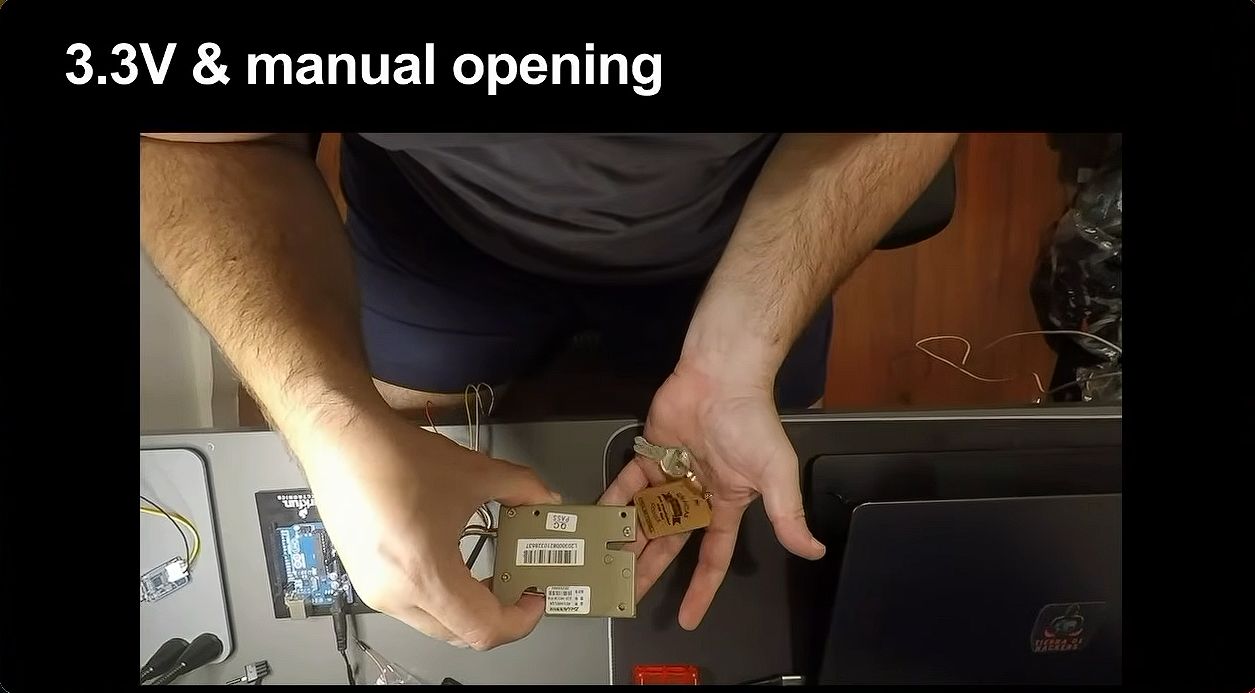
つまり、ロック機構に物理的にアクセスできれば、手動で開錠できるということです。ただし、「バールのようなもの」を用いるのではなくもう少しスマートな方法を考えます。
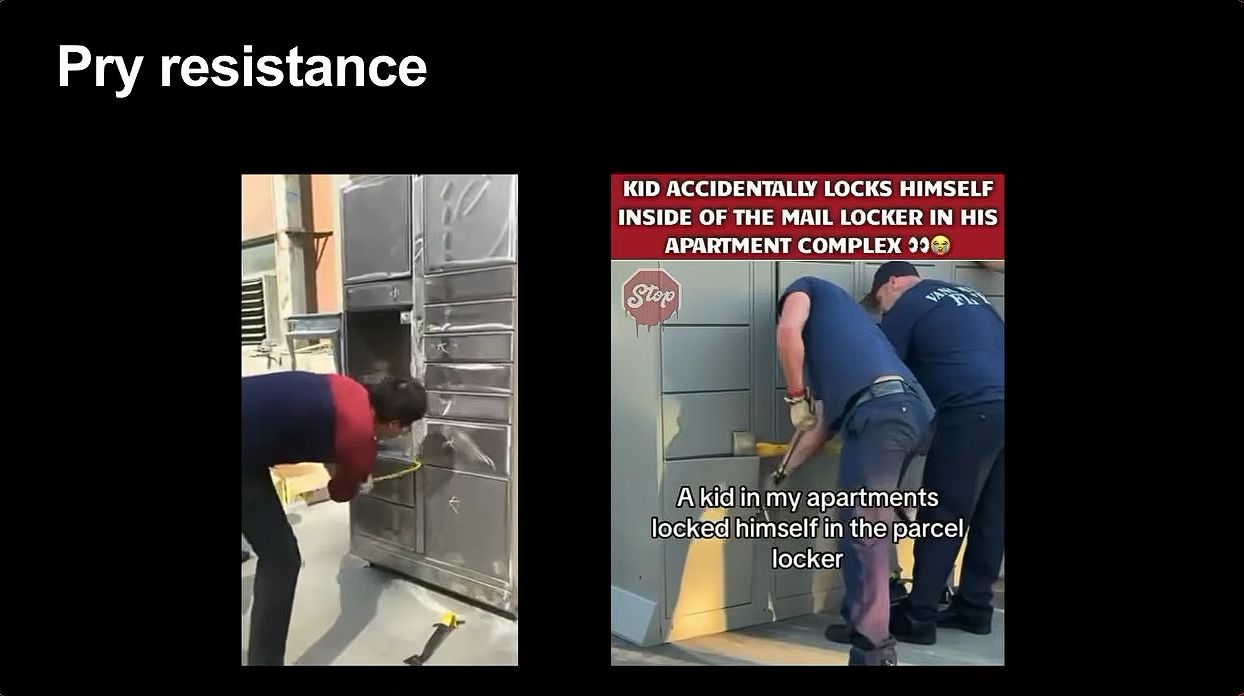
困ったときは流出動画が頼りになります。
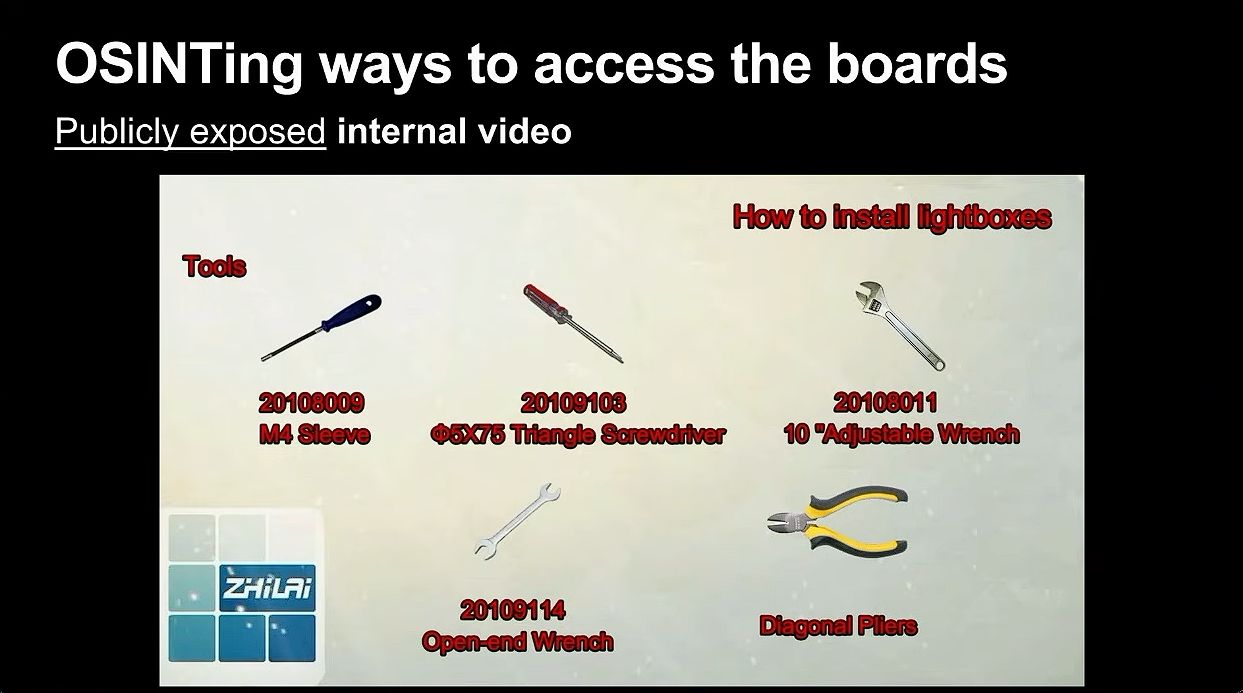
保安部品用の蓋を、三角ドライバーで開けていく様子。
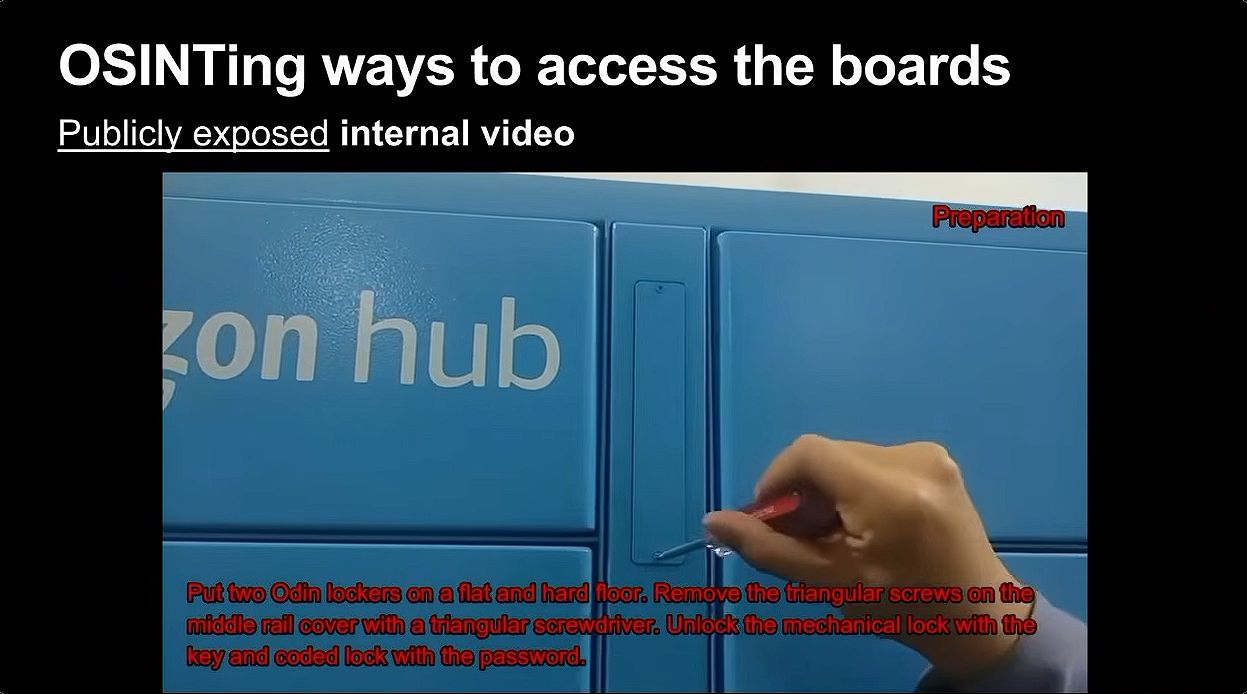
開けると2つのロックが現れます。開錠にはマスターキーを使用するようです。
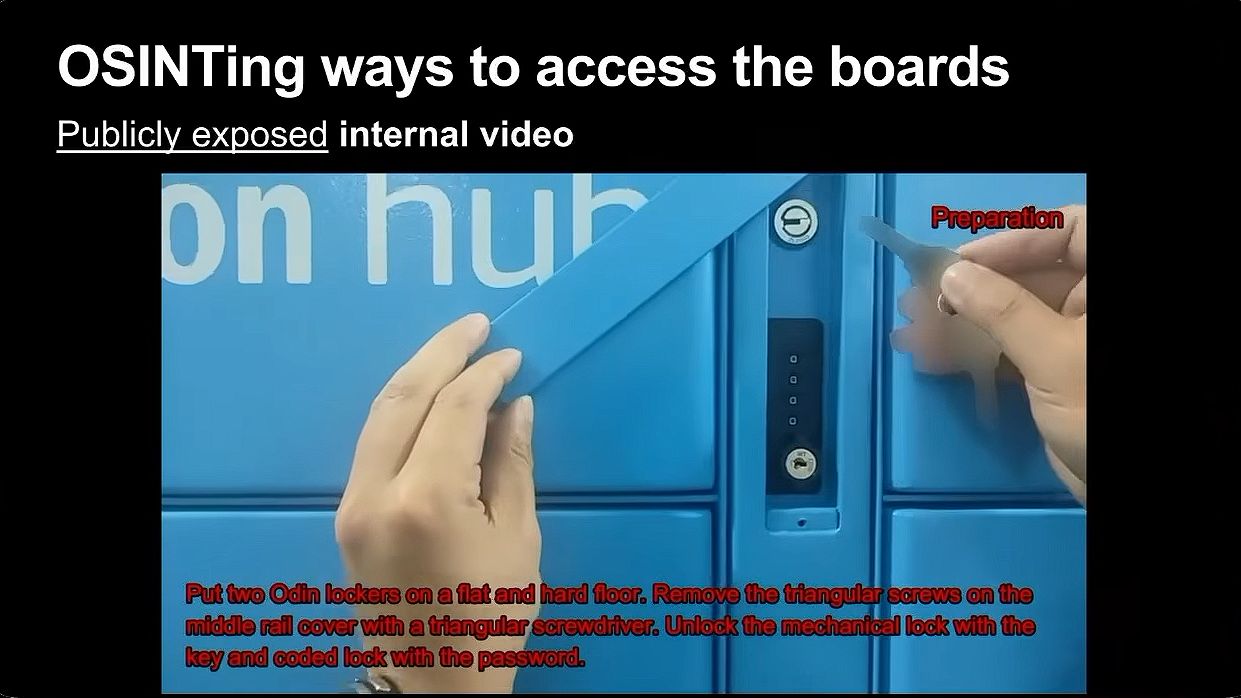
開錠に成功すると保安部品ごと外れます。
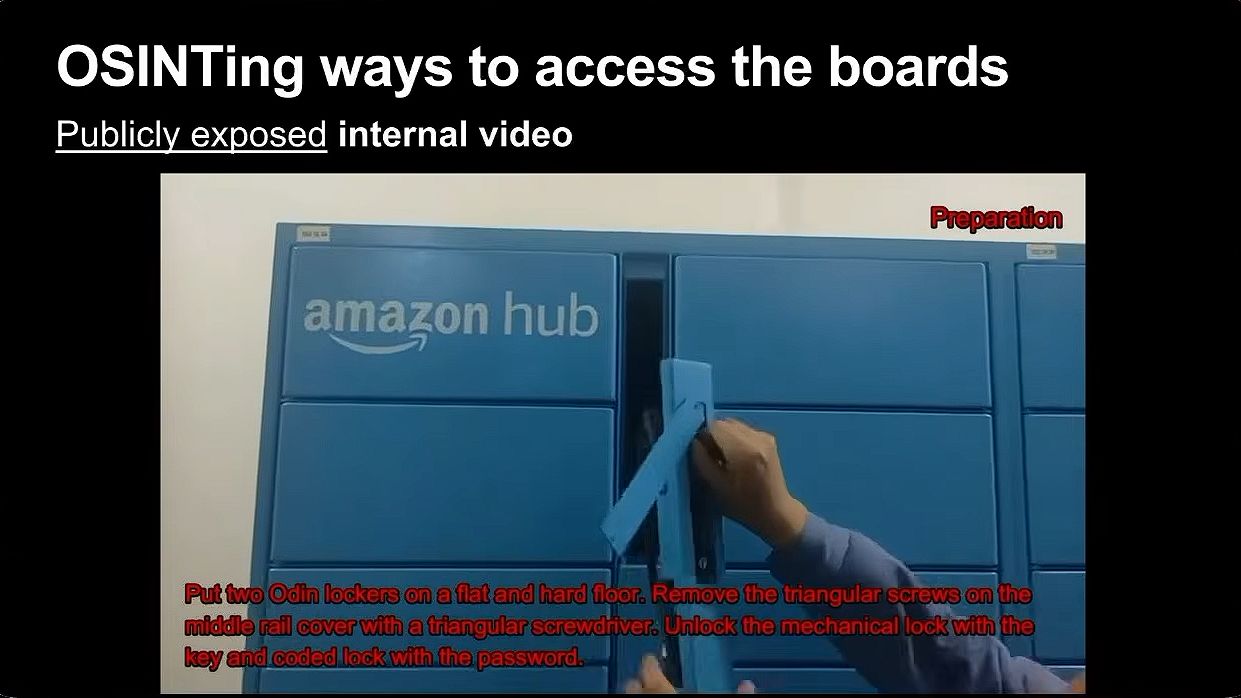
保安部品が外れると、下部のカバーは容易に外れます。
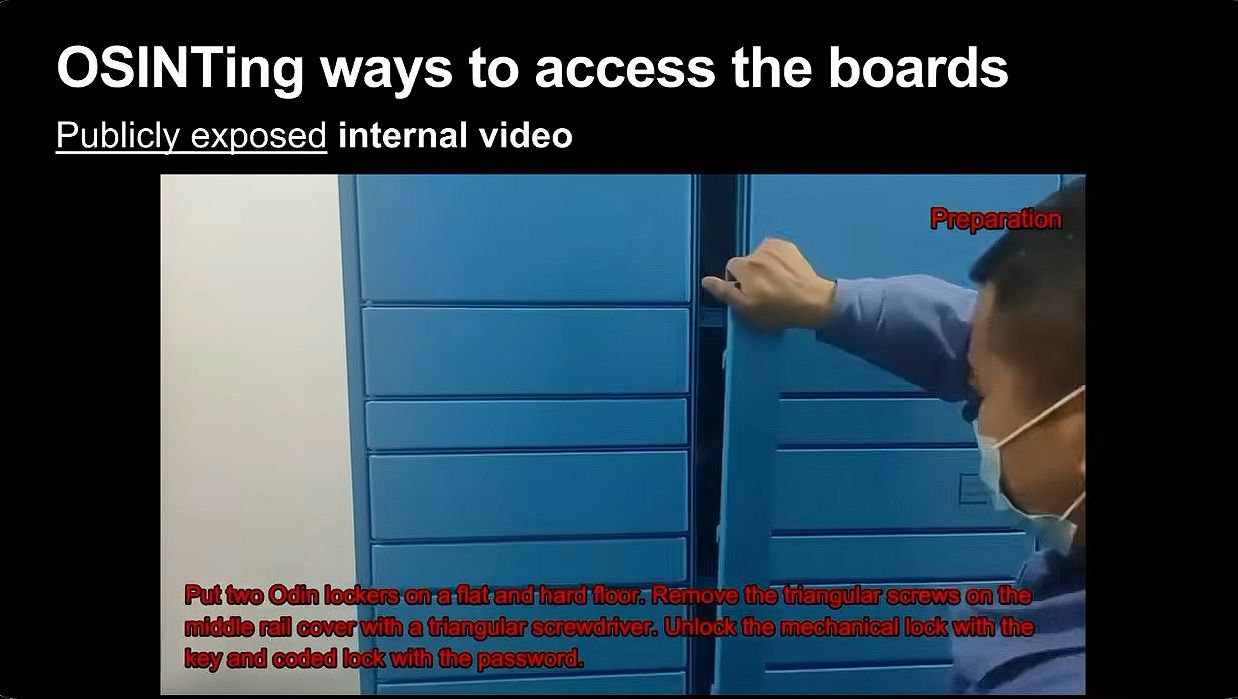
ロック機構が丸見えになっています。
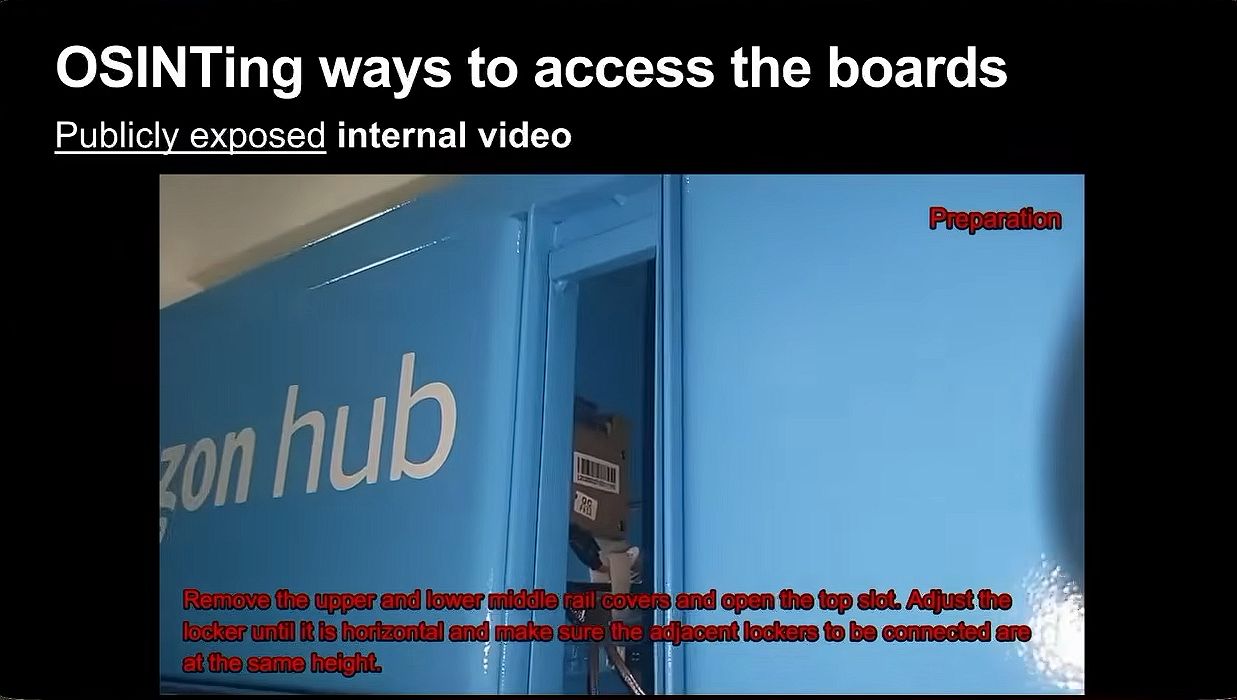
つまり手動開錠が可能です。
もはや開け放題。
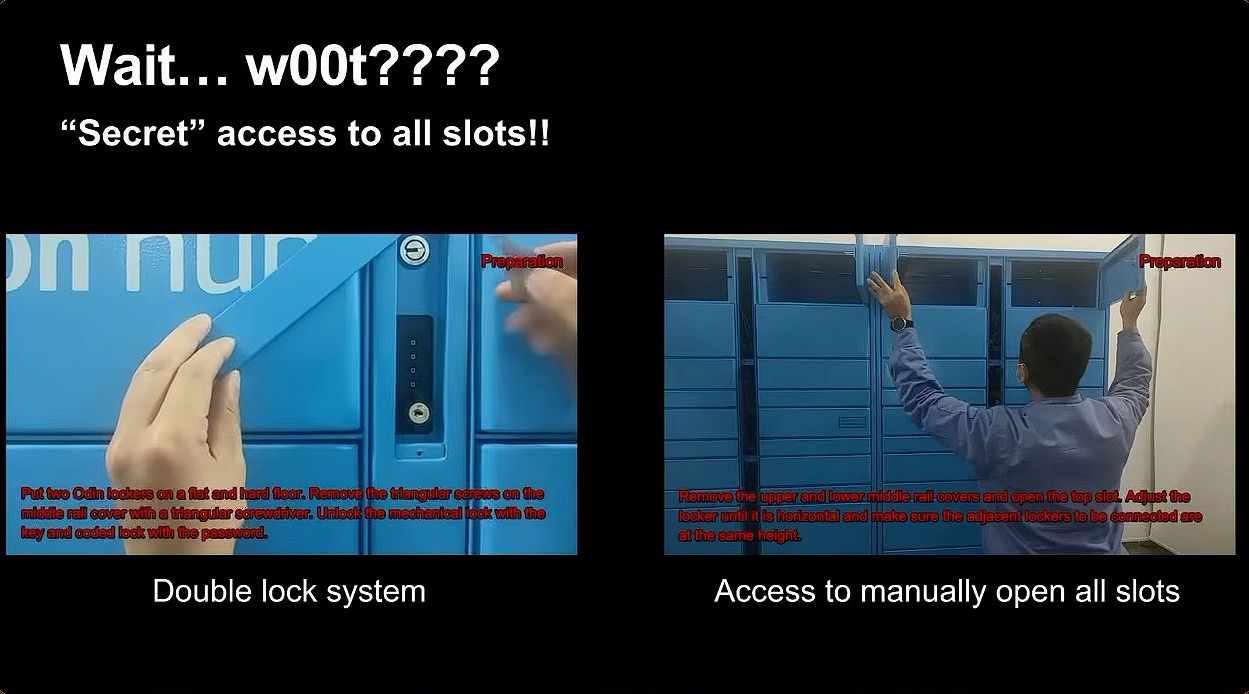
まとめると、このアプローチにはダブルロックシステムがあり、開錠に成功すれば手動ですべてのスロットにアクセスできる、ということです。
つまり、ゴールは「マスターキーの入手」ということになります。ヴィゴ氏は散歩に出かけ、保安部品のカバーが外れているAmazonロッカーを見つけました。写真を撮り流出した動画を拡大して比較してみたところ、ロックの1つに「ZL 0303」という刻印があり、もう一つのロックには「コンビネーションロック」に加えて「WT 1300」という刻印の入った鍵穴もありました。
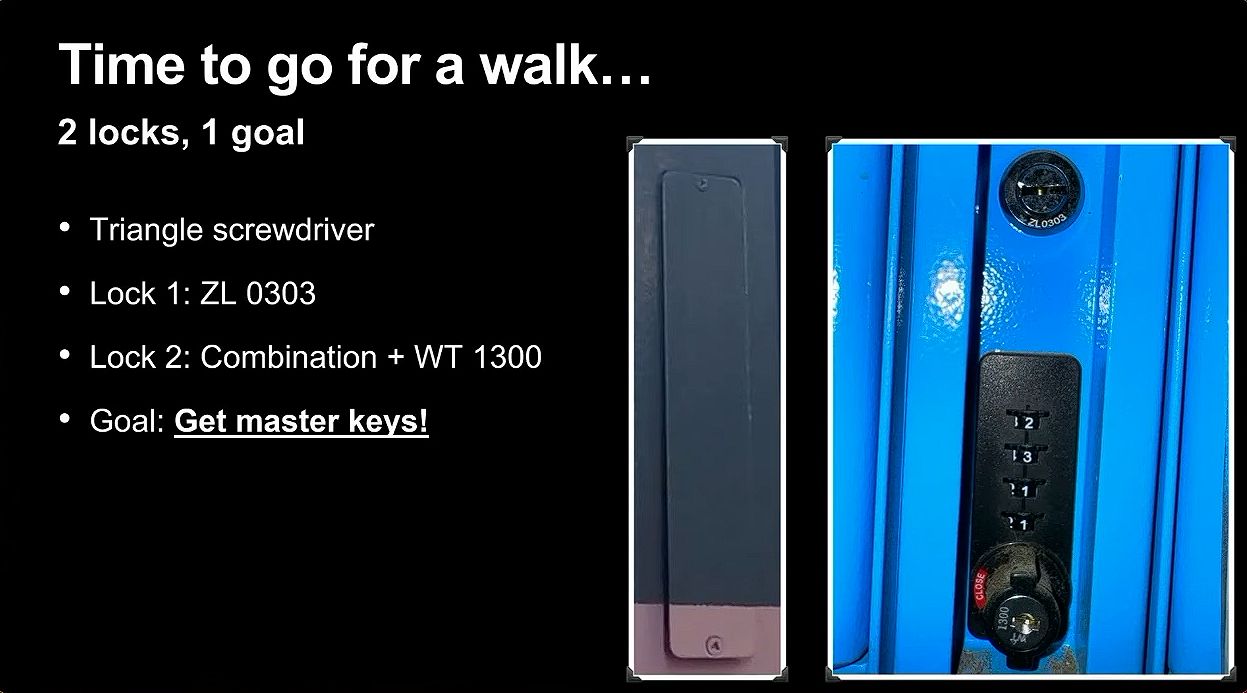
「WT 1300」についてはGoogle検索で多くの情報がヒットし、マスターキーも売られていました。キーを差し込み180度回し、コンビネーションロックのダイヤルを一つずつ回していくと、正しい数字のところで引っ掛かりを感じるので暗証番号がわかりました。
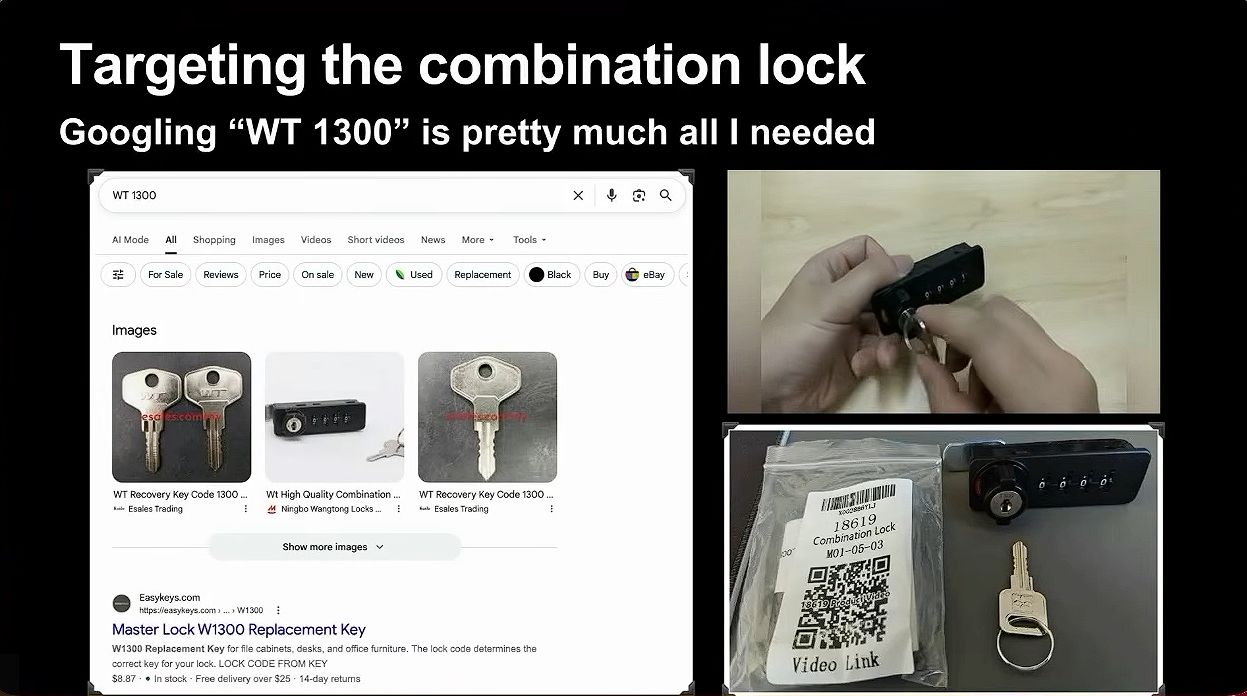
もう1つの「ZL 0303」にはかなりの時間を費やすことになりました。スペインの鍵屋で尋ねても詳しいことはわからず、Google検索でマスターキーは見つかったものの全く別のロッカー用のものでした。
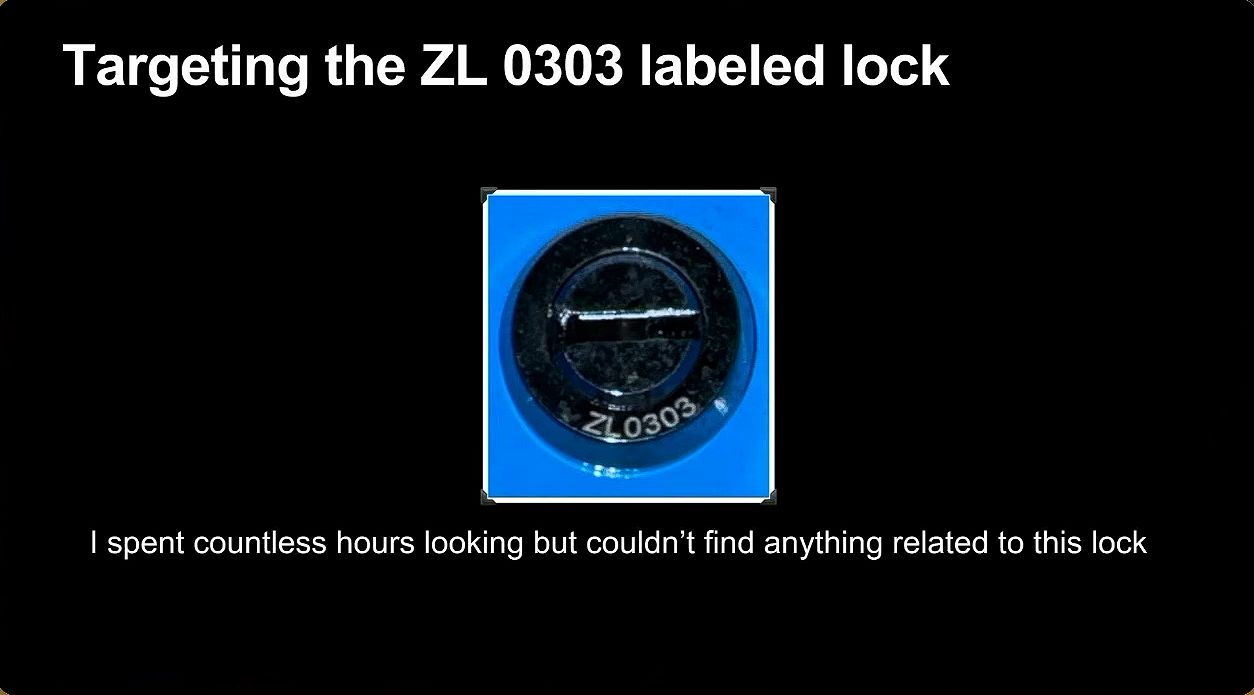
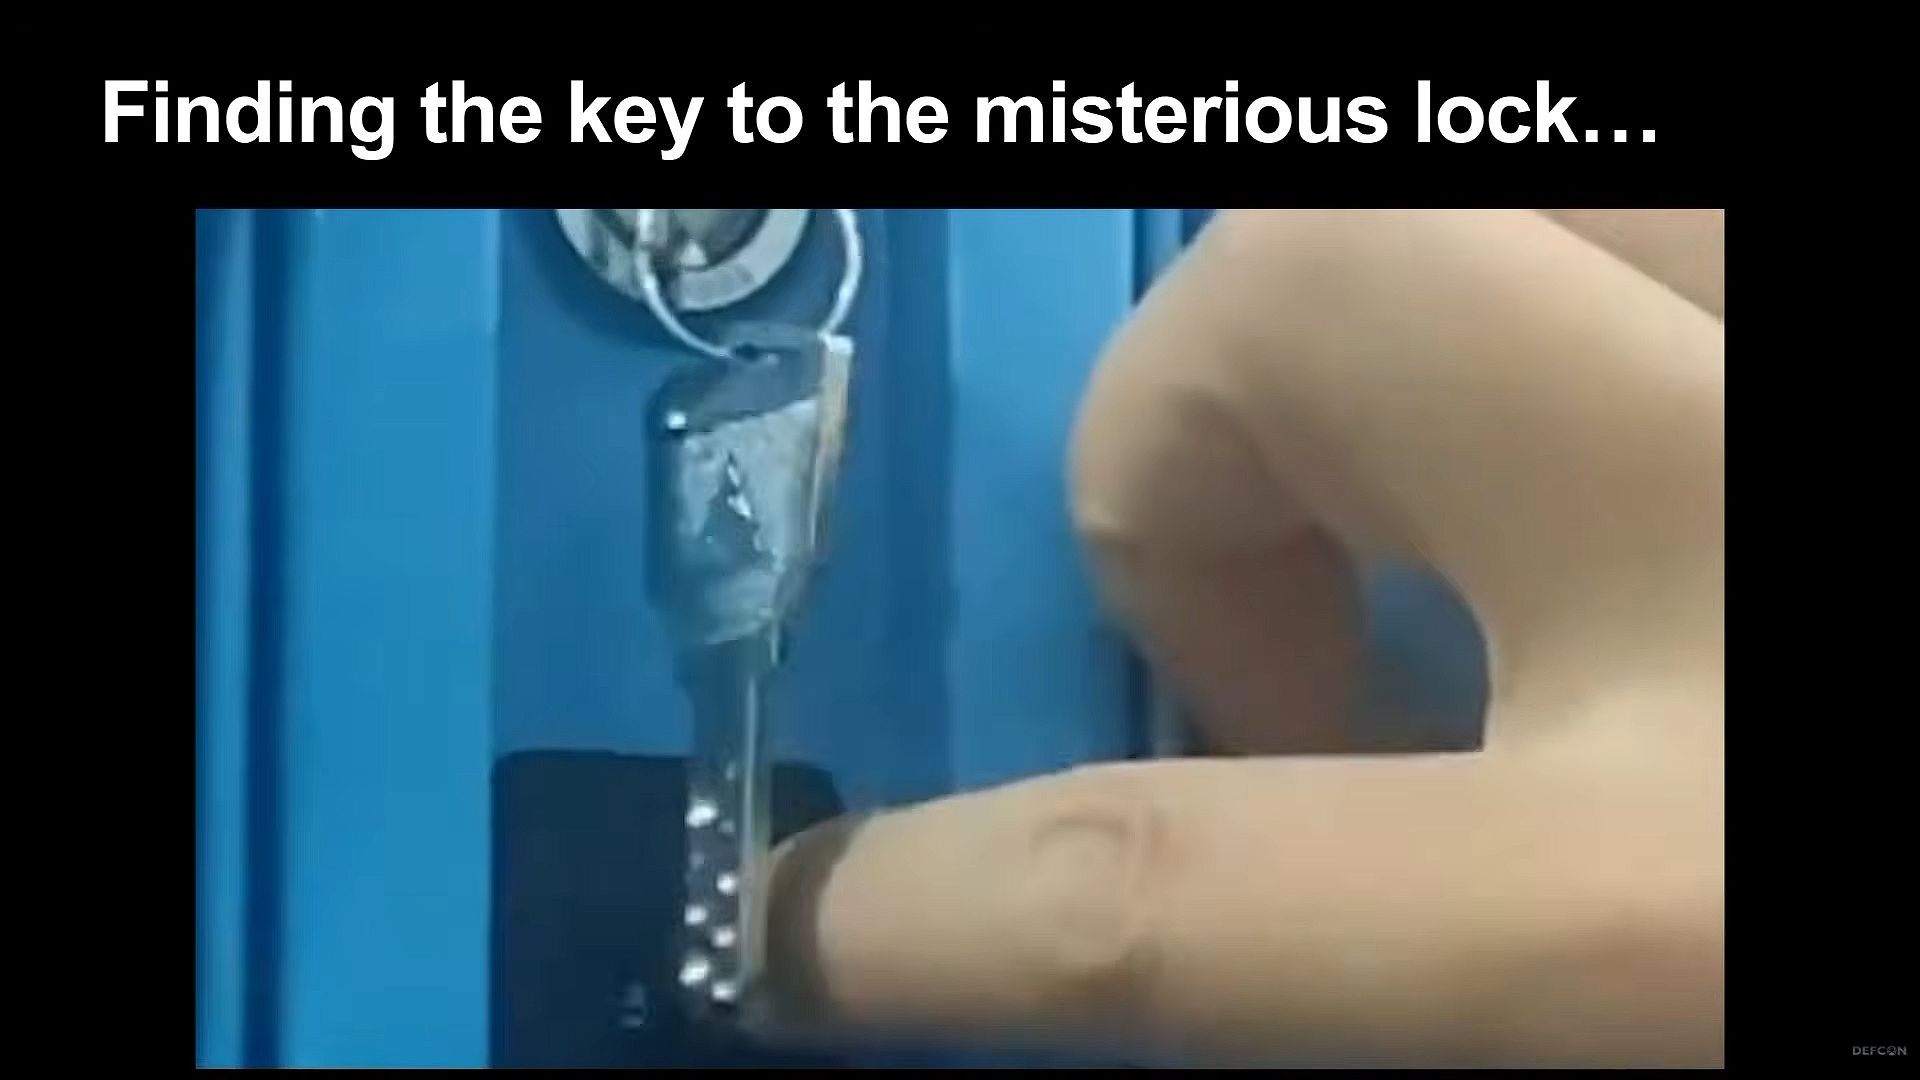
手掛かりは例の流出動画にありました。キーを拡大してみると三角のマークが見えます。
同じマークを刻印された鍵を探し、ついに中国の小売業者にたどり着きました。
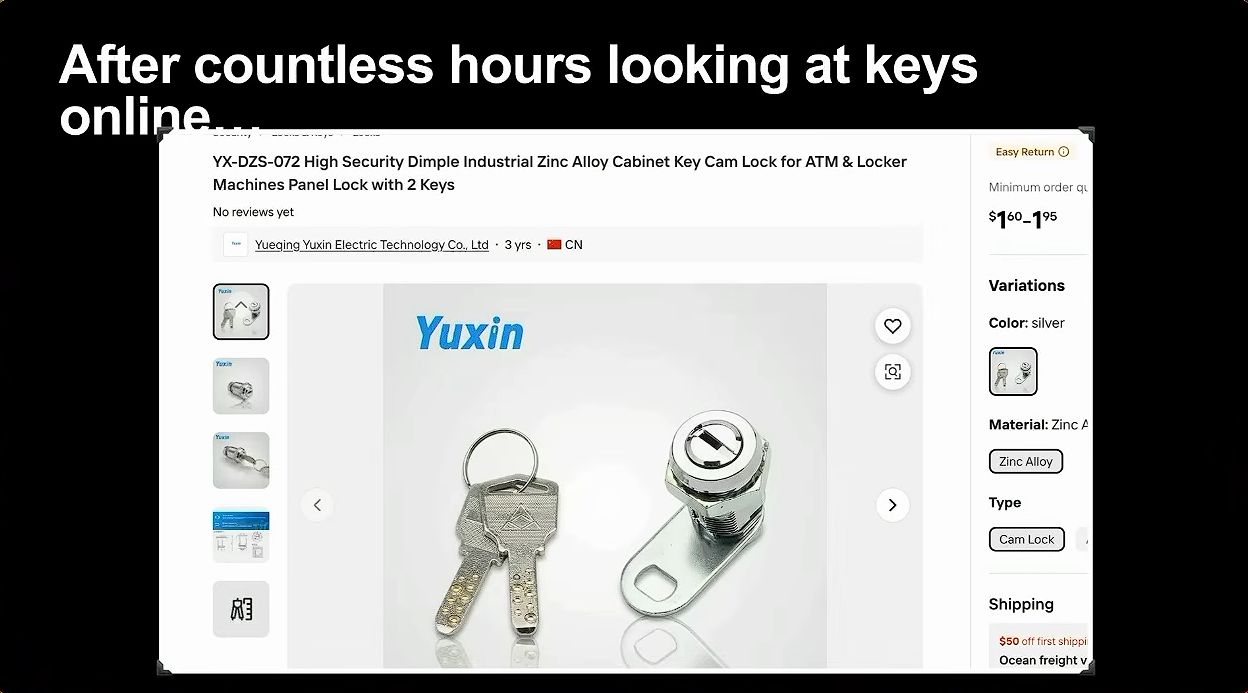
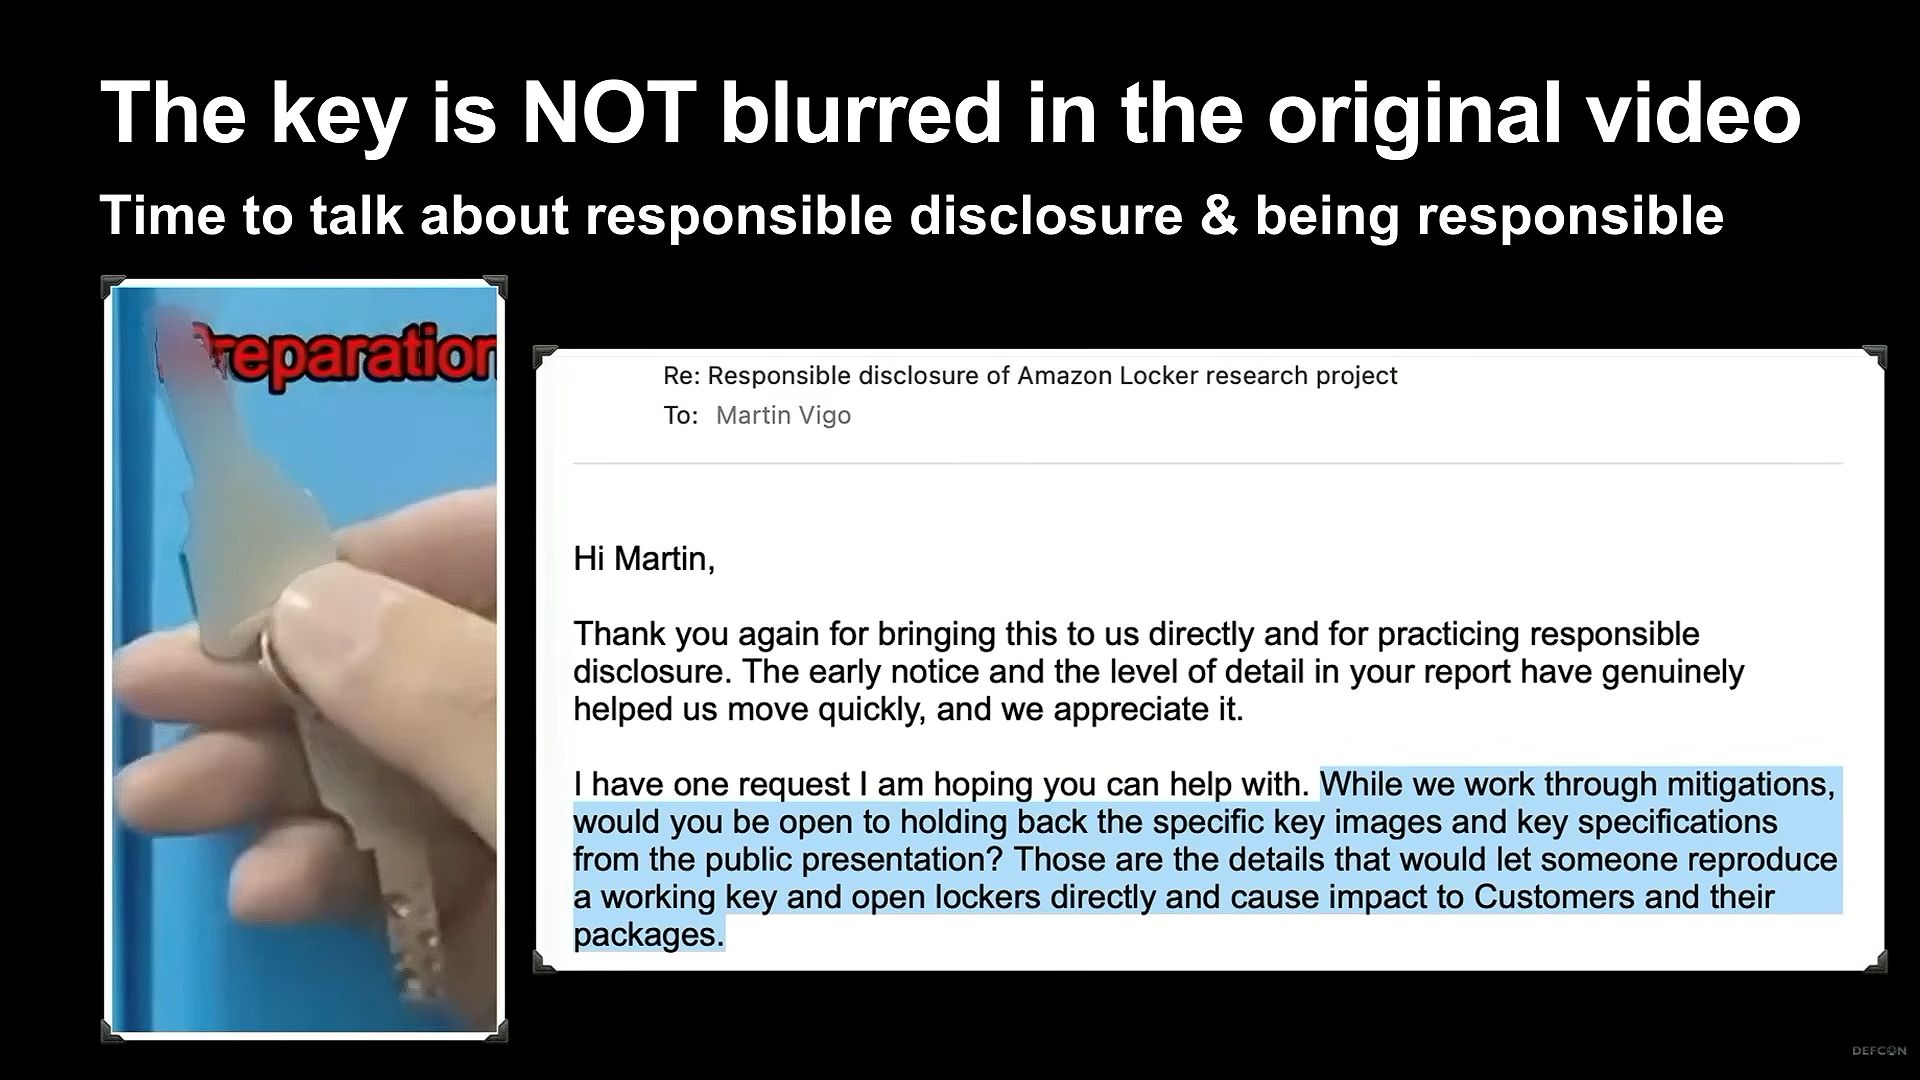
さらに動画をチェックすると、ディンプルキーであることと、マスターキーのディンプルのパターンまで確認できることがわかりました。なお、ヴィゴ氏の動画ではパターンをぼかしていますが、流出動画でははっきり確認できたそうです。
きちんとAmazonにも確認を取っています。
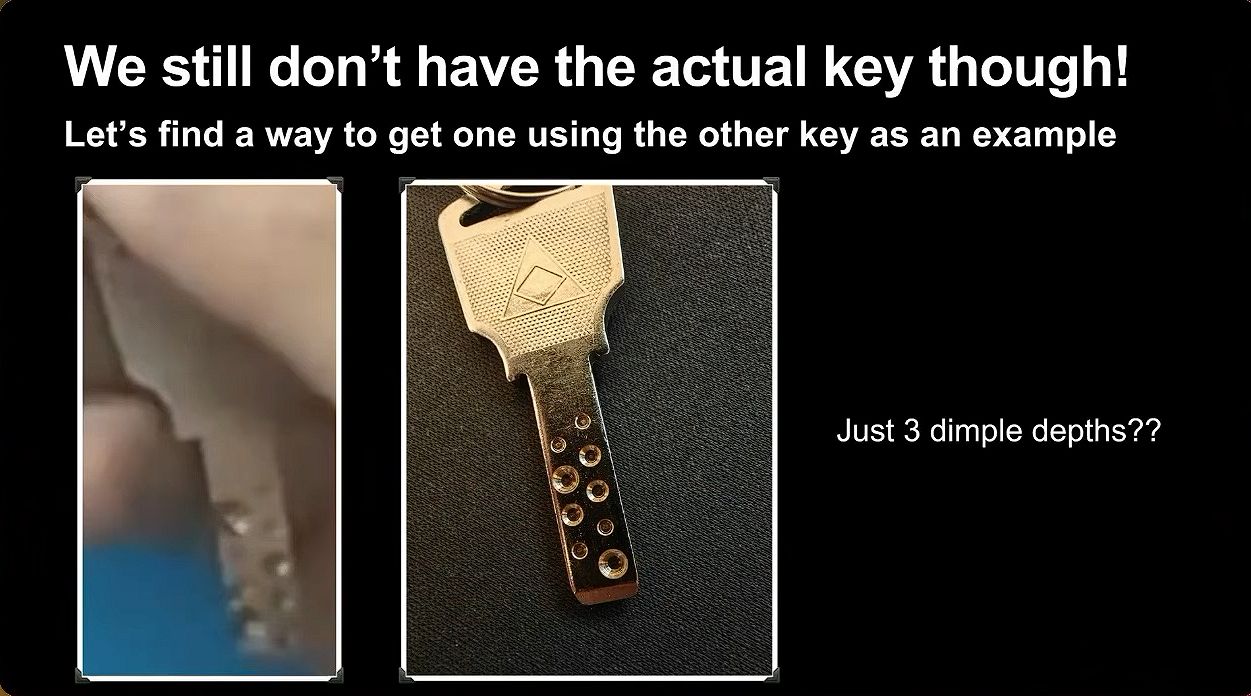
以降、実際のマスターキーのディンプルは見せられないので、かわりに使用されていない、ぶら下がっているキーで代用します。ディンプルのサイズは3つあるように見えます。本当に3つしかないのでしょうか?
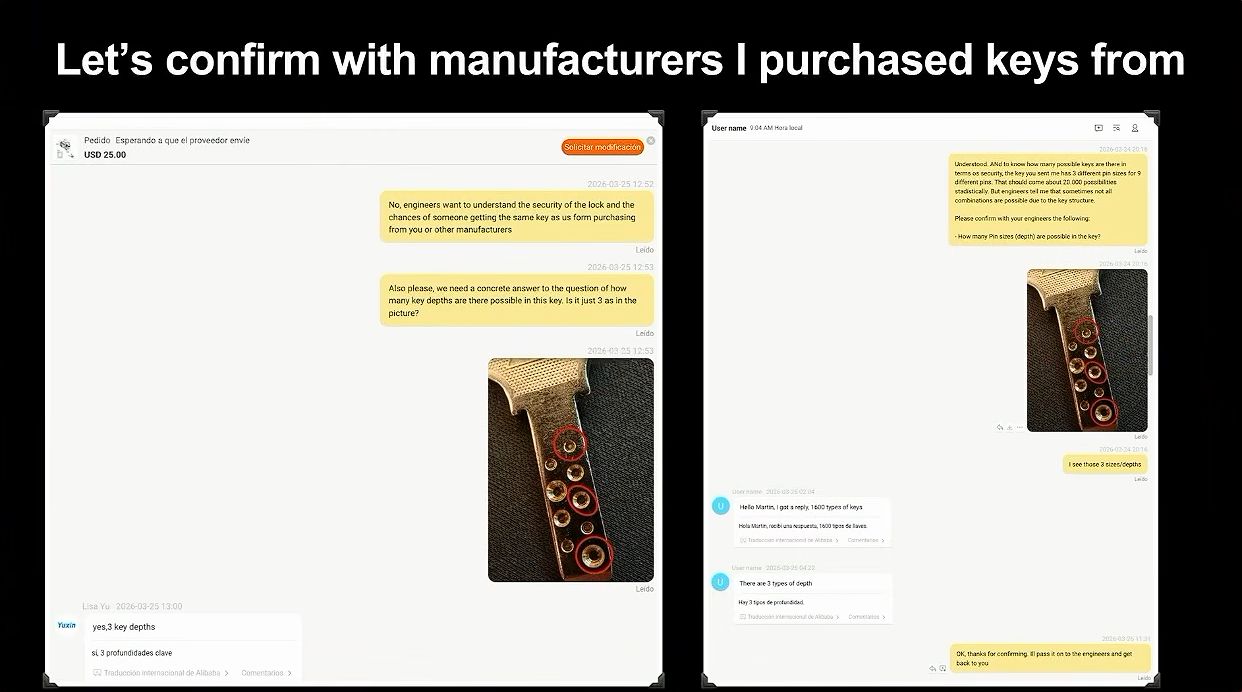
中国の製造業者に「鍵の複製が必要なんです」と伝えたところ、ディンプルのサイズが3種類でディンプルの数が9つであると確認してもらえました。
つまり、左側のディンプルのパターンとサイズは「3 1 2 3」で、右側は「1 1 2 2 2」ということになります。ただ、マスターキーの画像は粗かったため2カ所のディンプルのサイズが不明瞭でした。
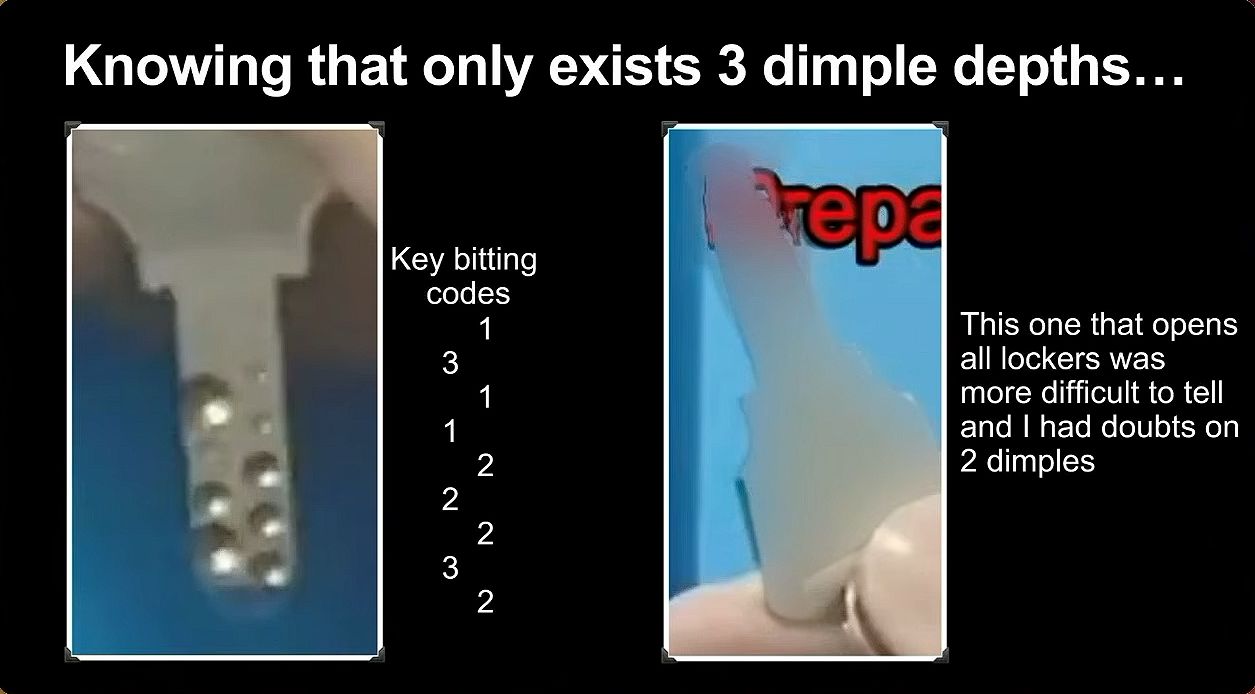
そこでヴィゴ氏はメーカーに連絡して、「鍵を作ってくれませんか?」「実際に錠前も作ってくれませんか?」と頼みました。
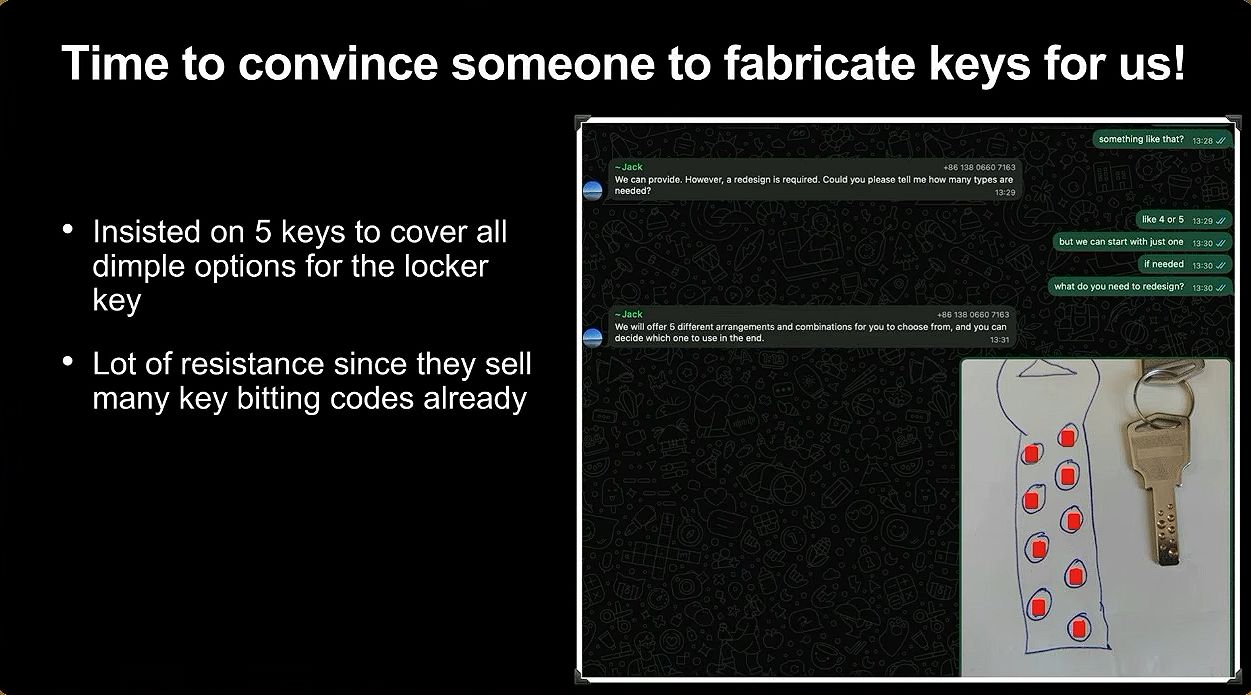
また、ディンプルのパターンを伝えるために、オリジナルのエンコーディングを考案し、5パターンの鍵の作成依頼に成功しました。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.