Ojo con los mensajes spam que buscan robar datos: están suplantando al Banco de Bogotá y Seguros Bolívar; este es el código desde donde los envían
Smishing, técnica de fraude por mensajes de texto. Foto: ISTOCK

Actualizado:
En la mañana de este lunes 12 de octubre, algunos usuarios han reportado la recepción de mensajes de texto en los que les informan sobre transacciones en Banco de Bogotá o Seguros Bolívar que no han realizado. Estos mensajes incluyen enlaces externos a los que se invita a ingresar para una supuesta validación. Las llamadas de spam, los mensajes de texto y otras acciones similares son utilizados frecuentemente por los delincuentes digitales para presuntamente robar datos y cometer fraudes a nombre de sus víctimas.
La técnica conocida como smishing busca que las personas crean que una entidad oficial y legítima les está enviando notificaciones por mensaje de texto sobre presuntas novedades en sus productos, suscripciones o transacciones desconocidas.
LEA TAMBIÉN
Con ello, los delincuentes intentan que las personas ingresen a enlaces externos en los que supuestamente podrán detener transacciones realizadas a su nombre o eliminar productos que no han adquirido. Sin embargo, al acceder a estos vínculos, pueden quedar expuestos datos sensibles, como contraseñas o números de tarjetas bancarias.
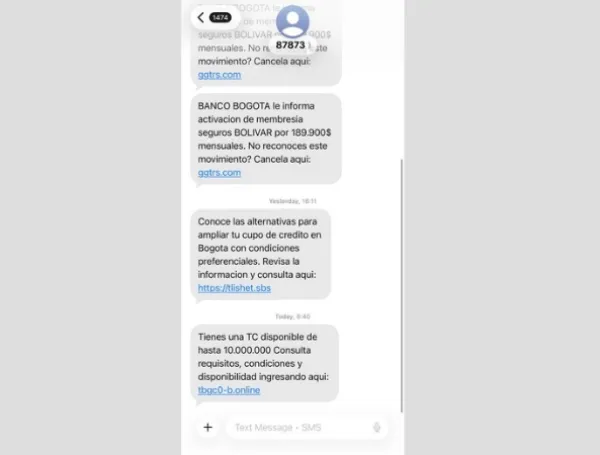
Mensajes de presunto smishing Foto:El Tiempo.
Los mensajes fraudulentos que han sido reportados
Estos textos suelen presentarse como comunicaciones oficiales de entidades bancarias, aseguradoras e incluso empresas de mensajería. En los casos reportados este 12 de octubre, los delincuentes intentan supuestamente robar datos personales mediante la presunta suplantación de Banco de Bogotá y Seguros Bolívar.
Los mensajes enviados a los teléfonos suelen incluir textos como el siguiente: “Banco de Bogotá le informa activación de membresía seguros Bolívar por 189.000$ mensuales. No reconoces este movimiento? Cancela aquí”. A continuación, adjuntan un enlace fraudulento.
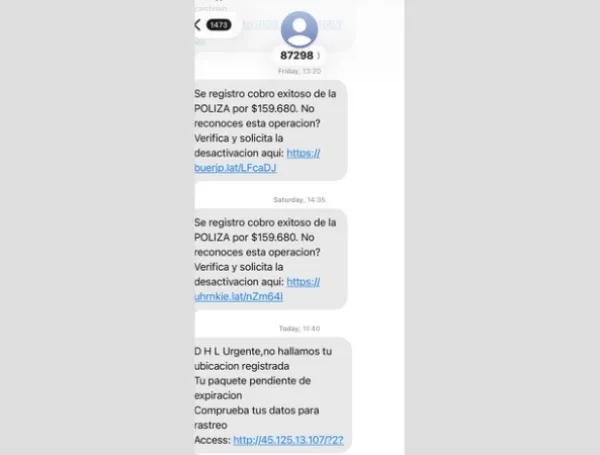
Tenga cuidado con mensajes de este estilo. Foto:El Tiempo.
Otro de los mensajes identificados señala: “Se registró un cobro exitoso de la póliza por $159.680. No reconocer esta operación? Verifica y solicita la desactivación aquí”, acompañado de otro enlace externo.
LEA TAMBIÉN
Los mensajes pueden provenir de diferentes códigos con los que los delincuentes intentan despistar a las personas. Entre los identificados en los envíos mencionados se encuentran los números 87873 y 87298. Por ello, se recomienda prestar atención a los mensajes que llegan al celular para prevenir este tipo de delitos informáticos. Así mismo, si detecta errores ortográficos, puede ser una señal de fraude.
¿Cómo prevenir el smishing?
El smishing, también conocido como phishing por SMS, es un ataque de ciberseguridad que se lleva a cabo mediante mensajes de texto para inducir a las víctimas a compartir información confidencial.
LEA TAMBIÉN
Para prevenirlo, Kaspersky señala que lo más importante es mantenerse alerta frente a la información que llega por estos medios. Entre sus recomendaciones se encuentran las siguientes:
- No responda los mensajes: incluso si solicitan responder con palabras como ‘stop’ o piden cancelar alguna suscripción.
- Desconfíe de los mensajes urgentes: mantenga la calma y tómese el tiempo necesario para comprobar que la información sea verídica. Las supuestas actualizaciones de cuentas y las ofertas por tiempo limitado pueden ser señales de un fraude.
- Comuníquese con los números oficiales de las entidades: antes de realizar cualquier acción indicada en el mensaje, llame directamente a la entidad y valide la información.
- No abra los enlaces adjuntos: evite ingresar a los vínculos incluidos en mensajes sospechosos.
- Verifique el número remitente: los códigos cortos de cuatro o cinco dígitos pueden utilizarse en este tipo de mensajes, por lo que no deben considerarse, por sí solos, una prueba de fraude.
- Evite guardar los números de sus tarjetas de crédito o débito en el teléfono.
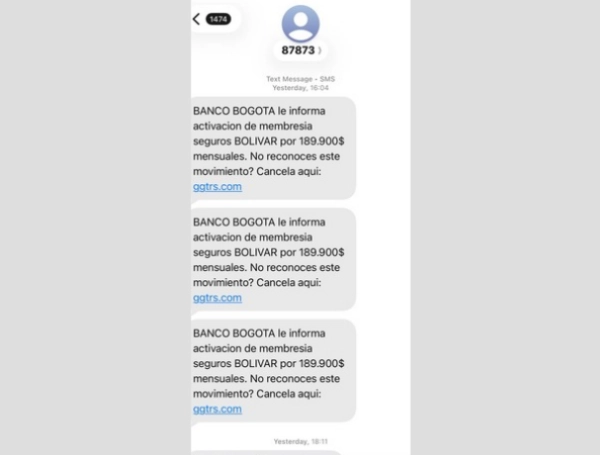
Fijese en los códigos y no abra los links adjuntos. Foto:El Tiempo.
¿Qué hacer si ya fue víctima del smishing?
En estos casos, Kaspersky señala que lo primordial es informar sobre el ataque a las entidades correspondientes. Una vez hecho esto, bloquee sus tarjetas de crédito o débito e informe de inmediato a las entidades bancarias de las que sea cliente que fue víctima de este tipo de fraude.
Asimismo, es necesario cambiar las contraseñas y los códigos PIN de las cuentas afectadas. Incluso después de tomar estas medidas, es importante mantenerse alerta ante posibles transacciones no autorizadas o usos indebidos de la información personal.
Juan Sebastián Cardona Bernal
Redacción Alcance Digital
EL TIEMPO
Más noticias en EL TIEMPO
Sigue toda la información de Colombia en Facebook y Twitter, o en nuestra newsletter semanal.
BOLETINES EL TIEMPO
Regístrate en nuestros boletines y recibe noticias en tu correo según tus intereses. Mantente informado con lo que realmente te importa.
EL TIEMPO GOOGLE NEWS
Síguenos en GOOGLE NEWS. Mantente siempre actualizado con las últimas noticias coberturas historias y análisis directamente en Google News.
EL TIEMPO WHATSAPP
Únete al canal de El Tiempo en WhatsApp para estar al día con las noticias más relevantes al momento.
EL TIEMPO APP
Mantente informado con la app de EL TIEMPO. Recibe las últimas noticias coberturas historias y análisis directamente en tu dispositivo.
SUSCRÍBETE AL DIGITAL
Información confiable para ti. Suscríbete a EL TIEMPO y consulta de forma ilimitada nuestros contenidos periodísticos.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.