Уязвимость в TCP‑стеке ядра Linux приводит к разыменованию нулевого указателя или обращению к памяти
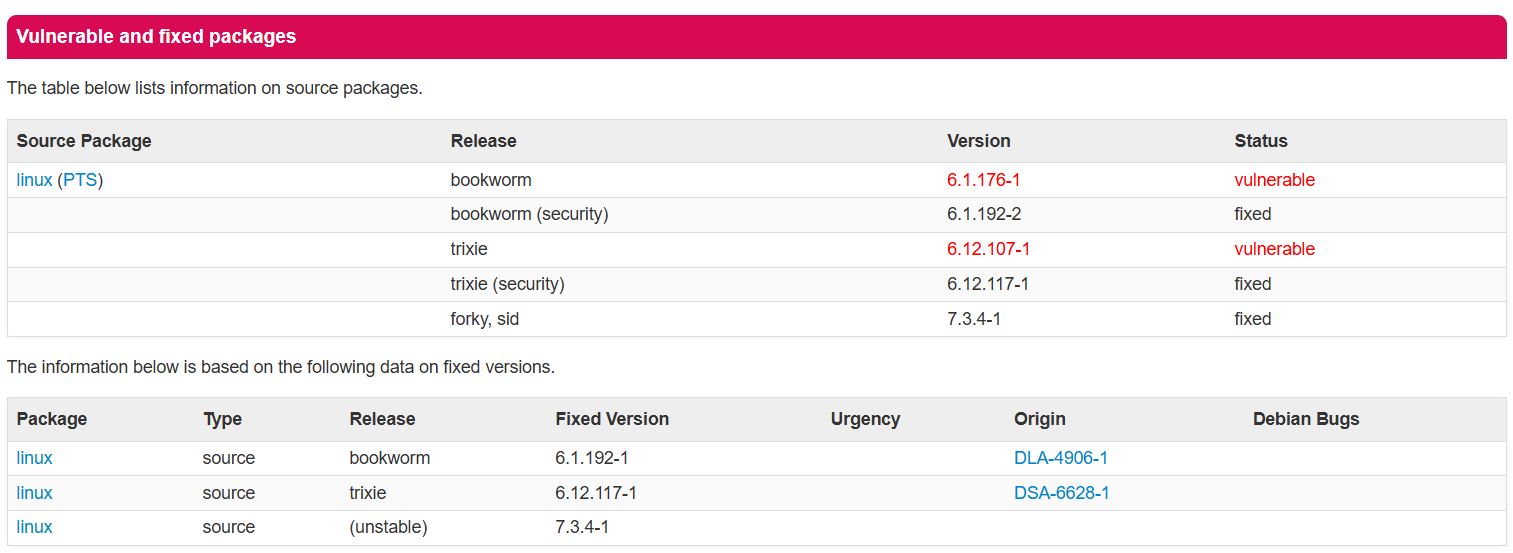
Уязвимость в ядре Linux, существующая уже 11 лет и получившая название NoisyTCP, затрагивает практически все дистрибутивы Linux. Она позволяет злоумышленникам вызывать сбои в работе систем, на которых запущены серверы Nginx, Apache или SSH с конфигурациями по умолчанию.
Исследователь безопасности Хёнву Ким, обнаруживший проблему, отметил, что данная уязвимость с идентификатором CVE-2026-99288 связана с разыменованием нулевого указателя (NULL pointer dereference) в подсистеме TCP ядра Linux.
Злоумышленники, не прошедшие аутентификацию, могут удалённо спровоцировать сбой, отправив специально сформированные TCP‑пакеты. Эксплуатация основана на временном разрыве между обработкой SYN‑cookie и хешированием сокета, что приводит к краху ядра и всей операционной системы на целевом сервере.
Стоит отметить, что, хотя эксплуатация CVE-2026-99288 вызывает «панику ядра» (kernel panic) и выводит хост из строя, она не даёт злоумышленникам возможности изменять данные или выполнять произвольный код.
Ким добавил, что, хотя уязвимость затрагивает любые системы Linux, принимающие TCP‑пакеты и использующие Nginx, Apache или SSH‑серверы, «окно для проведения атаки (race window) очень узкое, поэтому для успешного вызова сбоя на малонагруженном физическом сервере может потребоваться значительное время». В команде безопасности Red Hat пояснили: «Из‑за состояния гонки (race condition) при поиске сокетов без использования блокировок возможен доступ к памяти повторно используемого сокета до того, как он будет должным образом инициализирован и добавлен в хеш‑таблицу. Удалённый злоумышленник может воспользоваться этим, создав сетевой трафик, который вынуждает систему повторно использовать сокеты. Это приводит к разыменованию нулевого указателя, краху ядра и, как следствие, отказу в обслуживании (DoS)».
«Для реализации этой уязвимости необходимо, чтобы устаревший поиск в хеш‑таблице (ehash) и процесс освобождения/повторного выделения памяти для существующего сокета запроса происходили одновременно в разных контекстах приема пакетов (RX contexts). Обработка пакетов должна быть распределена с использованием различий в хешах приема (receive hash) между фрагментами IPv4 и обычными TCP‑пакетами. Таким образом, атака возможна на серверы, имеющие две или более очереди приема (RX queues), либо на системы, где механизм RPS (Receive Packet Steering) распределяет пакеты между несколькими ядрами процессора», — отметил исследователь.
Хотя патч для уязвимости CVE-2026-99288 уже доступен, а исправление было включено в основную ветку ядра Linux ещё две недели назад, исследователь рекомендует тем, кто не может немедленно установить обновление, отключить использование SYN‑cookies и переключиться на использование одной очереди приёма (RX queue) — это позволит предотвратить состояние «гонки» (race condition), необходимое для успешной эксплуатации уязвимости.
В мае исследователь также сообщил об уязвимости Dirty Frag — бреши в ядре Linux, позволяющей повысить привилегии в локальной системе. Она использует цепочку уязвимостей в компонентах RxRPC (CVE-2026-43500) и xfrm‑ESP (CVE-2026-43284), связанных с записью в кэш страниц памяти (page‑cache), что даёт возможность получить права суперпользователя в популярных дистрибутивах, включая Ubuntu, Red Hat Enterprise Linux, CentOS Stream и Fedora.
Кроме того, в июле он раскрыл информацию об уязвимости Januscape — бреши в ядре Linux, существующей уже 16 лет. Она позволяет злоумышленникам выйти за пределы виртуальной машины и выполнить произвольный код в основной операционной системе.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.