Zoom・CNN・BBC・IKEAなど178組織のサイトにOptimizely経由で悪意のあるJavaScriptが配信され仮想通貨の盗難被害も発生
Optimizelyはウェブサイトのデザインや機能を比較し、どちらが利用者にとって使いやすいかを検証する「A/Bテスト」などに使われるサービスです。企業はOptimizelyが提供するJavaScriptをサイトに組み込むことで、ウェブサイトの改善に必要な実験を手軽に実施できます。OptimizelyのJavaScriptは同社のサーバーから配信されるため、企業はウェブサイトのプログラムを毎回変更することなく実験内容を更新できます。
Optimizely(オプティマイズリー)世界標準A/Bテストプラットフォーム|DXable
https://optimizely.dxable.com/
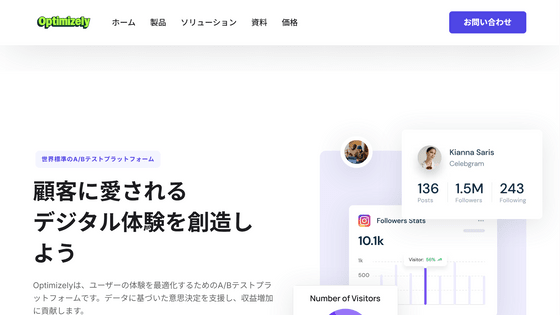
セキュリティ企業のReport URIに所属する研究者のスコット・ヘルム氏は2026年11月16日にOptimizelyを通じた大規模な攻撃を確認したと報告しました。Report URIが1611個のJavaScriptファイルを調査したところ、178組織が利用する188個のファイルに悪意のあるコードが含まれていたとのこと。調査対象はReport URIが確認できたファイルに限られているため、実際の被害規模はさらに大きい可能性があるとしています。
攻撃を受けた組織はZoom・CNN・BBC・Salesforce・GitLab・IKEAのほか、金融大手のHSBCや信用情報会社のEquifax、仮想通貨ウォレットを提供するLedgerなど。Optimizely自身のウェブサイトでも悪意のあるコードが見つかりました。
Optimizelyには企業が独自のJavaScriptを追加してウェブサイト全体で実行できるようにする「Project JavaScript」という機能が存在しています。攻撃者は複数の企業のProject JavaScriptに不正なコードを追加し、外部サーバーからマルウェアを読み込ませていました。
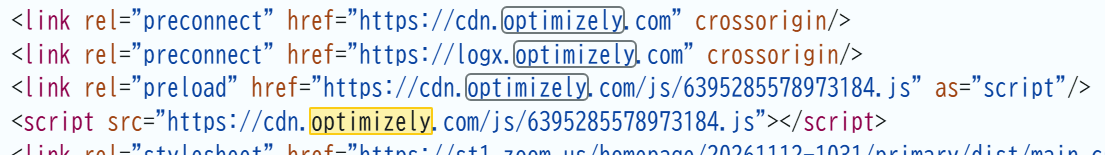
悪意のあるコードを含むファイルは正規のOptimizelyのサーバーから配信されていたため、ウェブサイト側から見ると普段から利用しているJavaScriptと同じように読み込まれる状態でした。Report URIは攻撃者が多数の企業の設定を書き換えられた原因について、Optimizelyのシステムへの侵入や広範な権限を持つ認証情報の流出などが考えられるものの、詳しい侵入経路は判明していないと説明しています。
配信されたマルウェアには複数の情報窃取機能が組み込まれていました。例えば利用者がビットコインなどの仮想通貨を送金しようとすると、送金先のウォレットアドレスを攻撃者のアドレスに書き換えることが可能です。ウェブページに表示されたアドレスだけでなく、コピーした文字列なども書き換えの対象になっていたとのこと。
さらにクレジットカード番号・有効期限・セキュリティコードを盗み取る機能や、ウェブサイトのログイン状態を維持するためのCookie、表示中のページのスクリーンショットを外部に送信する機能も確認されています。
iPhoneやiPadの利用者を狙った攻撃も行われていたとのこと。マルウェアは端末のiOSバージョンを調べ、セキュリティ上の欠陥を突く攻撃ツール「Coruna」や「DarkSword」を読み込ませる仕組みを備えていたそう。古いiOSを利用する端末に対して攻撃を繰り返し試みる動作も確認されています。
また、Report URIは攻撃者が使用した仮想通貨ウォレットの取引履歴も調査しています。2026年11月17日午前4時25分時点までに約7040ドル(約110万円)相当の仮想通貨が攻撃者のウォレットに送金されていたとのこと。
攻撃の痕跡は日本時間の2026年11月16日午後1時21分頃に確認され、その後も悪意のあるコードが追加・更新されていました。Report URIによると、マルウェアは同日中に26回更新され、仮想通貨の窃取に加えてクレジットカード情報の窃取やiOSへの攻撃などが組み込まれていったそうです。
その後、悪意のあるコードの削除が進み、日本時間の11月17日午前6時52分には感染が確認された188個のJavaScriptファイルのうち187個から不正なコードが取り除かれていました。
攻撃を防ぐ手段として、ウェブサイトが読み込めるJavaScriptや通信先を制限する「Content Security Policy(CSP)」が有効とのこと。Report URIの調査ではCSPを有効にしていた24組織のウェブサイトで悪意のあるプログラムの実行がブロックされ、別の17組織では情報の外部送信が防がれていたと述べられています。
Report URIはOptimizelyを利用する企業に対してJavaScriptの設定やアカウントのアクセス権限を確認するよう呼びかけています。また、影響を受けたウェブサイトを訪問した利用者にはiOSのアップデートや仮想通貨の送金履歴、クレジットカードの利用明細の確認を推奨しています。攻撃者が多数の企業の設定を変更できた経緯は依然として不明で、Report URIは調査結果をOptimizely側に伝えるための連絡を進めているものの、記事公開時点では回答を得られていないと述べています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.