PHPに深刻度「9.2」の脆弱性が2件発覚、サーバー乗っ取りの恐れで緊急パッチを10月21日に公開へ
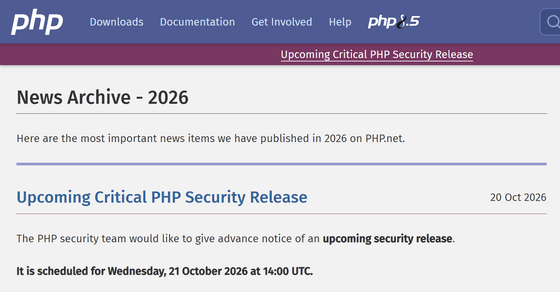
PHP開発チームは2026年10月20日に公式サイトとメーリングリストで注意喚起し、修正プログラムを日本時間の10月21日(水)23時にリリースすると発表しました。さらに脆弱性の詳細が公になった場合や実際の攻撃が確認された場合には、公開をさらに早める可能性があるとのこと。PHP開発チームは対象バージョンや技術的な原因を正式に発表しておらず、修正版の公開と同時に詳細を明らかにする方針です。
欧州連合の機関や組織を対象にサイバーセキュリティ情報を提供するCERT-EUも緊急の注意喚起を実施しました。CERT-EUはPHP 5以降のすべてのバージョンに影響する可能性があると述べ、PHPを使用するサーバーやアプリケーションを洗い出し、修正版が公開され次第すぐに更新できるよう準備することを推奨しています。速やかな更新が難しい場合は、インターネットに公開しているアプリケーションを一時的に外部ネットワークから切り離す対策も挙げています。
一方、セキュリティ研究者のキリル・フィルソフ氏は「php2shell」という名前とともに、実際に攻撃を行う様子を記録した動画をXに投稿しました。動画にはWordPressやDrupal、Magentoなどを使用したテスト環境に対して攻撃を行い、サーバー上でコマンドを実行する様子が映っています。PHPの実行方式が異なる複数の環境で攻撃を再現しており、幅広いウェブアプリケーションに影響する可能性が示されています。
セキュリティ企業watchTowrは2件の脆弱性のうち、CVE-2026-109618について攻撃の再現に成功したことを明らかにしています。ただし修正プログラムの公開前に悪用方法が広まることを避けるため、技術的な詳細は伏せているとのこと。また、実際のサイバー攻撃に悪用された事例は確認していないと説明しています。
PHP開発チームはPHPを使用しているウェブサイトの管理者に対し、修正プログラムが利用可能になり次第すぐに更新するよう求めています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.