[ITmedia News] 「Rakuten Mini」など4機種に脆弱性 楽天モバイル、他製品への切り替え推奨
著者
 岡田有花
[ITmedia]
JPCERT/CCとIPAが運営する脆弱性情報サイト「JVN」は10月14日、楽天モバイルが提供するスマートフォン「Rakuten Mini」など4機種に、改ざんしたファームウェアが正規のものとして認識される脆弱性があると公表した。深刻度を示すCVSS v4.0のスコアは7.0、CVSS v3.0は6.6(いずれも10点満点中)。
4機種ともサポートが終了済み。楽天モバイルは、対象機種の使用をやめて他製品を利用するよう推奨している。
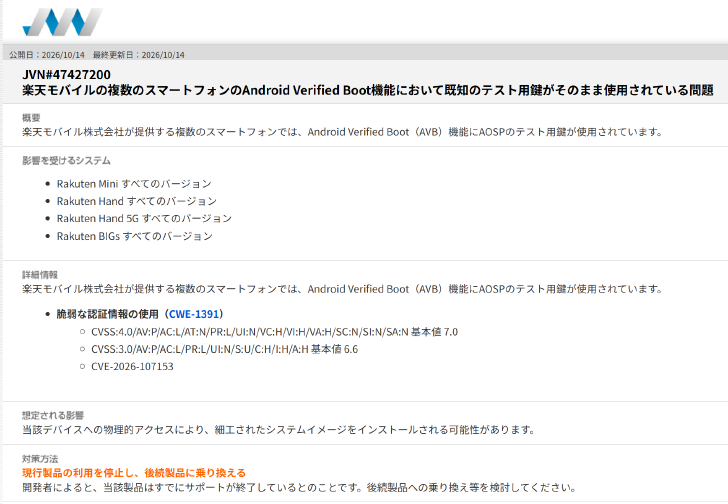
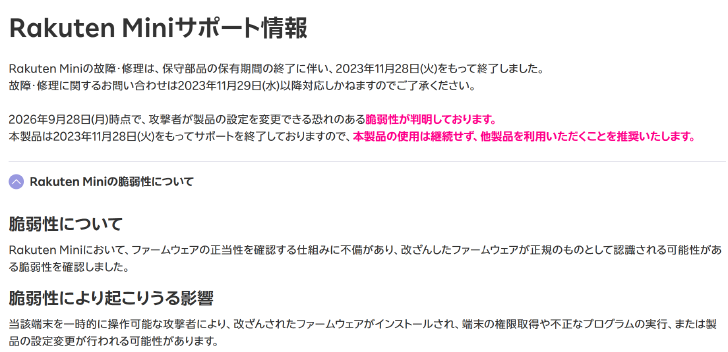
対象は「Rakuten Mini」「Rakuten Hand」「Rakuten Hand 5G」「Rakuten BIG s」で、楽天モバイルはそれぞれ、9月28日に脆弱性が判明したと案内している。
JVNによると、4機種は起動時の検証機能「Android Verified Boot」(AVB)に、「Android Open Source Project」(AOSP)のテスト用鍵をそのまま使っているという。
テスト用鍵はAndroidのソースコードに含まれ、誰でも入手できるため、第三者がこの鍵で署名した改ざんファームウェアも、端末側では正規のものと判定してしまう。
攻撃者に端末を直接触れられると、細工されたシステムイメージをインストールされる可能性があり、改ざんされたファームウェアを使って端末の権限を取得されたり、不正なプログラムを実行されたり、製品の設定を変更されたりする可能性がある。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.