ESPN DeportesReal Madrid se disculpa con "el pueblo chino" por frase de MbappéESPNNBA Power Rankings: First-week stats and trends that stand out for all 30 teamsPunchVIDEO: Police, man clash over NAFDAC number on zobo drinksBollywood HungamaSudhir Mishra SLAMS IndiGo after luggage containing his medicines is left behind in Delhi: “Extremely disappointing and frustrating”ESPN CricinfoShadman's unbeaten 99 gives Bangladesh first-day honours against WIDaily MaverickTHEATRE REVIEW: First Date — A comedic musical flashback to the days before dating appsZDF heuteEntdecken Sie das ZDF-NachrichtenstudioCBS NewsQatari mediators hand Iran new proposal to end the warBBC BusinessYour pay, energy bills and savings: How the Budget affects youCollider‘Black Mirror’ Meets ‘The Office’ in Your Next Hulu Weekend BingeVanguardReps panel approves ₦100.5bn Yobe airport reimbursementConsequenceThe Neighbourhood Announce 2027 Tour Dates
The Daily Newsstand · Free, Always
Wednesday, October 28, 2026

[ITmedia News] JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も

Translate

著者 梅林日奈子 梅林日奈子

[ITmedia]

 日本航空(JAL)と日本トランスオーシャン航空(JTA)は10月28日、予約や搭乗手続きなどを管理するシステムの提供元が不正アクセスを受け、利用者約9万2000人の予約情報が外部から閲覧された形跡があったと発表した。一部にはパスポート番号や電話番号なども含まれる。運航への影響はないという。
 外部から閲覧された形跡があるのは、2023年8月10日から26年9月23日までの期間における、JALとJTAの便名で予約された記録の一部。対象者のうち約9万人については、予約番号、氏名、搭乗日、搭乗区間、搭乗クラスが閲覧された形跡があった。

 残る約2000人は、これらに加え、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号なども閲覧された形跡があった。一方、クレジットカード番号やパスワードの漏えいは確認されていないという。
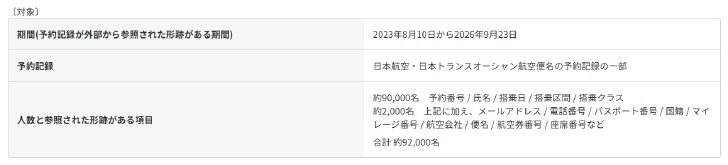
閲覧された形跡がある情報(プレスリリース)

 不正アクセスがあったのは、スペインのAmadeus IT Group, S.A.(アマデウス)が提供する旅客サービスシステム。JALとJTAの予約・発券、搭乗手続きなどを統合的に処理するもので、両社は10月23日、同社から不正アクセスの報告を受けた。

 アマデウスはすでに必要なセキュリティ対策を完了しており、28日時点で情報の不正利用は確認されていないという。

 JALとJTAは今後、対象者に個別に連絡する方針。また、JALグループを装った不審なメールや電話、偽サイトへの誘導などに注意するよう呼び掛けている。10月29日には専用の問い合わせ窓口も開設する。

View the original on ITmedia →

KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.