Les hackers russes reviennent aux basiques du piratage et Microsoft rebaptise leur méthode
Après avoir misé sur ClickFix, le groupe russe Star Blizzard serait revenu à une méthode bien plus classique. Rebaptisé RedFlick par Microsoft, le procédé repose sur ni plus ni moins sur une pièce jointe piégée.
Depuis plusieurs mois, ClickFix s’est imposé comme l’une des techniques préférées des hackers.
Le principe est simple et un peu vicieux, puisque la victime installe elle-même le malware. Un faux message d’erreur ou une fausse vérification CAPTCHA lui demande de copier une commande, de l’insérer dans la fenêtre « Exécuter » de Windows et de valider, sans se douter qu’elle vient de lancer le code de l’attaquant.
Or, selon un rapport de Microsoft publié le 29 septembre 2026, Star Blizzard, un groupe APT que la CISA américaine rattache au Centre 18 du FSB russe et qui avait largement adopté ClickFix, serait revenu à une méthode beaucoup plus conventionnelle.

Et votre vie numérique devient sereine
Bitdefender Premium Security est une solution de cybersécurité européenne qui vous protège automatiquement contre les pirates et toutes les menaces du web. Profitez de vos activités en ligne en toute tranquillité
Un classique, sous un nouveau nom
Microsoft a rebaptisé la technique « RedFlick », mais ce que décrit son rapport est un grand classique du piratage, à savoir la pièce jointe piégée.
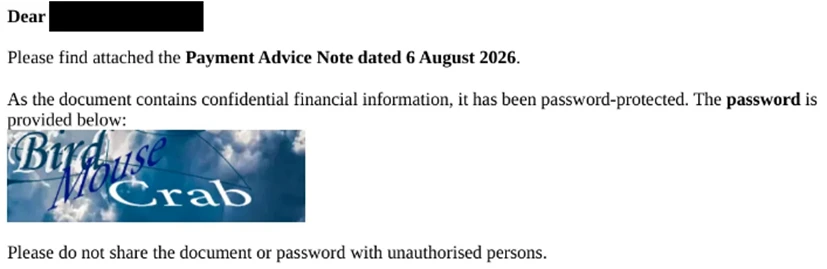
Les pirates envoient d’abord un mail sans rien de suspect, souvent une invitation à une conférence ou à une table ronde signée d’un think tank connu. Si la cible répond, elle reçoit une archive ZIP ou RAR protégée par un mot de passe, communiqué sous forme d’image pour échapper aux filtres.
À l’intérieur se trouve un fichier qui ressemble à un PDF, mais qui n’en est pas un. Quand la victime double-clique, un vrai document s’ouvre à l’écran pour la rassurer, pendant que des tâches planifiées de Windows installent en arrière-plan CosmicPulse, le malware signature du groupe russe. Ce clic reste la seule action demandée à l’utilisateur.
Il faut tout de même reconnaître quelques nouveautés. Dans certains cas recensés, les pirates cachaient leur fichier dans une image de disque virtuel (VHDX), moins surveillée que les pièces jointes habituelles. Dans d’autres, ils dissimulaient même une partie de la charge malveillante dans un PDF. Surtout, toute la suite de l’infection s’appuie sur des outils déjà présents dans Windows, comme ssh, curl ou le Panneau de configuration, ce qui rend l’attaque plus discrète qu’un exécutable classique.
Pourquoi abandonner ClickFix
Mais alors, pourquoi avoir abandonné ClickFix ? Microsoft ne l’indique pas de façon explicite, mais son rapport donne plusieurs pistes. Star Blizzard remanie régulièrement ses méthodes, souvent après avoir été mis en lumière publiquement, et ces changements ont suivi la publication par Google, en octobre 2025, d’un rapport sur l’un de ses malwares. À noter que le groupe y est désigné sous le nom de ColdRiver, chaque éditeur ayant sa propre appellation.
Le rapport insiste également sur un aspect plus pratique. Depuis janvier, le groupe est passé du ciblage minutieux à des campagnes de masse, avec des dizaines, voire des centaines de mails par vague, ce qui suppose sans doute une plateforme d’envoi automatisée. Or ClickFix, qui demande plusieurs actions à la victime, se prête moins bien à ce type d’opération que RedFlick, qui n’exige qu’un seul clic.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.