[ITmedia News] ホワイトエッセンス、約105万アカウントの個人情報流出 8月発表の不正アクセス調査で判明
著者
 梅林日奈子
[ITmedia]
歯のホワイトニングサービスなどを展開するホワイトエッセンス(東京都渋谷区)は10月5日、8月に公表した予約サイトと基幹システムへの不正アクセスにより、約105万アカウント分の個人情報が漏えいしたと発表した。対象には利用者のほか、加盟院の関係者や本部社員なども含まれる。
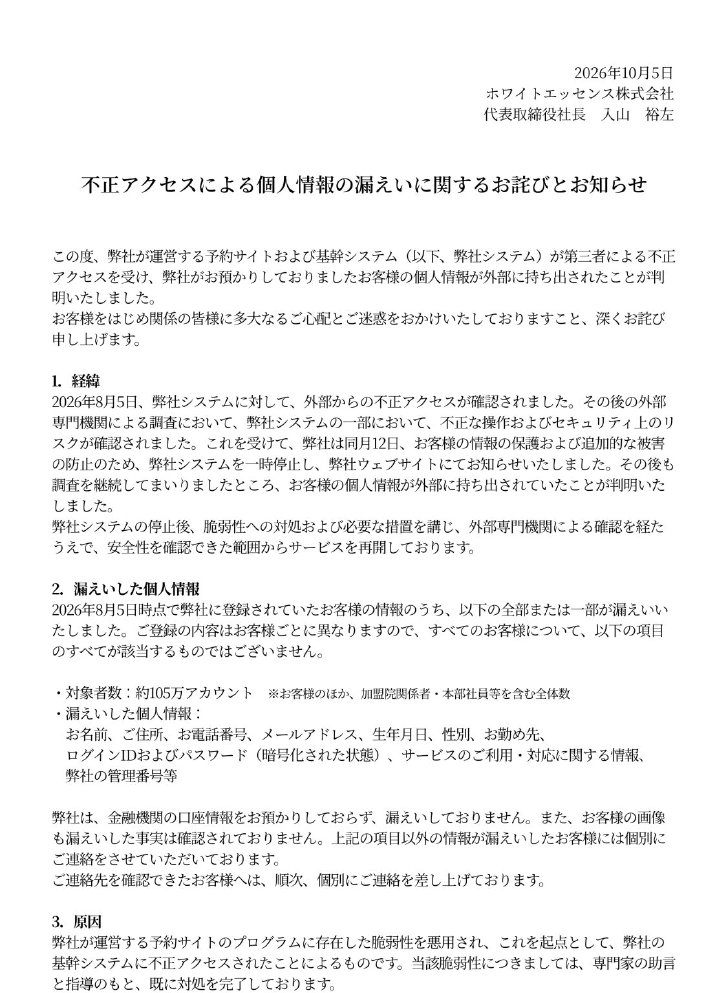
漏えいしたのは、8月5日時点で登録されていた情報の全部または一部。氏名、住所、電話番号、メールアドレス、生年月日、性別、勤務先、ログインIDとパスワード(暗号化された状態)、サービスの利用・対応に関する情報、同社の管理番号などが含まれる。漏えいした項目は、同社サービスへの登録内容によって異なるという。
口座情報は保有しておらず、利用者の画像の漏えいも確認していない。連絡先を確認できた利用者には順次通知しているほか、公表した項目以外の情報が漏えいした利用者には個別に連絡しているという。
同社は8月5日に不正アクセスを確認した。12日に予約サイトと基幹システムを一時停止し、同日、不正アクセスとシステム停止について公表した。その後、外部専門機関の調査で、個人情報が外部に持ち出されていたことが判明したという。原因については、予約サイトのプログラムにあった脆弱性が悪用され、同サイトを起点に基幹システムへ不正アクセスされたと説明している。
悪用された脆弱性への対処は完了している。同社は、外部専門機関による検証を経て、安全性を確認できた範囲からサービスを再開しているという。マイページ機能は引き続き停止しており、再開時には改めて案内するとしている。
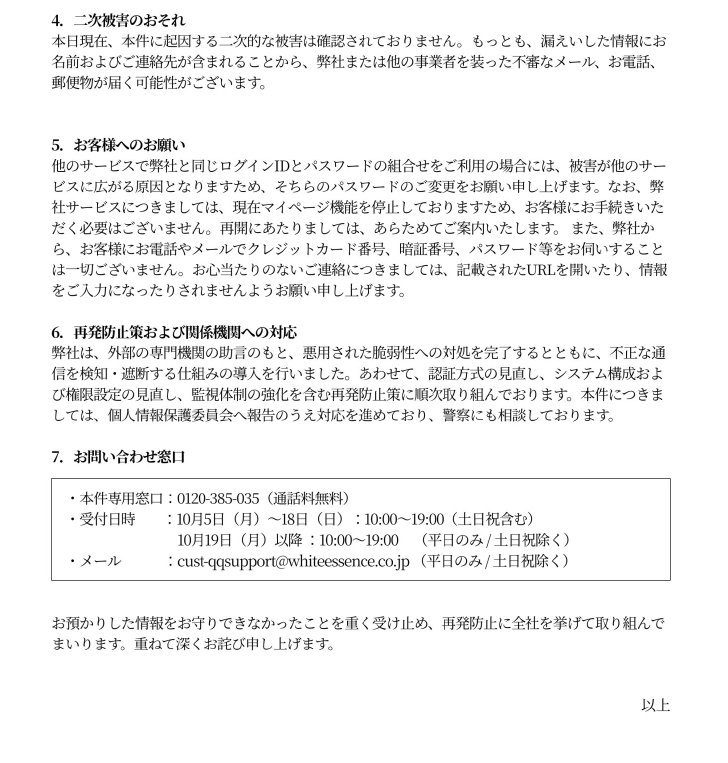
ホワイトエッセンスは不正な通信を検知・遮断する仕組みを導入したほか、認証方式やシステム構成、権限設定の見直し、監視体制の強化を進めている。個人情報保護委員会には報告済みで、警察にも相談しているという。
なお、10月5日時点で二次被害は確認していないとしている。ホワイトエッセンスは顧客に対して、同社や他の事業者を装った不審なメール、電話、郵便物に注意するよう呼びかけている。他のサービスで同じログインIDとパスワードの組み合わせを使っている場合は、そのサービスのパスワードを変更するよう求めている。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.