[ITmedia News] PHP「緊急」脆弱性悪用の試み、数百万件に CloudflareのCEOが報告
著者
 岡田有花
[ITmedia]
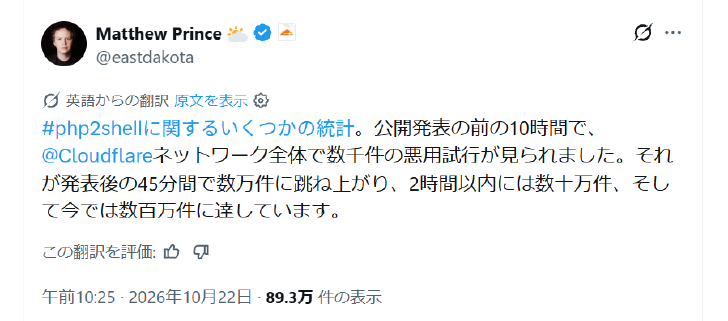
米Cloudflareのマシュー・プリンスCEOは10月22日(日本時間、以下同)、PHPの深刻な脆弱性「PHP2Shell」悪用の試みが、公表後の45分で数万件、2時間以内に数十万件に跳ね上がり、その後、数百万件に達したとXに投稿した。公表前の10時間は数千件だった。件数は同社ネットワーク全体で観測した。
PHP2Shellは、PHPで見つかった「緊急」レベルの脆弱性2件(CVE-2026-109618、CVE-2026-109619)を指す。PHPの開発チームは10月21日午後11時ごろに修正版を公開した。
CloudflareはPHP2Shellの悪用を防ぐため、Webサイトへの攻撃を検知・遮断する「WAF」の防御ルールを、脆弱性の詳細情報が一般公開される前に適用したとしている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.