Эволюция аутентификации: наш путь к биометрии. Часть 2
В первой части мы разобрались, почему даже связка «токен + PIN» закрывает не всё: токен передают из рук в руки, ключом пользуются в фоне, а у целевой атаки остается окно реализуемости. И пришли к выводу, что нужен третий фактор — биометрия. Теперь о ней самой: что выбрать, как это работает и как мерить качество.
От идеи к практике. Как мы выбирали биометрию?
Начнем с главного: мы не искали «самую точную биометрию». Мы выбирали ту, что лучше всего работает в связке с аппаратным токеном (и PIN-кодом). Выбор определяла не абстрактная точность распознавания, а и контекст пригодности.
Биометрия здесь — не самостоятельное средство аутентификации. Это третий фактор. Его задача — подтверждать действия пользователя и контролировать использование ключевого материала.
Кандидатов много:
отпечатки пальцев,
геометрия ладони,
рисунок вен ладони,
распознавание лица,
радужная оболочка глаза,
сетчатка глаза,
голос,
динамика подписи,
клавиатурный почерк,
поведенческая биометрия при работе с устройством,
походка,
ДНК.
Больше половины отсеивается. Одни не тянут на роль третьего фактора в корпоративной модели аутентификации: не дают жесткого и воспроизводимого подтверждения личности, слишком вероятностные или работают «в фоне», не требуют осознанного участия пользователя в подтверждении операций. Другие — просто неприменимы в типовых рабочих сценариях: на рабочем месте и при удаленном доступе. Третьи отпали по другим причинам: дорогое железо, габариты, невозможность переносить между рабочими станциями, правовые издержки.
Для нашей задачи гарантированно мимо:
клавиатурный почерк,
поведенческая биометрия при работе с устройством,
походка,
ДНК.
(Хотя ДНК-анализатор на каждом рабочем месте смотрелся бы эффектно)
Возможны, но не оптимальны:
геометрия ладони,
сетчатка глаза,
динамика подписи.
В финал выходят пятеро:
отпечатки пальцев,
рисунок вен ладони,
распознавание лица,
радужная оболочка глаза,
голос.
Чтобы выбрать из финалистов, мы провели простой анализ: какой вариант лучше всего подходит на роль третьего фактора аутентификации с аппаратным токеном и PIN-кодом. Вот что получилось.
Критерий | Вес (1–10) | Отпечатки | Вены ладони | Лицо | Радужка | Голос |
Возможность интеграции с токеном | 10 | 10 | 7 | 7 | 6 | 7 |
Аппаратное хранение эталонных шаблонов | 8 | 10 | 8 | 8 | 8 | 7 |
Аппаратная верификация | 9 | 10 | 8 | 8 | 8 | 5 |
Точность распознавания (FAR/FRR) | 6 | 8 | 9 | 7 | 10 | 5 |
Скорость регистрации | 3 | 10 | 6 | 10 | 7 | 10 |
Скорость верификации | 7 | 10 | 8 | 10 | 8 | 10 |
Компактность и переносимость датчика | 8 | 10 | 6 | 10 | 6 | 10 |
Стоимость решения | 4 | 10 | 3 | 10 | 5 | 10 |
Простота эксплуатации для пользователя | 7 | 10 | 7 | 10 | 5 | 7 |
Применимость для подтверждения действий после аутентификации | 9 | 10 | 8 | 8 | 6 | 6 |
Эффективность против фонового использования ключа | 9 | 10 | 8 | 4 | 7 | 4 |
Устойчивость к атакам подмены | 7 | 7 | 8 | 6 | 8 | 3 |
Защита от повторного воспроизведения биометрических данных | 5 | 8 | 8 | 6 | 7 | 3 |
Правовые и организационные ограничения хранения шаблонов | 3 | 8 | 8 | 3 | 8 | 3 |
Чувствительность к параметрам внешней среды | 3 | 8 | 8 | 5 | 4 | 4 |
Итого (взвешенная сумма) | 925 | 731 | 742 | 680 | 617 |
Победитель (фанфары) — отпечаток пальца, с отрывом: 925 против 742 у ближайшего преследователя. Его мы и взяли в наше биометрическое решение.
Как работает биометрия на базе дактилоскопии
Я, как истовый адепт истинных свидетелей драматического отличия аутентификации от авторизации и их обеих от идентификации, не упущу лишний раз погрузиться в терминологию. Четыре термина, которые постоянно путают, а дальше без них никуда.
Идентификация — присвоение субъекту (пользователю, устройству) уникального признака — идентификатора, например, логина или номера, и его предъявление системе. На этом этапе субъект сообщает, кем он хочет быть, но подлинность этого заявления система пока не проверяет. На выходе идентификации она просто находит учетную запись.
Аутентификация — проверка подлинности субъекта: действительно ли он тот, за кого себя выдал при идентификации. Для этого он предъявляет один или несколько факторов (см. первую часть статьи). Успешная аутентификация доказывает, что субъект легитимен.
Верификация — ключевая часть аутентификации. Это сличение предъявленных субъектом данных (факторов) с эталоном или эталонами, которые хранятся в системе (да, тут можно подискутировать на предмет точности формулировок в контексте применения x.509-, FIDO2- и иже с ними крипто-методов, но вы поняли) . Есть совпадение — аутентификация успешна. Проще говоря, верификация отвечает на вопрос: соответствуют ли предъявленные доказательства тому, что ждет система?
Авторизация — выдача уже идентифицированному и аутентифицированному субъекту конкретных прав и разрешений на операции или доступ к ресурсам. Она идет после проверки подлинности и определяет, что́ именно субъекту можно делать там, куда стучится.
Теперь к пальцам.
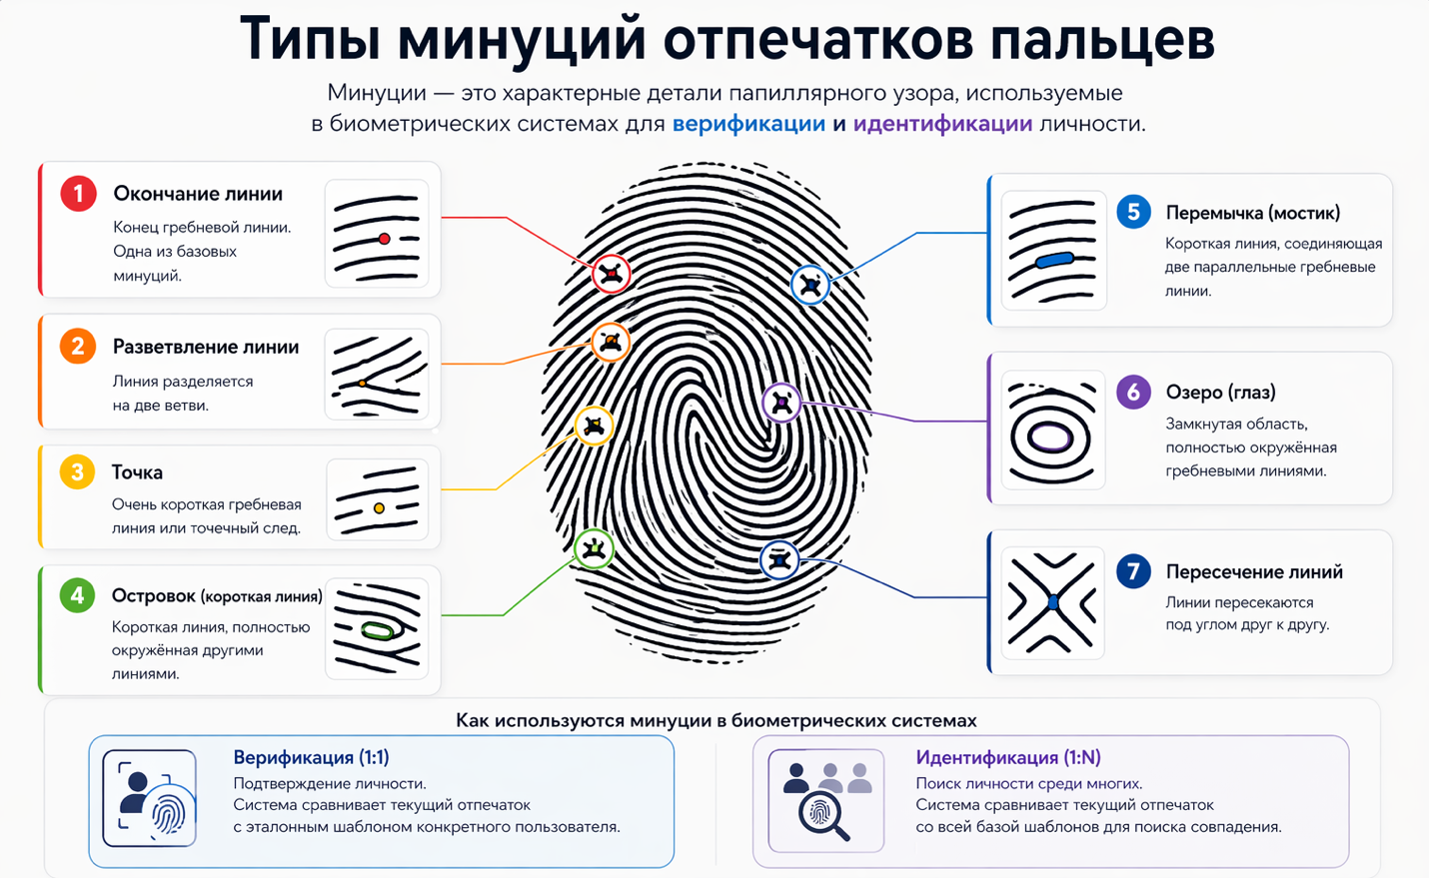
Отпечаток — это папиллярный узор: система гребневых линий, которая складывается в уникальный рисунок. При регистрации сенсор считывает изображение отпечатка. Из него извлекаются характерные точки — минуции (смешное слово, которое всего прежде определяет окончания линий и разветвления), а также их геометрия: взаимное расположение, ориентация и относительные расстояния.
Важный момент: на выходе получается не картинка, а математический шаблон. Он устойчив к повороту, смещению и частичным искажениям.
Дальше — два режима:
верификация (1:1) — текущий отпечаток сравнивается с эталонным шаблоном конкретного пользователя;
идентификация (1:N) — с множеством шаблонов в базе, чтобы найти совпадение.
Решение принимается по степени сходства с учётом порогов ошибок. О них — чуть ниже.
Кстати, бывают люди без отпечатков пальцев. Буквально. Есть ряд редких генетических состояний, прежде всего адерматоглифия, при которых папиллярного рисунка нет или он выражен так слабо, что устойчиво извлечь минуции не получается. Для таких людей дактилоскопическая идентификация и биометрическая верификация на ее основе либо невозможны, либо критически теряют в надёжности.
Пугаться не стоит. Изолированная адерматоглифия — крайне редкое наследственное состояние. Настолько редкое, что достоверных популяционных оценок до сих пор нет: в открытых источниках описаны лишь единичные случаи, и репрезентативную выборку для подсчёта частоты собрать не из чего. По косвенным данным сопоставимых синдромов речь идёт о величинах существенно ниже одного случая на миллион (то есть, если вы — даже ФОИВ Всероссийского масштаба со 150 000 сотрудников, то вероятность применимости 100%).
Что такое FAR, FRR, EER? Как они связаны и как определяется пороговое значение?
Биометрия ошибается двумя способами. И у каждого есть свое имя.
FAR (False Acceptance Rate, коэффициент ложного допуска) — ошибка первого рода. Вероятность, что система по ошибке примет нелегитимного пользователя за легитимного и пустит его. Считается как отношение числа успешных аутентификаций нелегитимных пользователей к общему числу их попыток. На практике FAR показывает, насколько система устойчива к несанкционированному доступу. Чем он ниже, тем сложнее обойти аутентификацию подбором, подменой или воспроизведением биометрических данных.
FRR (False Rejection Rate, коэффициент ложного отказа) — ошибка второго рода. Вероятность, что система по ошибке отклонит легитимного пользователя, хотя он корректно приложил палец. Считается как отношение числа отказов легитимным пользователям к общему числу их попыток аутентификации. FRR — это про удобство. Много ложных отказов — человек повторяет попытку снова и снова, работа идёт медленнее, а у поддержки прибавляется нагрузки.
Если совсем по-бытовому: FAR — это охранник, который пропускает чужих. FRR — охранник, который не пускает своих.
EER (Equal Error Rate, точка равных ошибок) — интегральный показатель. Он определяется при таком пороге сравнения, на котором FAR и FRR становятся равны. EER используют, чтобы оценивать и сравнивать качество биометрических алгоритмов. Чем он ниже, тем выше общая точность системы: одновременно минимальны и ложный допуск чужого, и ложный отказ своему. Важно: EER — эталонная характеристика, и рабочим настройкам системы он соответствовать не обязан.
DET-кривая (Detection Error Tradeoff) показывает связь FAR и FRR графически. Каждая точка на ней — свой порог принятия решения. Ужесточаем порог — FAR падает, FRR растёт. Смягчаем — наоборот. Кривая как раз и показывает этот компромисс. Качество алгоритма читается по её положению: чем ниже и левее, тем лучше, чем выше и правее — тем хуже.
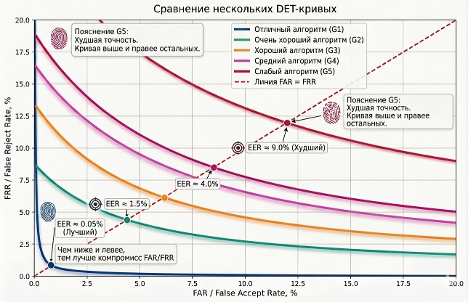
Теперь то, о чём часто забывают. EER хорош как интегральная оценка: по нему удобно сравнивать алгоритмы между собой независимо от выбранного порога. Но настраивать по нему реальную систему аутентификации, как правило, не то чтобы дурной тон, но не принято.
В проде рабочую точку выбирают из требований безопасности — от допустимого уровня FAR, то есть вероятности ложного допуска. Его задают по модели угроз и критичности защищаемых ресурсов. Дальше по DET-кривой находят FRR, который соответствует этому FAR, — ожидаемый уровень отказов легитимным пользователям.
Порядок такой: сначала решаем, какой риск компрометации (FAR) готовы допустить. Потом принимаем, насколько далеко из зоны комфорта выйдет пользователь (FRR). Так и получается управляемый баланс между безопасностью и удобством в конкретной системе.
=============================================
To be, так сказать, continue: в третьей части — как всё это устроено у нас: что происходит при регистрации и при каждом прикладывании пальца, как биометрия привязывается к ключевой паре, почему её нельзя «выключить» и при чём тут 572-ФЗ.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.