OpenJDKのBase64デコーダにおけるメモリ破損の脆弱性「Java4Shell」をOpenAIのCodexで発見、わずか3時間で攻撃実証まで成功
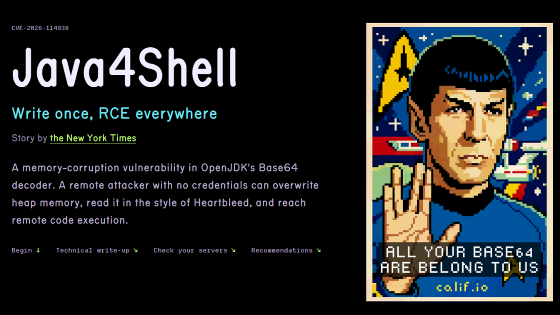
Javaはメモリ管理を自動化し、不正なメモリアクセスを防止する仕組みを備えていることから、メモリ安全性の高いプログラミング言語として知られています。しかし、Javaの実行環境そのものはCやC++、アセンブリ言語などで実装されており、メモリ破損につながる脆弱性が入り込む余地があります。
OpenJDKはBase64のデコード処理を高速化するため、対応するx86-64プロセッサの拡張命令セット「AVX-512 VBMI」を利用しています。Califが発見したのは、この高速化処理を担うアセンブリコードの不具合です。不正なBase64データを処理した際に、確保された領域を超えてメモリにデータが書き込まれてしまいます。
Califはデフォルト設定のKeycloakやAtlassian Jira、Atlassian Confluence、JFrog Artifactory、Jenkins、PingFederateに対し、認証を必要とせずにリモートコード実行が可能であることを実証しました。また、Apache KafkaやApache Solr、Elasticsearch、Gerrit、Netflix Spinnakerでも認証後のリモートコード実行に成功しています。
以下のムービーはCalifがJava4Shellを悪用してさまざまなアプリケーションでリモートコード実行に成功した様子を収めたものです。
Java4Shell RCE Demos: Keycloak, Jira, Confluence, Kafka, Elasticsearch, etc. - YouTube
さらに、悪意のあるサーバーにTLS接続したJavaプログラムを攻撃することも可能であり、外部からの接続を受け付けるサーバーだけでなく、クライアント側のアプリケーションも攻撃対象になり得ます。Java4Shellの深刻度を示すCVSS 4.0のスコアは、10点満点中9.2点で、最も深刻な「Critical(緊急)」に分類されています。Java4Shellの影響を受けるのは、OpenJDK 17.0.6以降の未修正バージョンで、OpenJDKをベースとするAmazon CorrettoやEclipse Temurin、Microsoft Build of OpenJDK、Oracle Java SEなどにも影響が及びます。
一方、脆弱性が存在するのは特定のCPU向けに最適化されたコードであるため、すべてのJava実行環境が影響を受けるわけではありません。対象となるのはAVX-512 VBMIに対応したx86-64プロセッサを使用する環境で、IntelのIce Lake世代以降の一部のXeonや、AMDのZen 4世代以降のEPYCおよびRyzenなどが該当します。ARM64プロセッサは影響を受けません。
Java4Shellを発見したCalifのセキュリティ研究者であるクアン・ルオン氏は、Java仮想マシン(JVM)の中でも複雑な処理を担うJITコンパイラや暗号化処理などに着目し、Codexにコードを調査させました。当初は悪用が現実的ではない脆弱性候補ばかりが提示されていましたが、指示を繰り返すうちにCodexがBase64デコード処理のメモリ破壊につながる不具合を発見したとのこと。ルオン氏が脆弱性を発見するまでに要した時間はわずか1時間で、最初の攻撃コードの開発にも2時間しかかかりませんでした。AIの利用にかかったトークン費用は合計で200ドル(約3万円)未満だったそうです。
Java4Shellはアプリケーションによって攻撃手法が異なるため、Califはまず研究者が攻撃戦略を立て、AIが利用する開発環境を整備。その後はAIエージェントが研究者の用意した戦略に従い、後続の攻撃コードの大半をほぼ自律的に開発しました。
Califはギリシャ神話に登場する半人半馬の生物「ケンタウロス」になぞらえ、現代を人間とAIが一体となった「ケンタウロスハッカーの時代」と表現しています。AIが膨大な処理能力を提供し、人間の研究者が専門知識や状況に応じた判断力を提供するというもので、Califは現代で最も優れたハッカーはAIでも人間でもなく、両者を組み合わせたケンタウロスハッカーだと主張しています。
CalifはJava4Shellについて、一部のアプリケーションの処理を高速化するために追加されたコードが、その高速化をほとんど必要としないアプリケーションにも重大なセキュリティリスクをもたらした事例だと指摘しています。Califは、人間とAIの協力によって脆弱性を発見するだけでなく、不要な機能やコードを洗い出して削除することで、ソフトウェアの複雑さを軽減する「Vibe Uncoding(バイブアンコーディング)」も提唱しています。
Oracleは2026年11月17日にJava4Shellの修正パッチを公開しました。CalifはJavaのユーザーに対して速やかにアップデートを適用するよう呼びかけているほか、暫定的な対策としてBase64のデコード処理におけるCPUの拡張命令を利用した高速化を無効にする方法も案内しています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.