Norweski kontrwywiad alarmuje. Rosja może sięgnąć po drastyczne metody
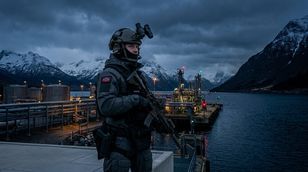
- PST wykrył rozpoznanie norweskiej infrastruktury przez osoby powiązane z rosyjskim wywiadem.
- Zagrożone są m.in. zakłady zbrojeniowe, firmy logistyczne i infrastruktura energetyczna w całym kraju.
- Norwegia odnotowała także cyberataki, w tym przejęcie kontroli nad zaporą wodną i zakłócenia działania usług państwowych.
Inger Haugland, dyrektorka departamentu PST zajmującego się zagrożeniami ze strony obcych państw, powiedziała w rozmowie z NTB, że ryzyko sabotażu rośnie od kilku lat.

Jej zdaniem szczególnie wyraźnie zwiększyło się w 2026 r. – Istnieją uzasadnione powody, by oczekiwać, że w nadchodzącym roku rosyjski wywiad przeprowadzi w Norwegii akty sabotażu – oceniła Haugland.
Jakie obiekty mogą stać się celem rosyjskiego sabotażu?
Według norweskiego kontrwywiadu potencjalne działania mogą obejmować podpalenia, wykorzystanie materiałów wybuchowych, groźby oraz zabójstwa. Służby ustaliły, że osoby powiązane z rosyjskim wywiadem prowadziły rozpoznanie infrastruktury i możliwych celów. Nie wykryły jednak dotąd próby przeprowadzenia sabotażu przeciwko norweskim obiektom.
– Musimy być przygotowani na wszystkie scenariusze. Również na większe i poważniejsze akty sabotażu, które mogą doprowadzić do śmierci ludzi – ostrzegła Haugland.
Na liście szczególnie narażonych sektorów znalazły się zakłady zbrojeniowe, przedsiębiorstwa współpracujące z wojskiem, firmy logistyczne oraz infrastruktura energetyczna. Ryzyko dotyczy całej Norwegii, a nie tylko terenów położonych przy granicy z Rosją. PST uważa, że rosyjskie służby mogą próbować wywołać niepokój społeczny, osłabić współpracę Norwegii z innymi państwami oraz zmniejszyć gotowość Oslo do wspierania Ukrainy.
Norwegia podnosi poziom zagrożenia cybernetycznego
Przypomnijmy, że w kwietniu 2025 r. hakerzy przejęli kontrolę nad zaporą wodną w Bremanger. Przez cztery godziny wypływało z niej 500 l wody na sekundę. PST przypisało ten atak prorosyjskim cyberprzestępcom. W sierpniu 2026 r. grupa Server Killers przyznała się natomiast do cyberataku na norweskie usługi państwowe. Przez kilka dni nie działały systemy potwierdzania tożsamości, administracji skarbowej i ochrony zdrowia.
27 października Norweski Urząd Bezpieczeństwa Narodowego (NSM) ogłosił drugi, wysoki poziom zagrożenia cybernetycznego. W uzasadnieniu podano, że w ciągu roku liczba skutecznych cyberataków na norweskie podmioty wzrosła trzykrotnie. Minister sprawiedliwości Astri Aas-Hansen oceniła w rozmowie z dziennikiem "Aftenposten", że Norwegia znajduje się w najpoważniejszej sytuacji dotyczącej bezpieczeństwa od czasu II wojny światowej.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.